TÉLÉCHARGEZ-LE UNIQUEMENT ICI, NE FAITES PAS CONFIANCE AUX AUTRES SOURCES.
Écrit par : [ TeamKurais ]-[ Twitter ] @K0WSHIK, [ GitHub ] @naimkowshik
🔖 À propos
Nous avons créé cet outil car de nombreuses personnes découvrent le monde du pentesting et du hacking éthique. Elles ne connaissent pas grand-chose aux bases. Cet outil a donc été créé pour les aider. J'espère que vous partagerez cet outil avec vos nouveaux amis.
[ AVERTISSEMENT ] : Ceci est uniquement destiné à des fins de test et ne peut être utilisé que lorsque un consentement strict a été donné. N'utilisez pas ceci à des fins illégales, point final.
📃 Fonctionnalités
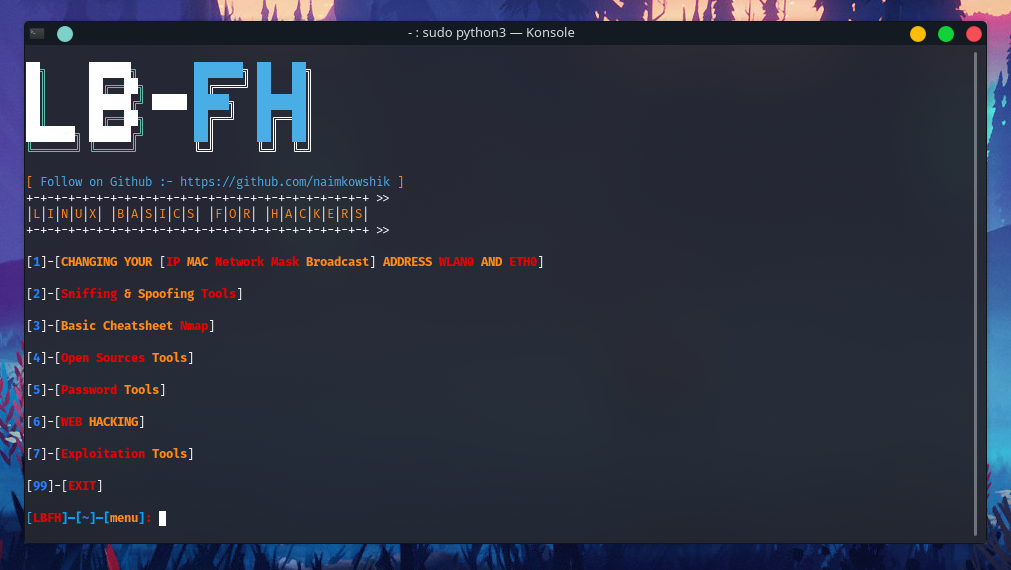
- Modifier votre adresse [ IP Mac Masque réseau Broadcast ] Wlan0 et Eth0
- Outils de sniffing et d'usurpation
- Aide-mémoire de base Nmap
- Outils open source
- Outils de mots de passe
- Hacking web
- Outils d'exploitation
Modifier votre [ Ip,Mac,Mask,Broadcast ] Wlan0 et Eth0 :
- Modifier votre adresse IP Wlan0 et Eth0
- Usurper votre adresse Mac Wlan0 et Eth0
- Modifier votre masque réseau et votre adresse de diffusion Wlan0 et Eth0
Outils de sniffing et d'usurpation :
Aide-mémoire de base Nmap :
- Sélection de cible Nmap
- Sélection de port Nmap
- Types de scan de ports Nmap
- Détection de service et d'OS
- Commandes Nmap les plus utiles
[ Sélection de cible Nmap ] :
- Scanner une seule IP
- Scanner un hôte ou un site web
- Scanner une plage d'IP
- Scanner un sous-réseau
- Scanner une liste d'IP
[ Sélection de port Nmap ] :
- Scanner un seul port
- Scanner les 100 ports les plus courants (rapide)
- Scanner tous les ports (65535)
[ Types de scan de ports Nmap ] :
- Scanner avec TCP Connect
- Scanner avec TCP Syn Scan (par défaut)
- Scanner les ports UDP
- Scanner sélectionné - Ignorer la découverte
[ Détection de service et d'OS ] :
- Détecter l'OS et les services
- Détection standard des services
- Découverte de l'OS d'un site web et d'une IP
[ Commandes Nmap les plus utiles ] :
- Découverte d'hôte d'un site web
- Découverte de l'OS d'un site web
- Découverte de ports d'un site web
- Découverte de plages de ports d'un site web
- Scan ping du réseau - liste des machines
Outils de mots de passe :
- Identificateur de hash
- Télécharger Rockyou.txt
Outils open source :
- Trouver un site web avec un mot-clé
- Scan d'un seul e-mail sur les réseaux sociaux
- Scan de plusieurs e-mails sur les réseaux sociaux
- Trouver un e-mail à partir d'un pseudonyme
- Trouver des e-mails à partir de plusieurs pseudonymes
- Trouver un seul numéro de téléphone
- Trouver un compte par nom de cible
HACKING WEB :
-
[ ! ]----- Auto -------[ ! ]
-
Scan de traceroute d'un site web
-
Recherche Whatweb
-
Recherche Whois
-
Copieur de site web sur navigateur hors ligne
-
Scanner un site web avec J00mscan
-
Scanner Robots.txt
-
Recherche DNS
-
Etherape = Moniteur réseau graphique (Root)
-
Test de clickjacking de l'en-tête X Frame Options
-
Extracteur de liens
-
Localisateur d'IP
-
Scan de site web sur Blue Eye
-
Recherche Shodan
-
Scan de site web sur Cmseek
-
Boîte à outils XSS pour site web
-
Collecte approfondie d'informations sur un site web avec Netcraft et Dmitry
-
Scan de site web sur Red_hawk
-
Test de site web Finalrecon
-
Scan d'administration de site web
-
[ ! ]----- Manuel -------[ ! ]
-
droopescan
[ Boîte à outils XSS pour site web ] :
- Test XSS avec Xsstrike
- Attaque XSS avec Xspear
- BruteXSS
Outils d'exploitation :
- ATSCAN
- sqlmap
- fsociety
- Commix
- Bettercap
📝 Bugs et améliorations
Pour signaler des bugs ou proposer des améliorations, veuillez ouvrir une issue ici.
🎨 Testé sur
⏳ Installation
assurez-vous que votre apt-get n'est pas cassé avant d'exécuter ceci
EXÉCUTEZ CECI EN TANT QUE ROOT
$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
📸 CAPTURE D'ÉCRAN


 naimkowshik/lbfh



