

hayabusa
 yamato-security/hayabusa
Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
forensicsdigital-forensicsthreat-intelligence+2
3.3k
yamato-security/hayabusaMulti-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
 hasamba/dfir-companion
Serveur compagnon de forensique DFIR + extension de capture
 bert-janp/entratrace
Outil de recherche défensive qui documente les points de terminaison API observables et les user agents des outils offensifs ciblant Microsoft Entra…
 the-infra-company/kcatcher
Repérez ce qui se cache dans vos clusters Kafka.

 ndaal_open_source/ndaal_public_auditd
Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…
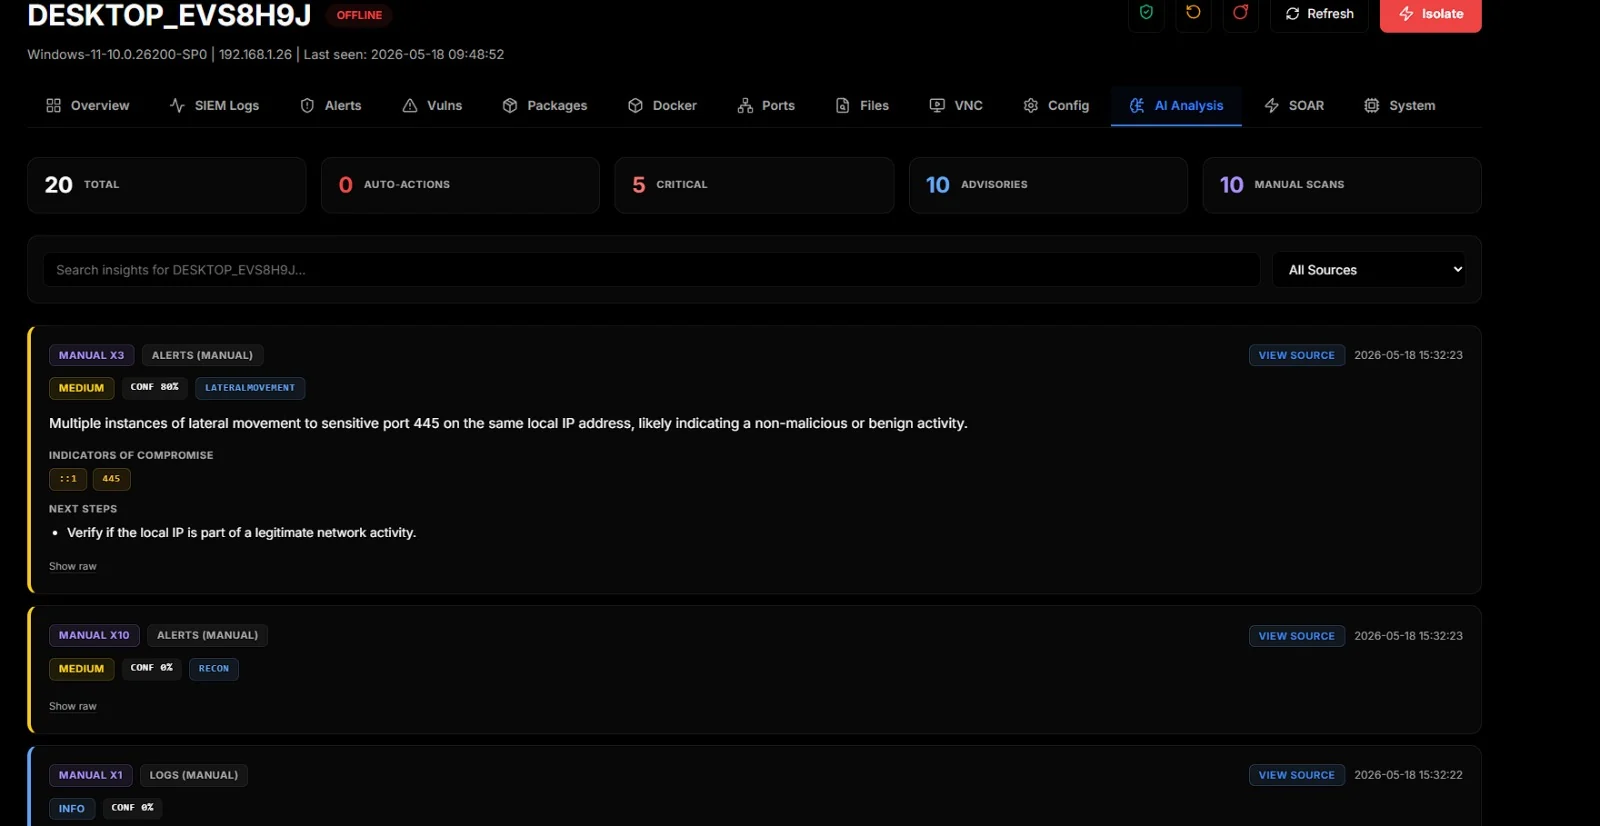 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 juanlunaia/aegis-latent-core
Passerelle de preuves auto-hébergée pour les systèmes d'IA : politique fail-closed, WAF, contrôles de sortie, preuves MMR durables signées et…
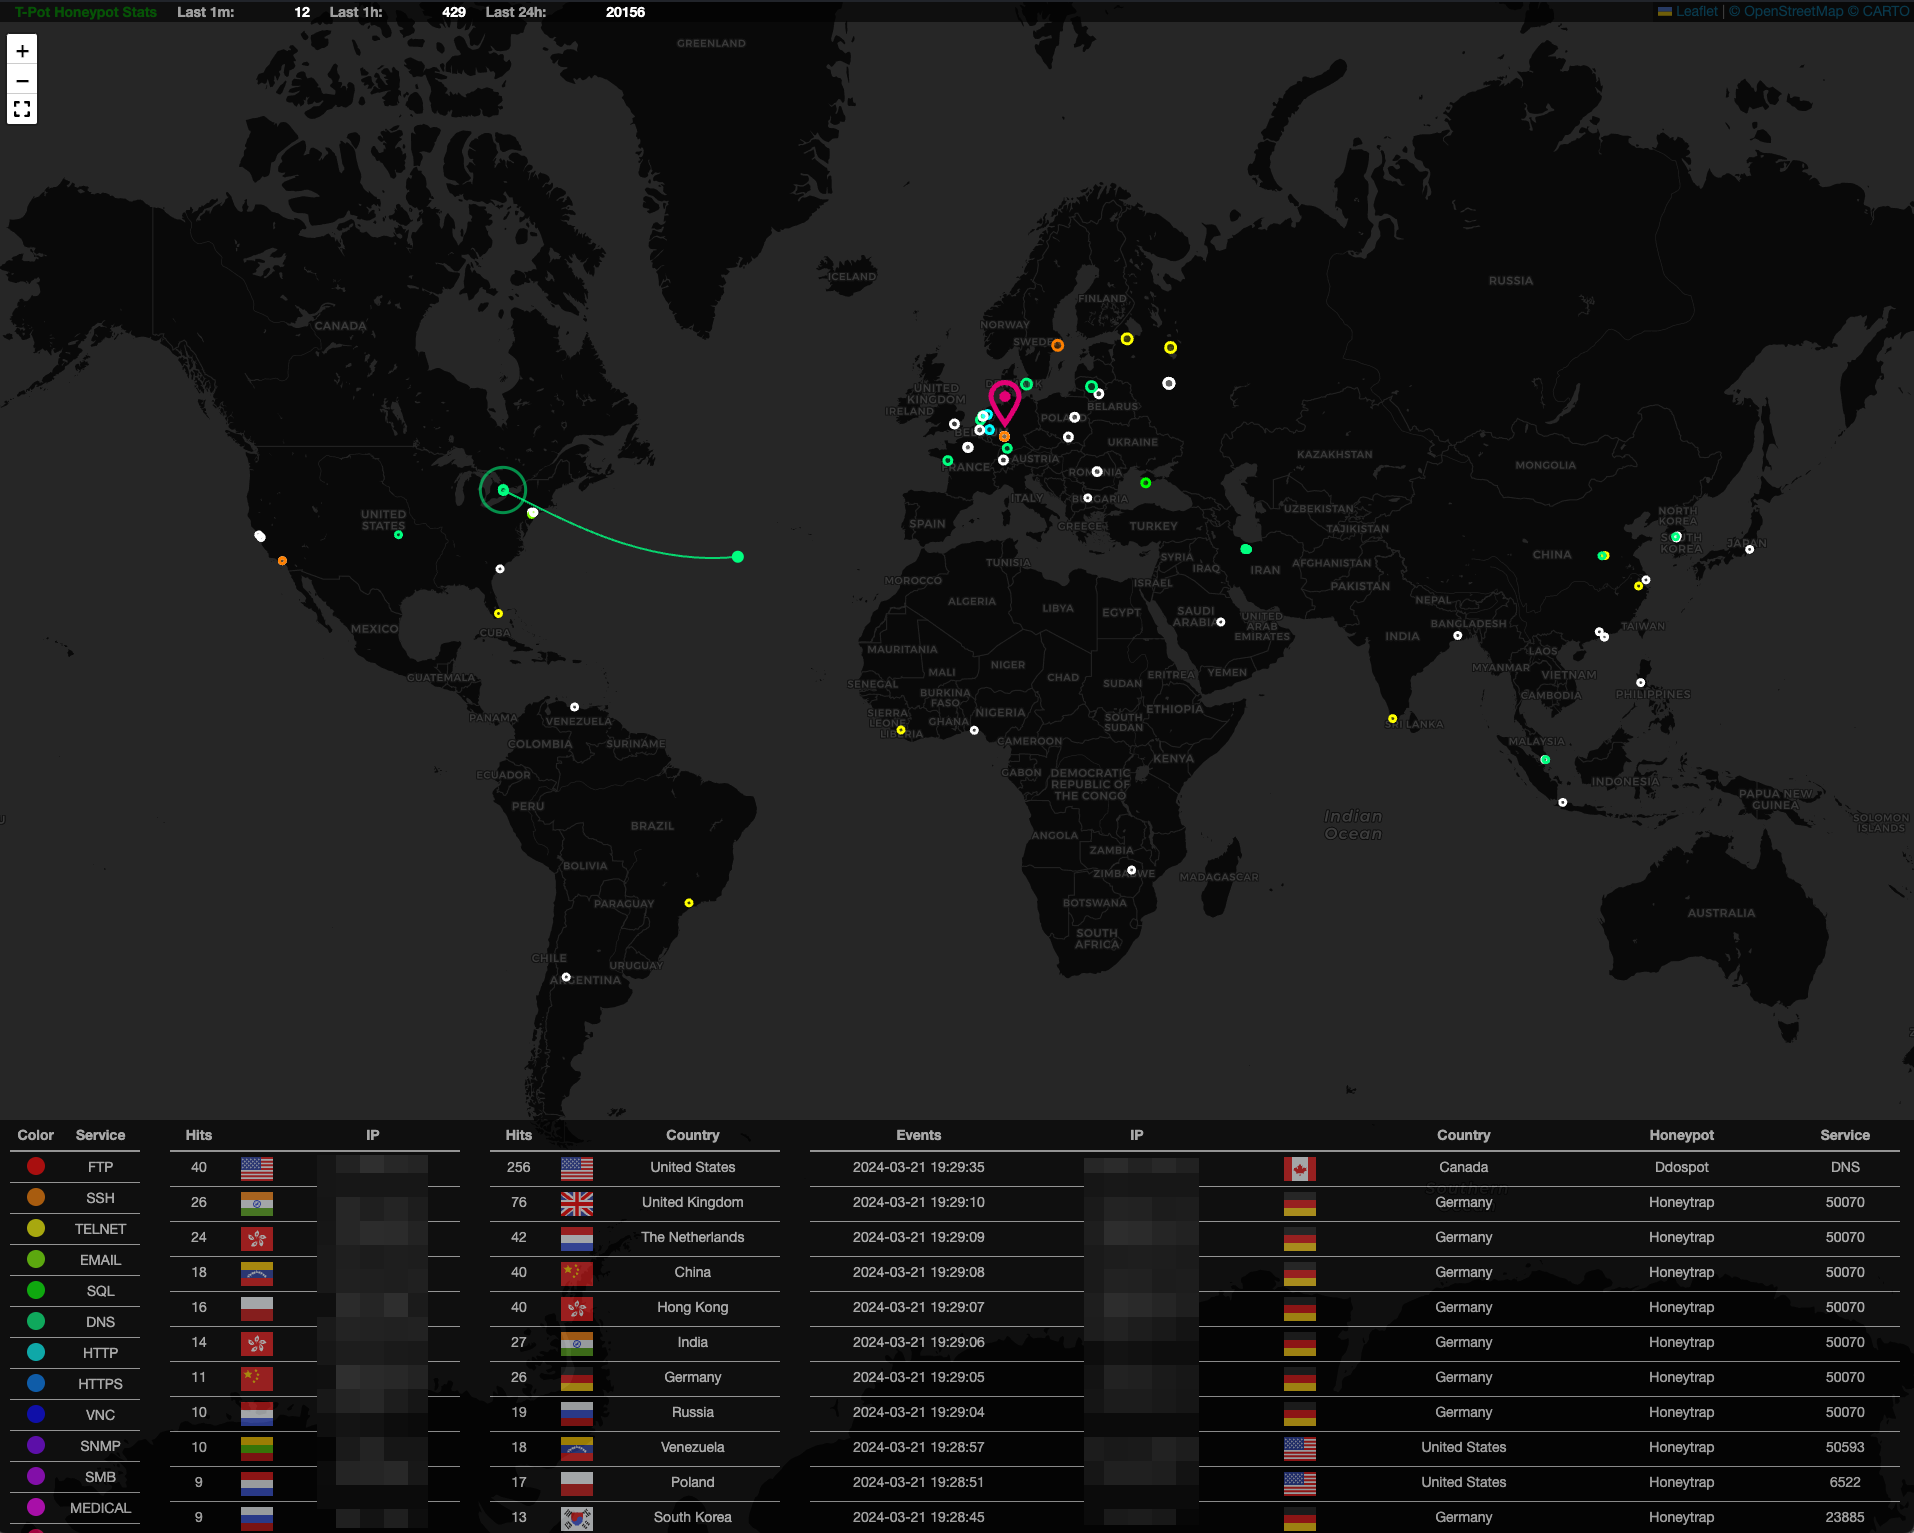 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 thinkst/opencanary
Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…
 permiso-io-tools/cloudgrappler
Requêtez des détections cloud haute fidélité pour des acteurs de menace connus sur AWS, Azure et GCP en utilisant les logs CloudTrail et des règles…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
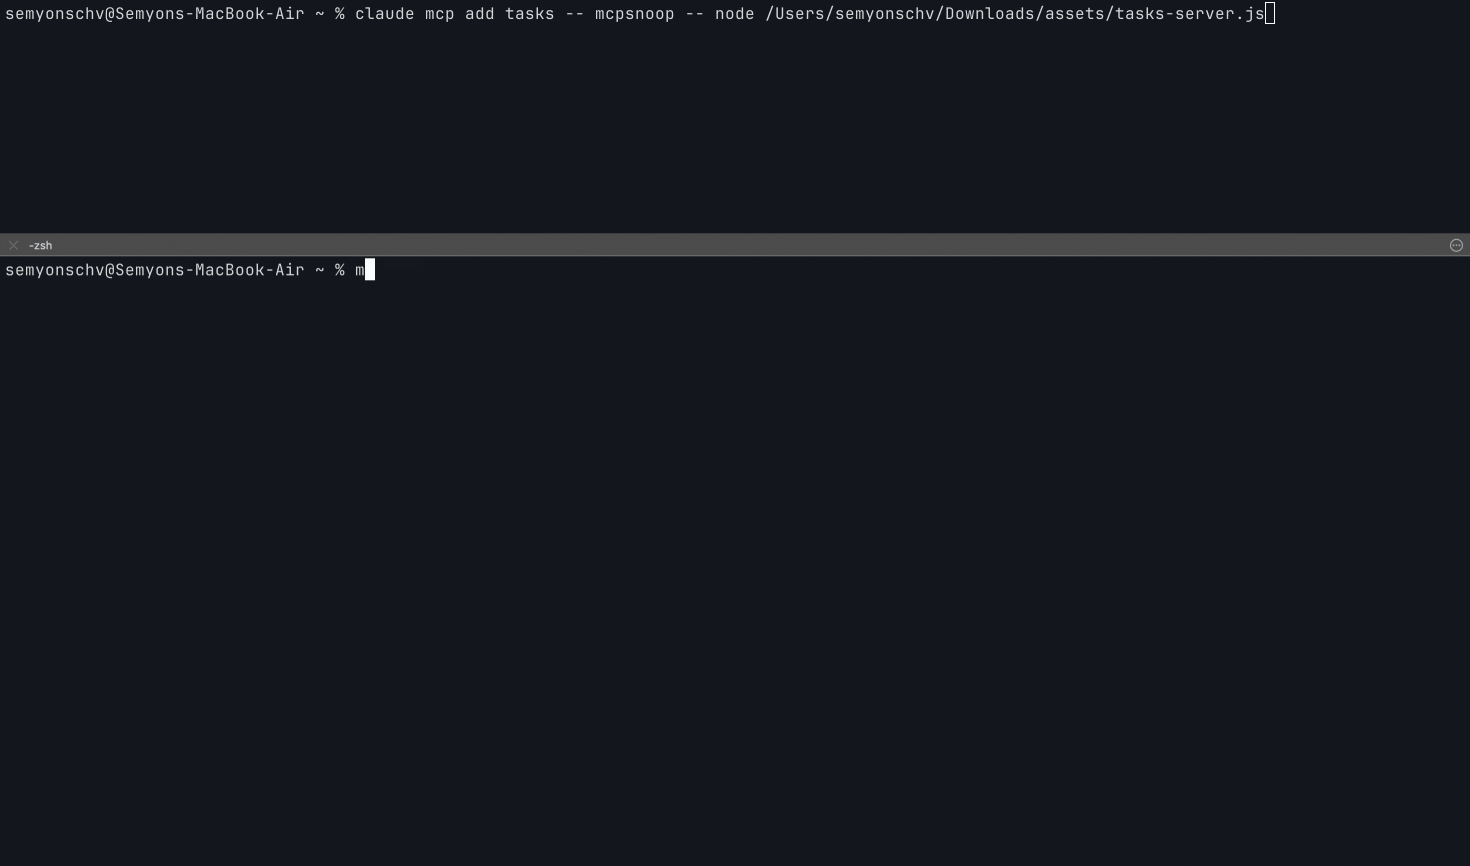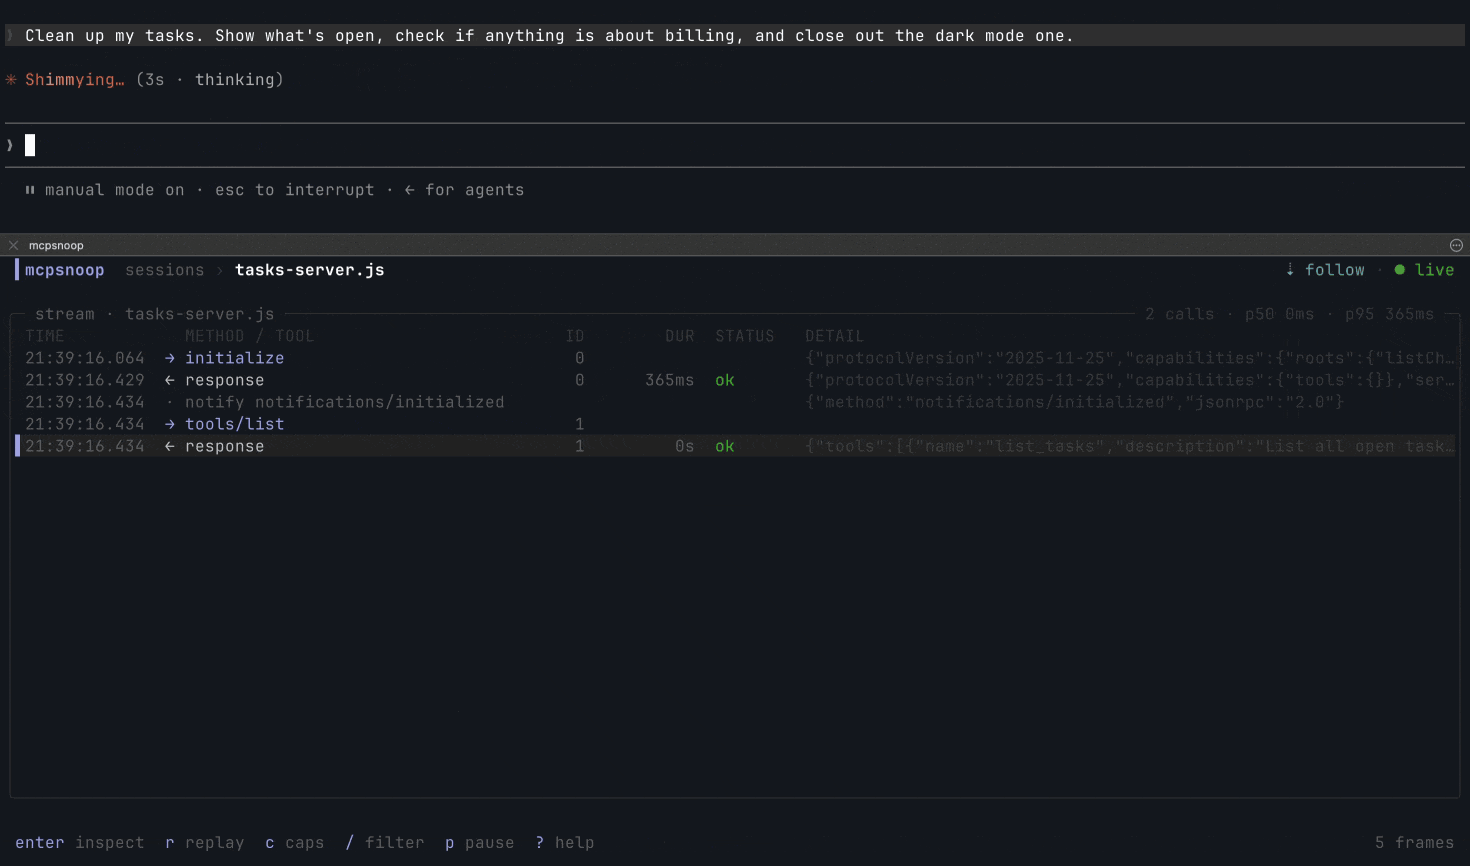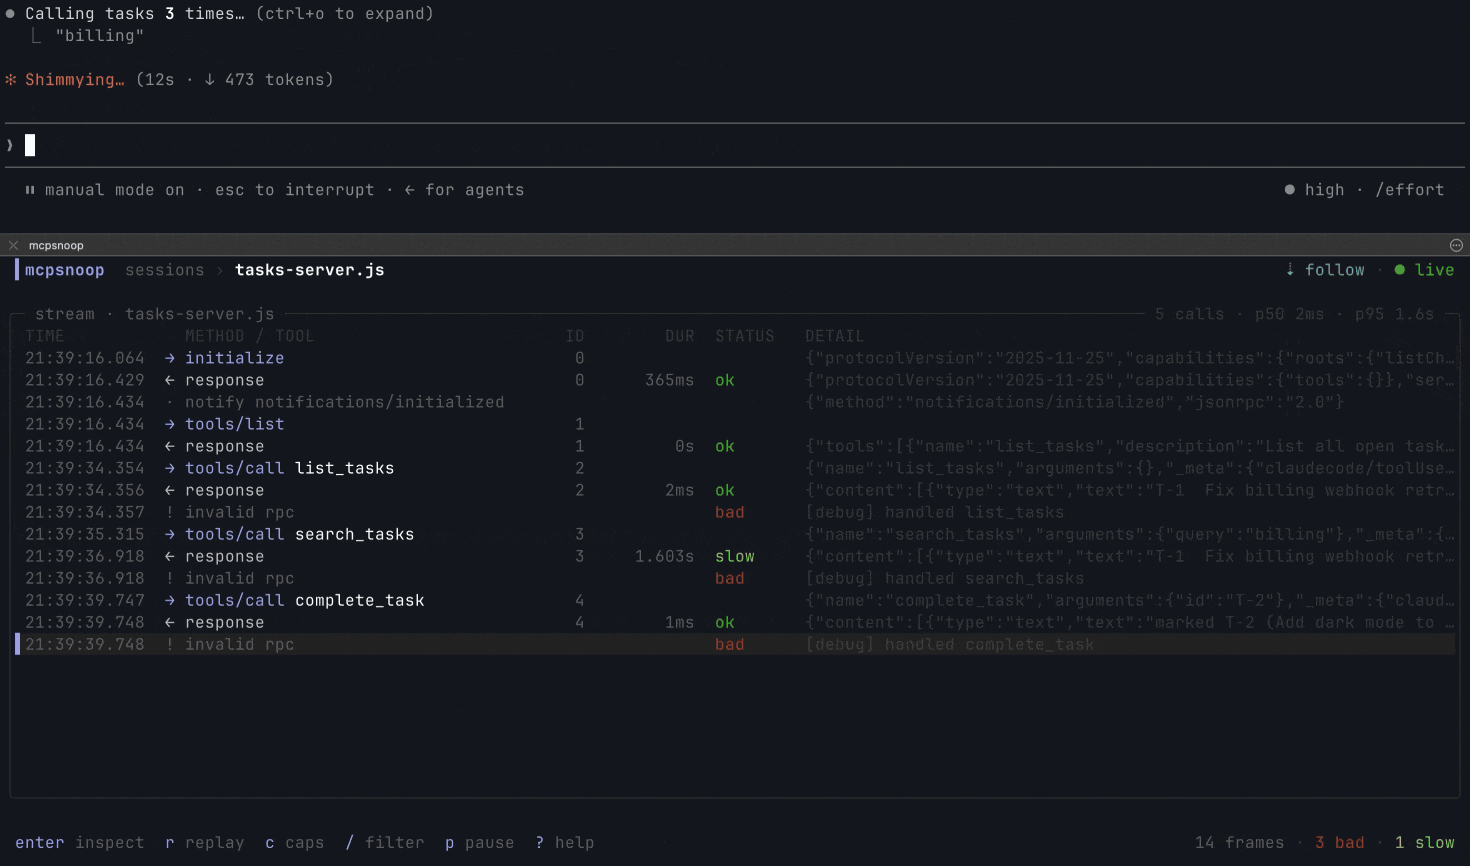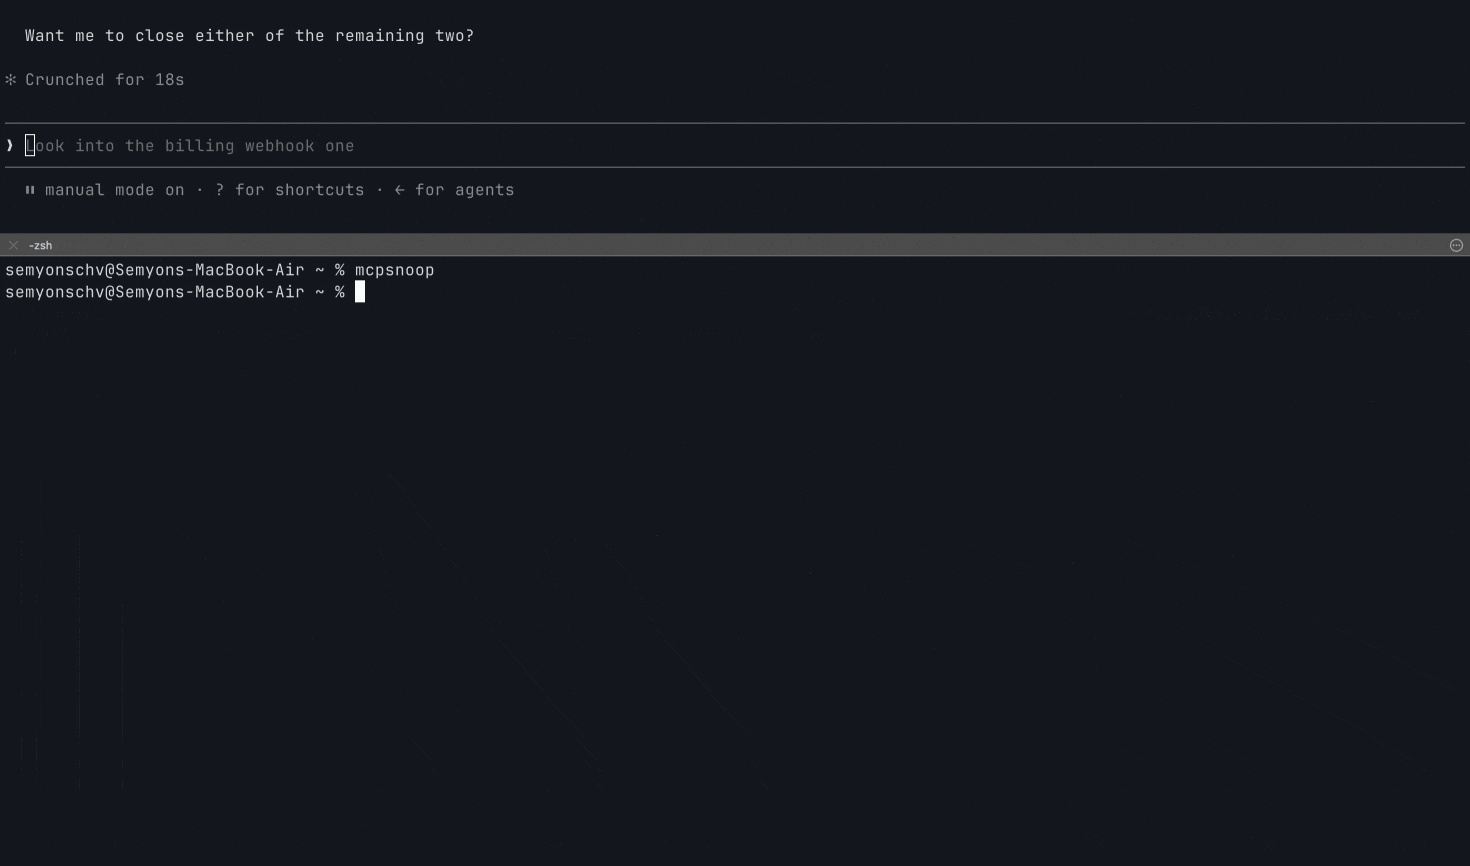 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
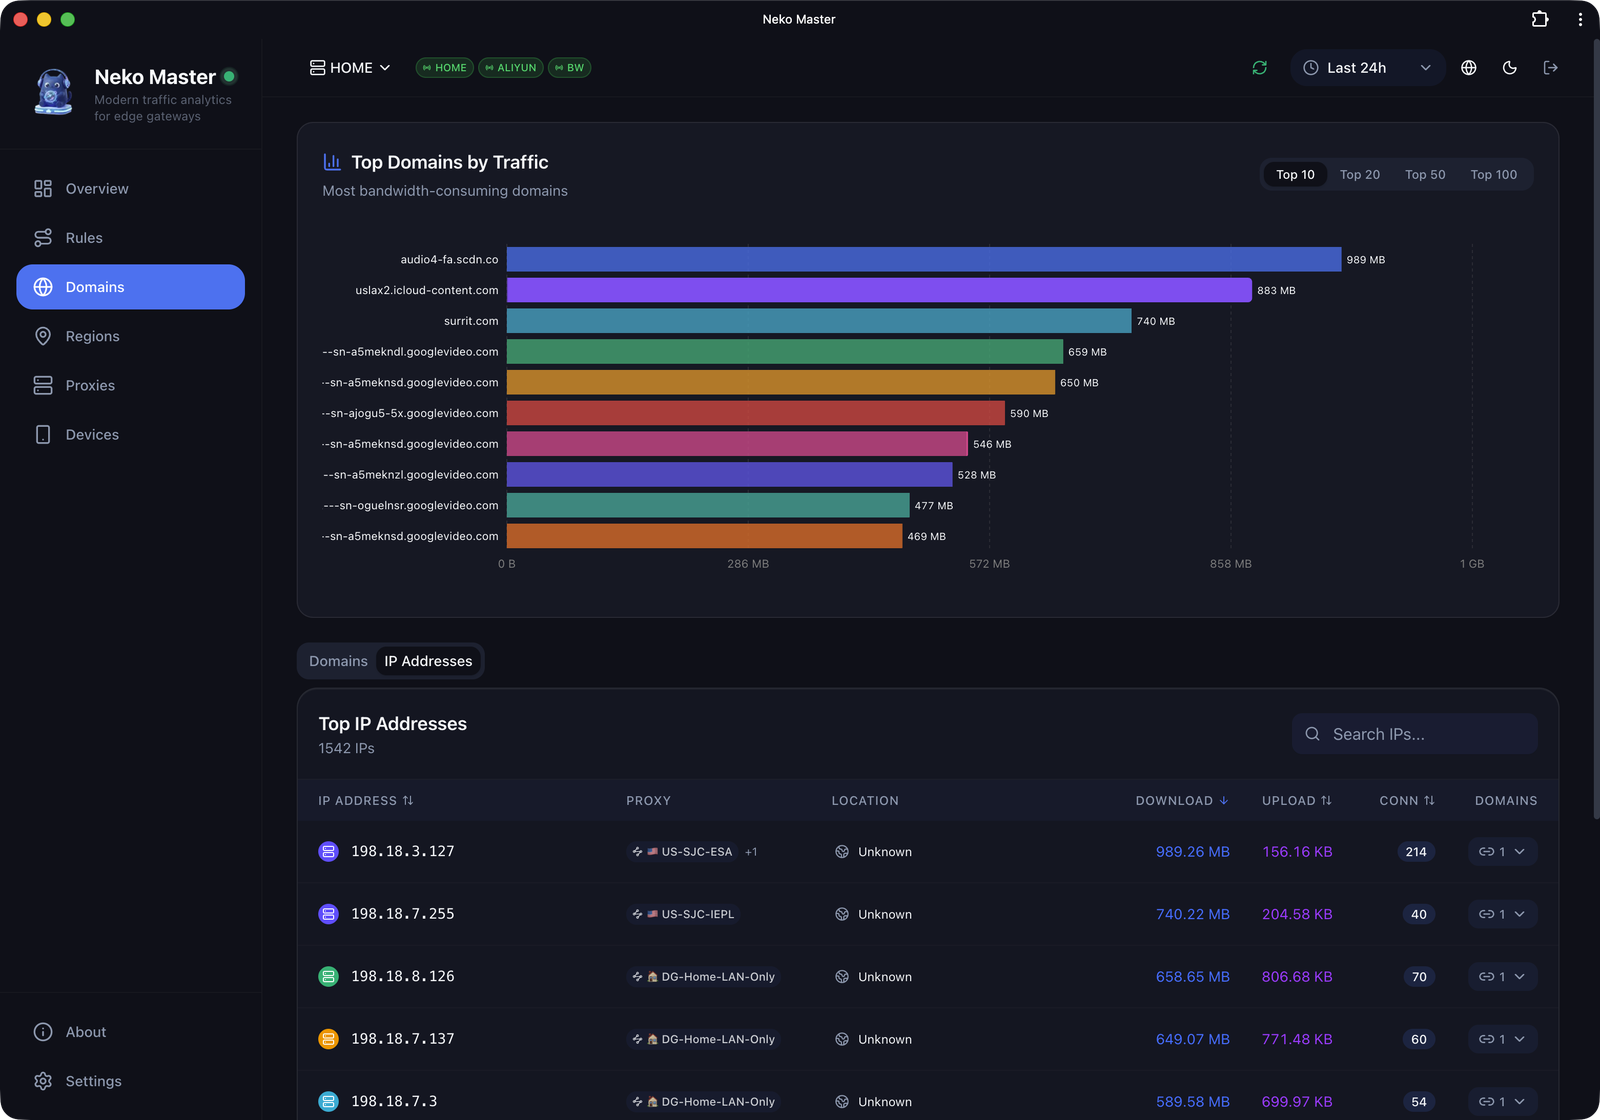 foru17/neko-master
Un tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
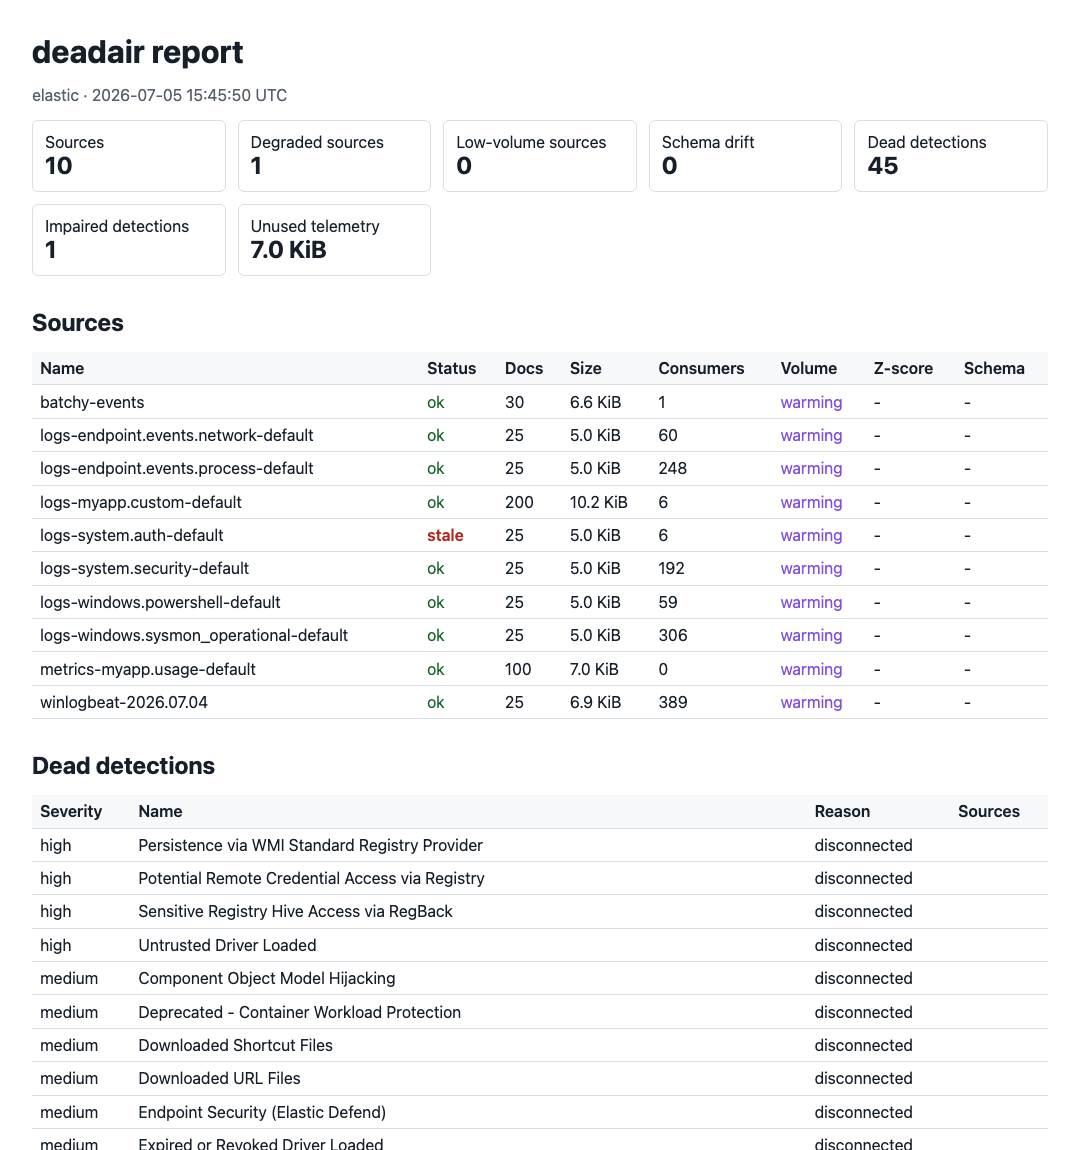 big-comfy/deadair
Trouve les règles de détection de votre SIEM qui sont aveugles.