

uac
 tclahr/uac
Outil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
memory-forensicsforensicsinformation-gathering+3
tclahr/uacOutil de réponse aux incidents portable et sans dépendance qui automatise la collecte d'artefacts forensiques à partir de systèmes de type Unix,…
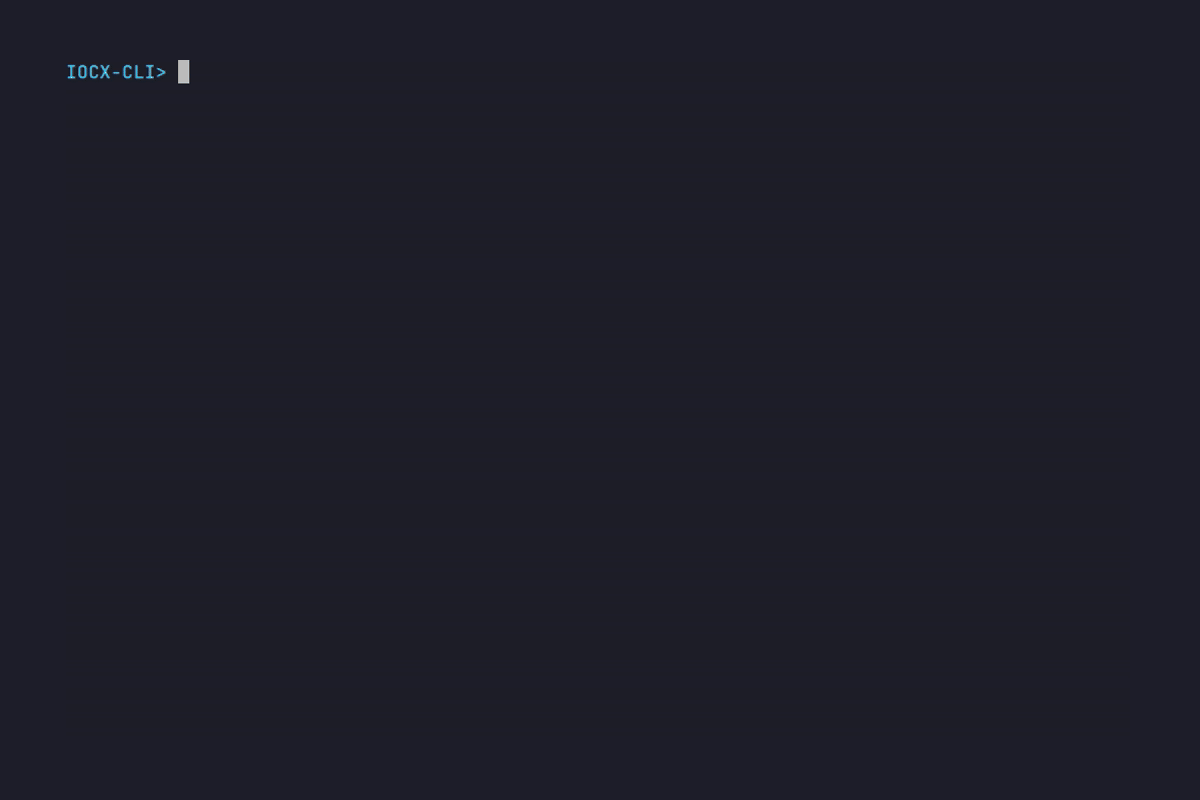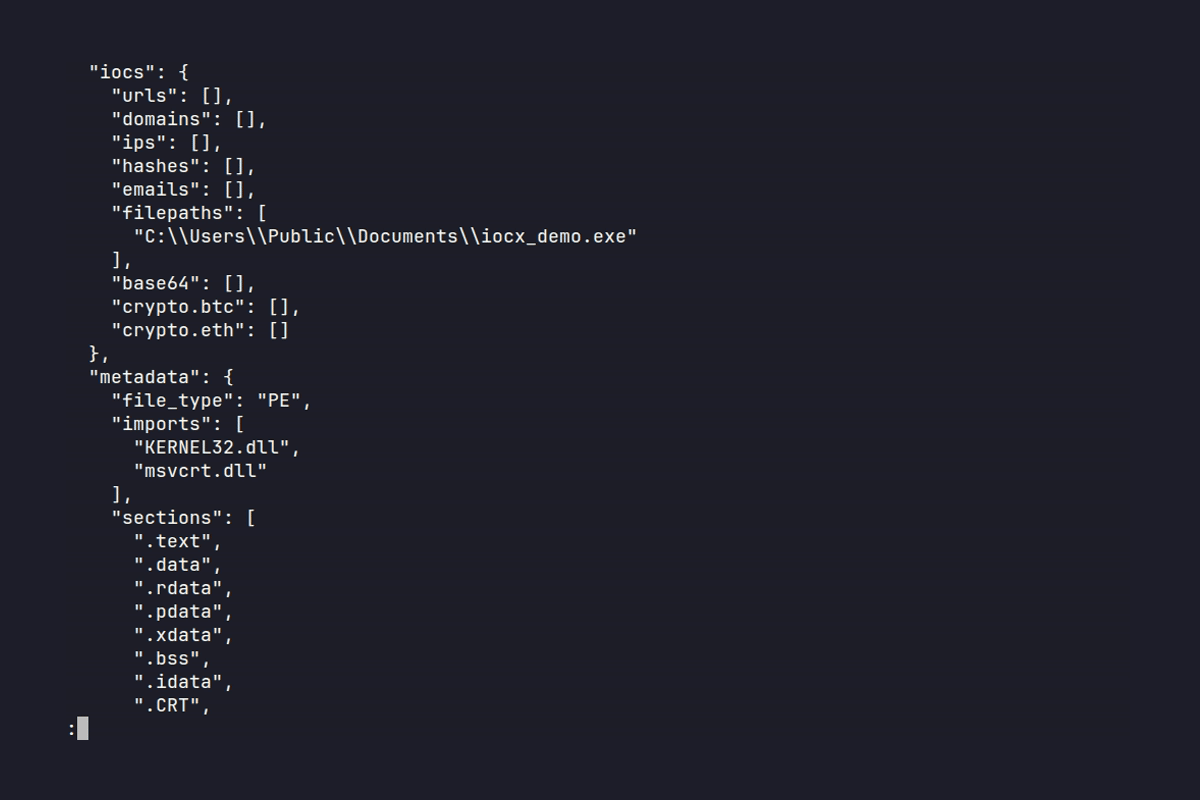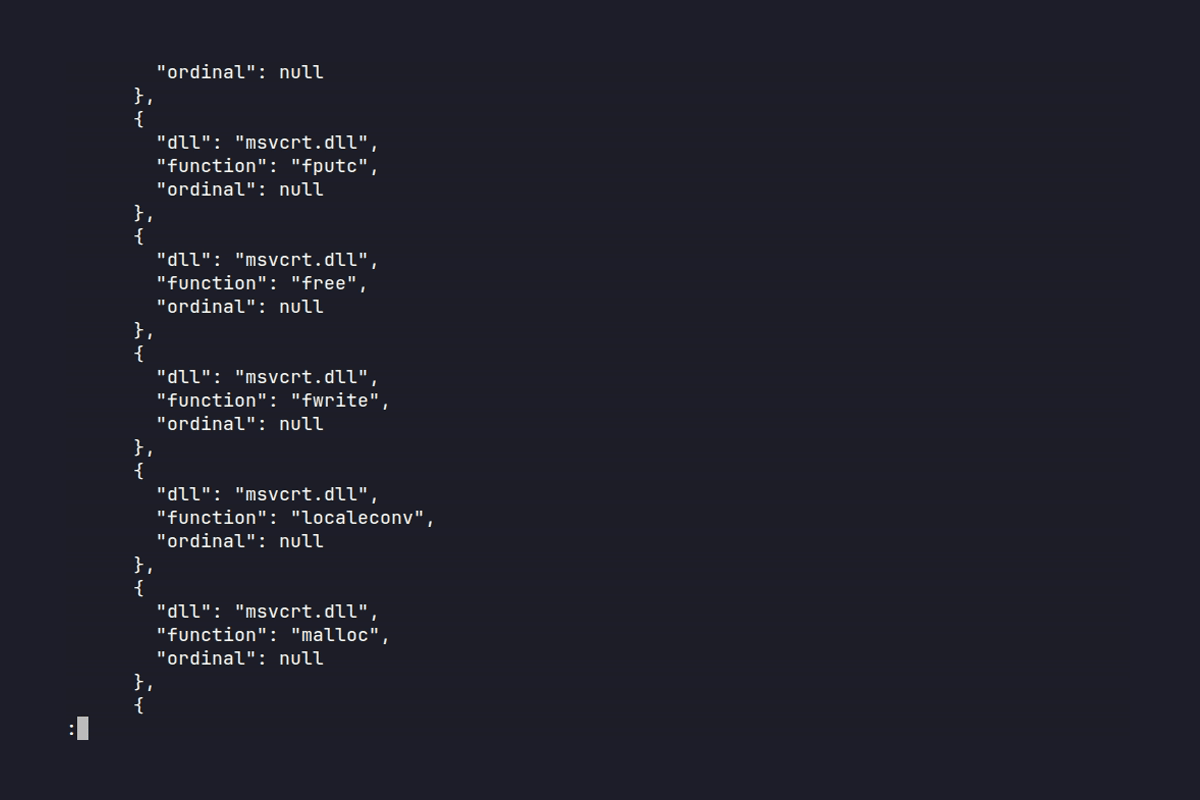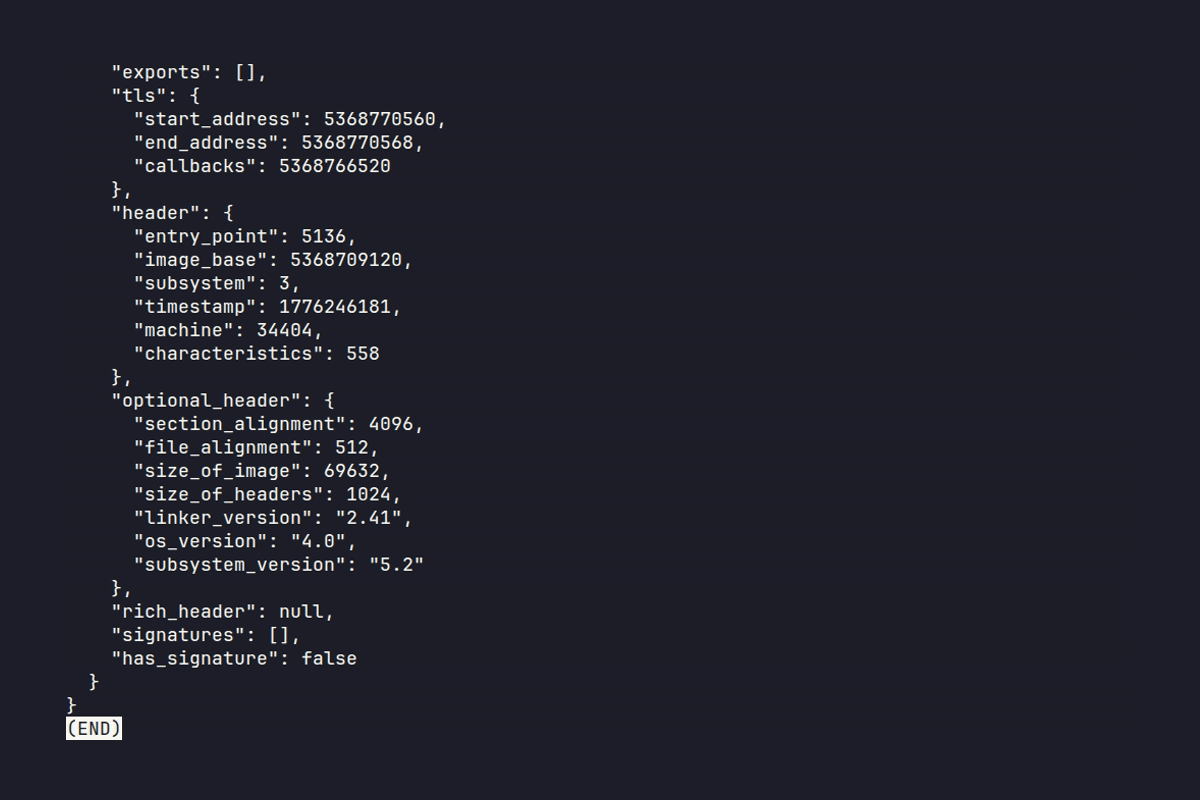 iocx-dev/iocx
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
 fkie-cad/sandroid_dexray-intercept
Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…
 trailofbits/mquire
Sans dépendance, investigation de la mémoire Linux, exploitant les symboles BTF et kallsyms intégrés au noyau pour une analyse mémoire typée sans…
 m0vi0/pacmap
Visualiseur de trafic réseau axé sur les graphes pour la capture en direct et la relecture de PCAP avec comparaison de points de contrôle, traçage de…
 disqualifier/psa-2026-00043-recovery
Notes de récupération pour l'avis proxmox ID : PSA-2026-00043-1 (CVE-2023-54391)
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…
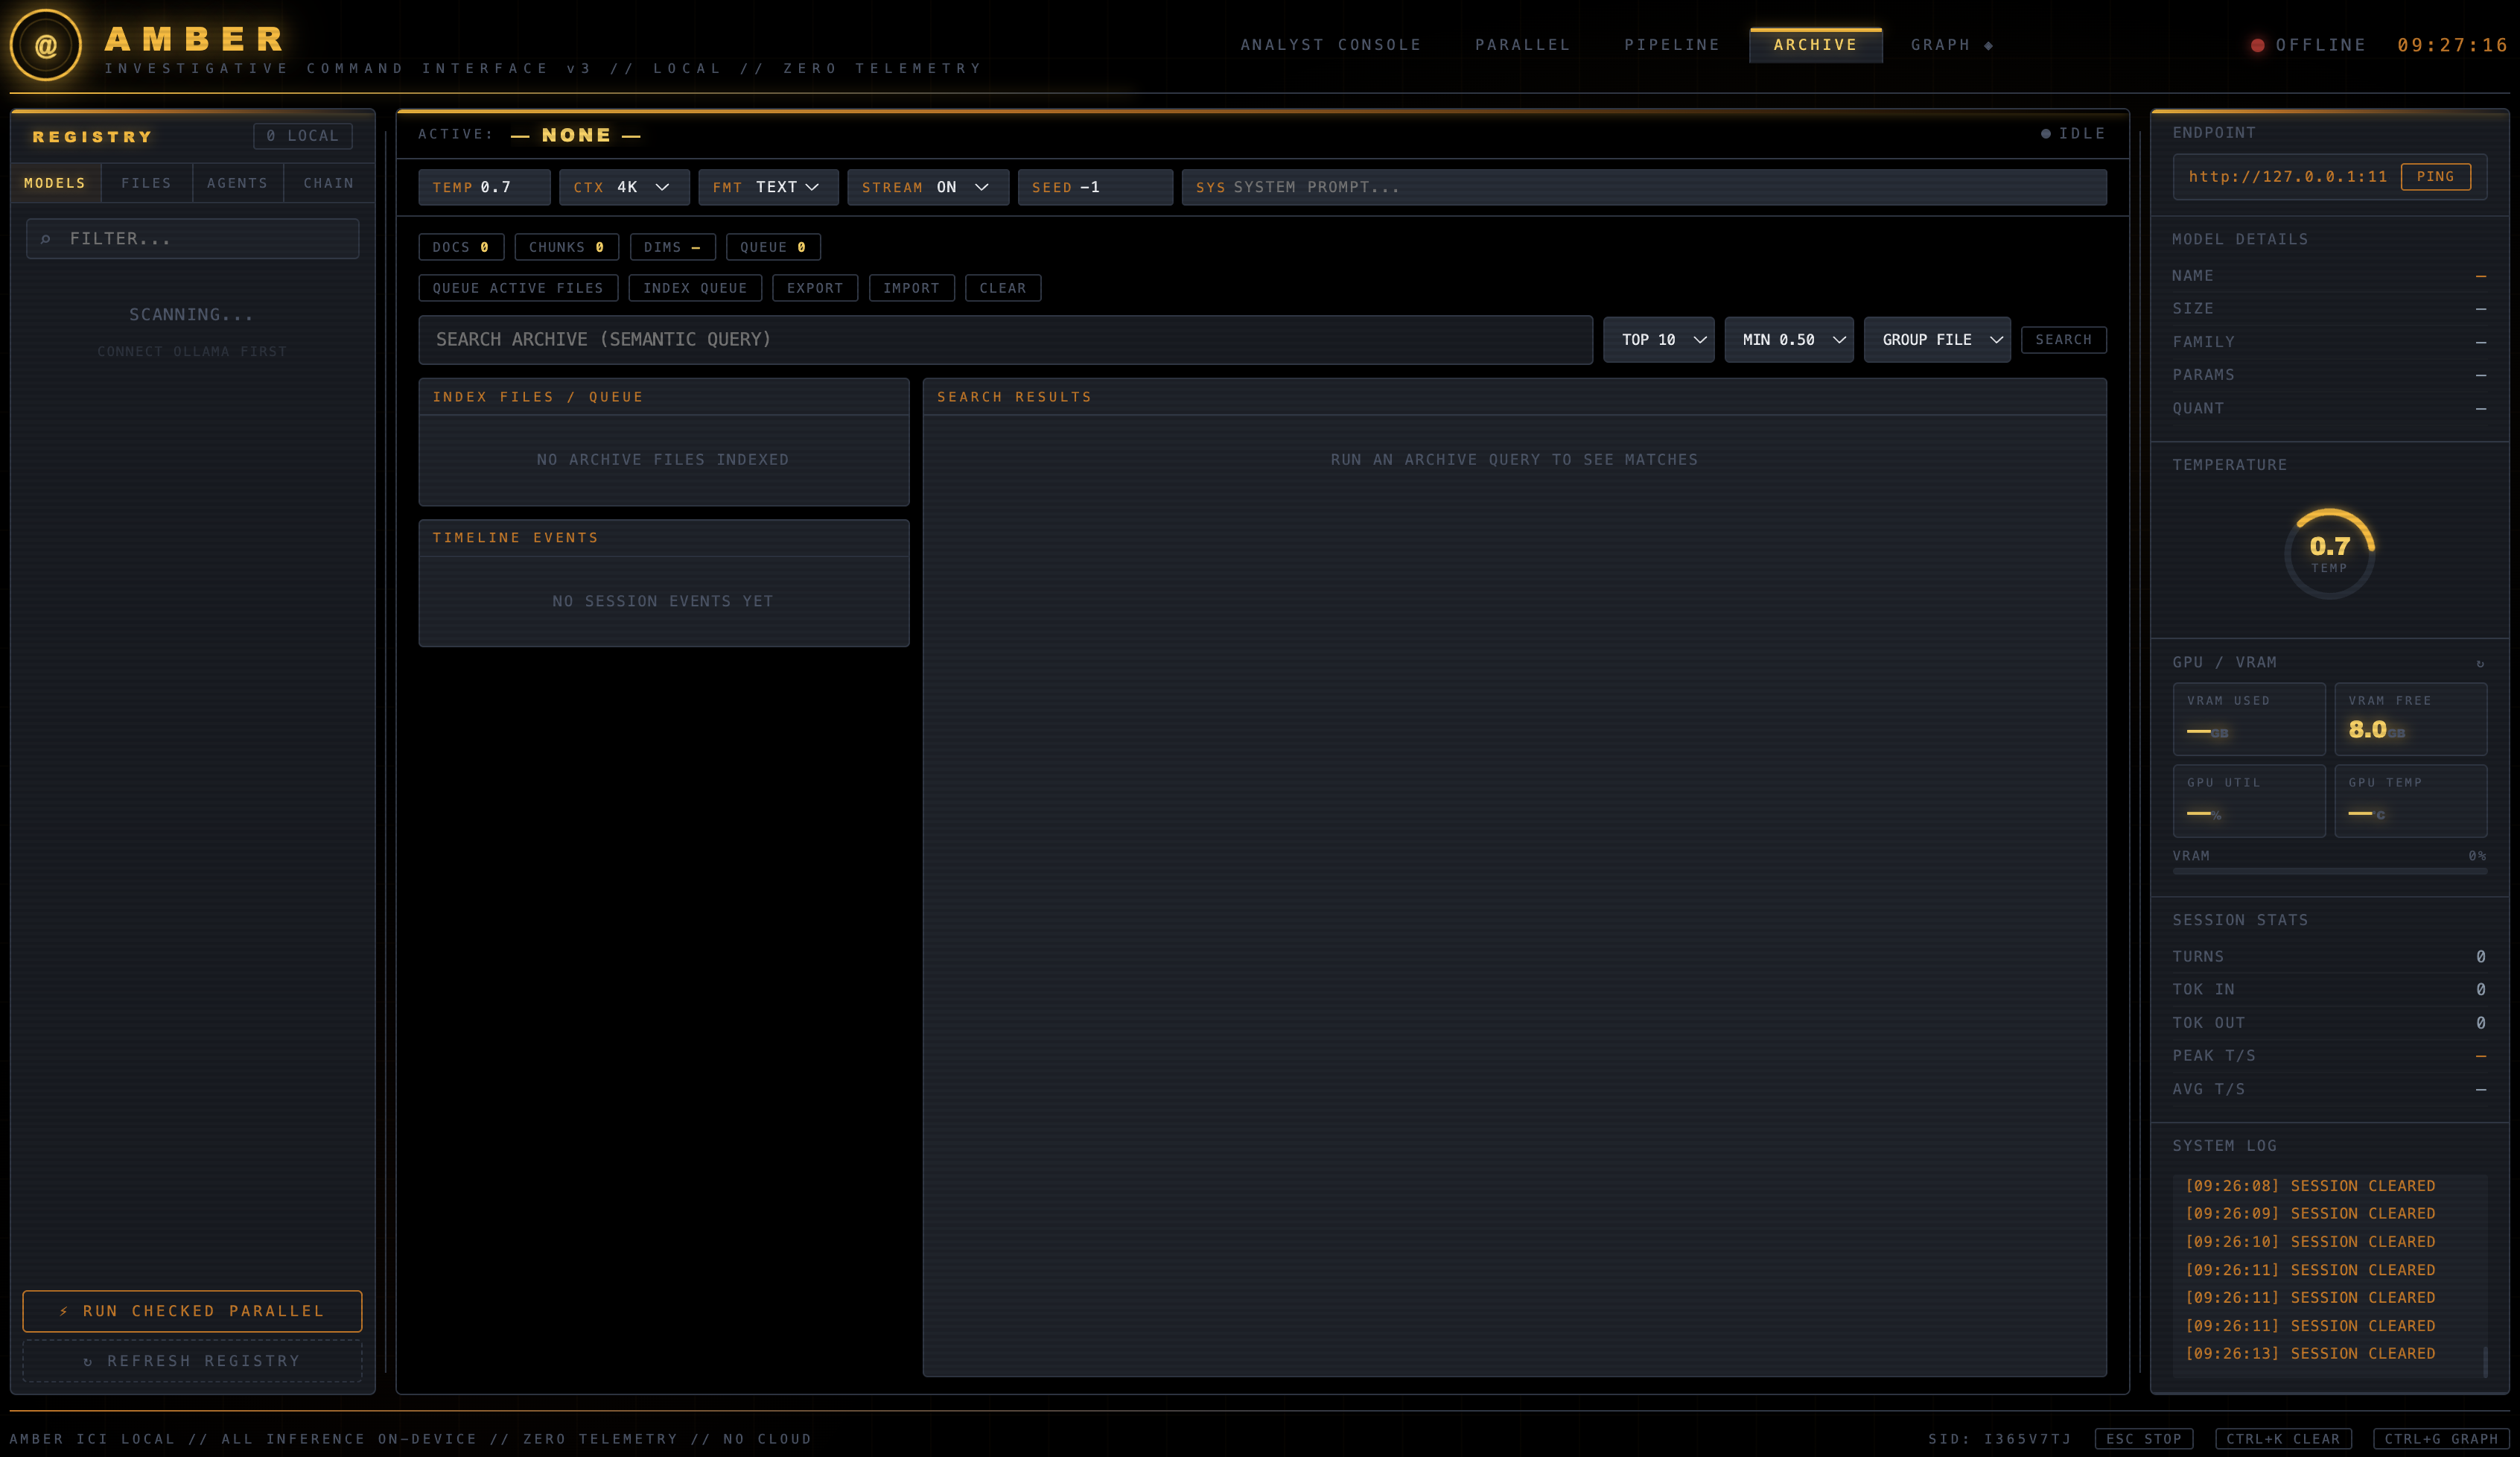 gs-ai/amber-ici
AMBER ICI v5: local-first Ollama investigative command center with case-scoped evidence, agent chains, hybrid retrieval, streaming analysis, graph…
 mvt-project/androidqf
androidqf (Android Quick Forensics) aide à rassembler rapidement des preuves médico-légales à partir d'appareils Android, afin d'identifier des…
 simsong/bulk_extractor
This is the development tree. Production downloads are at:
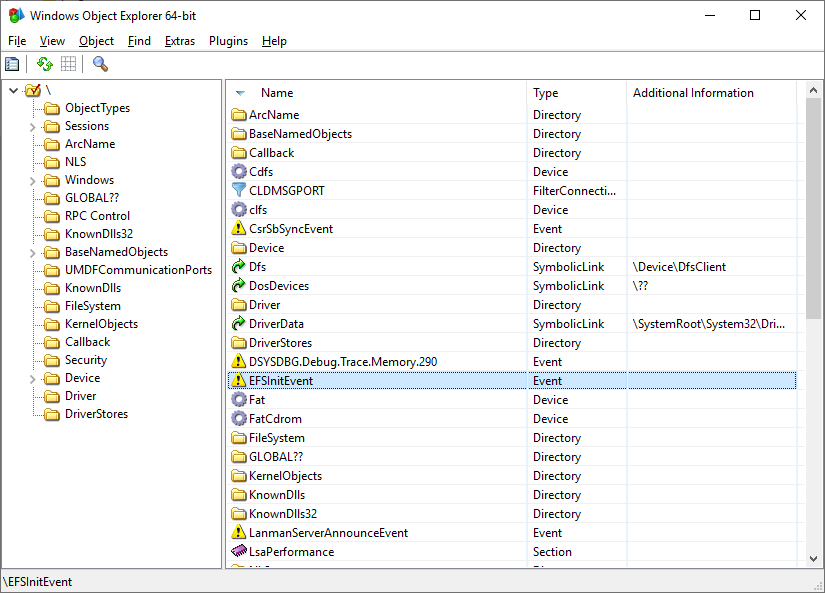 hfiref0x/winobjex64
Explorateur d'objets Windows 64-bit
 beelzebub-labs/azazel
Observateur silencieux alimenté par eBPF pour les environnements d'exécution conteneurisés, conçu pour les sandboxes d'analyse de logiciels…
 ctrlaltint3l/intelligence
Dépôt centralisé d'échantillons de malwares, de renseignements sur les menaces, d'IOC et de journaux d'outils de sécurité pour soutenir la recherche…
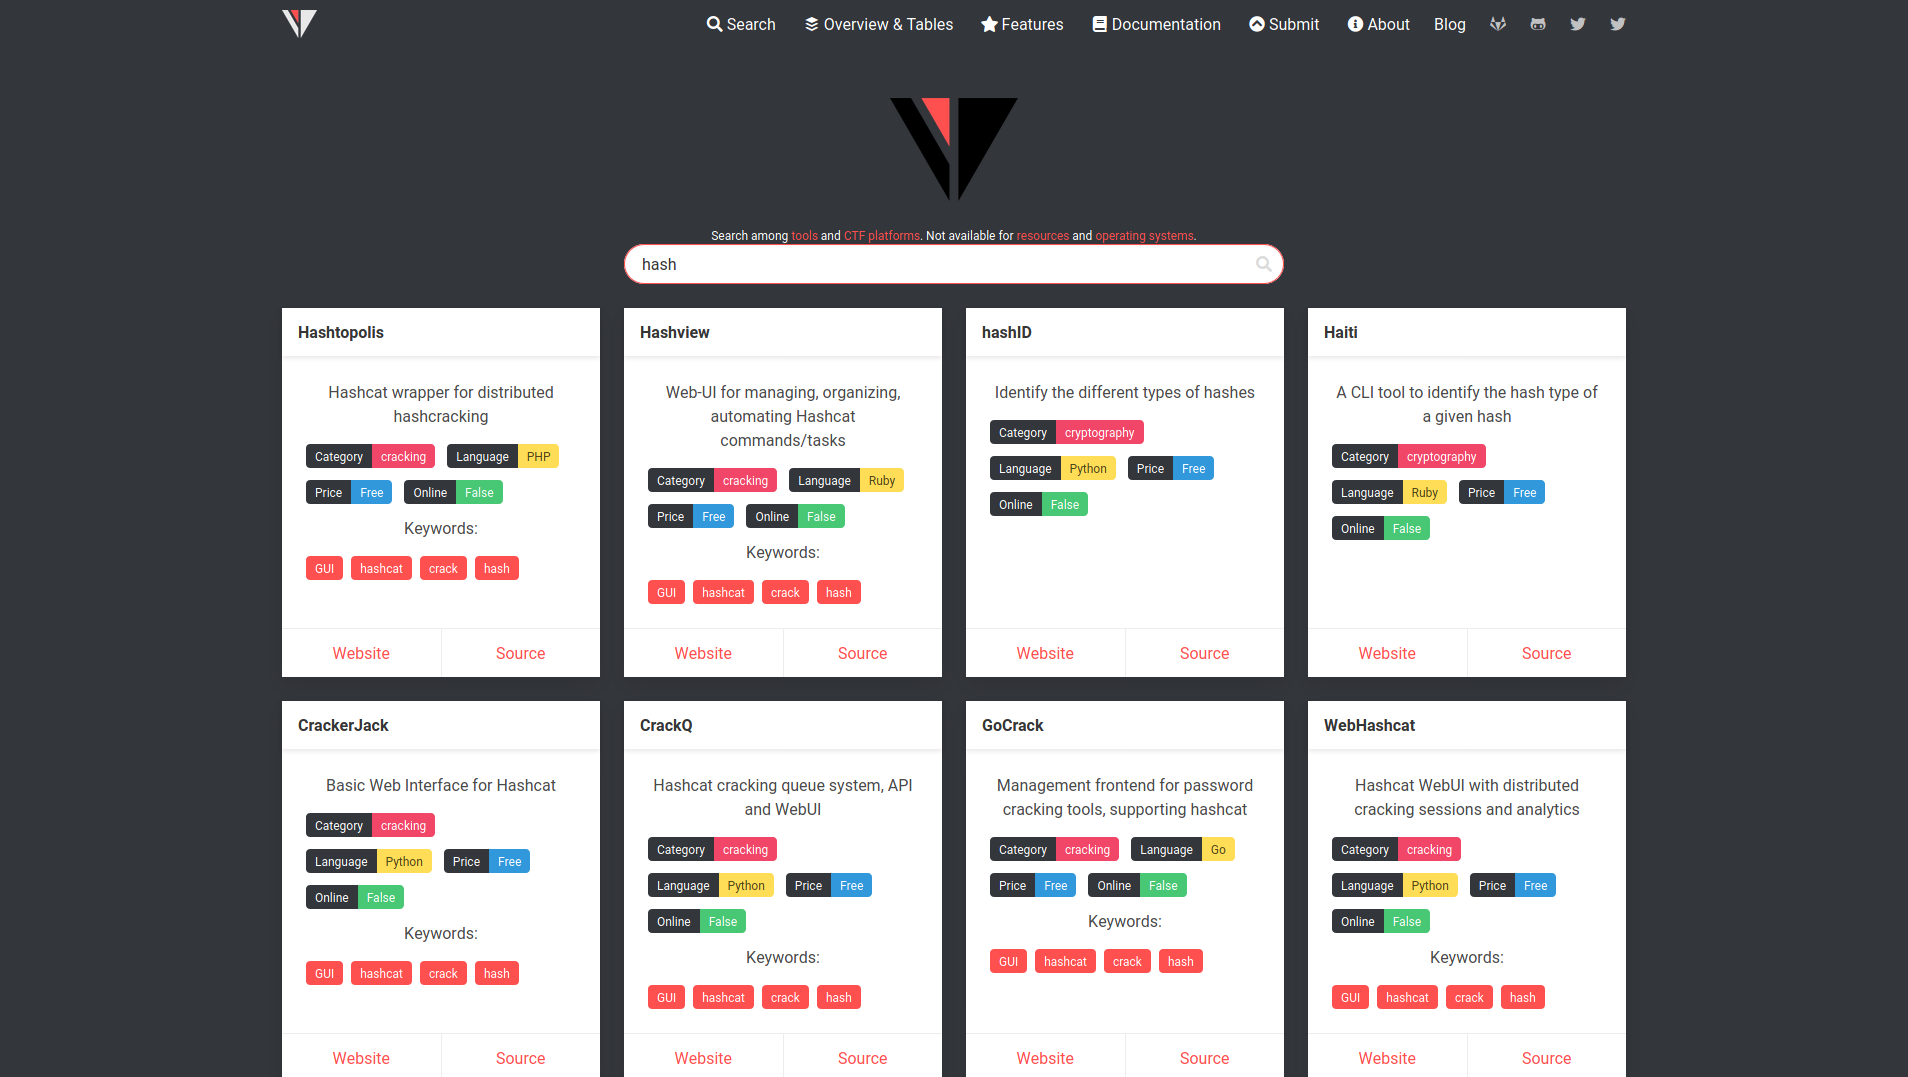 noraj/rawsec-cybersecurity-inventory
Un inventaire d'outils et de ressources sur la cybersécurité qui vise à aider les gens à trouver tout ce qui est lié à la cybersécurité.

 rawsec/rawsec-cybersecurity-list
Inventaire organisé d'outils et de ressources de cybersécurité couvrant les tests d'intrusion, la forensique, l'OSINT, la sécurité web, l'analyse de…
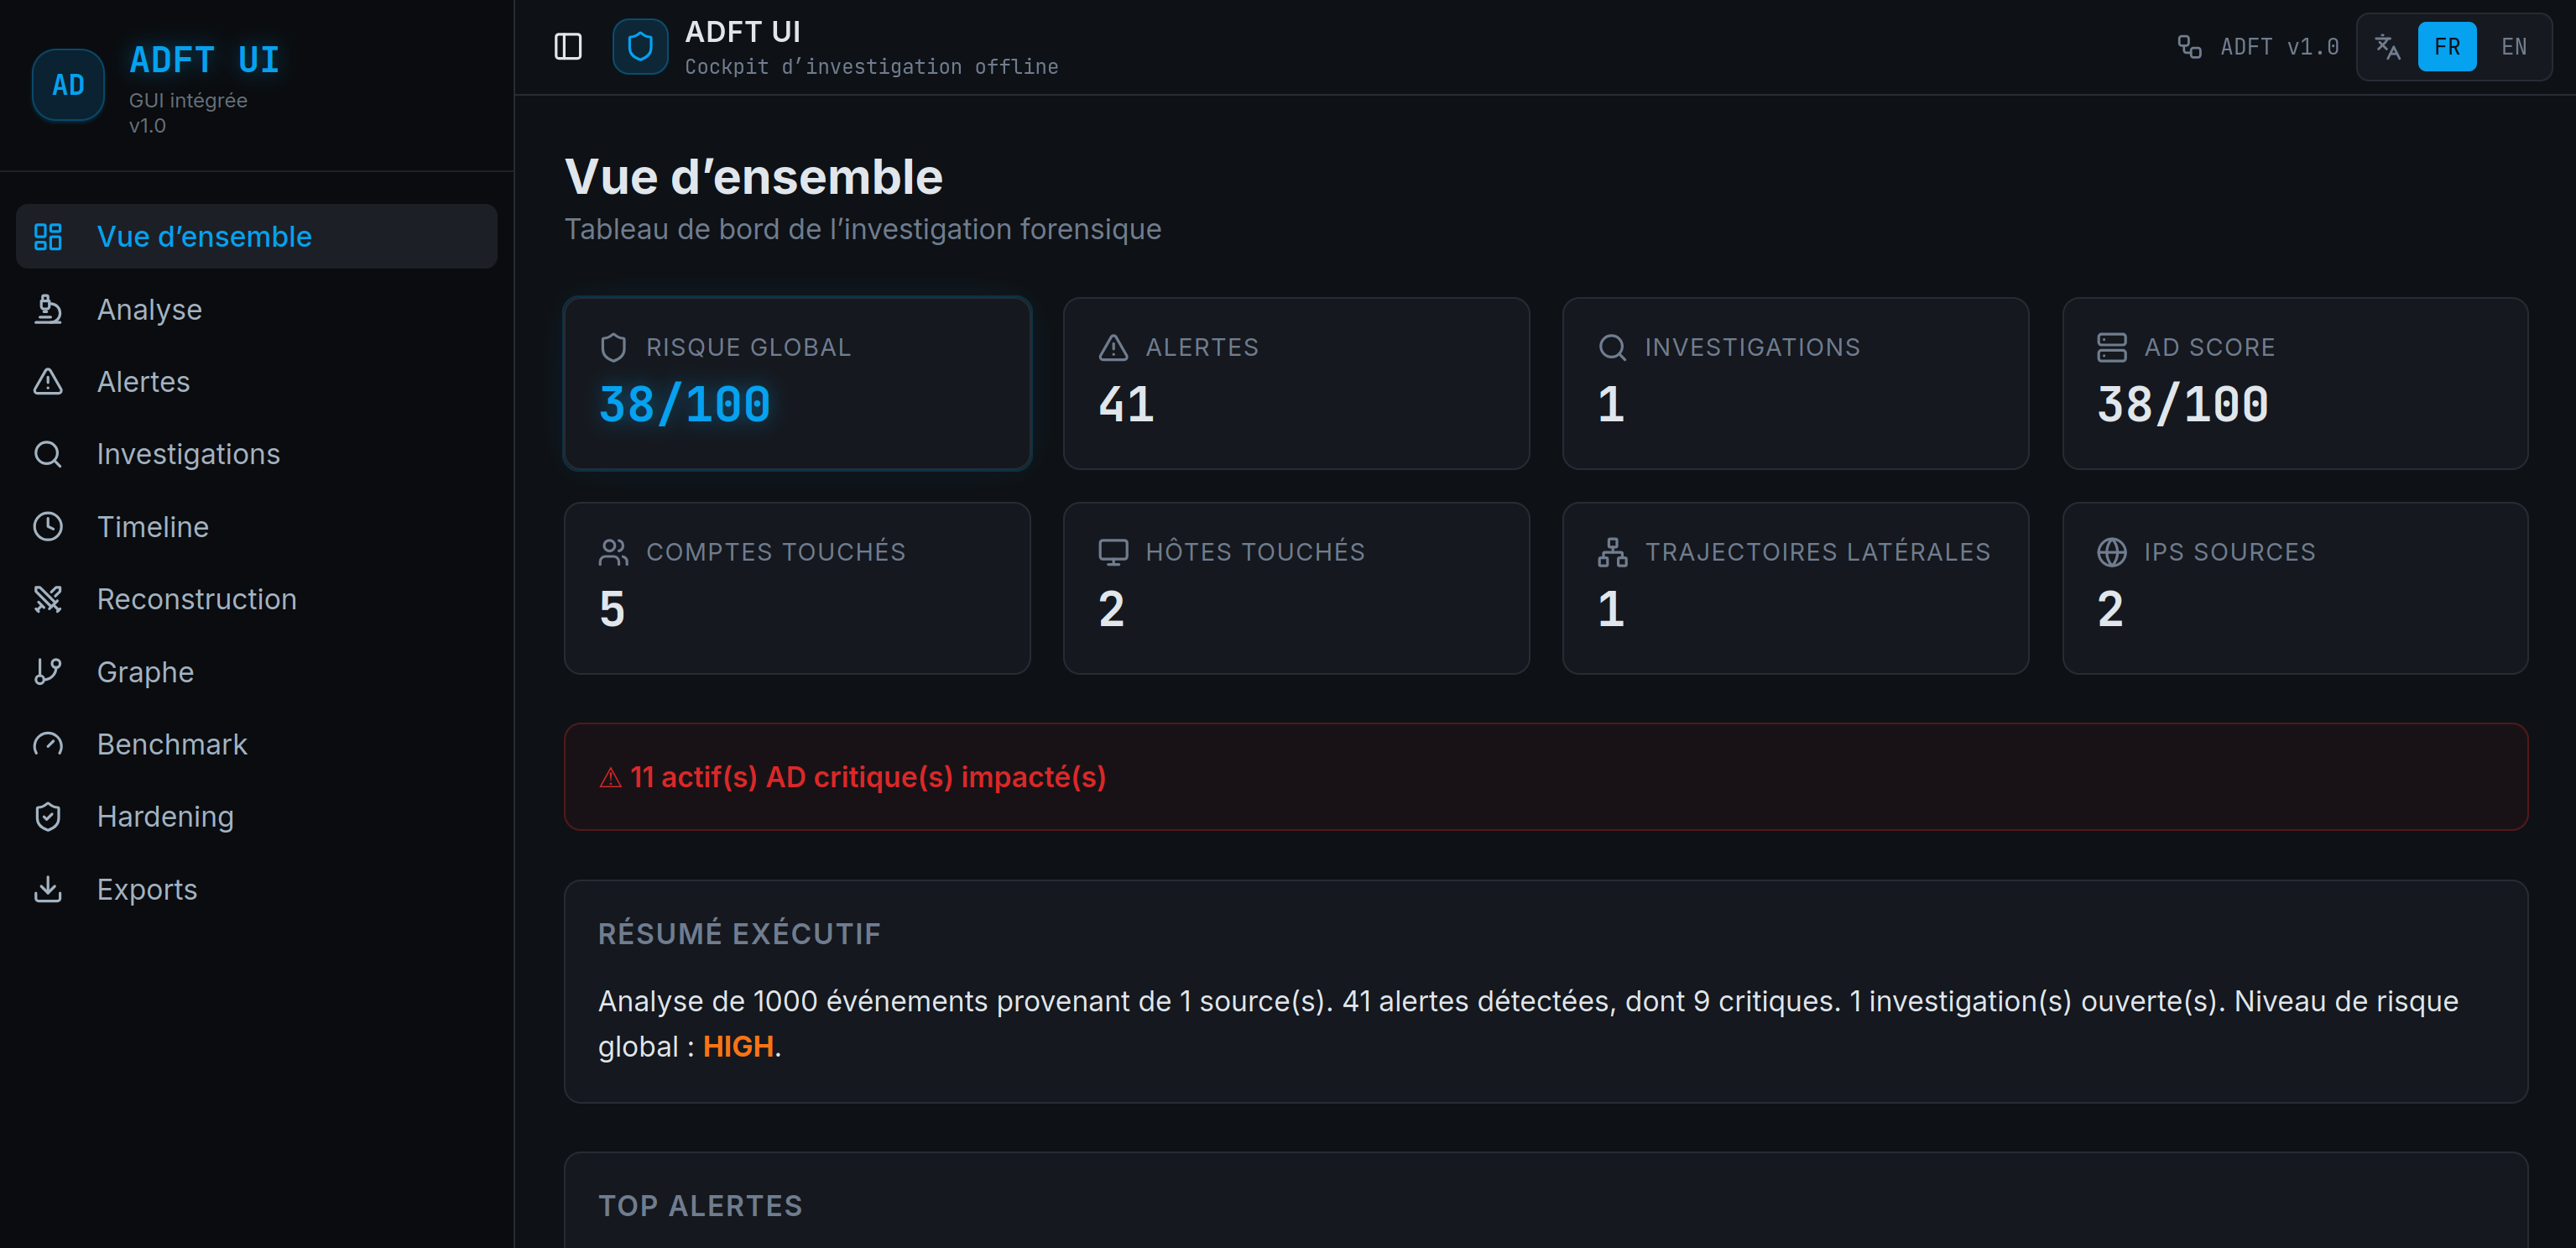 kjean13/adft
Active Directory Forensic Toolkit : Détecter et reconstruire les attaques AD à partir des journaux d'événements Windows (EVTX)