Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
LOLDrivers — Base de données organisée de pilotes Windows vulnérables et malveillants avec des règles de détection YARA, Sigma, ClamAV et Sysmon pour la chasse proactive aux menaces et la réponse aux incidents. | Kitploit
Outils/GitHubGitHub/magicsword-io/loldrivers
Gestion des Indicateurs de Compromission (IOC)Analyse des VulnérabilitésAnalyse ForensiqueAnalyse de MalwareRenseignement sur les MenacesApprentissage et ÉducationRéponse aux IncidentsRessources Organisées
GitHubmagicsword-io/loldrivers

LOLDrivers

Base de données organisée de pilotes Windows vulnérables et malveillants avec des règles de détection YARA, Sigma, ClamAV et Sysmon pour la chasse proactive aux menaces et la réponse aux incidents.

1.7k22080il y a 22 joursVérifié par Kitploit
Partager
Voir le dépôtSite web

LOLDrivers - Living Off The Land Drivers 🚗💨

CI build Driver Entries Known Samples

Bienvenue dans LOLDrivers (Living Off The Land Drivers), un projet open-source passionnant qui rassemble les pilotes Windows vulnérables, malveillants et connus comme malveillants dans un référentiel complet unique. Notre mission est de donner aux organisations de toutes tailles les connaissances et les outils nécessaires pour comprendre et traiter les risques de sécurité liés aux pilotes, afin de rendre leurs systèmes plus sûrs et plus fiables.

Aperçu du catalogue

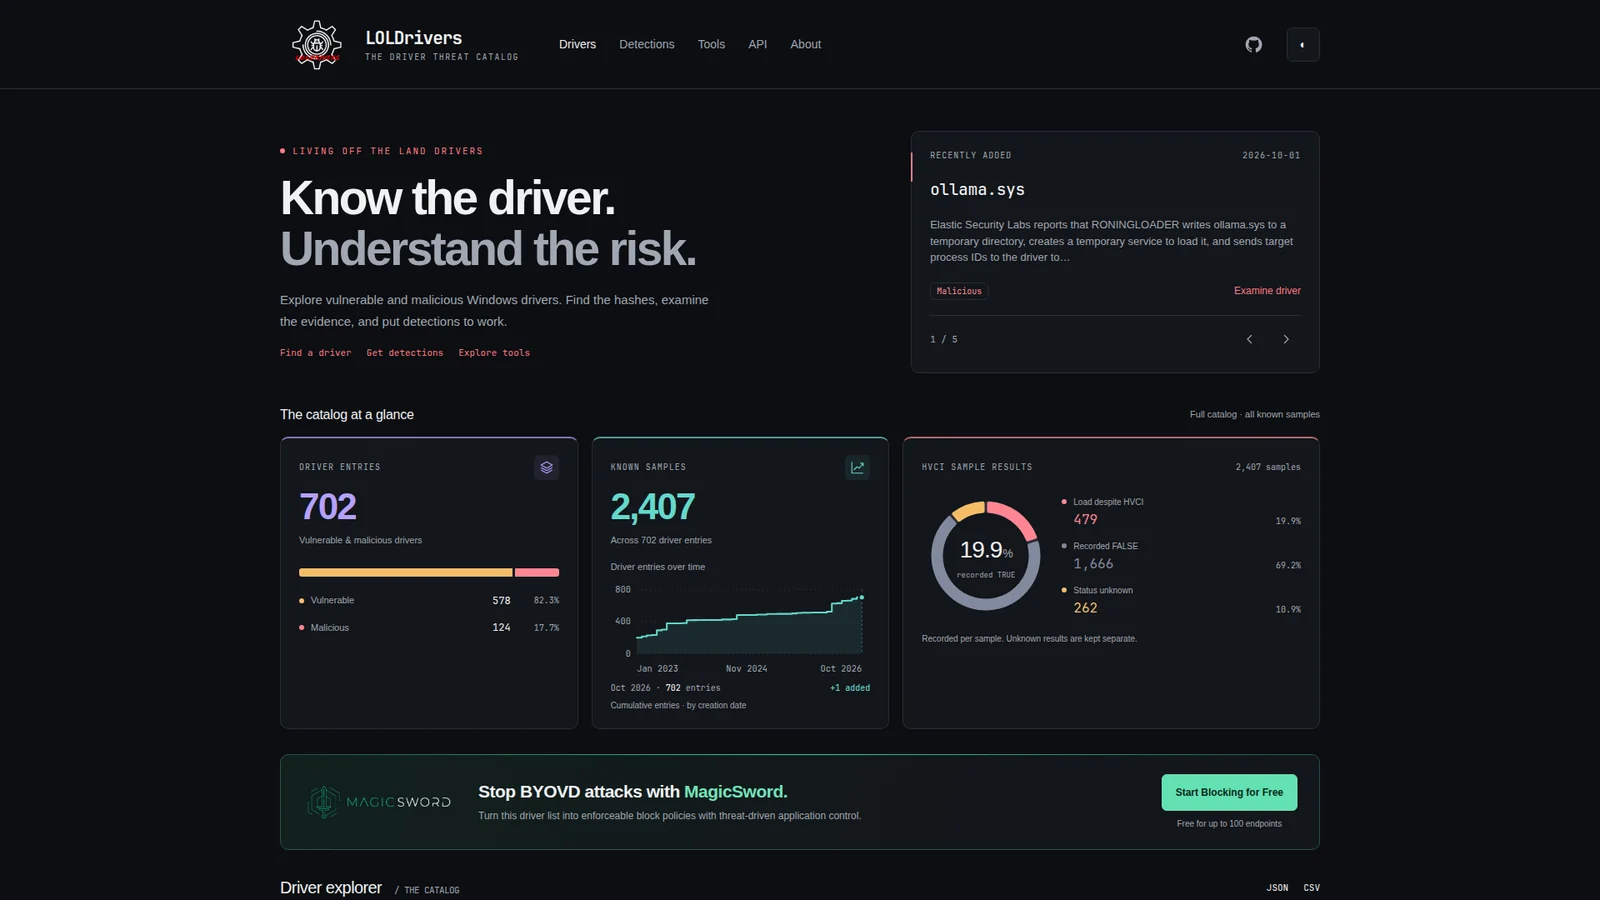
Le catalogue LOLDrivers suit actuellement 702 entrées de pilotes (578 vulnérables, 124 malveillants) avec des preuves issues de 2 407 échantillons connus. Chaque entrée de pilote peut avoir plusieurs échantillons connus avec différents hachages, signatures et résultats HVCI. Le site en ligne affiche des métriques en temps réel, la croissance cumulée dans le temps et un explorateur de pilotes avec recherche.

Fonctionnalités clés

  • Catalogue complet de pilotes : 702 entrées de pilotes couvrant les pilotes Windows vulnérables et malveillants, avec des métadonnées détaillées pour 2 407 échantillons connus
  • Site propulsé par Astro : site rapide et moderne avec un explorateur de pilotes avec recherche, des graphiques de croissance et des métriques de catalogue sur loldrivers.io
  • Informations HVCI : preuves au niveau des échantillons du comportement de chargement malgré HVCI, aidant à évaluer l'impact des pilotes sur l'intégrité du code protégé par hyperviseur
  • Flux API structurés : accès programmatique via des points de terminaison JSON et CSV à /api/drivers.json et /api/drivers.csv — voir la documentation de l'API
  • Ressources de détection : politiques Sigma, YARA, ClamAV (.hdb), Sysmon et WDAC pour le blocage proactif et la chasse aux menaces
  • Compatible LLM : découvrable via /llms.txt avec des conseils pour la recherche, la vérification d'échantillons et l'intégration défensive
  • Mise à jour continue : maintenu par la communauté avec les dernières vulnérabilités de pilotes, échantillons malveillants et références de recherche

Comment LOLDrivers peut aider votre organisation

  • Améliorer la visibilité sur les pilotes vulnérables au sein de votre infrastructure, favorisant une posture de sécurité renforcée
  • Garder une longueur d'avance en étant informé des dernières menaces et vulnérabilités liées aux pilotes
  • Identifier et traiter rapidement les risques associés aux vulnérabilités des pilotes, en minimisant les dommages potentiels
  • Tirer parti de la compatibilité avec Sigma pour bloquer de manière proactive les pilotes malveillants connus par hachage

Pour commencer

Pour commencer votre parcours avec LOLDrivers, consultez simplement le site LOLDrivers.io ou clonez le référentiel et explorez la richesse des informations disponibles dans les répertoires catégorisés. Nous avons conçu le site pour vous aider à trouver facilement les informations dont vous avez besoin pour protéger vos systèmes contre les pilotes vulnérables.

Pour vous aider à accélérer la création d'un fichier yaml, consultez loldrivers.streamlit.app

Support 📞

Veuillez utiliser le suivi des problèmes GitHub pour signaler des bugs ou demander des fonctionnalités.

🤝 Contribuer et créer des PR

Restez engagé avec la communauté LOLDrivers en vérifiant régulièrement les mises à jour et en contribuant au projet. Votre implication aidera à garantir que le projet reste à jour et encore plus précieux pour les autres.

Rejoignez-nous dans notre quête pour créer un environnement numérique plus sûr et plus sécurisé pour les organisations du monde entier. Avec LOLDrivers à vos côtés, vous serez bien équipé pour faire face aux risques de sécurité liés aux pilotes et naviguer en toute confiance dans le paysage cybernétique en constante évolution.

Si vous souhaitez contribuer, veuillez suivre ces étapes :

  1. Forkez le référentiel
  2. Créez une nouvelle branche pour vos modifications
  3. Effectuez vos modifications et validez-les sur votre branche
  4. Poussez vos modifications vers votre fork
  5. Ouvrez une Pull Request (PR) contre le référentiel amont

Pour des instructions plus détaillées, veuillez consulter le fichier CONTRIBUTING.md. Pour créer un nouveau fichier YAML pour un pilote, utilisez le YML-Template fourni.
🚨 Détection Sigma, Yara, ClamAV et Sysmon

Page d'accueil de LOLDrivers avec les métriques du catalogue et le graphique de croissance

LOLDrivers fournit des règles de détection complètes Sigma, Yara, ClamAV et Sysmon pour vous aider à détecter efficacement les menaces potentielles. Pour explorer ces règles en détail, naviguez vers les répertoires sigma, yara, av et sysmon sous le dossier detection. Il existe également une politique WDAC grâce à Florian Stosse et HotCakeX.

Consultez la sécurité des indicateurs et la sémantique des politiques avant de consommer les flux. Le blocage d'artefacts utilise des hachages exacts de fichiers ou Authenticode ; les règles basées sur les noms de fichiers sont des pistes de recherche qui peuvent également identifier des versions corrigées. Les preuves de recherche de l'API publique sont explicitement séparées des indicateurs actifs. Les politiques historiques contribuées restent disponibles en tant que preuves contextuelles uniquement sous evidence/policies.

Bonne chasse ! 🕵️‍♂️

🔎 Analyse de dossiers Windows

La communauté a également créé un scanner PowerShell LOLDriver grâce à @Oddvarmoe, @M_haggis et IISResetMe, qui peut vous aider à identifier des pilotes potentiellement malveillants. Le script, disponible ici, vous permet d'analyser un dossier Windows spécifié à la recherche de fichiers suspects. Nous recommandons d'exécuter le script sur des répertoires tels que :

C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository

🏗️ Compilation et tests en local

Le site principal utilise Astro dans website/. Consultez ce guide pour la configuration de Node 24 / Python 3.11, la génération de l'API publique, les aperçus locaux et les vérifications dans le navigateur. Hugo et Go ne sont plus nécessaires pour compiler ou déployer le site web.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →