

Archived
dnSpy
 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
static-analysisdynamic-analysis-sandboxingmemory-forensics+8
dnspy/dnspyDébogueur .NET et éditeur d'assembly
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 viralmaniar/remote-desktop-caching-
Cet outil permet de récupérer d'anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un…
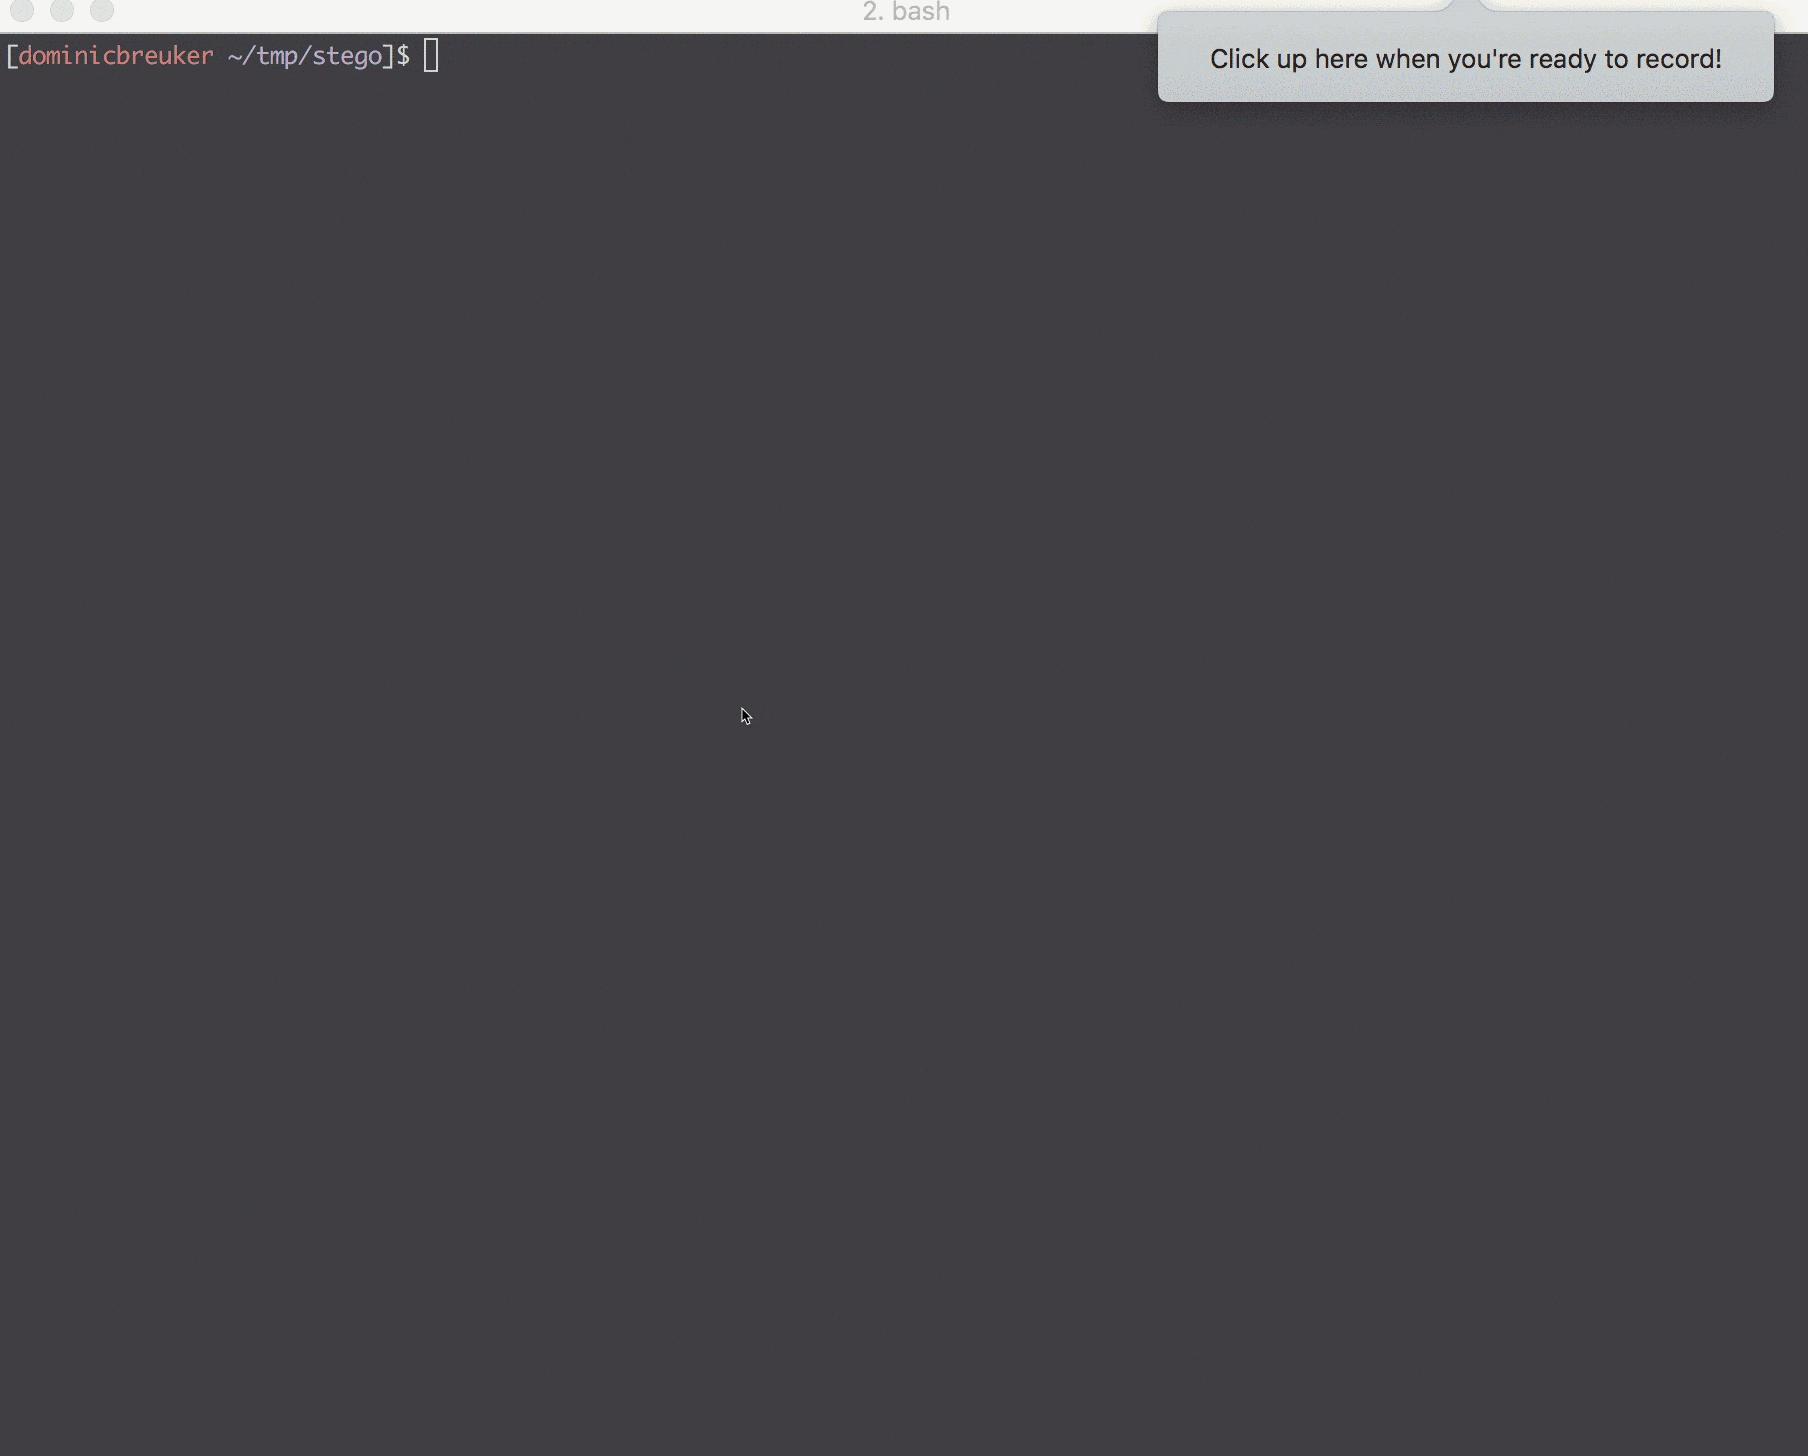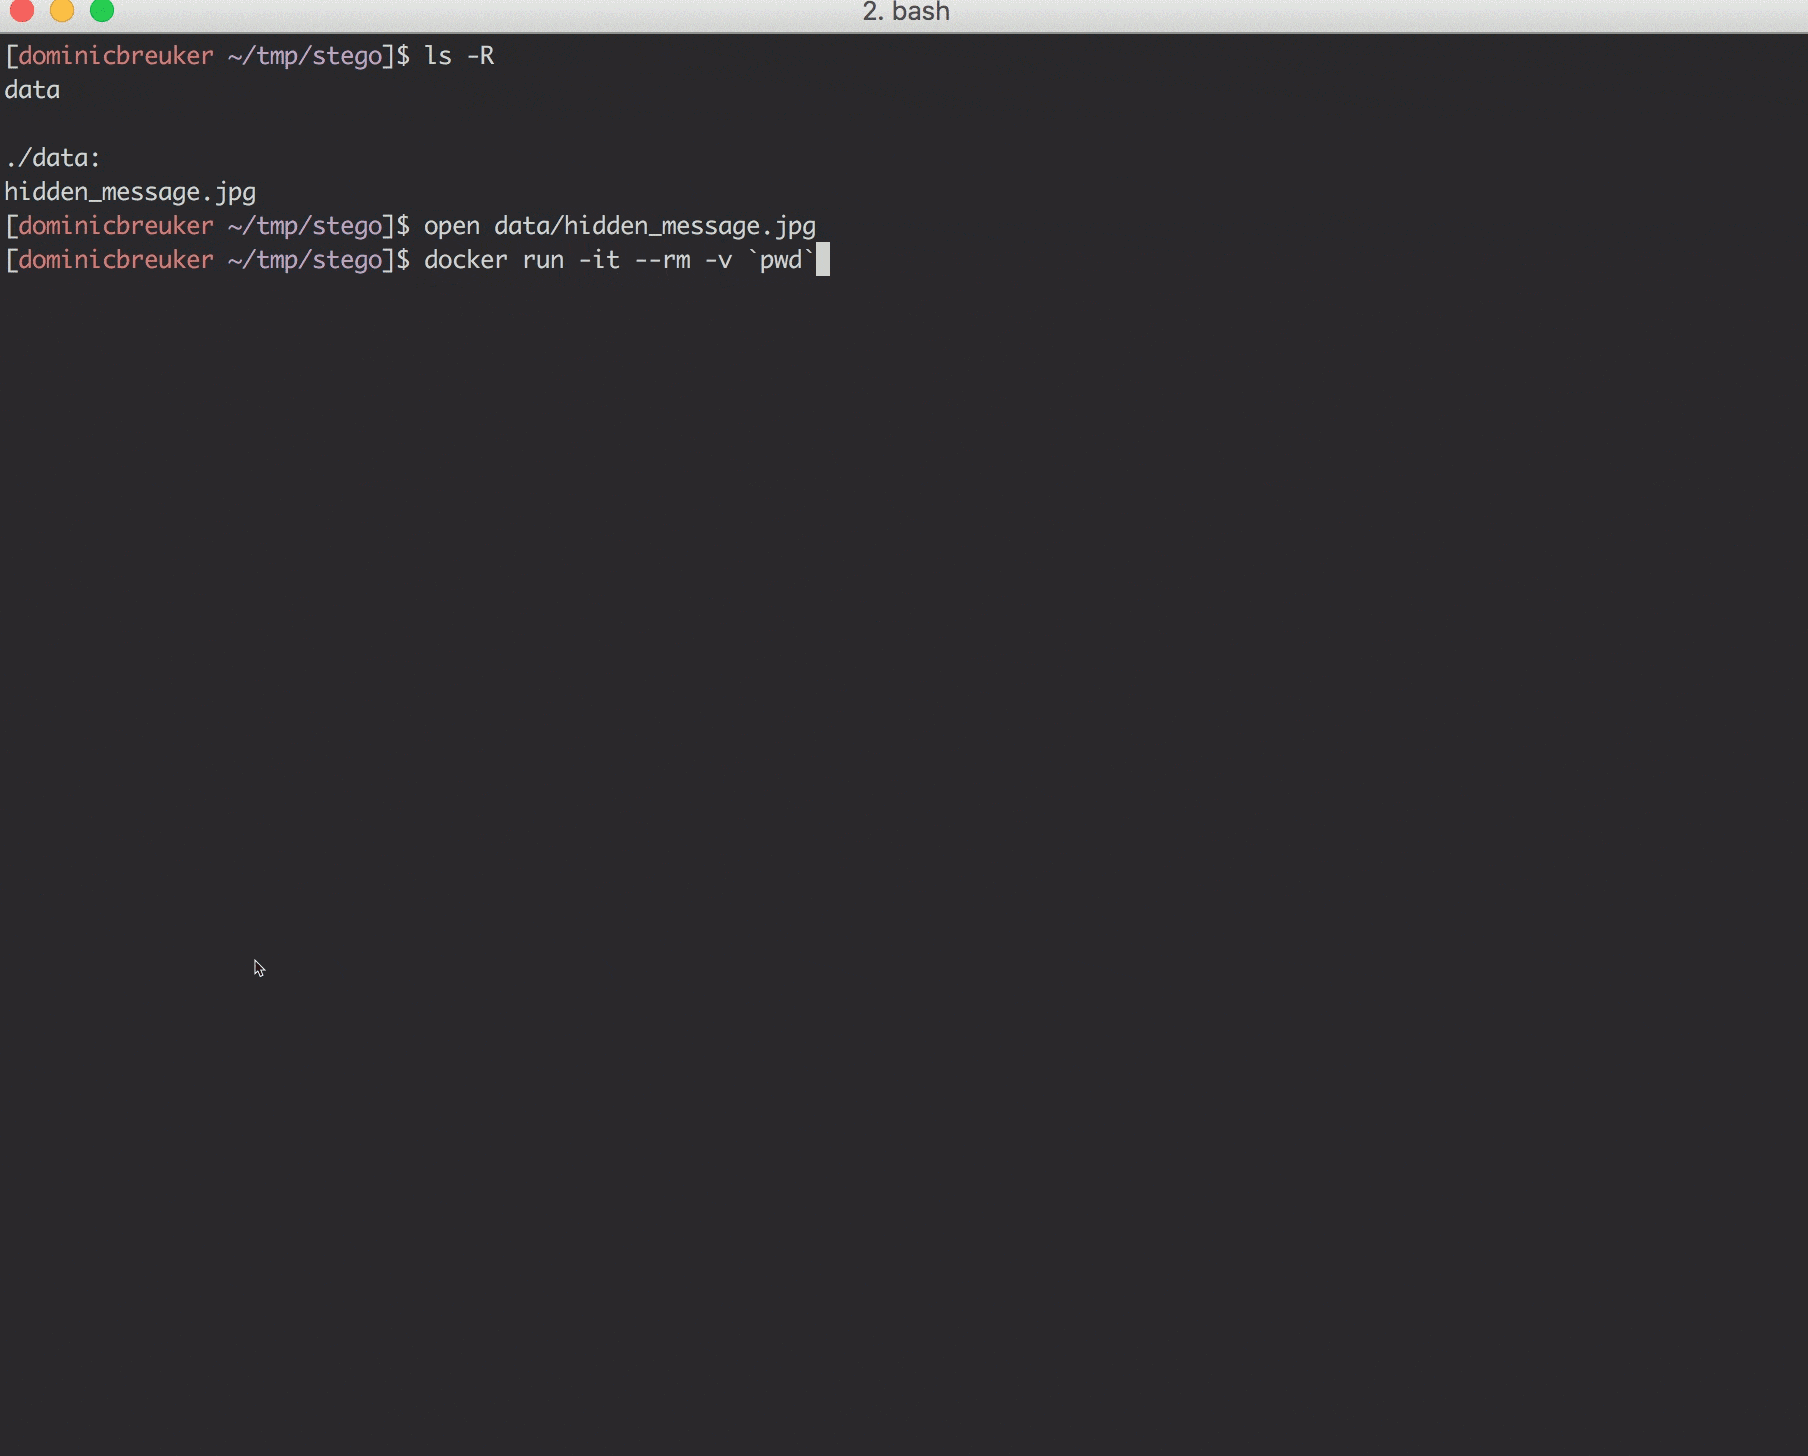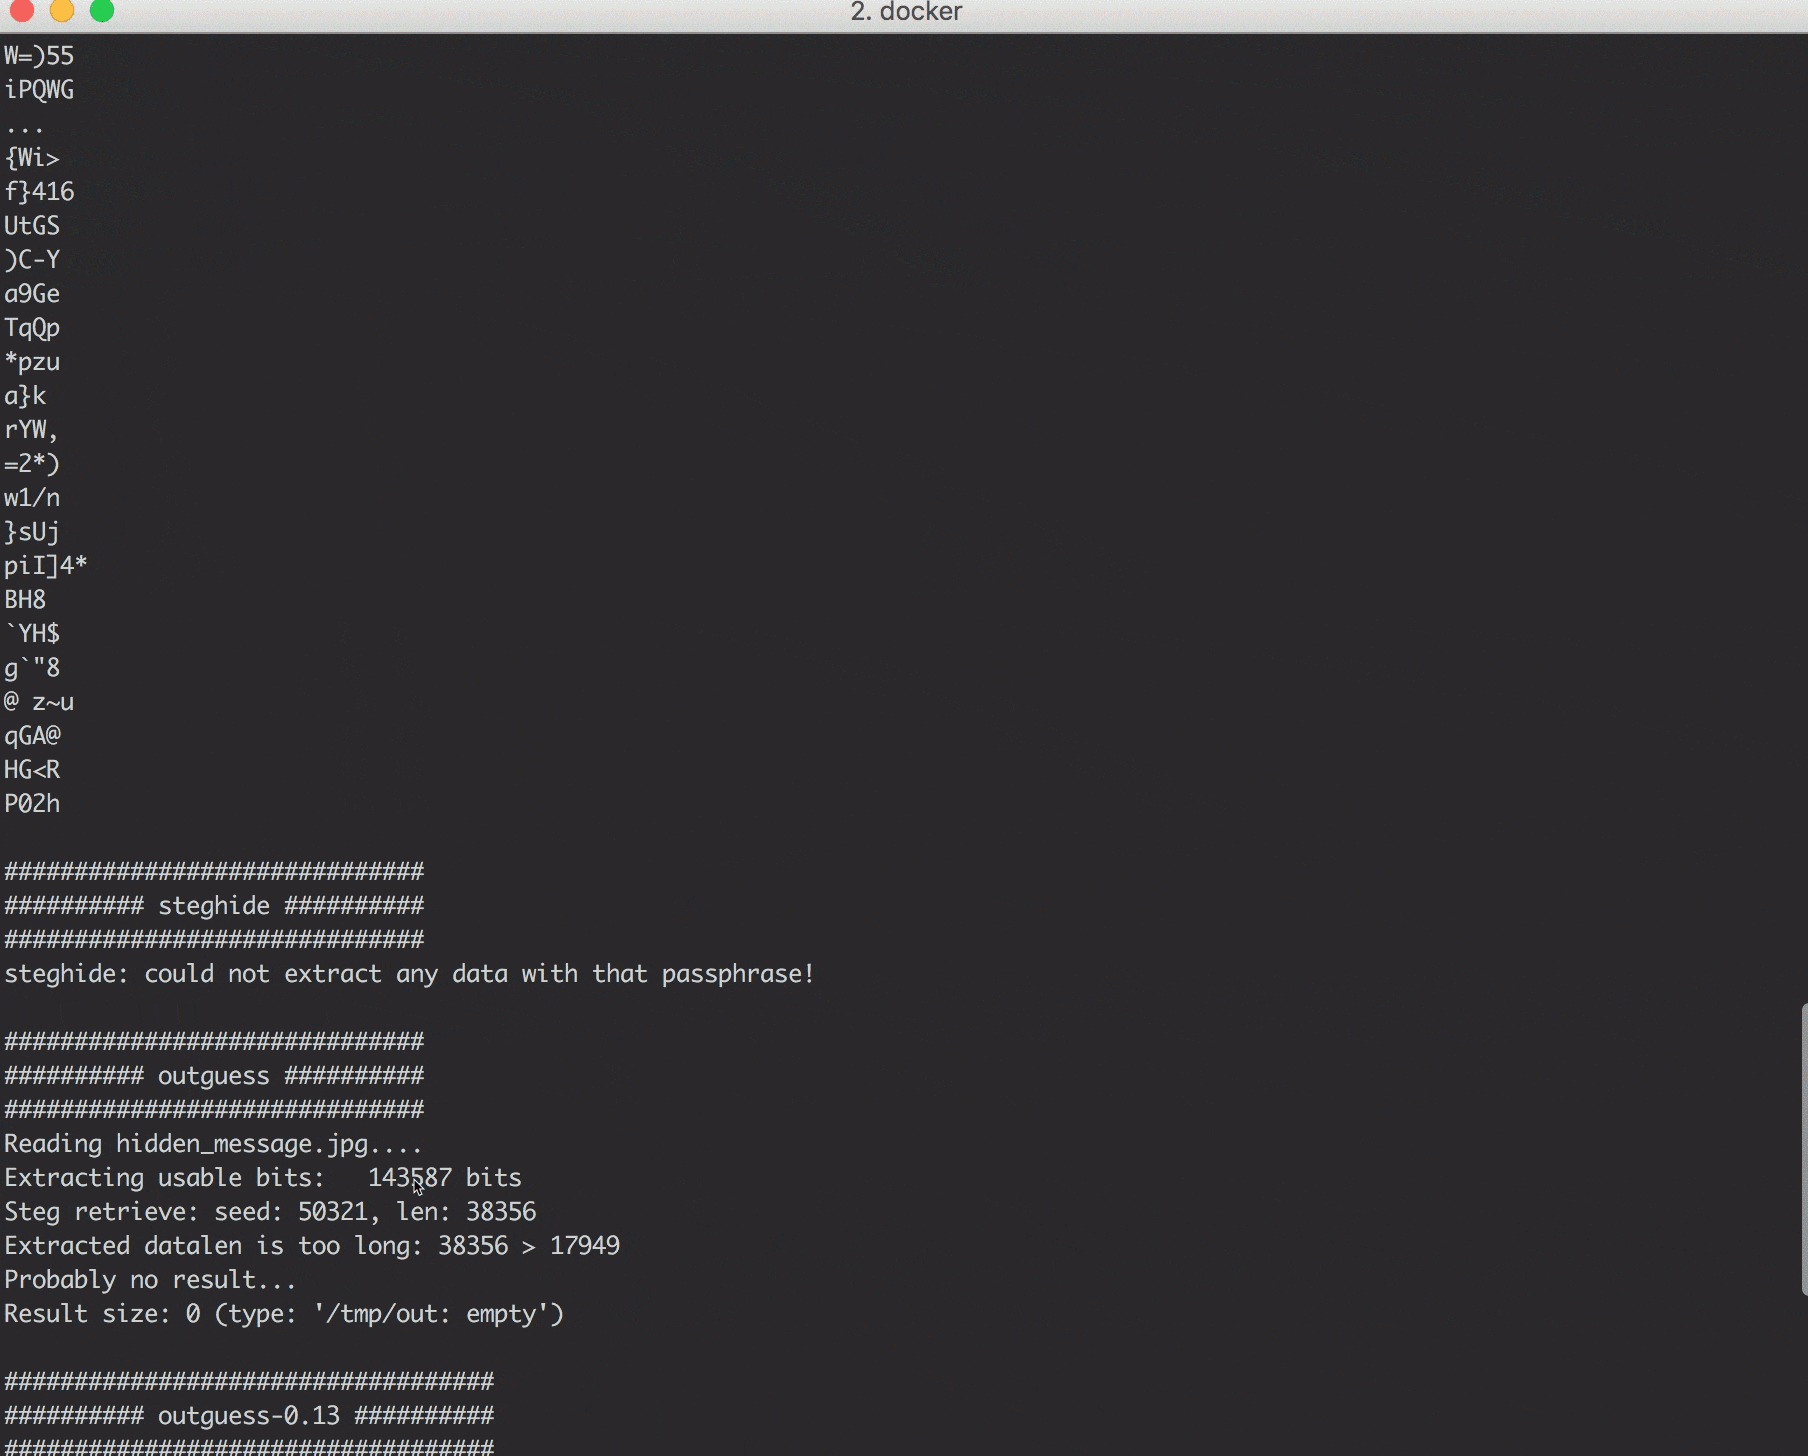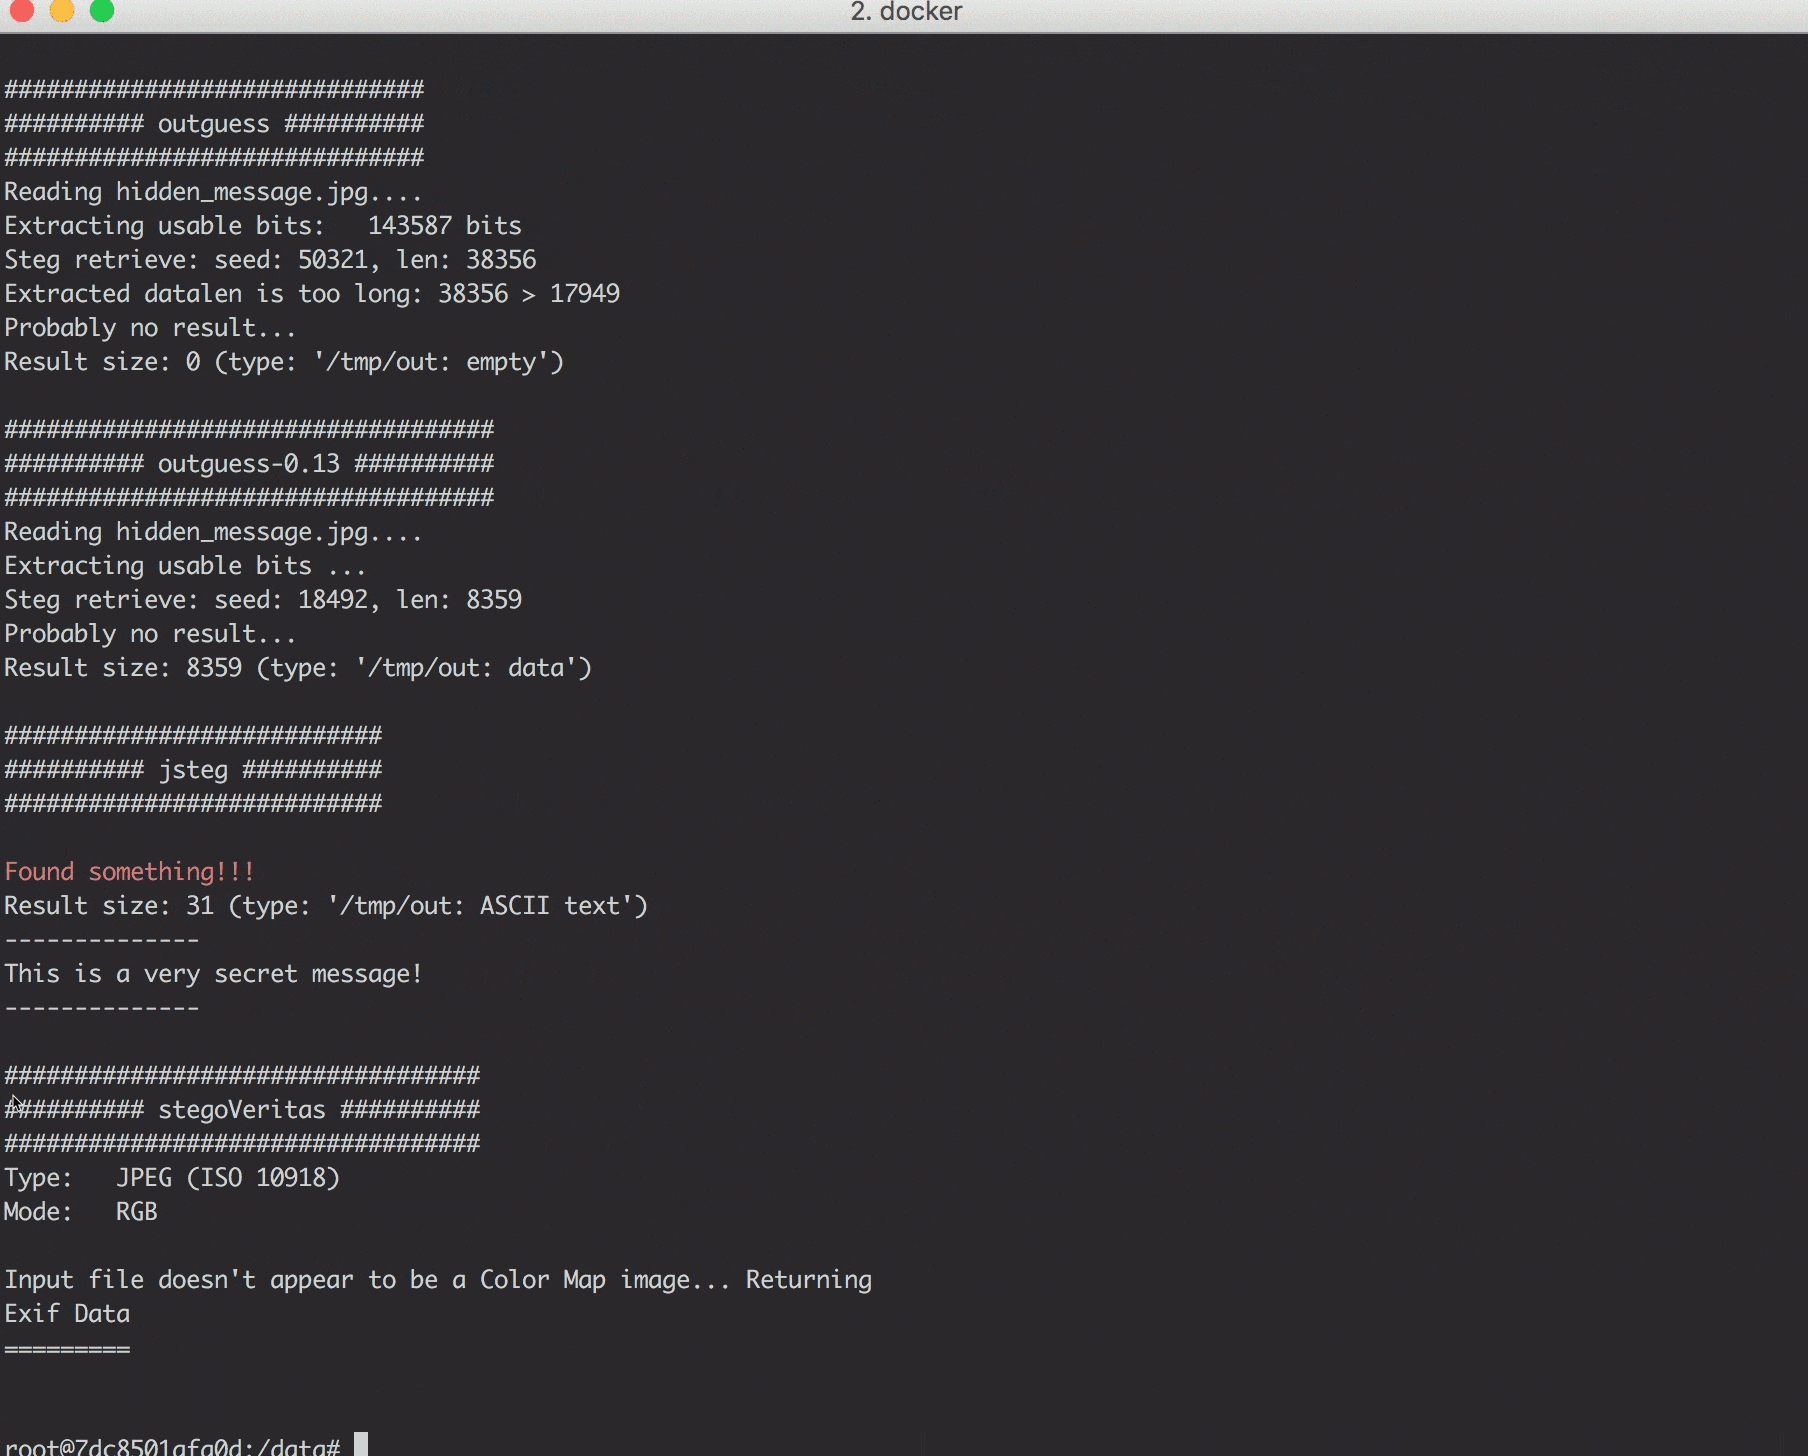 dominicbreuker/stego-toolkit
Collection d'outils de stéganographie - aide pour les défis CTF
 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
 jankammerath/bogusmips
Analyse forensique pour le désassemblage, le réassemblage, la rétro-ingénierie et l'audit d'applications Android
 sekoialab/fastir_collector
Outil d'acquisition forensique en direct pour Windows qui collecte les artefacts système (registre, mémoire, disque, fichiers) au format CSV/JSON…
 momenbasel/htb-writeups
Collection structurée de plus de 500 writeups de machines Hack The Box, plus de 400 solutions de challenges, et des outils d'apprentissage…
 aidilzlkfli/scanning
Analyse des résultats de scan réseau, vulnérabilités de services, identification du système d'exploitation, et constats critiques de Nessus incluant…
 rbidou/llm-forensics
Forensique de LLM au niveau des poids : comparer les poids des modèles, détecter les fine-tunes, les fusions et les dérivés déguisés, et faire…
 nfstream/nfstream
NFStream: un cadre flexible d'analyse de données réseau.
 nowsecure/android-forensics
Application et framework open source de criminalistique Android
 sobri3195/pegasus-neo
PEGASUS-NEO est un framework complet de tests d'intrusion conçu pour les professionnels de la sécurité et les hackers éthiques. Il combine plusieurs…
 ghassan-elsman/crow-eye
Moteur open source de forensique Windows qui acquiert, analyse et corrèle les artefacts (MFT, USN, Registry, etc.) pour reconstruire des chronologies…
 instawp/wp2shell-scan
Détecter et nettoyer la compromission WordPress wp2shell (CVE-2026-63030) — exécutable par lots, lecture seule par défaut
 kunai-project/kunai
Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…
 target/strelka
Analyse de fichiers en temps réel, basée sur des conteneurs, à l'échelle de l'entreprise.
 yhs0602/android-disassembler
Désassemblez tous les fichiers, y compris les .so (NDK, JNI), PE Windows (EXE, DLL, SYS, etc.), binaires Linux, bibliothèques, et tout autre fichier…