

DevSecOpsGuideline
 owasp/devsecopsguideline
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.
vulnerability-scannerscontainer-securitystatic-code-analysis+6
1.1k
owasp/devsecopsguidelineLe guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.
 goodwithtech/dockle
Linter d'image conteneur pour la sécurité, aidant à construire l'image Docker de meilleure pratique, facile à démarrer
 microsoft/mxc
Piloté par des politiques, isolation et confinement en couches
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
 alexei-led/pumba
Outil de test de chaos, d'émulation réseau et de test de stress pour conteneurs
 cdk-team/cdk
📦 Facilitez les tests de sécurité de K8s, Docker et Containerd.
 derailed/popeye
👀 Un sanitizer de ressources de cluster Kubernetes
 aquasecurity/trivy-operator
Opérateur de sécurité natif Kubernetes qui automatise l'analyse des vulnérabilités, l'audit de configuration, la détection de secrets, l'analyse RBAC…
 zerobootdev/zeroboot
Sandbox VM sub-milliseconde pour agents IA via fork à copie sur écriture
 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 owasp/wrongsecrets
Application vulnérable avec des exemples montrant comment ne pas utiliser les secrets
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 cr0hn/dockerscan
Le scanner de sécurité Docker le plus complet
 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 stackrox/stackrox
La plateforme de sécurité Kubernetes StackRox effectue une analyse des risques de l'environnement conteneurisé, fournit une visibilité et des alertes…
 iknowjason/awesome-cloudsec-labs
Incroyables laboratoires d'apprentissage gratuits sur la sécurité cloud native. Comprend des CTF, des ateliers auto-hébergés, des laboratoires de…
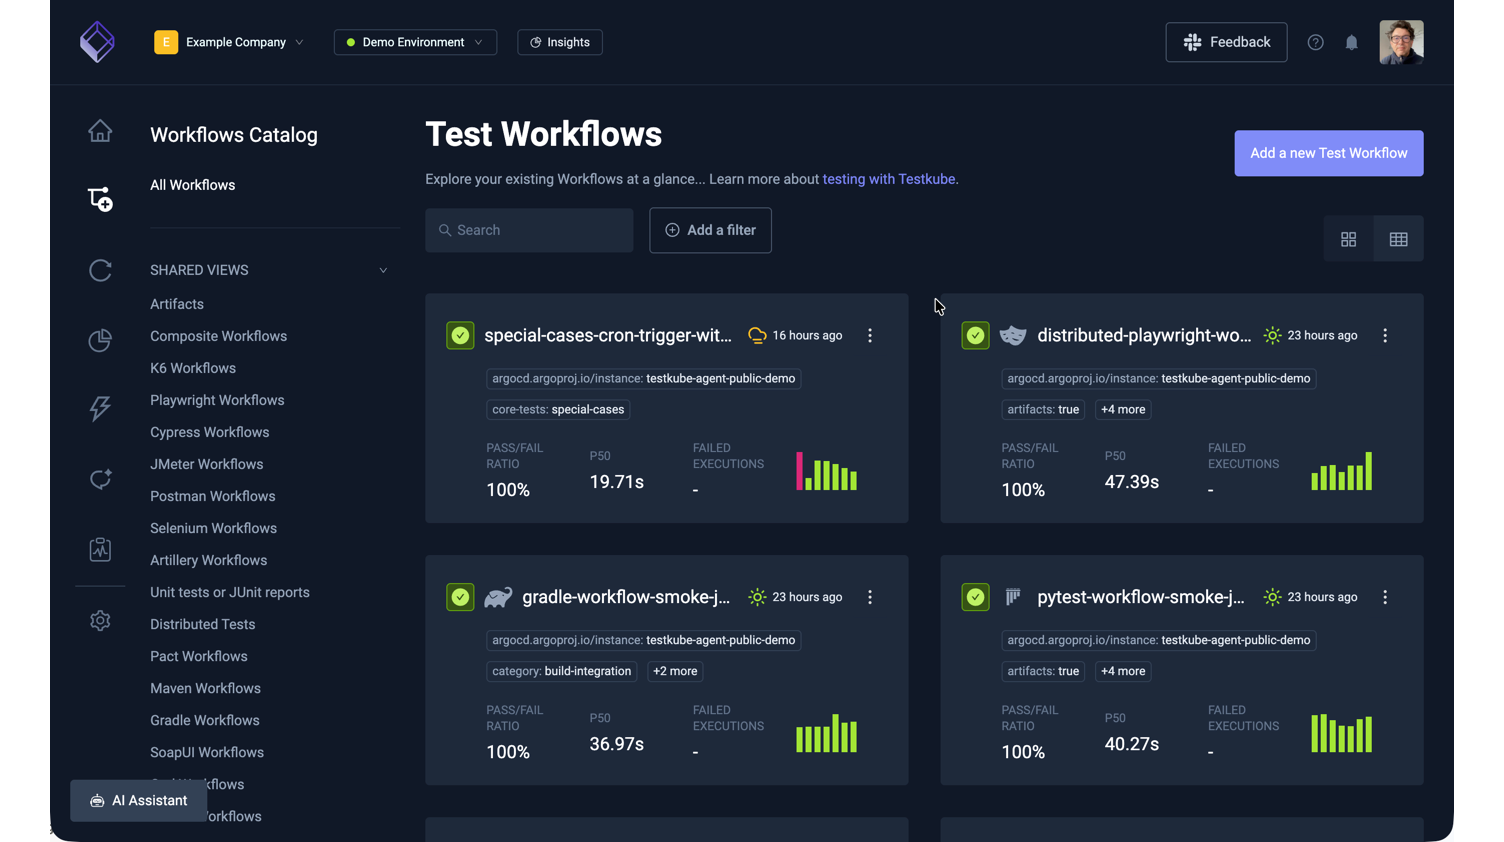 kubeshop/testkube
☸️ La plateforme de test pour le SDLC agentique
 bytedance/elkeid
Elkeid est une solution open source qui peut répondre aux exigences de sécurité de diverses charges de travail telles que les hôtes, les conteneurs,…