
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
trivy-operator — Opérateur de sécurité natif Kubernetes qui automatise l'analyse des vulnérabilités, l'audit de configuration, la détection de secrets, l'analyse RBAC et la génération de rapports de conformité à l'aide de Trivy. | Kitploit
Outils/GitHubGitHub/aquasecurity/trivy-operator
Scanners de VulnérabilitésSécurité des ConteneursSécurité CloudMauvaise Configuration
GitHubaquasecurity/trivy-operator

trivy-operator

Opérateur de sécurité natif Kubernetes qui automatise l'analyse des vulnérabilités, l'audit de configuration, la détection de secrets, l'analyse RBAC et la génération de rapports de conformité à l'aide de Trivy.

Voir le dépôt
1.9k27933il y a 15 joursVérifié par Kitploit
Site web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Trivy-operator logo

Boîte à outils de sécurité native Kubernetes. (Documentation)

GitHub Release Build Action Release snapshot Action Go Report Card GitHub All Releases Artifact Hub

Introduction

Le Trivy Operator s'appuie sur Trivy pour analyser en continu votre cluster Kubernetes à la recherche de problèmes de sécurité. Les analyses sont résumées dans des rapports de sécurité sous forme de Custom Resource Definitions Kubernetes, qui deviennent accessibles via l'API Kubernetes. L'Operator y parvient en surveillant les changements d'état de Kubernetes et en déclenchant automatiquement des analyses de sécurité en réponse. Par exemple, une analyse de vulnérabilités est lancée lorsqu'un nouveau Pod est créé. Ainsi, les utilisateurs peuvent trouver et consulter les risques liés aux différentes ressources de manière Kubernetes-native.

Analyses de sécurité in-cluster

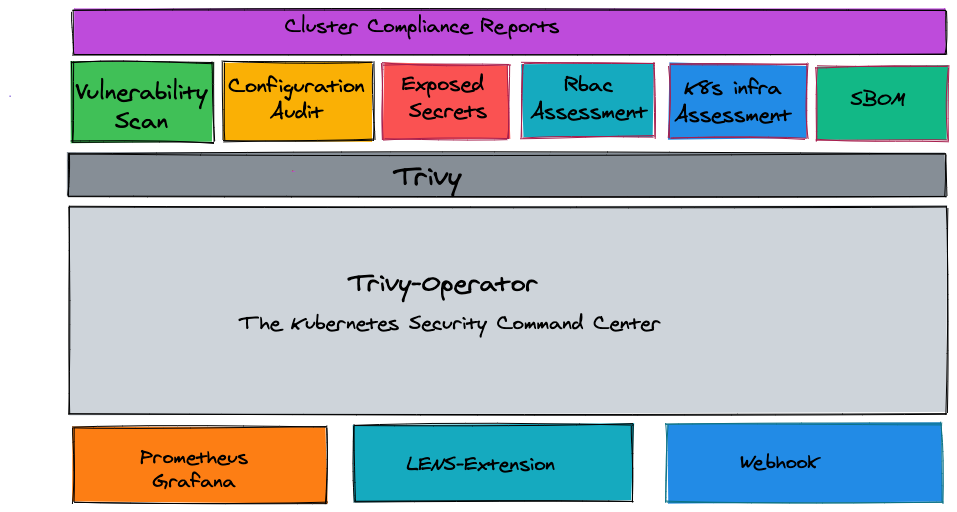
Le Trivy Operator génère et met à jour automatiquement des rapports de sécurité. Ces rapports sont générés en réponse à de nouvelles charges de travail et à d'autres changements sur un cluster Kubernetes, produisant les rapports suivants :
  • Vulnerability Scans : analyse automatisée des vulnérabilités pour les charges de travail Kubernetes, les composants du control-plane et des nœuds (api-server, controller-manager, kubelet, etc.)
  • ConfigAudit Scans : audits de configuration automatisés pour les ressources Kubernetes avec des règles prédéfinies ou des politiques Open Policy Agent (OPA) personnalisées.
  • Exposed Secret Scans : analyses automatisées des secrets qui trouvent et détaillent l'emplacement des Secrets exposés au sein de votre cluster.
  • RBAC scans : les analyses Role Based Access Control fournissent des informations détaillées sur les droits d'accès des différentes ressources installées.
  • K8s core component infra assessment scan : évaluation de l'infrastructure des composants core de Kubernetes (etcd, apiserver, scheduler, controller-manager, etc.), de leurs paramètres et de leur configuration.
  • k8s outdated api validation - une vérification configaudit validera si l'API de la ressource a été dépréciée et planifiée pour suppression
  • Rapports de conformité
    • Le rapport technique de cybersécurité NSA, CISA Kubernetes Hardening Guidance v1.1 est produit.
    • Le rapport technique de cybersécurité CIS Kubernetes Benchmark v1.23 est produit.
    • Kubernetes pss-baseline, Pod Security Standards
    • Kubernetes pss-restricted, Pod Security Standards
  • SBOM (générations de Software Bill of Materials) pour les charges de travail Kubernetes.

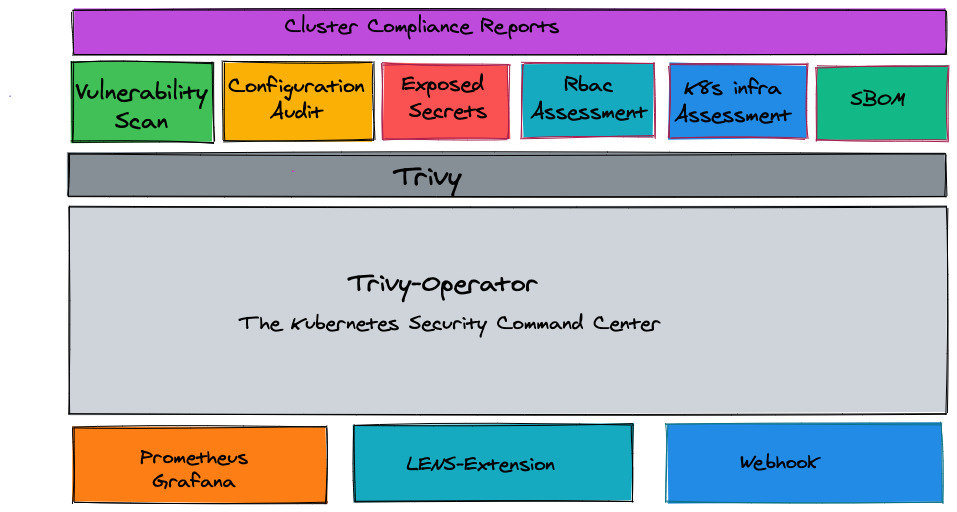
Trivy-operator Overview

Veuillez mettre une étoile ⭐ au dépôt si vous souhaitez que nous continuions à développer et à améliorer trivy-operator ! 😀

Utilisation

La Documentation officielle fournit des guides détaillés d'installation, de configuration, de dépannage et de démarrage rapide.

Vous pouvez installer l'Operator Trivy-operator avec des Static YAML Manifests et suivre le guide Getting Started pour voir comment les rapports de vulnérabilités et d'audit de configuration sont générés automatiquement.

Démarrage rapide

Le Trivy Operator peut être installé facilement via le Helm Chart. Le Helm Chart peut être téléchargé par l'une des deux options suivantes :

Option 1 : Installer depuis un dépôt de charts Helm traditionnel

Ajoutez le dépôt de charts Aqua :

   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update

Installez le Helm Chart :

   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Option 2 : Installer depuis un registre OCI (pris en charge dans Helm v3.8.0+)

Installez le Helm Chart :

   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0

Cela installera le Helm Chart Trivy dans le namespace trivy-system et déclenchera les analyses.

Statut

Bien que nous nous efforcions de maintenir la compatibilité ascendante des nouvelles versions avec les précédentes, ce projet est encore en phase d'incubation, et certaines API et Custom Resource Definitions peuvent changer.

Contribution

À ce stade précoce, nous serions ravis d'avoir vos retours sur le concept global de Trivy-Operator. Au fil du temps, nous aimerions voir des contributions intégrant différents outils de sécurité afin que les utilisateurs puissent accéder aux informations de sécurité de manière standard et native Kubernetes.

  • Consultez Contributing pour obtenir des informations sur la configuration de votre environnement de développement et le workflow de contribution que nous attendons.
  • Veuillez vous assurer que vous respectez notre Code Of Conduct lors de toute interaction avec les projets Aqua et leur communauté.

Trivy-Operator est un projet open source d'Aqua Security.
Découvrez notre Open Source Work and Portfolio.
Rejoignez la communauté et parlez-nous de tout sujet dans les GitHub Discussions ou sur Slack.

Télécharger l’outil