
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-42574 — Démontre la vulnérabilité Trojan Source (CVE-2021-42574) en générant du code source avec des caractères de contrôle Unicode invisibles qui modifient la logique du compilateur, permettant des attaques sur la chaîne d'approvisionnement. | Kitploit
Outils/GitHubGitHub/waseeld/cve-2021-42574
Analyse StatiqueAnalyse des VulnérabilitésAnalyse de CodeSécurité de la Chaîne LogistiqueArticles et RechercheApprentissage et Éducation
GitHubwaseeld/cve-2021-42574

CVE-2021-42574

Démontre la vulnérabilité Trojan Source (CVE-2021-42574) en générant du code source avec des caractères de contrôle Unicode invisibles qui modifient la logique du compilateur, permettant des attaques sur la chaîne d'approvisionnement.

Voir le dépôt
117il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Trojan Source:Invisible Vulnerabilities - (Code generator)
alt text

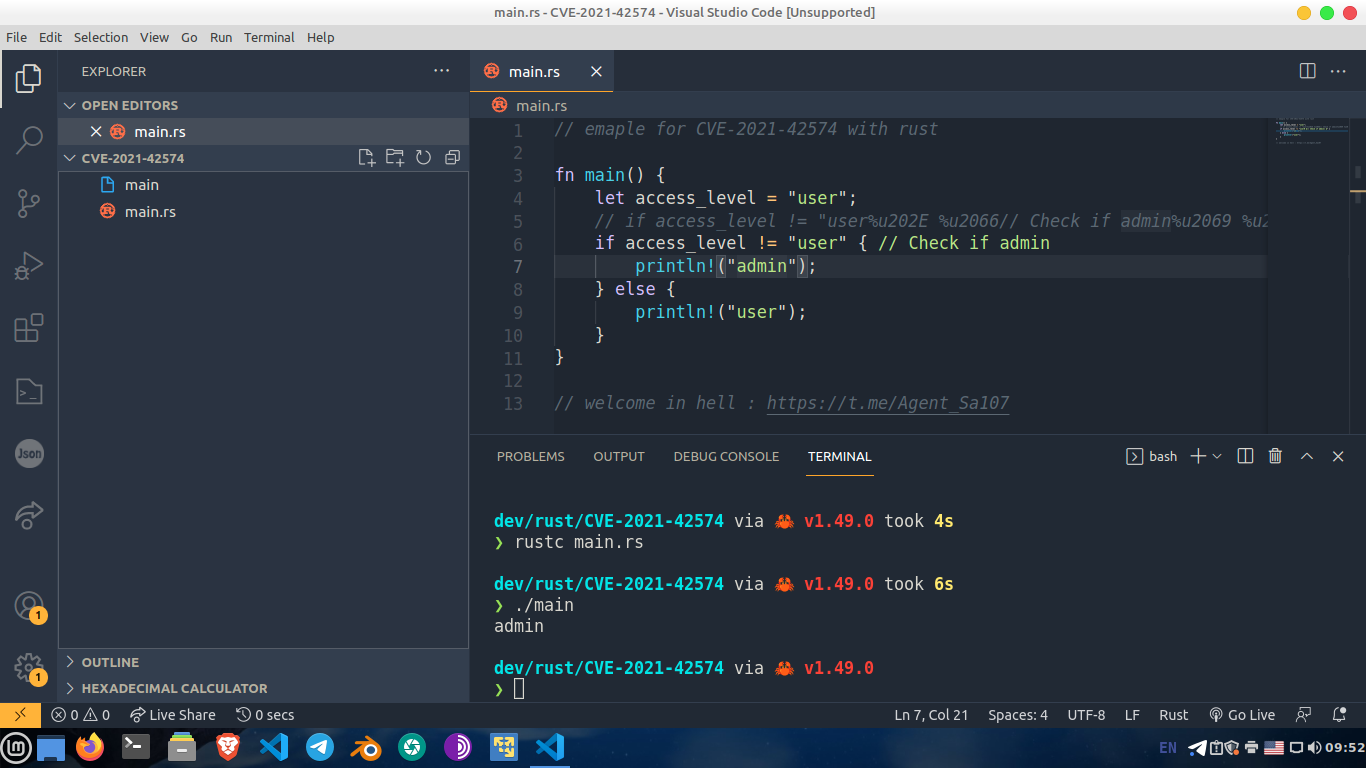
— En toute simplicité, la vulnérabilité en bref est que le code a un aspect différent de celui qu'il a lors de sa compilation (: L'attaque consiste à utiliser des caractères de contrôle intégrés dans les commentaires et les chaînes afin de réordonner les caractères du code source d'une manière qui en modifie la logique.

Exemple, supposons le code suivant :

if (isAdmin) { */ begin admins only */

En exploitant cette vulnérabilité, on peut obtenir après compilation :

/* if (isAdmin) { begin admins only */

Remarque : la plupart des langages sont touchés, mais parmi eux Rust, pour les versions antérieures à 1.56.0 de rustc.

Bonnes sources de lecture :

https://blog.rust-lang.org/2021/11/01/cve-2021-42574.html

https://trojansource.codes/trojan-source.pdf

Télécharger l’outil