Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/safedep/vet
Analyse StatiqueScanners de VulnérabilitésSécurité des ConteneursAnalyse de CodeDevSecOpsSécurité de la Chaîne Logistique
GitHubsafedep/vet

vet

Protégez-vous contre les packages open source malveillants 🤖

Voir le dépôt
1.1k10779il y a 2 joursVérifié par Kitploit
Site web
Partager

SafeDep vet

Détectez les paquets malveillants, les vulnérabilités et les workflows CI à risque avant qu'ils n'atteignent la production.

Release Build OpenSSF Scorecard License Discord

Installation • Documentation • Commandes • Politique • Discord

[!NOTE] Cette branche est vet v2, en alpha. vet v1 se trouve sur main et reste la dernière version publiée. Les notes de version v2.0.0 associent chaque commande et option de v1 à v2.

Pourquoi vet

Vos dépendances, vos workflows GitHub Actions et vos configurations d'agents IA exécutent du code que vous n'avez pas écrit. vet y détecte les risques.

  • Paquets malveillants. vet vérifie chaque paquet auprès de SafeDep Threat Intel. Threat Intel analyse les nouvelles versions de paquets lorsque les registres les publient.
  • Vulnérabilités connues, avec la version corrigée vers laquelle mettre à niveau.
  • Workflows à risque. Déclencheurs dangereux, injection de template, secrets exposés et actions sans commit SHA épinglé.
  • Falsification de lockfile et versions récentes. Entrées provenant d'un registre non fiable, et versions dans la fenêtre de cooldown.
  • Politique as code. Des règles en CEL décident quand un scan échoue. Vous pouvez tester une règle sur un scan enregistré.
  • Inventaire IA et crypto. vet liste les bibliothèques IA et les algorithmes cryptographiques que votre code appelle, et écrit un CycloneDX xBOM et CBOM.

vet ne nécessite aucun compte et n'envoie aucun code source.

Démarrage rapide

brew install --cask safedep/tap/vet@edge
vet scan
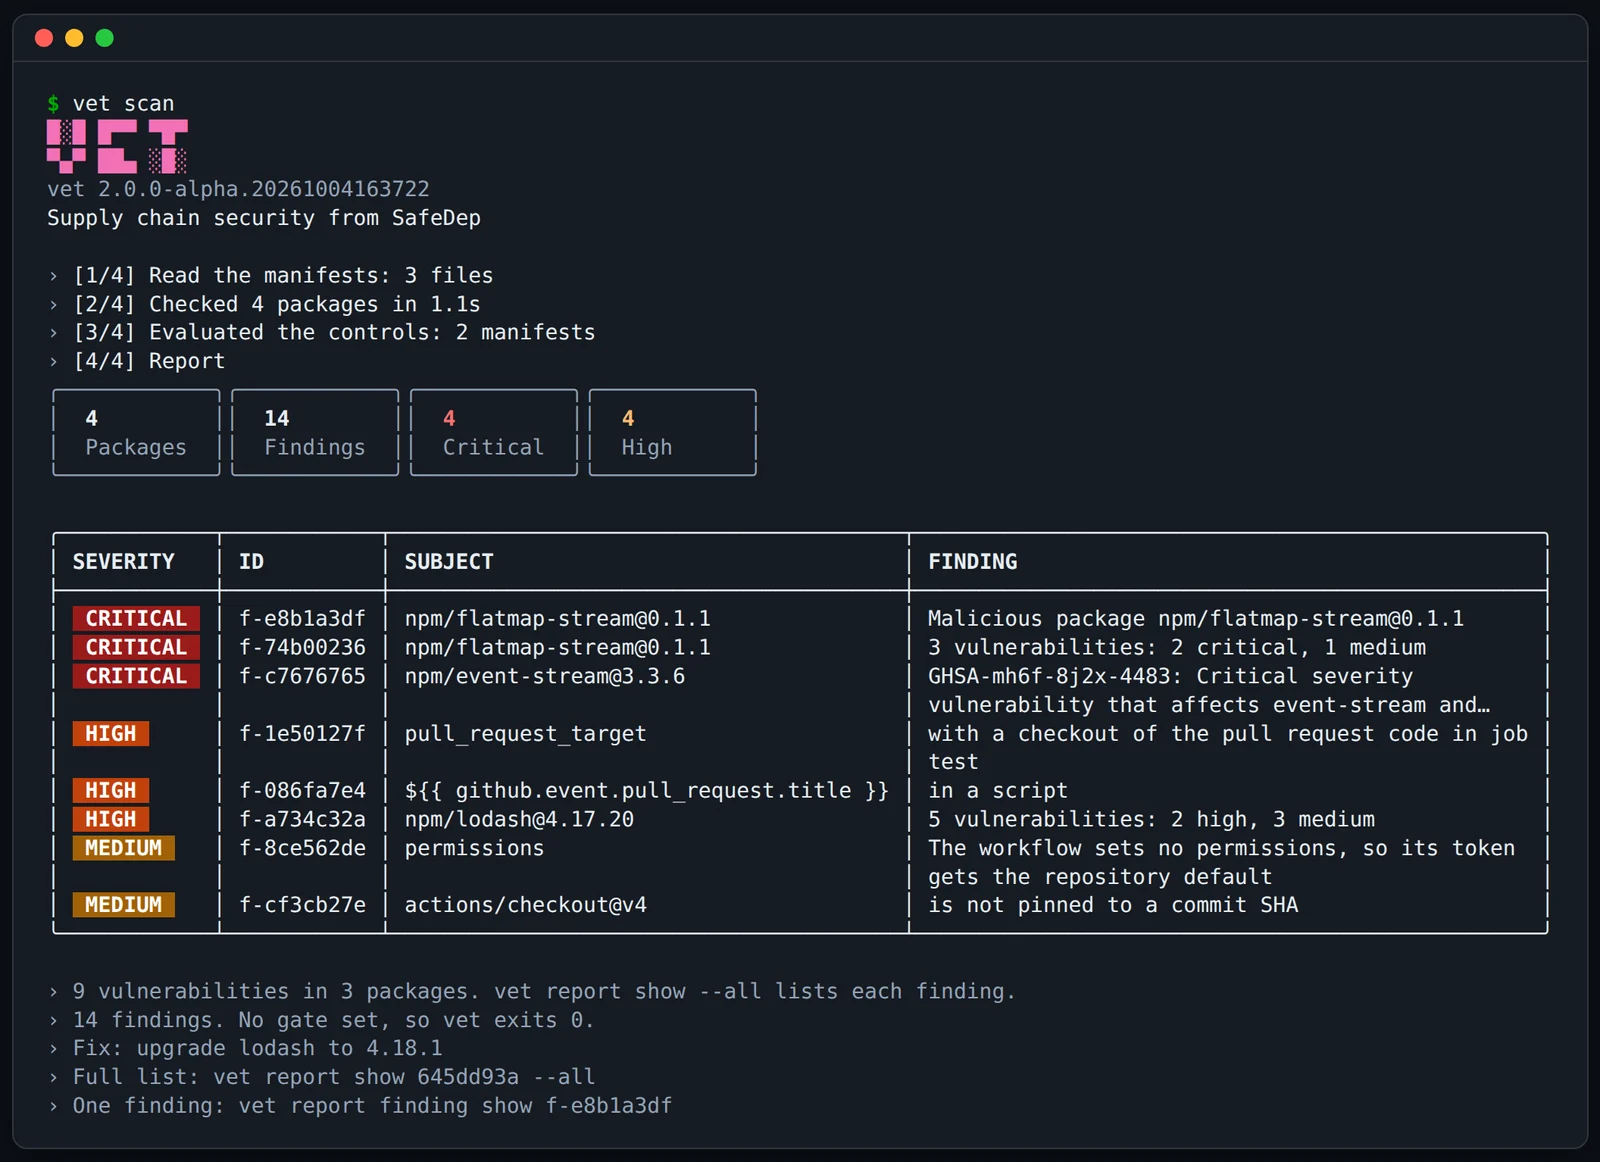
vet scan détecte un paquet malveillant, des vulnérabilités et une injection de workflow

vet scan --fail-on high                         # exit 1 on a high or critical finding
vet scan --base-ref origin/main --fail-on high  # report only what a pull request changes
vet report show --report sarif=vet.sarif        # write SARIF from the saved scan, with no new scan

Installation

CanalCommande
Homebrewbrew install --cask safedep/tap/vet@edge
misemise use -g 'github:safedep/vet[prerelease=true]@2'
Gogo install github.com/safedep/vet/v2/cmd/vet@latest
Conteneurdocker run --rm -v "$PWD:/src" -w /src ghcr.io/safedep/vet:v2-latest scan

mise installe une version un jour après sa publication. install.md contient la commande pour la version la plus récente, les binaires de version et les attestations de build.

Ce que vet analyse

CibleExemple
Un répertoire (par défaut)vet scan, vet scan ./service
Un dépôt gitvet scan https://github.com/safedep/vet
Une image de conteneurvet scan oci://alpine:3.20, vet scan image.tar
Un SBOM (CycloneDX ou SPDX)vet scan sbom.cdx.json
Un paquetvet scan pkg:npm/[email protected]
Les outils présents sur cette machinevet endpoint audit

vet lit les fichiers de verrouillage et les manifestes de npm, PyPI, Go, Maven, Gradle, Cargo, RubyGems, NuGet, Packagist, Pub et d'autres encore. Il lit également les workflows GitHub Actions et les configurations d'agents IA de la cible. Il n'en installe ni n'en exécute aucun. Les contrôles transforment ces données en constats. Voir controls.md.

Politique

Une politique détermine quand un scan échoue. Enregistrez ce fichier sous le nom vet-policy.yml :

version: 2
rules:
  - id: no-malware
    description: A malicious or suspicious package fails the build.
    when: finding.family == "malware"
    action: fail
  - id: no-workflow-injection
    when: finding.control_id in ["dangerous-trigger", "template-injection"]
    action: fail
  - id: no-critical-vulnerability
    when: finding.control_id == "vulnerability" && finding.severity == "critical"
    action: fail
  - id: new-dependency-age
    description: A pull request cannot add a version that is less than 14 days old.
    when: package.change == "ADDED" && has(package.days_since_publish) && package.days_since_publish < 14
    action: fail
suppressions:
  - purl: pkg:npm/[email protected]
    reason: The upgrade to 4.18.1 is in pull request 42.
    expires: 2026-12-31

Testez-le sur le dernier scan, sans nouveau scan. Appliquez-le ensuite à une pull request :

vet report show last --policy vet-policy.yml
vet scan --base-ref origin/main --policy vet-policy.yml

Après sa date d'expiration, la suppression ne masque plus la détection. Consultez policy.md pour les champs de règle, d'autres règles et l'Agent Skill qui rédige une politique pour vous.

Cas d'usage

  • Vérification de pull request. La GitHub Action vet commente une pull request qui ajoute un paquet, un workflow ou une détection, et fait échouer la vérification en cas d'attaque. vet ci init l'ajoute à un dépôt.
  • Porte CI. Codes de sortie, SARIF pour GitHub code scanning, rapports GitLab et Bitbucket. Voir ci.md.
  • Revue de pull request. --base-ref ne signale que les paquets et workflows qu'un changement ajoute.
  • xBOM et CBOM. Un inventaire CycloneDX 1.7 des bibliothèques d'IA et de la cryptographie que votre code utilise. Voir inventory.md.
  • Agents d'IA. vet détecte Claude Code et d'autres agents, puis écrit du JSON et ne pose jamais de question.
  • Audit de poste de travail. vet endpoint audit liste les outils d'IA, les serveurs MCP, les extensions d'éditeur et les paquets npm globaux sur une machine de développeur, et les vérifie à la recherche de logiciels malveillants.


Documentation

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    249

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →