
 rezmoss/sbomlyze
Git diff pour les SBOM — comparer les documents CycloneDX, SPDX et Syft, détecter les falsifications et valider le CI.

git diff pour votre SBOM. Comparez deux Software Bills of Materials et voyez ce qui a changé entre les builds, les versions et les releases.
sbomlyze compare les hachages des composants, pas seulement les chaînes de version. Lorsqu'un attaquant remplace un paquet sans incrémenter sa version, sbomlyze le signale. Les générateurs et les scanners de vulnérabilités manquent cela.
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
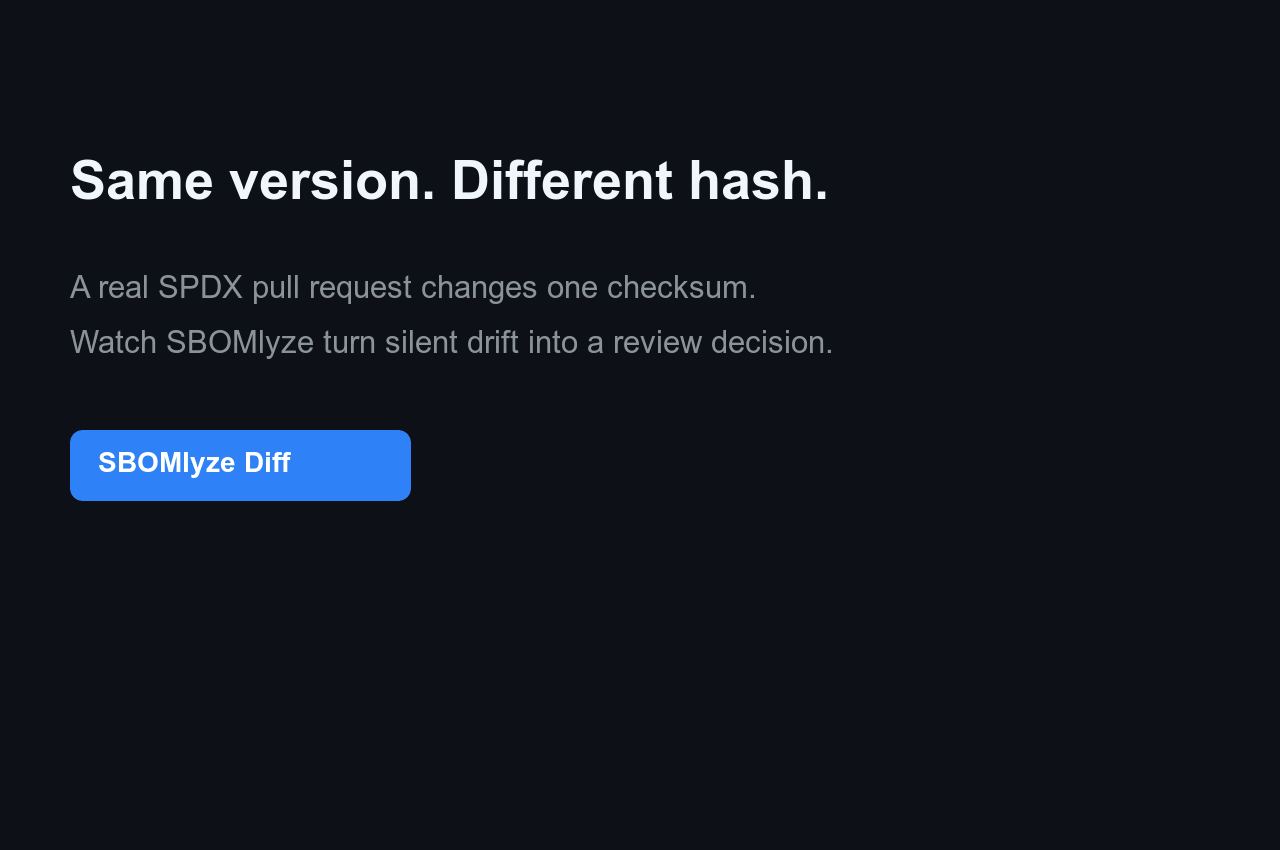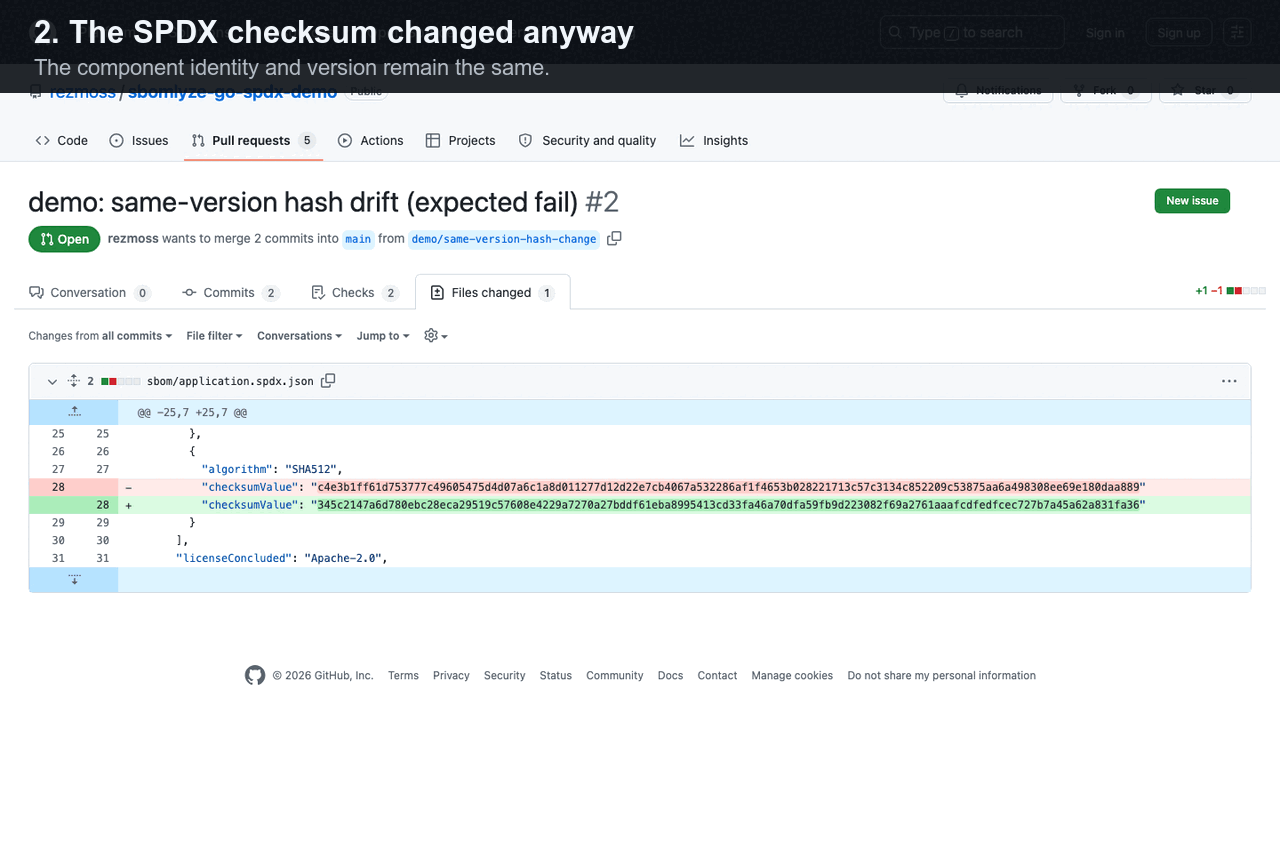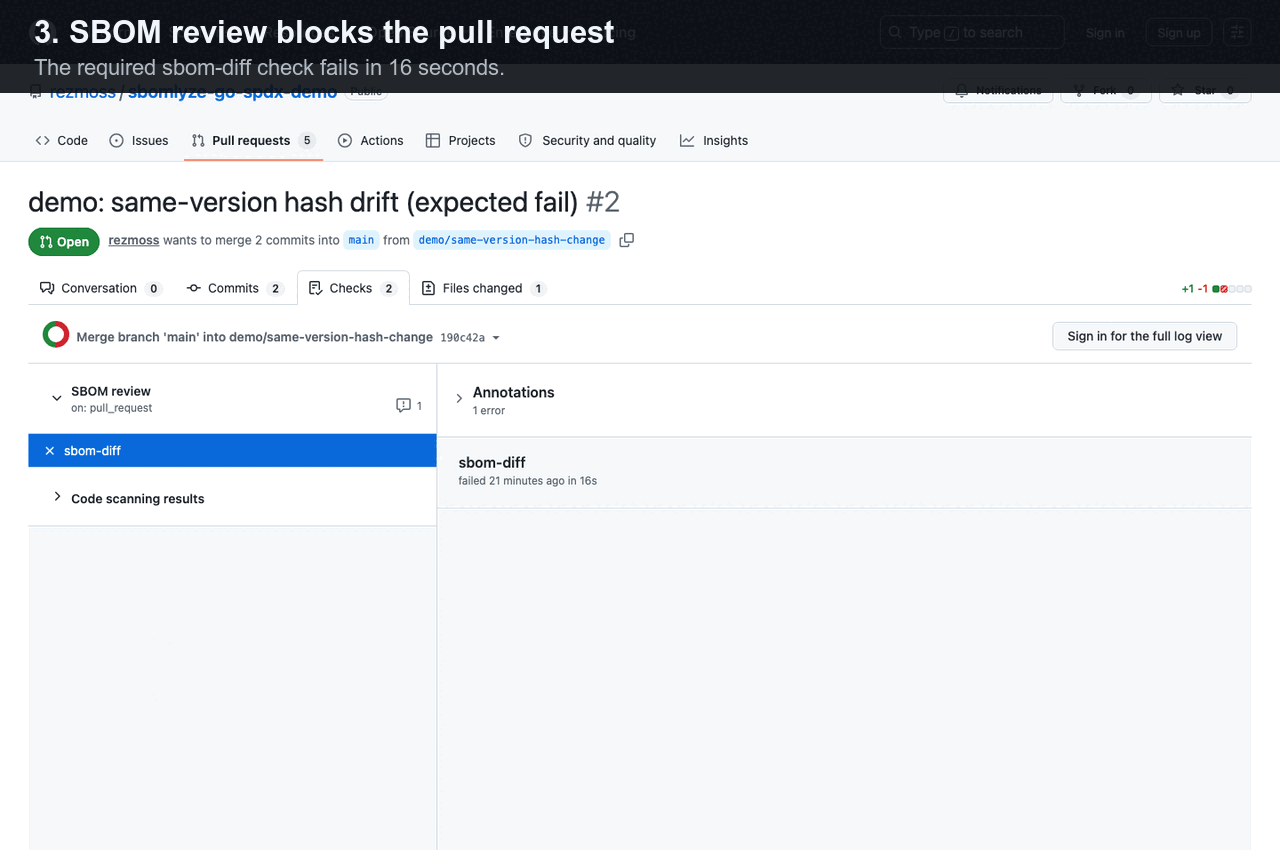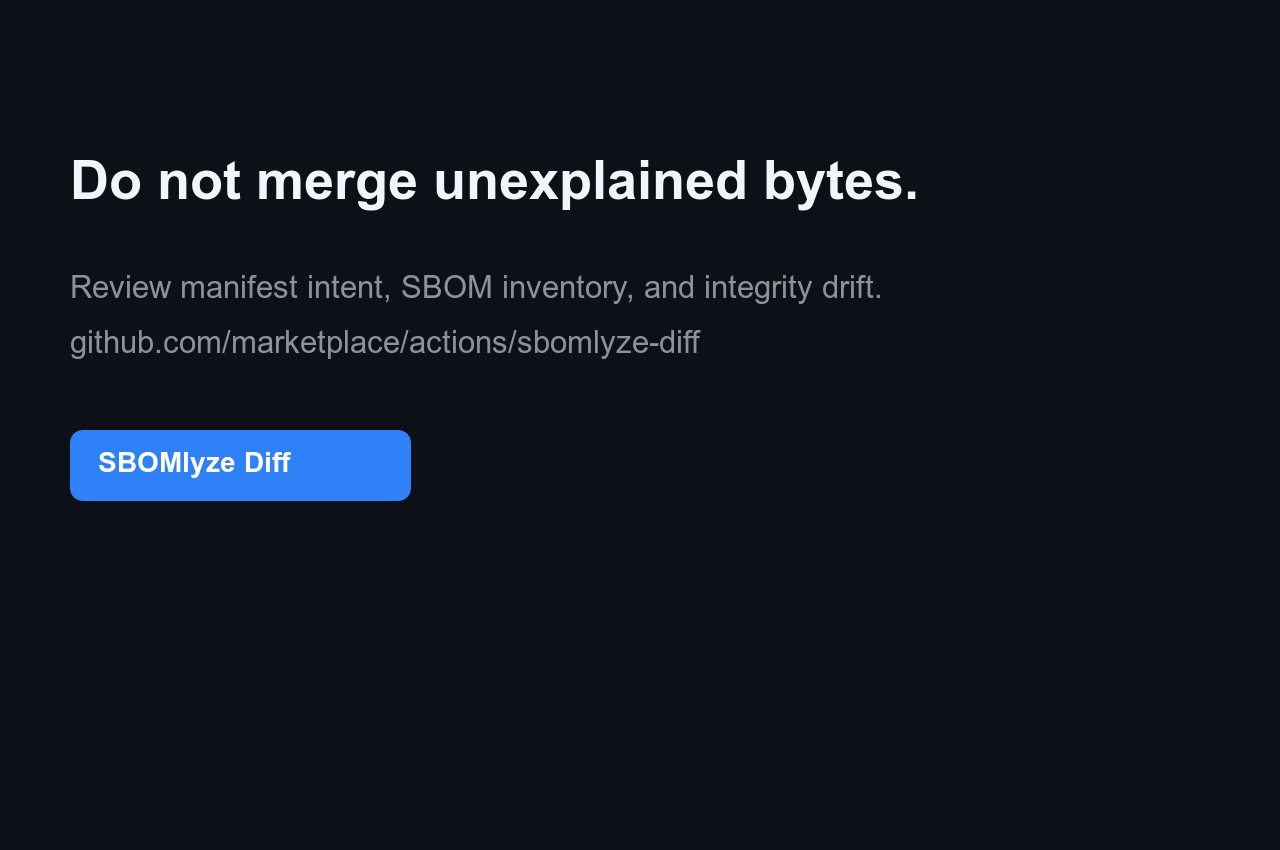
Découvrez pourquoi ce signal diffère d'un diff de manifeste ou d'un diff de composants ordinaire dans Manifest diff vs. SBOM diff vs. integrity drift.
Les générateurs produisent des SBOM et les scanners trouvent des CVE. sbomlyze vous indique ce qui a changé entre deux SBOM et s'il faut lui faire confiance. Exécutez-le après votre générateur :
syft image:tag -o cyclonedx-json | sbomlyze - --complianceanalyse et note le SBOM généré sans fichier temporaire. Comparez-le à une référence pour classifier la dérive et conditionner votre pipeline.
Ajoutez [SBOMlyze Diff depuis GitHub Marketplace][marketplace] pour comparer un SBOM versionné
ou généré séparément avec sa référence git. Le SHA immuable ci-dessous correspond
à l'Action v0.5.1 publiée :
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
L'Action rédige par défaut un Job Summary et peut appliquer une politique, signaler une dérive d'intégrité, téléverser un SARIF ou maintenir un unique commentaire de pull-request. Consultez la référence complète de l'Action pour les entrées, sorties, permissions et recommandations de sécurité. Consultez le dépôt de démonstration en direct pour une mise à jour de dépendance réussie et un changement de hash à version identique bloqué, avec des exécutions de workflow publiques et des preuves SARIF.
Pour un dogfooding spécifique à un format, utilisez l'exemple public Go + SPDX, Node + CycloneDX ou container. Chacun contient cinq scénarios de revue reproductibles. Le guide bêta en 10 minutes rassemble quatre questions ciblées sur l'activation et la qualité du signal.
Les SBOM générés n'ont pas besoin d'être commités : baseline: workflow-artifact
récupère l'artefact correspondant le plus récent d'une exécution réussie sur la branche par défaut. Un workflow compagnon Syft épinglé
montre la génération et la publication de la baseline tandis que SBOMlyze reste responsable
de la revue et de la politique.
De nombreux outils génèrent des SBOM. Peu les comparent, et encore moins vous disent si un changement est routinier ou un signal d'alerte de chaîne d'approvisionnement. sbomlyze comble ce vide.
| Capacité | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| Diff SBOM-à-SBOM | ✅ | basique | ❌ | ❌ |
| Dérive d'intégrité / altération (hash modifié sans version) | ✅ | ❌ | ❌ | ❌ |
| Diff du graphe de dépendances + risque de profondeur transitive | ✅ | ❌ | ❌ | ❌ |
| Scoring de conformité NTIA / CISA / BSI | ✅ | ❌ | ✅ | ❌ |
| Conversion de format (Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | partiel |
| Explorateurs TUI + Web UI | ✅ | ❌ | ❌ | ❌ |
| Policy gate + SARIF / JUnit / Markdown / HTML / Patch | ✅ | partiel | partiel | partiel |
brew install rezmoss/sbomlyze/sbomlyze
Le script d'installation télécharge le binaire approprié pour votre OS/architecture :
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
Options de l'installateur :
| Option | Description |
|---|---|
-b <dir> | Répertoire d'installation (par défaut : ./bin) |
-d | Activer la sortie de débogage |
-v <ver> | Installer une version spécifique (par défaut : la plus récente) |
L'installateur vérifie toujours la somme de contrôle de la version. Lorsqu'un GitHub CLI compatible est installé, il vérifie également la provenance de build de la version et échoue par défaut si cette vérification n'aboutit pas.
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
Téléchargez le dernier binaire depuis GitHub Releases.
À partir de la v0.3.7, les archives de version sont publiées avec des attestations d'artefacts GitHub. Vérifiez un téléchargement de manière indépendante avec :
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml






