
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 z4nzu/hackingtool
Kit de test d'intrusion tout-en-un regroupant plus de 185 outils répartis dans 20 catégories, incluant la collecte d'informations, les attaques web…
 swisskyrepo/payloadsallthethings
Une liste de payloads utiles et de contournements pour la sécurité des applications web et les tests d'intrusion/CTF
 bishopfox/sliver
Cadre d'émulation d'adversaire
 trustedsec/social-engineer-toolkit
Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.
 threat9/routersploit
Framework d'exploitation pour appareils embarqués
 leebaird/discover
Scripts Bash et Python personnalisés utilisés pour automatiser diverses tâches de tests d'intrusion, notamment la reconnaissance, le scan,…
 s0md3v/xsstrike
Le scanner XSS le plus avancé.
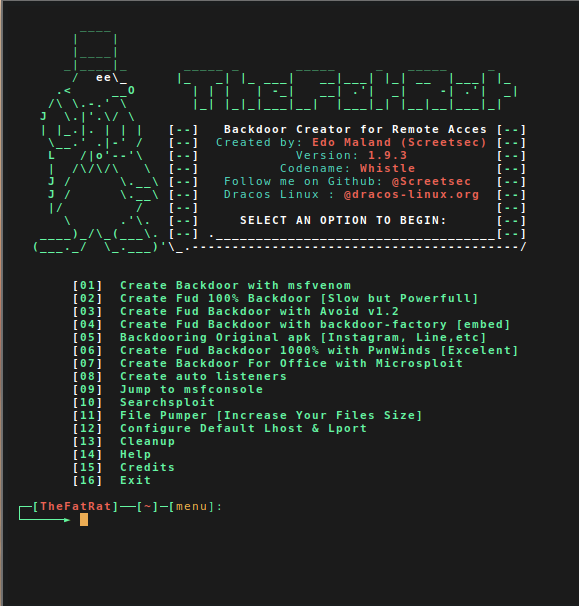 screetsec/thefatrat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…
 edoverflow/bugbounty-cheatsheet
Une liste de payloads intéressants, de conseils et d'astuces pour les chasseurs de bug bounty.
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
 ne0nd0g/merlin
Merlin est un serveur et un agent de commande et de contrôle HTTP/2 de post-exploitation multiplateforme, écrit en golang.
 daffainfo/allaboutbugbounty
Tout sur le bug bounty (bypasses, payloads, etc.)
 samratashok/nishang
Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.
 frohoff/ysoserial
Un outil de preuve de concept pour générer des charges utiles exploitant la désérialisation non sécurisée d'objets Java.
 malwaredllc/byob
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.







