Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
undetected-httpx — Fini les 403 Forbidden. Un toolkit spécialisé de type httpx pour l'évasion de WAF. | Kitploit
Outils/GitHubGitHub/michele0303/undetected-httpx
ReconnaissanceProxies Web et InterceptionÉvasion IDS/IPSCollecte d'InformationsContournement de WAFSécurité WebAnti-BotUsurpation d'Empreinte Numérique
GitHubmichele0303/undetected-httpx

undetected-httpx

Fini les 403 Forbidden. Un toolkit spécialisé de type httpx pour l'évasion de WAF.

Voir le dépôt
21166il y a 1 moisVérifié par Kitploit
Partager

undetected-httpx 2.0

Go 1.26 ou plus récent Transport navigateur HTTPCloak Licence MIT

undetected-httpx est une boîte à outils de sondage HTTP construite sur httpx de ProjectDiscovery, avec des empreintes TLS et HTTP/2 de navigateur propulsées par HTTPCloak.

La version 2.0 remplace le wrapper Python par un fork Go de httpx v1.12.0. Vous conservez les sondes, les options et les formats de sortie d'origine, avec HTTPCloak v1.7.3 qui gère le transport HTTP principal. Le profil de navigateur par défaut est chrome-latest.


📦 Installation

Installez avec Go 1.26.0+ :

go install github.com/Michele0303/undetected-httpx/v2/cmd/undetected-httpx@latest

Utilisez @v2.0.0 au lieu de @latest pour épingler la version. Ajoutez votre répertoire de binaires Go au PATH : $GOBIN, ou $(go env GOPATH)/bin lorsque GOBIN n'est pas défini.

Des binaires précompilés pour Linux et macOS sont disponibles dans les releases.

Compiler depuis un dépôt source
git clone --branch v2.0.0 https://github.com/Michele0303/undetected-httpx.git
cd undetected-httpx
make build
./bin/undetected-httpx -h

Exécutez make install pour installer la commande dans votre répertoire de binaires Go.

L'ancien paquet Python reste dans legacy/python ; consultez le guide de migration lors de la mise à niveau.


🎭 Comparaison en conditions réelles

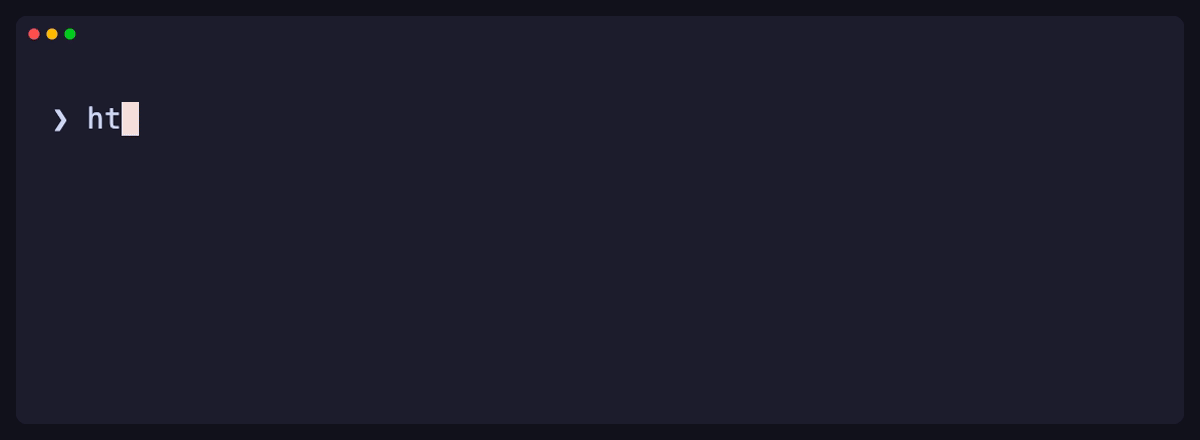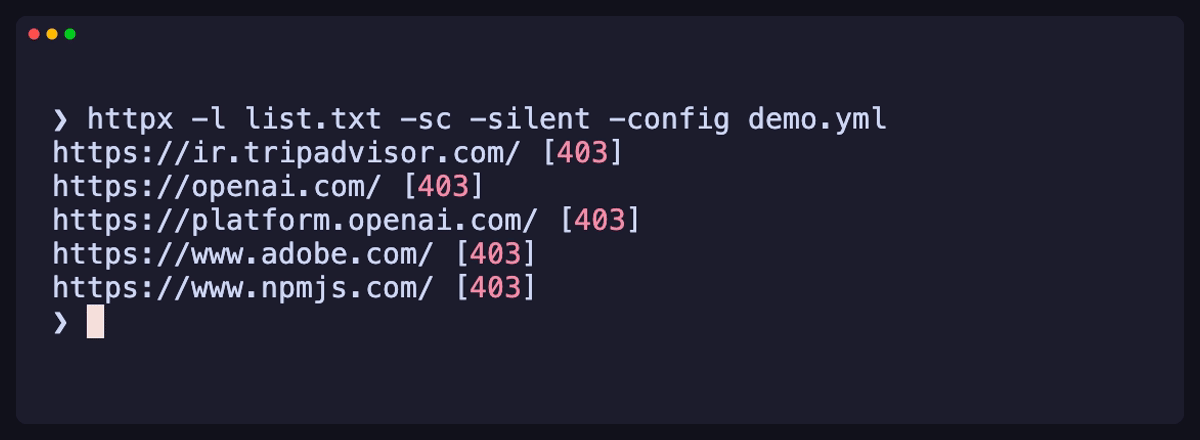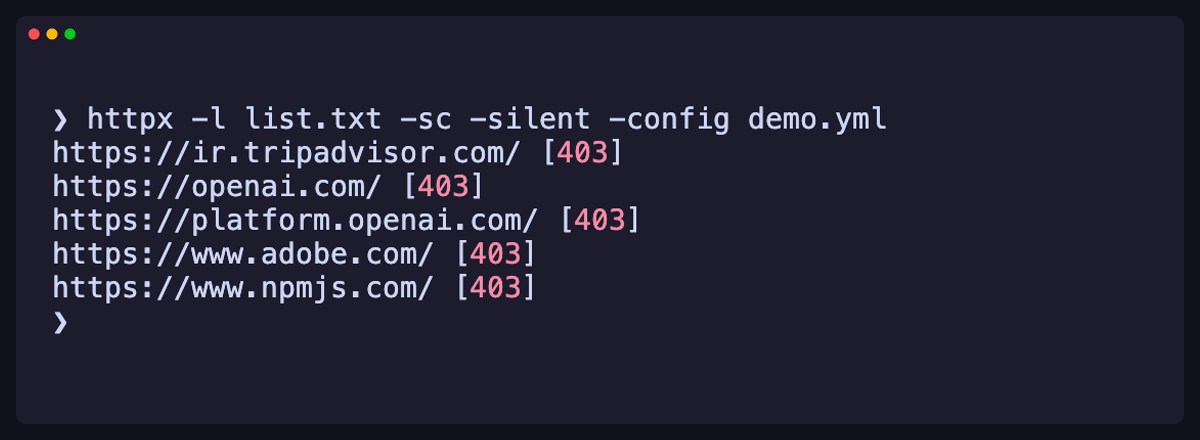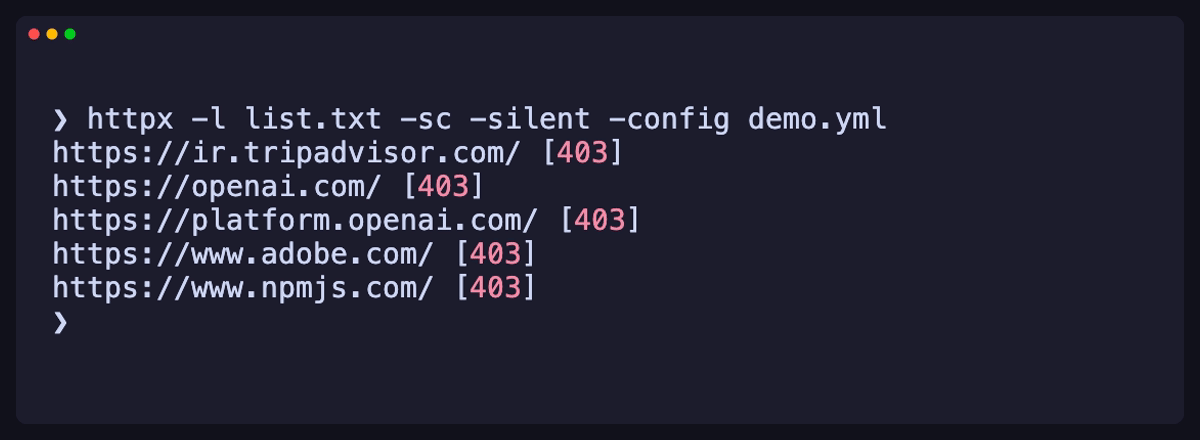
Sur les mêmes cinq URL sélectionnées, avec le même User-Agent, httpx a renvoyé 403 Forbidden tandis que undetected-httpx a renvoyé 200 OK.

undetected-httpx 2.0
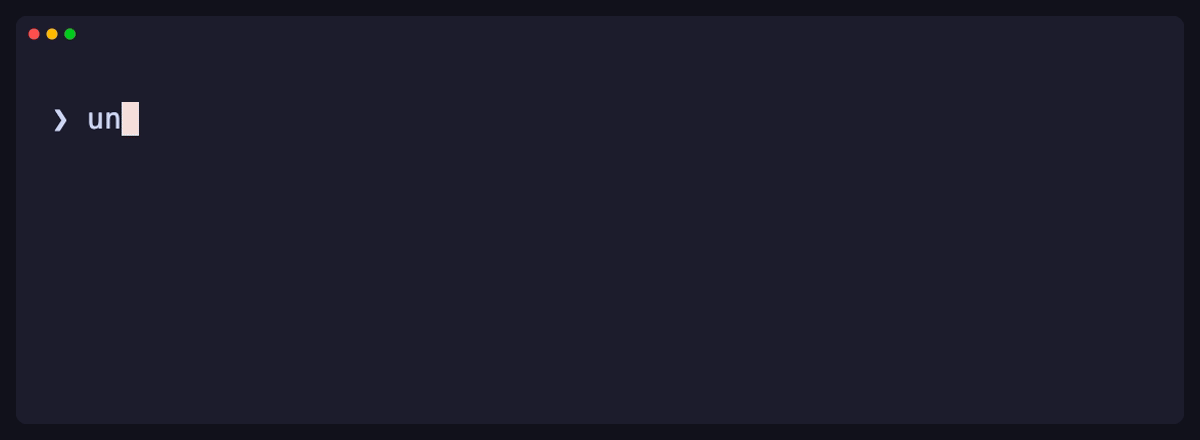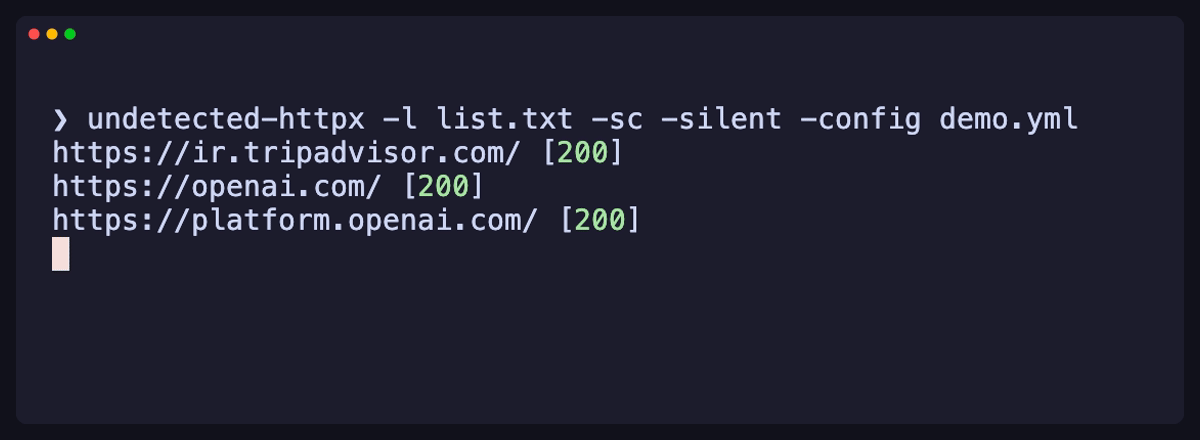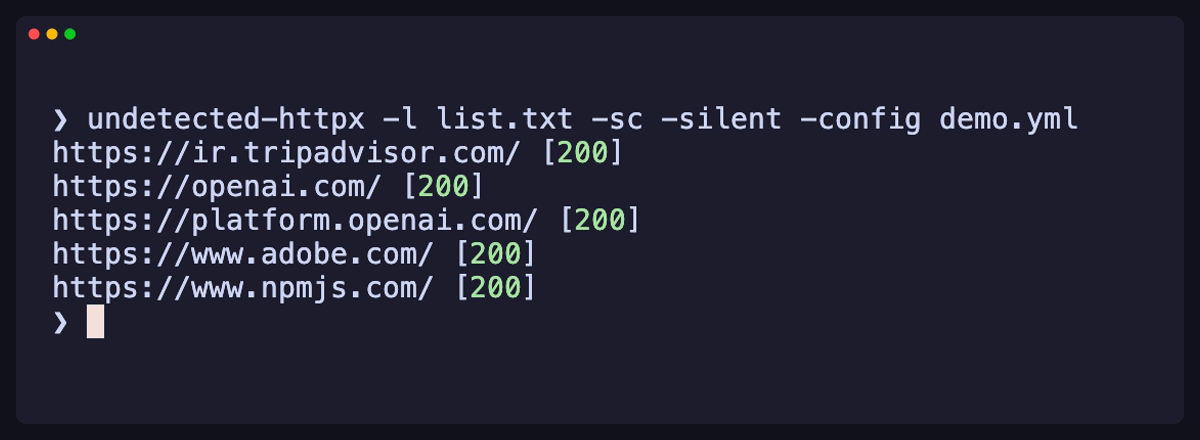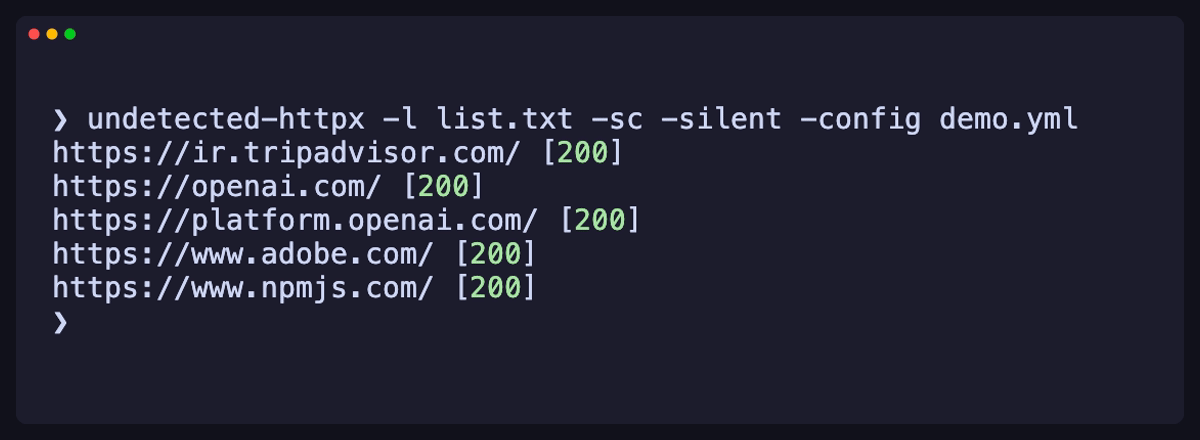
undetected-httpx renvoyant HTTP 200 sur cinq URL sélectionnées
httpx v1.12.0 (Original)

httpx renvoyant HTTP 403 sur les mêmes cinq URL

Exécutions réelles des outils, enregistrées avec VHS le 16 octobre 2026. Les résultats varient selon le site ; une réponse 200 peut encore contenir une page de challenge.

Regarder la vidéo MP4


📊 Capacités techniques

Fonctionnalitéundetected-httpx 2.0httpx v1.12.0
Pile réseauHTTPCloakGo net/http
Empreinte TLS par défautProfil de navigateur (chrome-latest)Valeur par défaut d'origine
Résultats de démonstration sélectionnés✅ 5 × HTTP 2005 × HTTP 403
Sondes et sortieSondes httpx, texte et JSONLSondes httpx, texte et JSONL

🛠 Fonctionnalités clés

  • Transport navigateur : TLS, paramètres HTTP/2 et en-têtes de navigateur via HTTPCloak, avec repli sur HTTP/1.1.
  • CLI familière : conservez le pipeline de sondage httpx, les tentatives et les formats de sortie ; sélectionnez un profil avec --browser ou -impersonate.
  • Mode natif : utilisez --native-http pour les résolveurs personnalisés, les contrôles IP/réseau, les sondes de certificat TLS et les requêtes brutes.

L'usurpation de navigateur ne garantit pas l'accès ni ne résout les challenges JavaScript. Cet adaptateur prend en charge HTTP/1.1 et HTTP/2 ; consultez le tableau de compatibilité pour les options prises en charge.


🚀 Utilisation

# Probe targets and show status codes and titles.
undetected-httpx -l targets.txt -sc -title

# Choose a browser profile and write JSONL.
undetected-httpx -u https://example.com --browser chrome-latest -json

# Use the native transport for TLS and IP probes.
undetected-httpx -u https://example.com --native-http -tls-grab -ip

Exécutez make test pour les régressions locales. Amont et licences

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →