
 #1
Plateformes Capture The Flag, création de défis, outils de résolution et frameworks de cybersécurité compétitive.
Recommandé par Kitploit

 hack-with-github/awesome-hacking
Une collection de diverses listes géniales pour hackeurs, testeurs d'intrusion et chercheurs en sécurité
 the-art-of-hacking/h4cker
Collection organisée de ressources en cybersécurité, de laboratoires et de supports de formation couvrant le hacking éthique, le test d'intrusion, le…
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 trimstray/the-book-of-secret-knowledge
Une collection de listes inspirantes, de manuels, d'aide-mémoire, de blogs, d'astuces, de one-liners, d'outils CLI/web et plus encore.
 danielmiessler/seclists
Collection organisée de wordlists pour évaluations de sécurité, incluant noms d'utilisateur, mots de passe, URLs, charge utiles de fuzzing, et motifs…
 enaqx/awesome-pentest
Une collection de ressources et d'outils de tests d'intrusion incontournables
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 swisskyrepo/payloadsallthethings
Une liste de payloads utiles et de contournements pour la sécurité des applications web et les tests d'intrusion/CTF
 gchq/cyberchef
The Cyber Swiss Army Knife - une application web pour le chiffrement, l'encodage, la compression et l'analyse de données.
 zhaoxuya520/reverse-skill
Routeur de compétences propulsé par l'IA pour le reverse engineering, les tests d'intrusion et la recherche en sécurité. Oriente les agents IA vers…
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 farhanashrafdev/90daysofcybersecurity
Plan d'étude structuré de 90 jours en cybersécurité avec des tâches quotidiennes couvrant Network+, Security+, Linux, Python, l'analyse du trafic, la…
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 0x4m4/hexstrike-ai
Serveur MCP permettant à des agents IA d'exécuter de manière autonome plus de 150 outils de cybersécurité pour les tests d'intrusion automatisés, la…
 vitalysim/awesome-hacking-resources
Une collection de ressources de hacking / test de pénétration pour vous améliorer !
 qazbnm456/awesome-web-security
🐶 Une liste organisée de matériel et de ressources sur la sécurité Web.
 juice-shop/juice-shop
Application web intentionnellement vulnérable couvrant les vulnérabilités du Top 10 OWASP pour la formation en sécurité, les compétitions CTF et la…
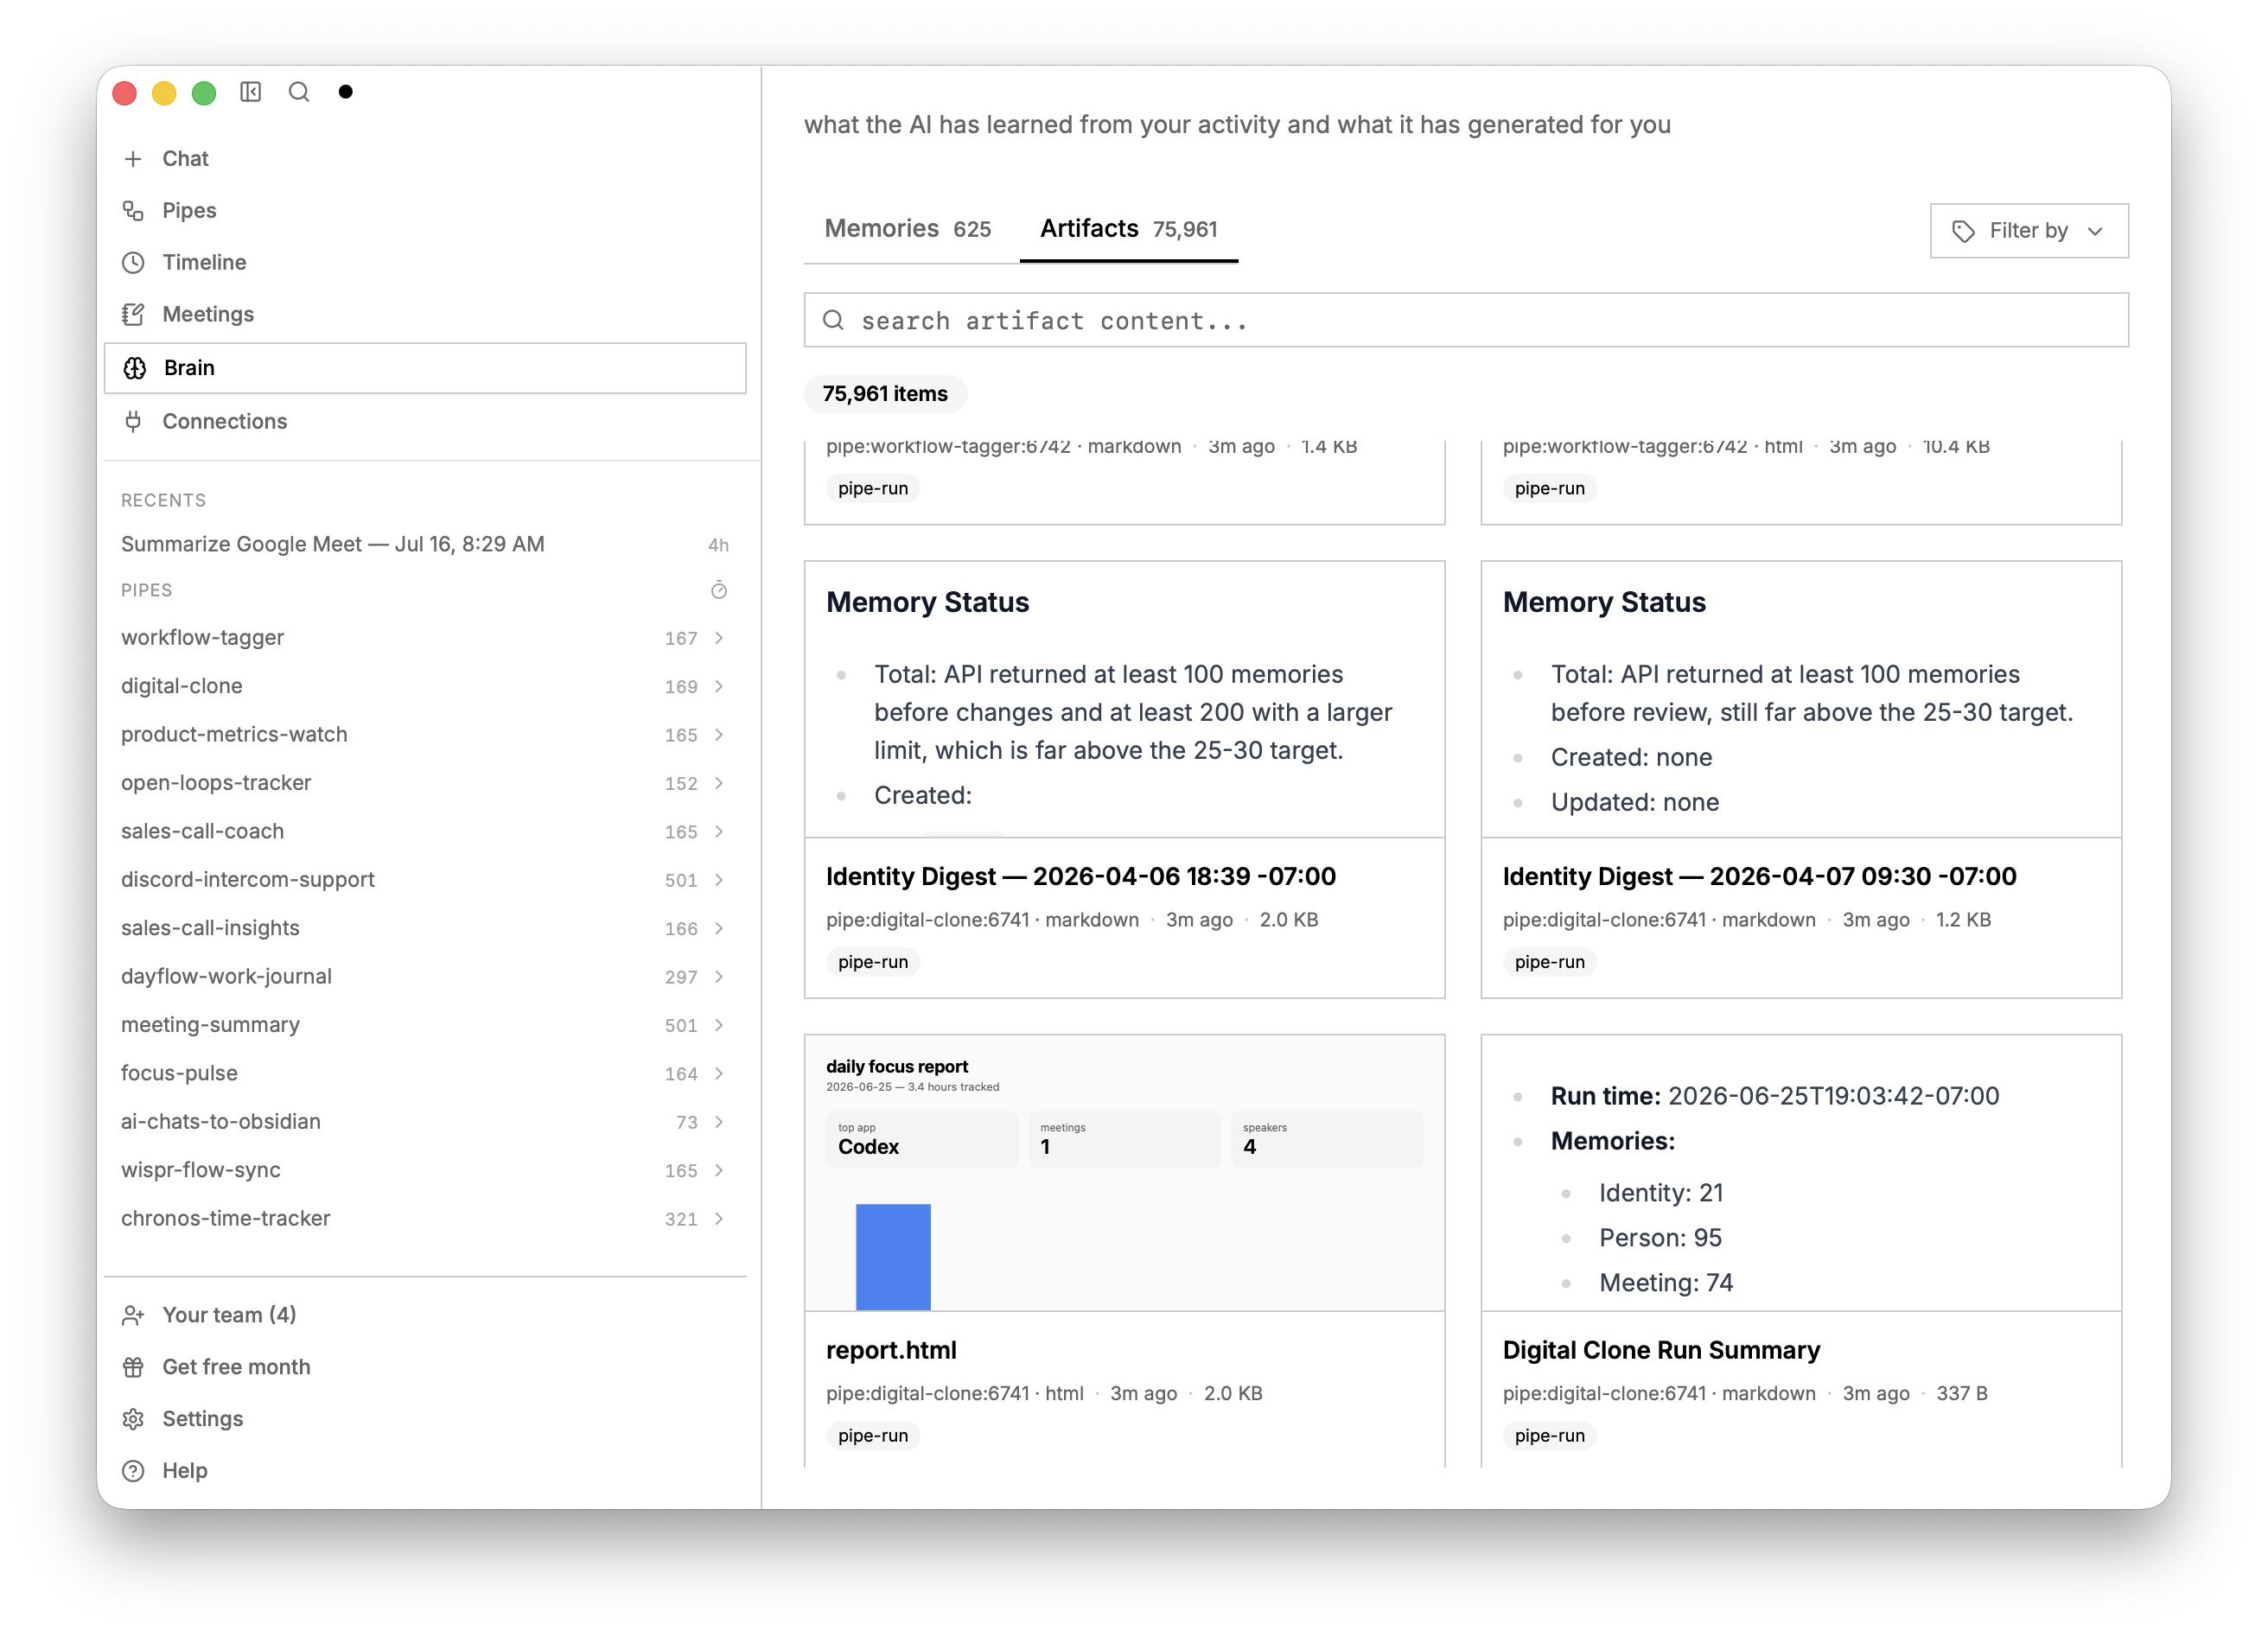 screenpipe/screenpipe
YC (S26) | Open Computer History | Enregistrez en continu le travail effectué sur les ordinateurs de votre entreprise, cartographiez vos workflows,…







