#1
Outils pour la génération, l'analyse et le cassage des hachages cryptographiques et des sommes de contrôle.
Recommandé par Kitploit

 danielmiessler/seclists
Collection organisée de wordlists pour évaluations de sécurité, incluant noms d'utilisateur, mots de passe, URLs, charge utiles de fuzzing, et motifs…
 openssl/openssl
Bibliothèque TLS et cryptographique polyvalente
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 gchq/cyberchef
The Cyber Swiss Army Knife - une application web pour le chiffrement, l'encodage, la compression et l'analyse de données.
hashcat/hashcatL'utilitaire de récupération de mots de passe le plus rapide et le plus avancé au monde
 openwall/john
John the Ripper jumbo - craqueur de mots de passe hors ligne avancé, qui prend en charge des centaines de types de hachage et de chiffrement, et…
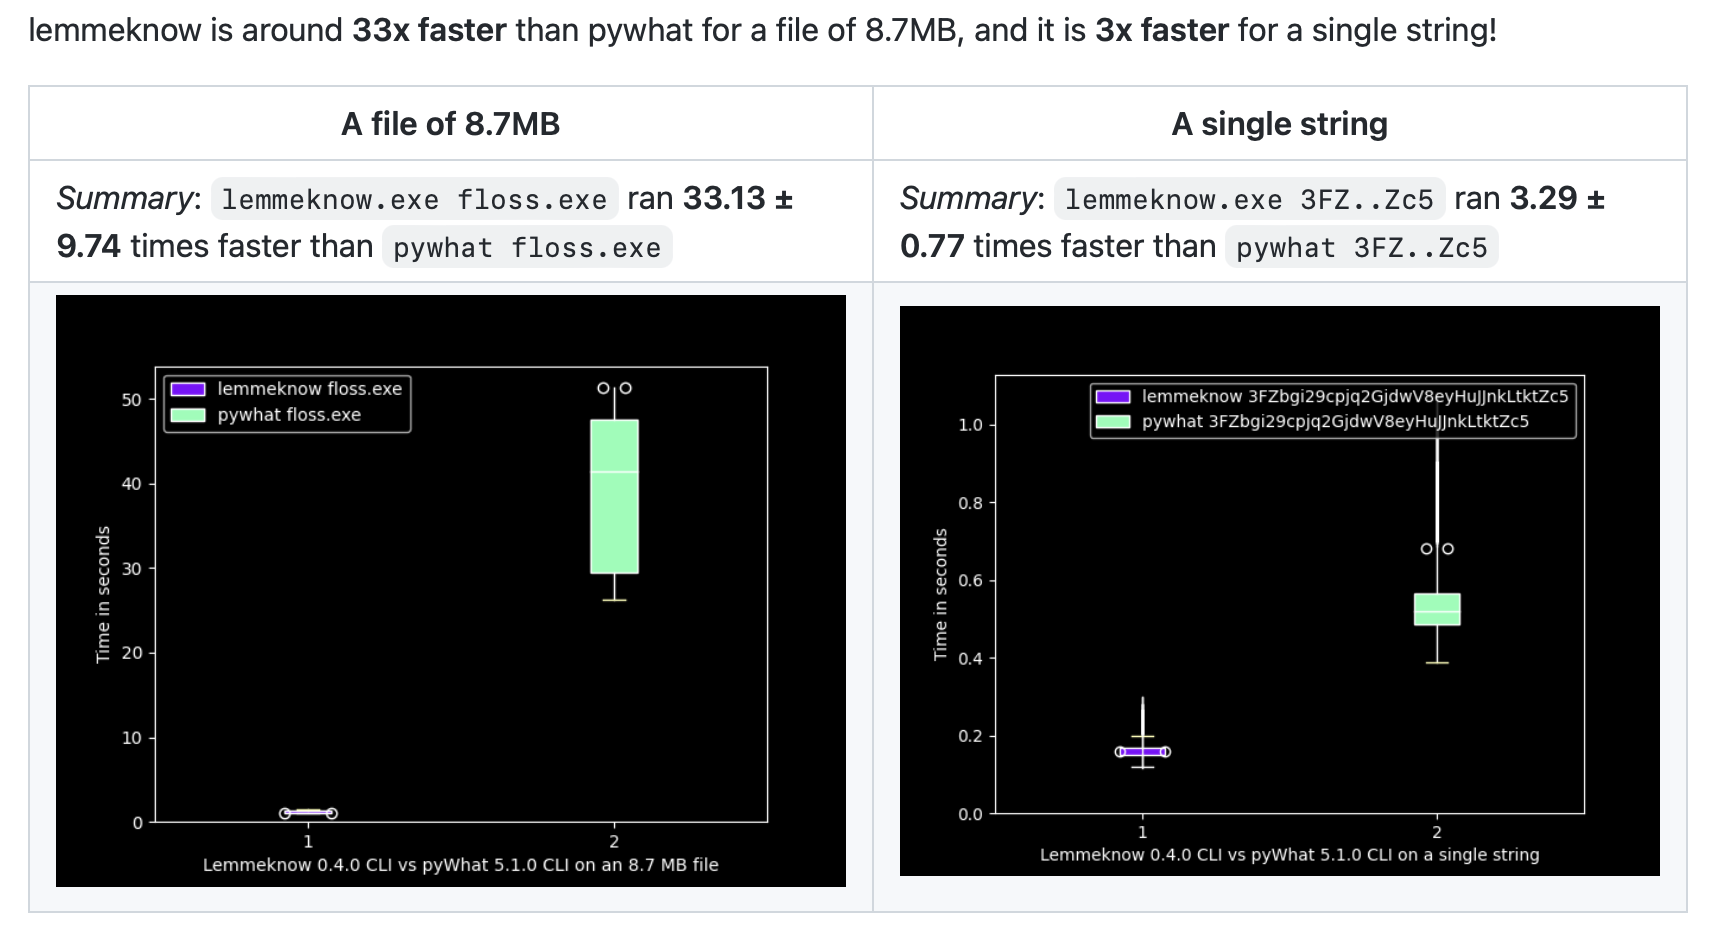 bee-san/ciphey
⚡ Déchiffrer automatiquement des cryptages sans connaître la clé ou le chiffrement, décoder des encodages et craquer des hachages ⚡
 gentilkiwi/mimikatz
Un petit outil pour jouer avec la sécurité Windows
 mishakorzik/allhackingtools
Boîte à outils de hacking tout-en-un pour les hackers ! Et plus d'outils de hacking ! Pour Termux.
 jedisct1/libsodium
Une bibliothèque crypto moderne, portable et facile à utiliser.
 rsactftool/rsactftool
Outil d'attaque RSA (principalement pour les CTF) - récupère la clé privée à partir d'une clé publique faible et/ou déchiffre des données

 pyca/cryptography
cryptography est un paquet conçu pour exposer des primitives cryptographiques et des recettes aux développeurs Python.
 blake3-team/blake3
Fonction de hachage cryptographique rapide avec modes PRF, MAC, KDF et XOF. Prend en charge le streaming vérifié, les mises à jour incrémentielles et…
 alessandroz/lazagne
Outil de récupération d'identifiants multiplateforme qui extrait les mots de passe stockés des navigateurs, clients de messagerie, bases de données,…
 sleuthkit/sleuthkit
Bibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…
 sepinf-inc/iped
IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…