Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
mcpsafetywarden — Serveur proxy qui encapsule les serveurs MCP avec profilage comportemental, analyse de sécurité, filtrage des risques et exécution sécurisée. Détecte l'injection de prompt, les métadonnées d'outils malveillantes, l'injection d'arguments, les risques de code source et l'exposition d'identifiants. | Kitploit
Outils/GitHubGitHub/gautamvarmadatla/mcpsafetywarden
Analyse StatiqueScanners de VulnérabilitésDétection de SecretsRenseignement sur les MenacesSécurité de la Chaîne LogistiqueSécurité de l'IA
GitHubgautamvarmadatla/mcpsafetywarden

mcpsafetywarden

Voir le dépôt
9152il y a 1 jourPas encore vérifié

À propos

Serveur proxy qui encapsule les serveurs MCP avec profilage comportemental, analyse de sécurité, filtrage des risques et exécution sécurisée. Détecte l'injection de prompt, les métadonnées d'outils malveillantes, l'injection d'arguments, les risques de code source et l'exposition d'identifiants.
Partager

MCP Safety Warden

MCP safety warden est un serveur proxy qui encapsule n'importe quel serveur MCP et ajoute le profilage comportemental, l'analyse de sécurité, le filtrage des risques et l'exécution sécurisée à ses outils.

PyPI Python PyPI Downloads License CI CodeQL MCP Registry Docker Pulls OpenSSF Scorecard OpenSSF Best Practices GitHub Stars

Sommaire

  • Vue d'ensemble
  • Prérequis
  • Installation
  • Configuration
  • Intégration MCP
  • Référence CLI
  • Intégrations auxiliaires
  • Développement
  • Tests
  • Pour aller plus loin

[!IMPORTANT] La sécurité MCP est un domaine de recherche actif. Des études récentes recensent de nombreuses catégories de menaces propres au protocole, couvrant l'empoisonnement d'outils, l'injection de prompts, les attaques de type rug-pull, la compromission de la chaîne d'approvisionnement, l'exfiltration d'identifiants et les attaques par composition sur l'ensemble du cycle de vie du serveur. Voir Securing the MCP (OpenReview), Landscape & Threats (arXiv), When MCP Servers Attack (arXiv) et MCP-38 Taxonomy (arXiv).

Vue d'ensemble

Utilisez-le comme proxy pour ajouter un filtrage de sécurité à n'importe quel serveur MCP, ou pointez-le vers un serveur que vous ne possédez pas et réalisez un audit de sécurité complet sans effectuer le moindre appel d'outil.
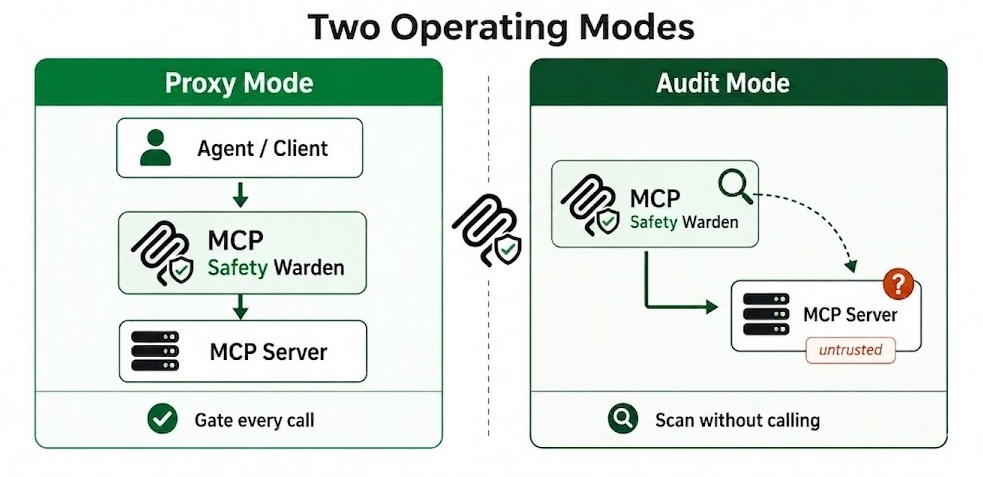
Deux modes de fonctionnement
Fig 1. Deux modes de fonctionnement : proxy et audit

Profilage comportemental : classe d'effet, sûreté des nouvelles tentatives, caractère destructeur. Assisté par LLM (Anthropic, OpenAI, Gemini, Ollama) avec repli sur des règles. Statistiques observées (latence p50/p95, taux d'échec, taille de sortie) mises à jour après chaque appel proxifié.

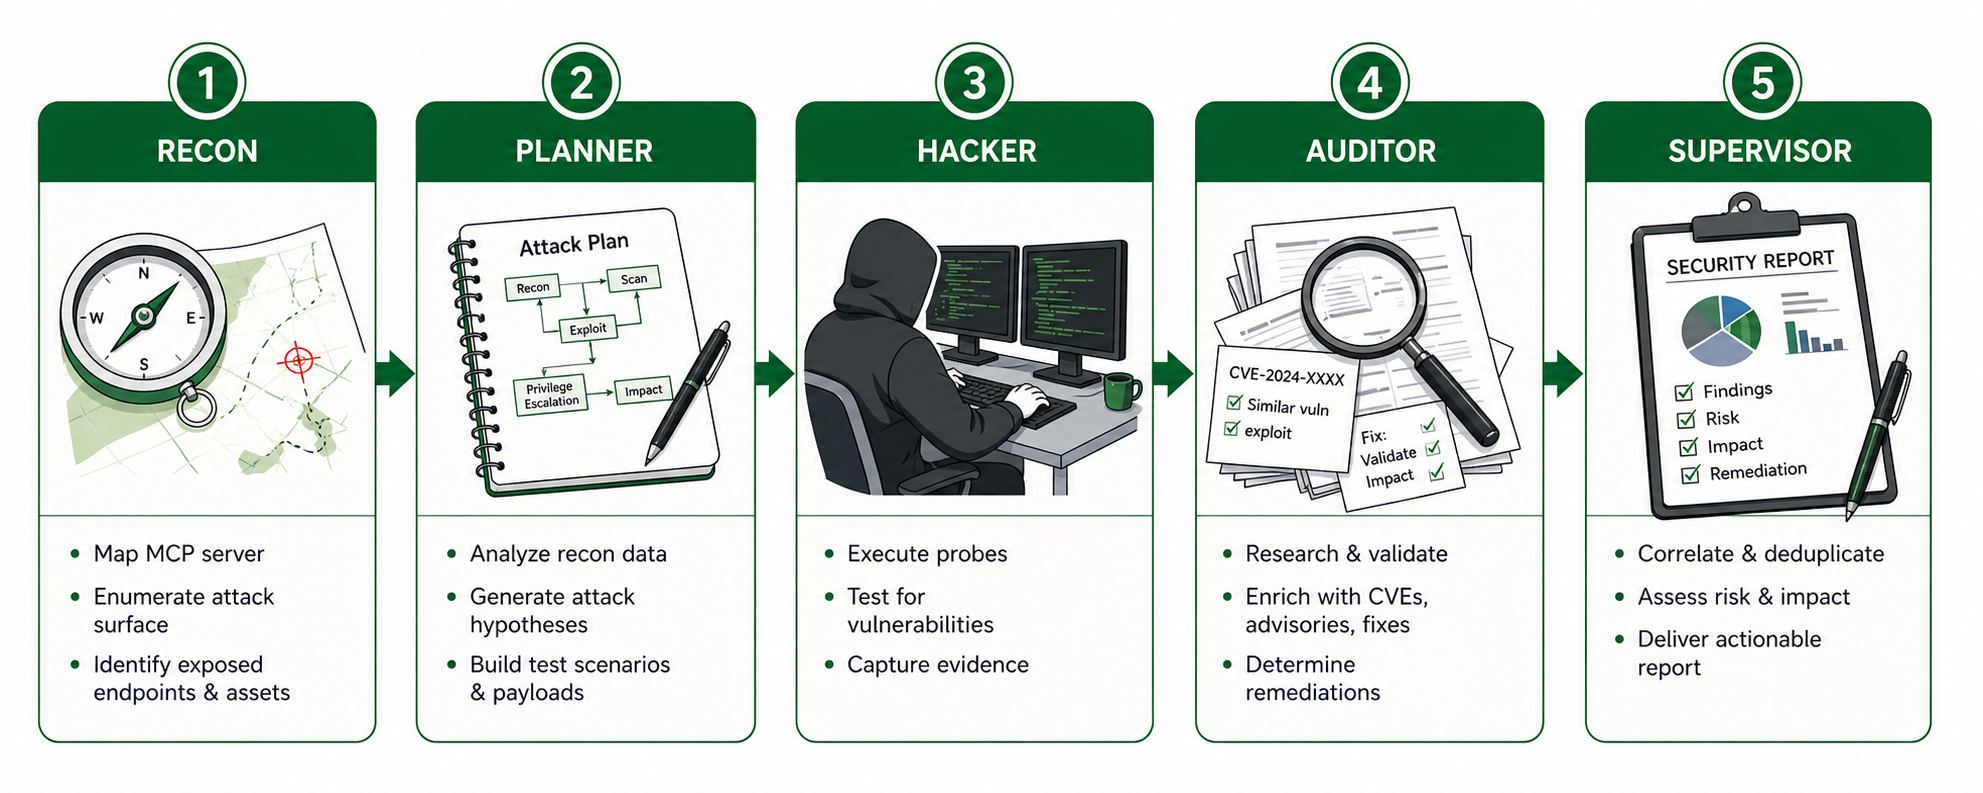
Analyse de sécurité : pipeline mcpsafety+ en cinq étapes (Recon, Planner, Hacker, Auditor, Supervisor). Cisco AI Defense (AST/YARA). Snyk (analyse des métadonnées). Les intégrations Kali et Burp Suite enrichissent le pipeline avec de véritables données réseau et des sondes au niveau HTTP. Analyse du code source depuis GitHub avec détection par entropie, AST, flux de teinte (taint flow) et rug-pull.
3e457b83-6980-49fc-b812-350ab94f5633
Fig 2. Pipeline mcpsafety+ en cinq étapes, déclenché lorsque vous lancez un audit de sécurité complet sur n'importe quel serveur MCP

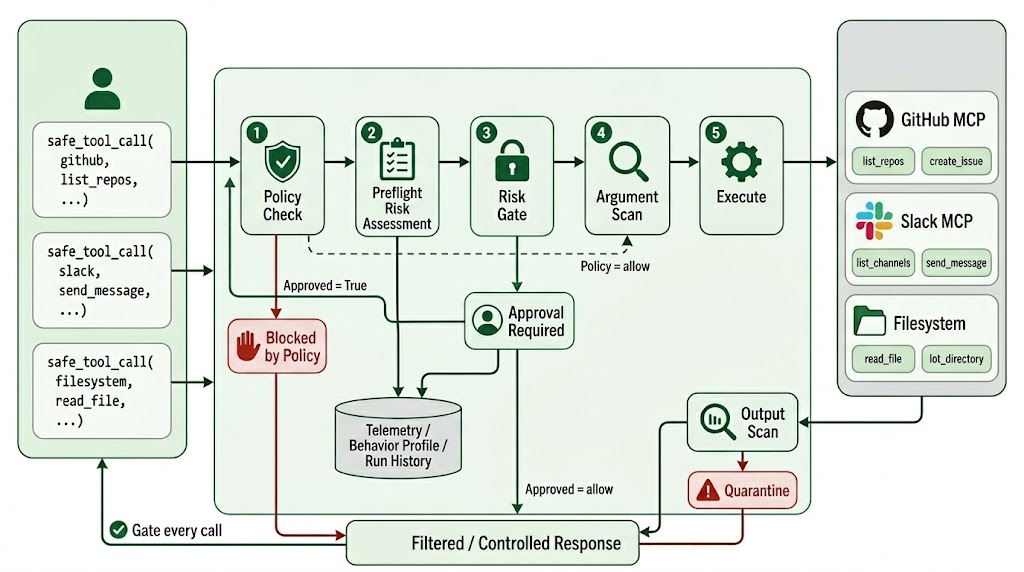
Exécution sécurisée : Analyse des arguments (plus de 20 catégories d'attaques, second passage par LLM). Analyse de l'injection de sortie sur deux couches. Contrôle des risques avec alternatives et politiques par outil. Détection de dérive à chaque appel et vérification autonome.
fb949e62-5a3e-4a5c-be14-3523ef92295e
Fig 3. Pipeline d'exécution sécurisée : les cinq contrôles que franchit chaque appel d'outil proxifié

CLI : 24 sous-commandes, menu de risques interactif, option --json sur chaque commande, --yes pour la CI.

Ce qu'il détecte

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →