

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cve-2026-122006-check — Script Bash en lecture seule qui analyse les projets Rails à la recherche de CVE-2026-122006, en signalant les versions vulnérables d'activestorage, le traitement des variantes mini_magick et les politiques de codeurs ImageMagick permissives. | Kitploit
Outils/GitHubGitHub/charlie-goldenowl/cve-2026-122006-check
Outils DéfensifsScanners de VulnérabilitésScanners de Vulnérabilités WebAudit de ConfigurationDevSecOpsSécurité de la Chaîne Logistique
GitHubcharlie-goldenowl/cve-2026-122006-check

cve-2026-122006-check

Partager

Script Bash en lecture seule qui analyse les projets Rails à la recherche de CVE-2026-122006, en signalant les versions vulnérables d'activestorage, le traitement des variantes mini_magick et les politiques de codeurs ImageMagick permissives.

Voir le dépôt
il y a 14 joursPas encore vérifié

cve-2026-122006-check

Script de détection pour CVE-2026-122006 — Rails Active Storage confie les téléversements à ImageMagick avec des codeurs non restreints, de sorte qu'un téléversement SVG/MSL forgé peut lire/écrire des fichiers arbitraires sur le serveur (CVSS 9.8). Corrigé dans activestorage 8.0.5.2 et 8.1.4.1. Le script ne fait que signaler — il ne modifie rien.

Source : Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
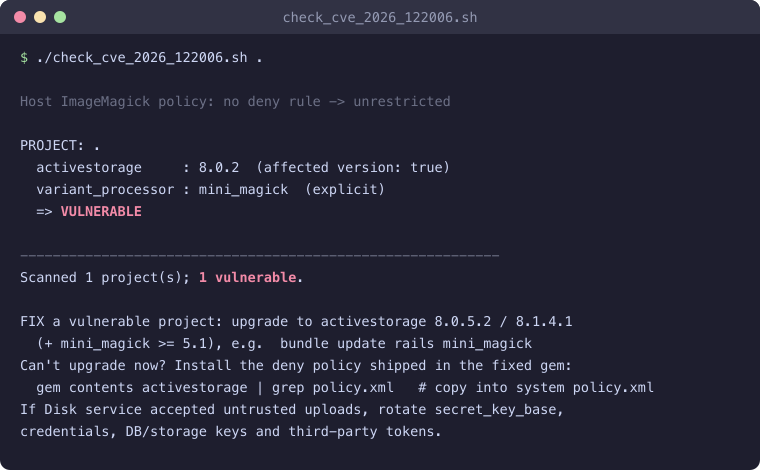
Exemple d'exécution signalant un projet Rails vulnérable

Exécution rapide (sans téléchargement)

Exécutez-le directement depuis GitHub dans le répertoire courant :

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash

Analyser un dossier spécifique (passez la racine après --) :

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects

Exécution depuis une copie locale

chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT defaults to the current directory
  • Parcourt récursivement ROOT et vérifie chaque application Rails qu'il trouve (tout répertoire avec config/application.rb + un Gemfile.lock épinglant activestorage), en affichant un verdict par projet et un résumé. Pointez-le vers un dossier parent pour analyser plusieurs projets à la fois : ./check_cve_2026_122006.sh ~/projects.
  • Code de sortie : 0 = aucun vulnérable, 2 = au moins un vulnérable (compatible CI).
  • NO_COLOR=1 ./check_cve_2026_122006.sh désactive la sortie colorée.
  • Fonctionne sous Linux et macOS. Nécessite bash + ruby ; magick/convert facultatifs (utilisés uniquement pour vérifier la politique ImageMagick de l'hôte).

Un projet est signalé VULNÉRABLE lorsque les trois conditions sont réunies

  1. activestorage antérieur à 8.0.5.2 (ligne 8.1 : antérieur à 8.1.4.1).
  2. variant_processor vaut :mini_magick (la valeur par défaut de Rails 8 :vips n'est pas affectée). Lu depuis votre configuration, avec repli sur la valeur par défaut de load_defaults.
  3. L'ImageMagick de l'hôte n'a aucune politique refusant les codeurs risqués (MSL/PS/PDF/...).

Correctif

bundle update rails mini_magick        # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1

Impossible de mettre à niveau pour l'instant ? Installez la politique de refus fournie dans la gem corrigée sur chaque hôte/image/conteneur :

gem contents activestorage | grep policy.xml   # copy into your system policy.xml

Si le service Disk a accepté des téléversements non fiables, supposez que des secrets ont pu être lus : renouvelez secret_key_base, les identifiants, les clés de base de données/stockage et les jetons tiers.

Remarque

Le script lit les versions depuis Gemfile.lock et les fichiers de configuration (sans démarrer l'application), il est donc rapide et sûr à exécuter sur de nombreux dépôts. Il ne détecte pas les applications qui corrigent les internes de MiniMagick ou utilisent GraphicsMagick ; examinez-les manuellement.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    291

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





