Auditeur de sécurité de code natif IA sur AgentField qui prouve l'exploitabilité avec des verdicts, des traces et des preuves actionnables.


Sortie • Benchmark • Fonctionnement • Comparaison • Démarrage rapide • API
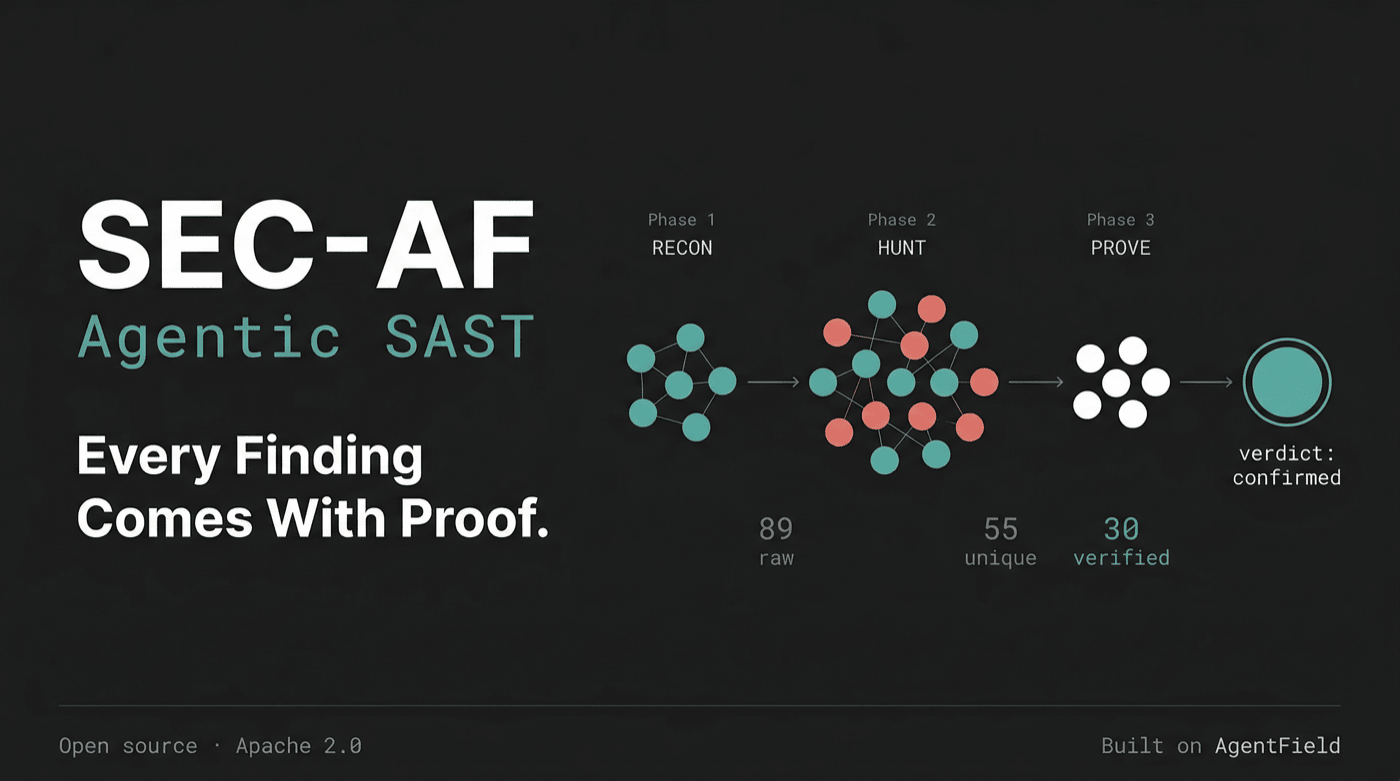
Les autres outils signalent des motifs. SEC-AF prouve l'exploitabilité : chaque constatation est livrée avec un verdict, une trace de flux de données et des preuves exploitables. Gratuit, open source, un seul appel API. Un audit complet avec 30 constatations vérifiées coûte environ 1,40 $ en appels LLM.
Déclenchez-le avec la CLI af (nécessite af ≥ 0.1.87) — elle diffuse la progression en direct et affiche le résultat :
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
Vous préférez le HTTP brut ? Appelez directement l'API avec curl :
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
Il s'agit d'une véritable découverte issue de l'audit de SEC-AF sur DVGA (une application GraphQL délibérément vulnérable) :
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
Chaque constatation inclut un verdict (confirmed / likely / inconclusive / not_exploitable), un objet de preuve avec la trace de contamination complète, et l'emplacement exact du code. Pas de « cela pourrait être un problème ». SEC-AF trace les données de la source au puits et prouve si elles sont réellement exploitables.
Sortie complète du benchmark (30 constatations) :
exampl/dvga-benchmark-result.json| Analyse de performance :exampl/benchmark-analysis.json
Nous exécutons SEC-AF contre Damn Vulnerable GraphQL Application, une application délibérément vulnérable comportant 21 scénarios de sécurité documentés.
| Métrique | Valeur |
|---|---|
| Constatations brutes découvertes | 106 |
| Après déduplication par IA | 61 |
| Après vérification adversariale | 28 confirmées |
| Non concluantes (nécessitent une revue manuelle) | 1 |
| Non exploitables (correctement rejetées) | 1 |
| Réduction du bruit | 94 % |
| Arêtes du DAG (appels au raisonneur) | 82 |
| Appels d'agents | ~166–255 |
| Stratégies exécutées | 11 |
| Temps réel écoulé | ~78 min |
| Coût estimé (Kimi K2.5) | ~0,18–0,90 $ |
| Catégorie | Nombre | Exemples |
|---|---|---|
| Authentification manquante | 8 | ImportPaste, delete_all_pastes, system_debug, CreateUser, téléversement de fichiers |
| Injection de commandes | 4 | os.popen(cmd) via ImportPaste, system_debug, system_diagnostics |
| Injection SQL | 3 | filter non assaini dans resolve_pastes, injection de motif LIKE, connexion |
| Contournement d'authentification | 3 | Signature JWT désactivée, contournement de l'autorisation JWT, authentification par mot de passe défaillante |
| Identifiants en clair | 3 | Stockage de mots de passe en clair, comparaison en clair, mot de passe dans les diagnostics |
| SSRF | 2 | La mutation ImportPaste suit les URL fournies par l'utilisateur côté serveur |
| Logique métier / Assainissement d'URL | 2 | Assainissement d'URL inadéquat, suppression massive non authentifiée |
| DoS / Épuisement des ressources | 3 | Pagination manquante sur les requêtes users/audits, simulate_load non contrôlé |
| Configuration / Secrets | 2 | Secrets JWT/Flask codés en dur, mode débogage activé en production |
SEC-AF applique plusieurs patrons architecturaux qui ne sont rendus possibles qu'en composant de nombreux agents IA ciblés au lieu d'exécuter une analyse monolithique unique. Ces patrons répondent à des défis fondamentaux de l'analyse de sécurité pilotée par l'IA.
1. Tension entre agents adversariaux (CHASSER vs. PROUVER)
La plupart des outils de sécurité IA demandent à un seul modèle « est-ce vulnérable ? » et acceptent la réponse. SEC-AF sépare structurellement les agents de découverte des agents de réfutation. Les chasseurs sont incités à trouver des vulnérabilités ; les prouveurs sont incités à les réfuter. Chaque constatation passe par une chaîne de vérification à 4 agents — un traceur reconstruit le flux de données, un analyseur d'assainissement recherche des atténuations que le chasseur aurait pu manquer, un hypothétiseur d'exploit construit un scénario d'attaque concret, et un agent de verdict pèse toutes les preuves contradictoires. Cette tension adversariale entre agents est ce qui produit la réduction de bruit de 94 % — l'architecture elle-même encode le scepticisme.
2. Cascade de signaux avec rétrécissement progressif
Au lieu de déverser toutes les constatations sur l'utilisateur, le pipeline compresse le signal à chaque étape : 106 constatations brutes → 61 après déduplication par IA → 30 après vérification adversariale. Chaque phase est un filtre. Cela reflète la façon dont les équipes de sécurité humaines trient — découverte large d'abord, puis examen progressivement plus strict. L'idée clé est que chaque filtre est un type différent de raisonnement IA : similarité sémantique pour la déduplication, analyse de contamination pour la vérification, construction d'exploit pour la confirmation.
3. Économie de l'information via l'élagage du contexte