 0sec-labs/foxguard
Un scanner de sécurité de code universel et rapide, écrit en Rust. Fonctionnalités incluses : prend en charge 14 langages, TUI pour le triage, secrets, audits post-quantiques, analyses différentielles et plus encore 𓃥

Analyse de sécurité locale rapide pour le code, les secrets, les dépendances et les risques cryptographiques.
Intégré à 0sec, le harnais open source de cybersécurité.


npx foxguard .
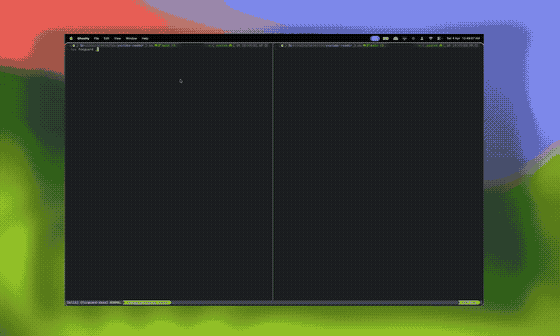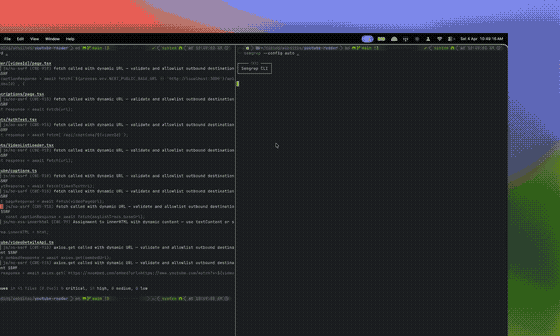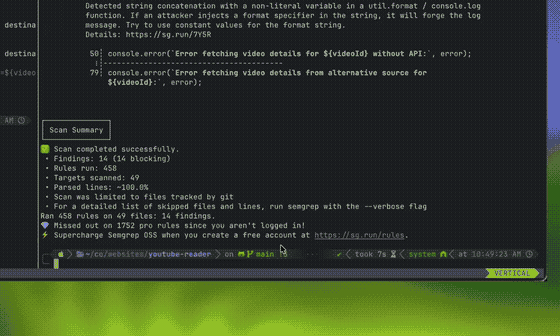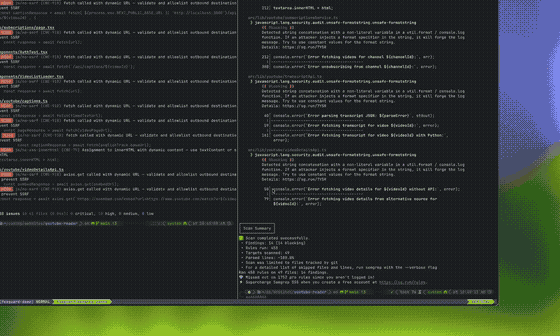
 Plus de 200 règles intégrées couvrant 12 langages sources, ainsi que des vérifications de configuration et de manifestes
 Suivi de teinte (taint tracking) pour 14 langages, avec analyse inter-fichiers pour Python, JavaScript, Go, Java, Ruby, PHP, C# et Kotlin
 Scans locaux et CI rapides, avec un mode diff pour « qu'a ajouté cette branche ? »
 Détection de secrets, analyse des dépendances via OSV et audit cryptographique post-quantique
 Passerelle YAML compatible Semgrep/OpenGrep qui charge ~98 % du registre public (rapport de couverture)
 Sortie terminal, JSON, SARIF, CycloneDX 1.6 CBOM et JSON compatible Semgrep
npx foxguard .                                      # zero install
pipx install foxguard                               # prebuilt CLI from PyPI
curl -fsSL https://foxguard.dev/install.sh | sh     # prebuilt binary (macOS/Linux)
cargo install foxguard                              # from source
Les installateurs binaires autonomes vérifient les binaires de release GitHub par rapport à checksums.txt. Les binaires de release publient également des attestations d'artefacts GitHub ; utilisez gh attestation verify pour une vérification manuelle, ou consultez release provenance.
Les wheels PyPI prennent en charge Python 3.9+ sur Linux glibc 2.28+ (x86_64/ARM64), macOS
(Intel/Apple Silicon) et Windows x86_64. Dans un environnement virtuel Python
existant, utilisez plutôt python -m pip install foxguard. Ces installations installent la CLI
native sans compilateur Rust ni téléchargement de binaire à l'exécution ; aucune API Python n'est
fournie. Les utilisateurs d'Alpine/musl doivent utiliser les binaires de release Linux autonomes.
GitHub Action :
- uses: 0sec-labs/foxguard/[email protected]
  with:
    path: .
    severity: medium
    fail-on-findings: "true"
    upload-sarif: "true"
pre-commit :
repos:
  - repo: https://github.com/0sec-labs/foxguard
    rev: v0.14.2
    hooks:
      - id: foxguard
Intégrations : GitHub App, VS Code, Claude Code plugin, et MCP server.
foxguard-github-app écrit des journaux JSON délimités par des retours à la ligne. Les analyses terminées et échouées utilisent event=foxguard.scan.completed et event=foxguard.scan.failed, avec les champs delivery, installation, repository, PR, commit, duration et usage_scope pour la corrélation. Conservez les identifiants comme champs de journal, et non comme étiquettes de métriques.
Définissez FOXGUARD_INTERNAL_ACCOUNTS sur une liste séparée par des virgules de vos propres comptes et organisations GitHub. La correspondance est insensible à la casse. Les autres propriétaires sont classés comme external ; une liste non définie ou un propriétaire manquant produit unknown. L'activité externe ne prouve pas qu'il s'agit d'un client payant, et les analyses ne sont pas des personnes.
Le registre des installations est réconcilié avec toutes les pages de l'API d'installation de la GitHub App au démarrage et toutes les heures. Les actualisations échouées conservent l'état existant ; les webhooks concurrents sont prioritaires. Les métadonnées de webhook partielles préservent les détails de compte connus et les noms de dépôts observés. Ces noms ne constituent pas un inventaire complet des dépôts accessibles d'une installation.
Persistez FOXGUARD_INSTALLATIONS_PATH et FOXGUARD_PULL_REQUEST_JOBS_PATH sur un stockage durable. Surveillez foxguard.installations.reconcile_failed en parallèle des échecs d'analyse ; foxguard.installations.reconciled rapporte le total et les nombres d'installations internes/externes/inconnues après une actualisation réussie. Dimensionnez FOXGUARD_PR_WORKERS en fonction de la mémoire de pointe mesurée du scanner et de la limite de mémoire du conteneur : des processus enfants tués par OOM peuvent survenir sans redémarrer l'application hébergée.








