

SafeLine v9.4.3
WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.
SafeLine - Rendez vos applications web sécurisées
🏠 Site web | 📖 Documentation | 🔍 Démo en direct | 🙋♂️ Discord | 中文版
🏆 Réalisations
👋 INTRODUCTION
SafeLine est un WAF (Web Application Firewall) auto-hébergé conçu pour protéger vos applications web contre les attaques et les exploits.
Un pare-feu d'applications web aide à protéger les applications web en filtrant et en surveillant le trafic HTTP entre une application web et Internet. Il protège généralement les applications web contre des attaques telles que l'injection SQL, le XSS, l'injection de code, l'injection de commandes OS, l'injection CRLF, l'injection LDAP, l'injection XPath, la RCE, la XXE, la SSRF, le path traversal, les backdoors, le bruteforce, le http-flood, l'abus de bots, entre autres.
💡 Comment ça fonctionne
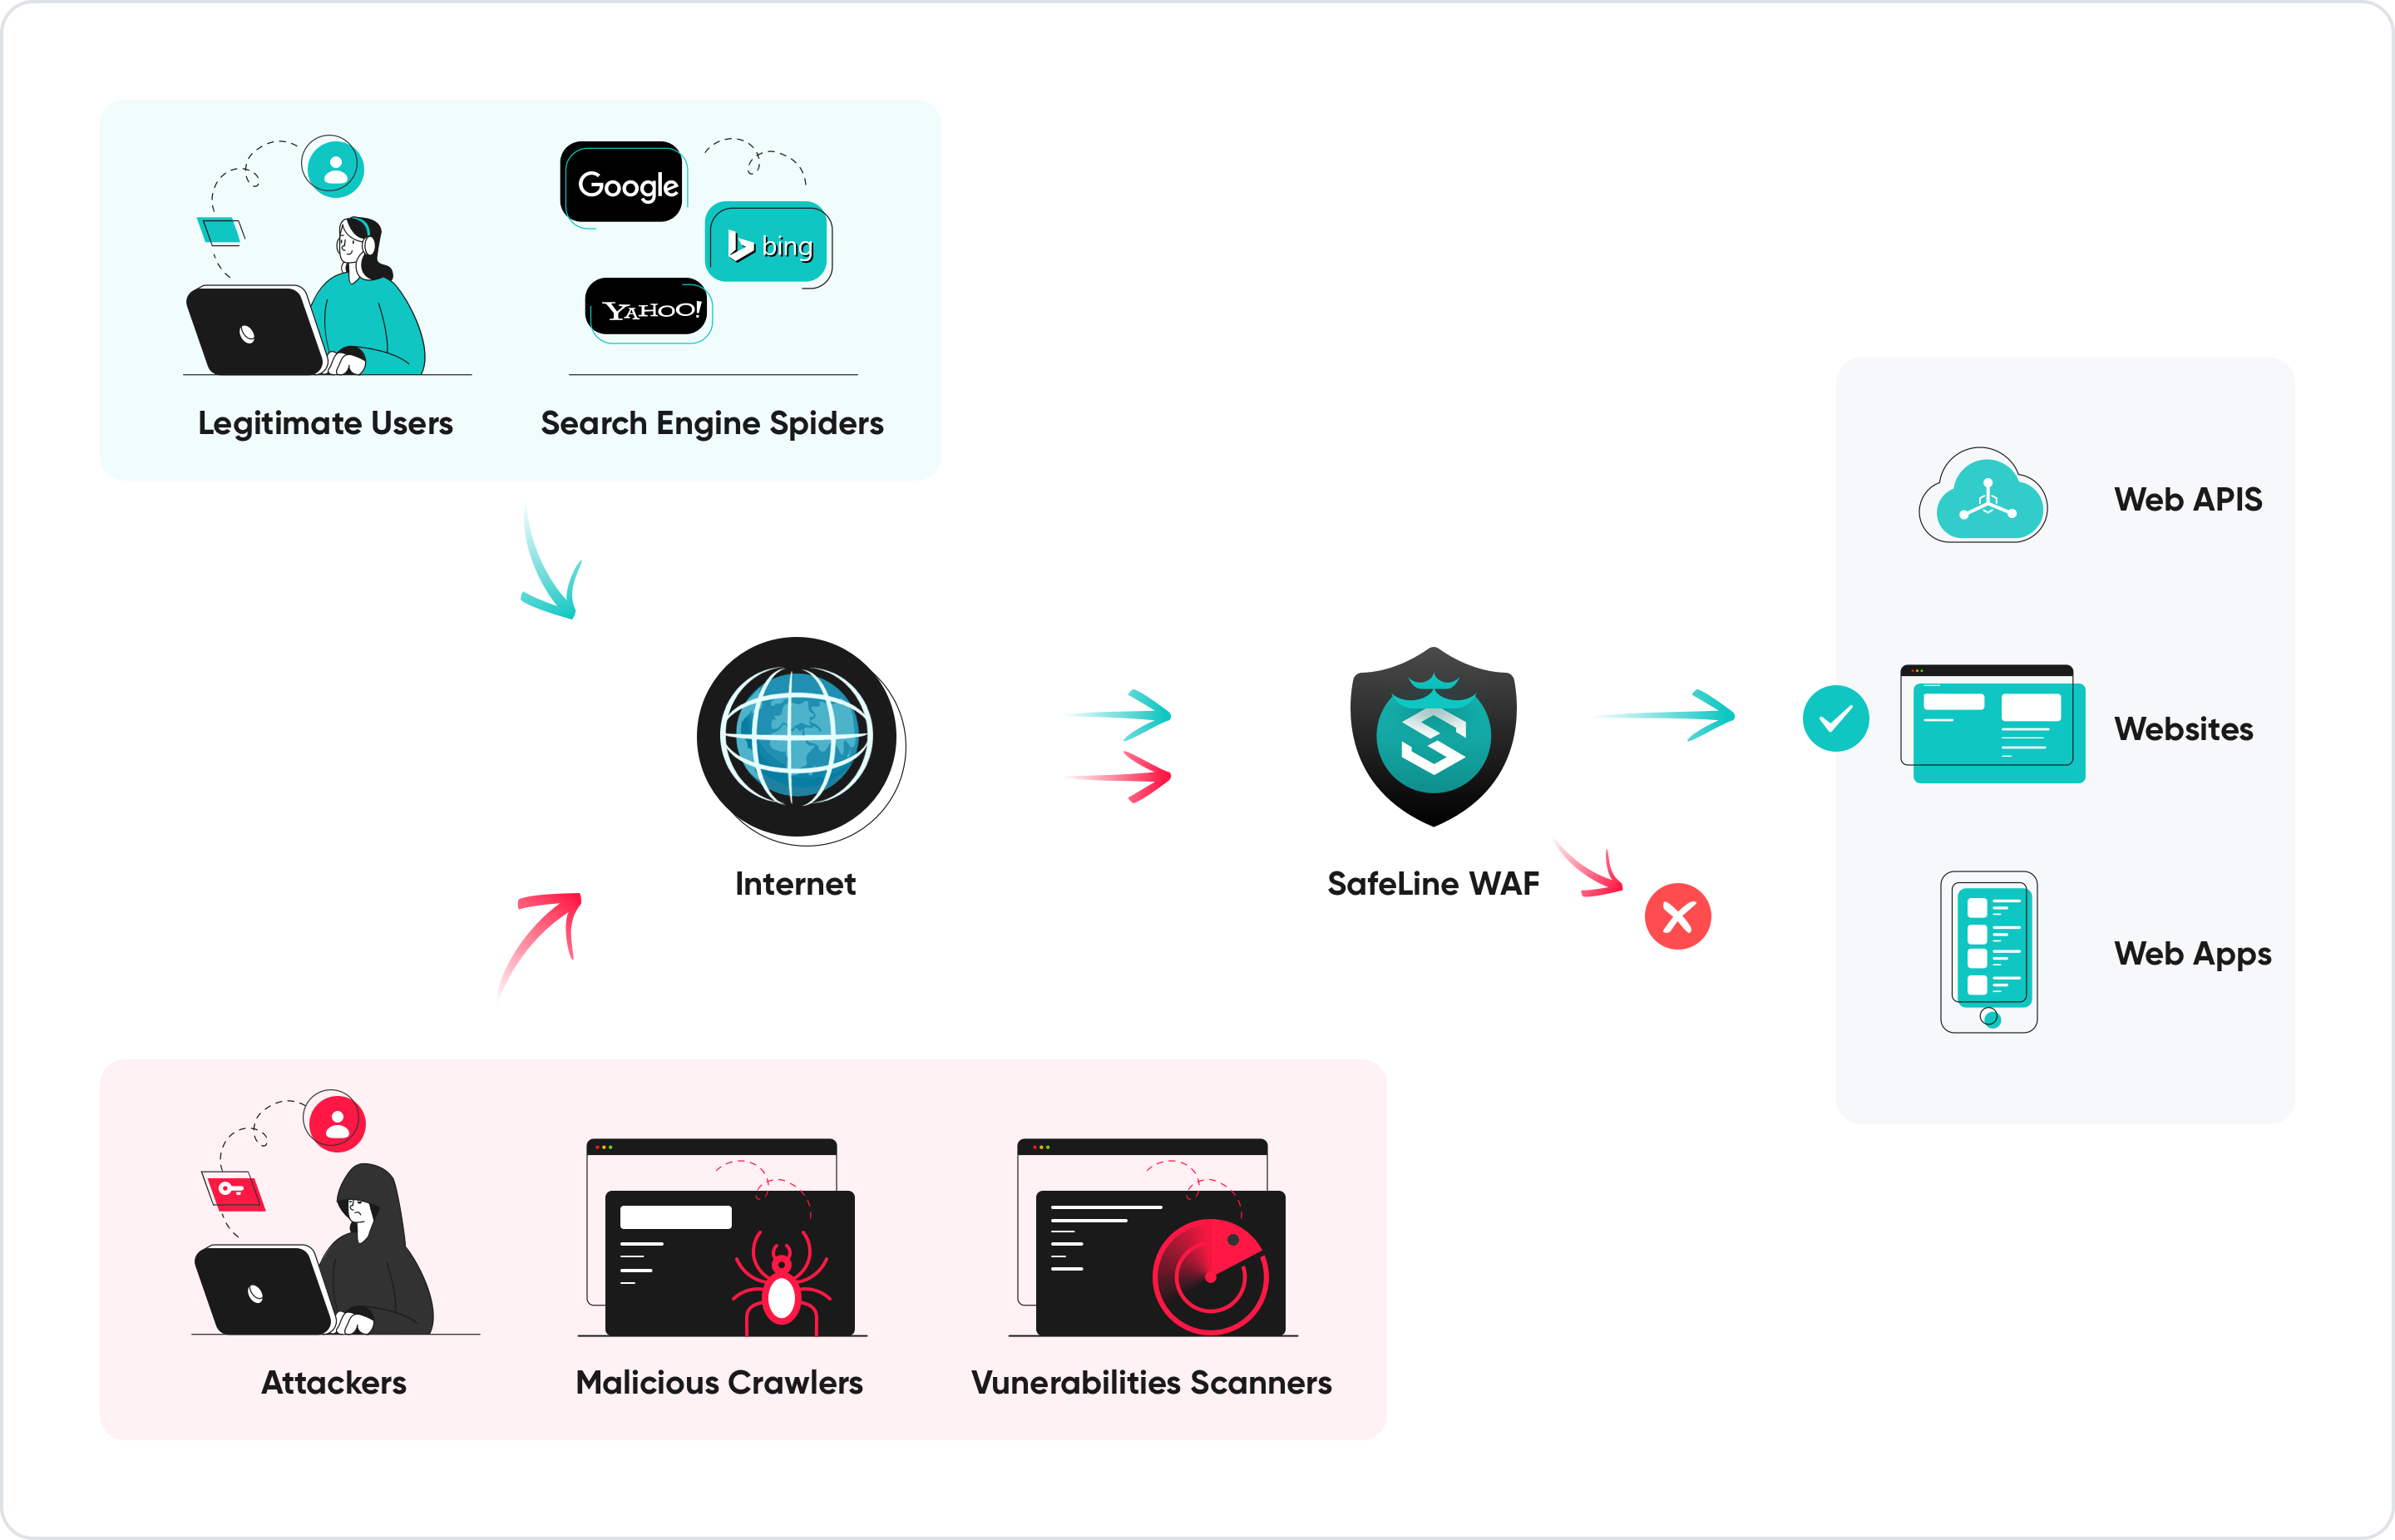
En déployant un WAF devant une application web, un bouclier est placé entre l'application web et Internet. Alors qu'un serveur proxy protège l'identité d'une machine cliente en utilisant un intermédiaire, un WAF est un type de reverse-proxy qui protège le serveur de l'exposition en faisant passer les clients par le WAF avant d'atteindre le serveur.
Un WAF protège vos applications web en filtrant, surveillant et bloquant tout trafic HTTP/S malveillant se dirigeant vers l'application web, et empêche toute donnée non autorisée de quitter l'application. Il y parvient en appliquant un ensemble de politiques qui aident à déterminer quel trafic est malveillant et quel trafic est sûr. Tout comme un serveur proxy agit comme un intermédiaire pour protéger l'identité d'un client, un WAF fonctionne de manière similaire mais agit comme un intermédiaire reverse-proxy qui protège le serveur d'application web contre un client potentiellement malveillant.
ses capacités principales incluent :
- Défenses contre les attaques web
- Défense proactive contre l'abus de bots
- Chiffrement du code HTML & JS
- Limitation de débit basée sur l'IP
- Liste de contrôle d'accès web
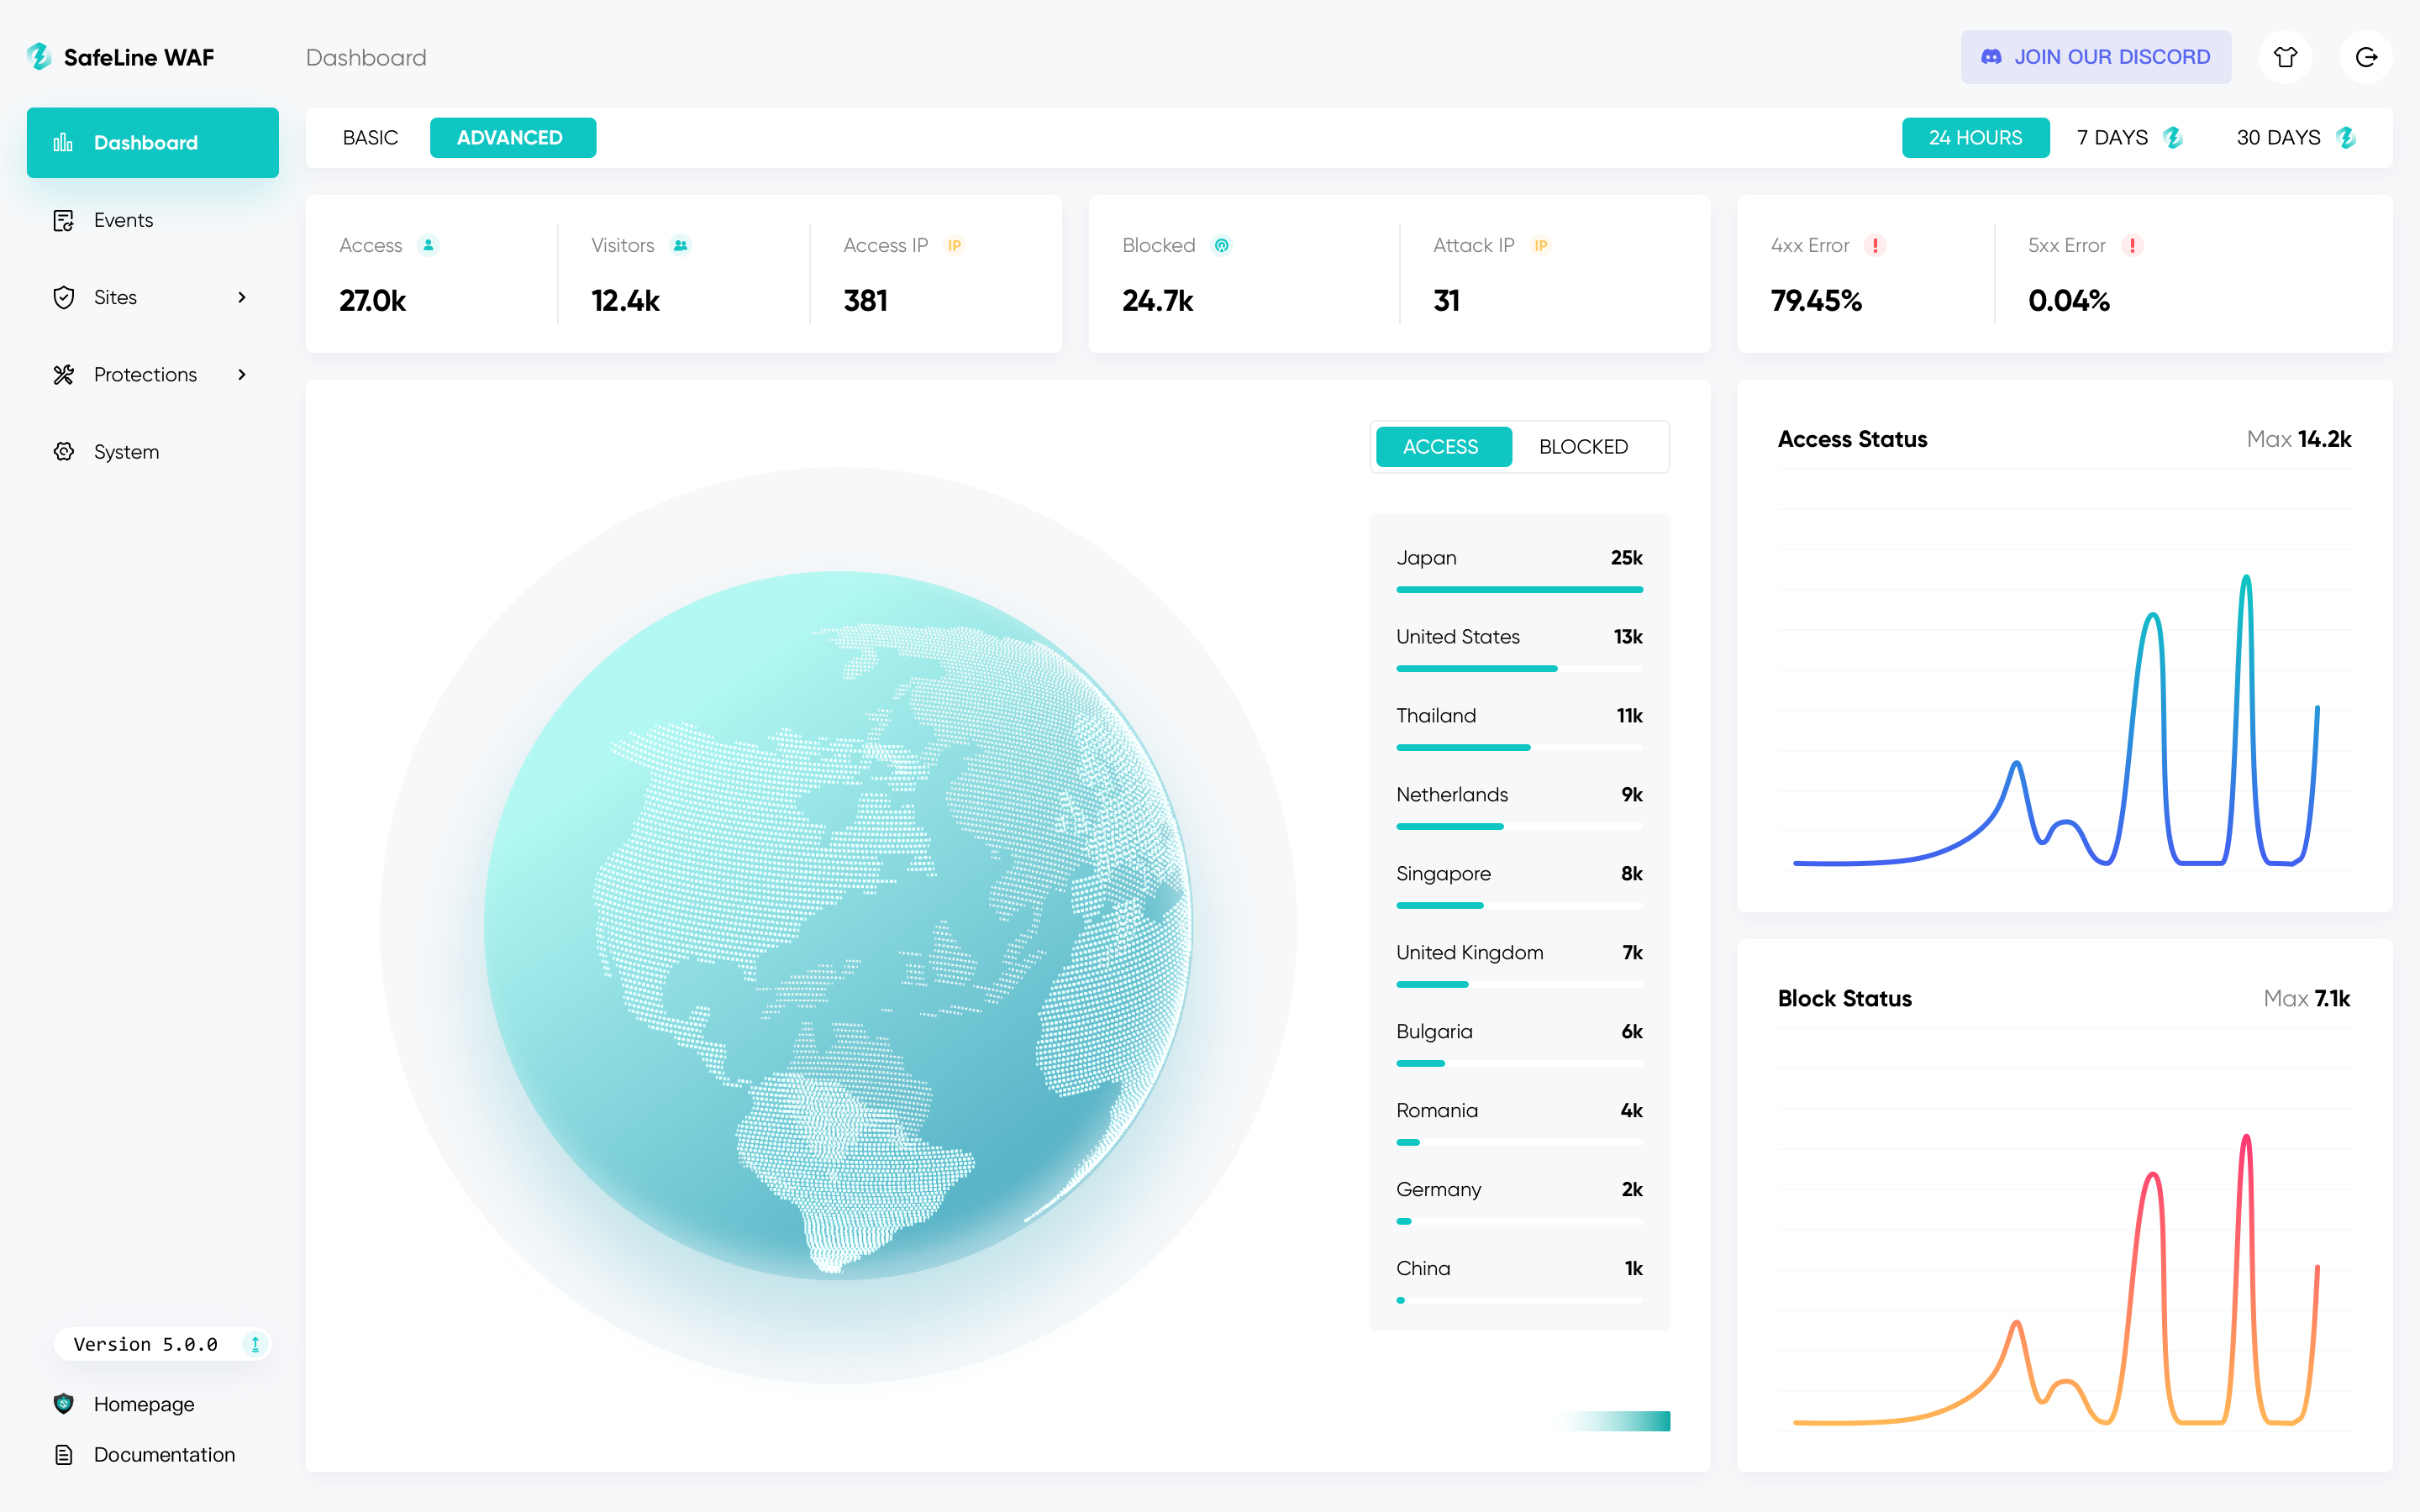
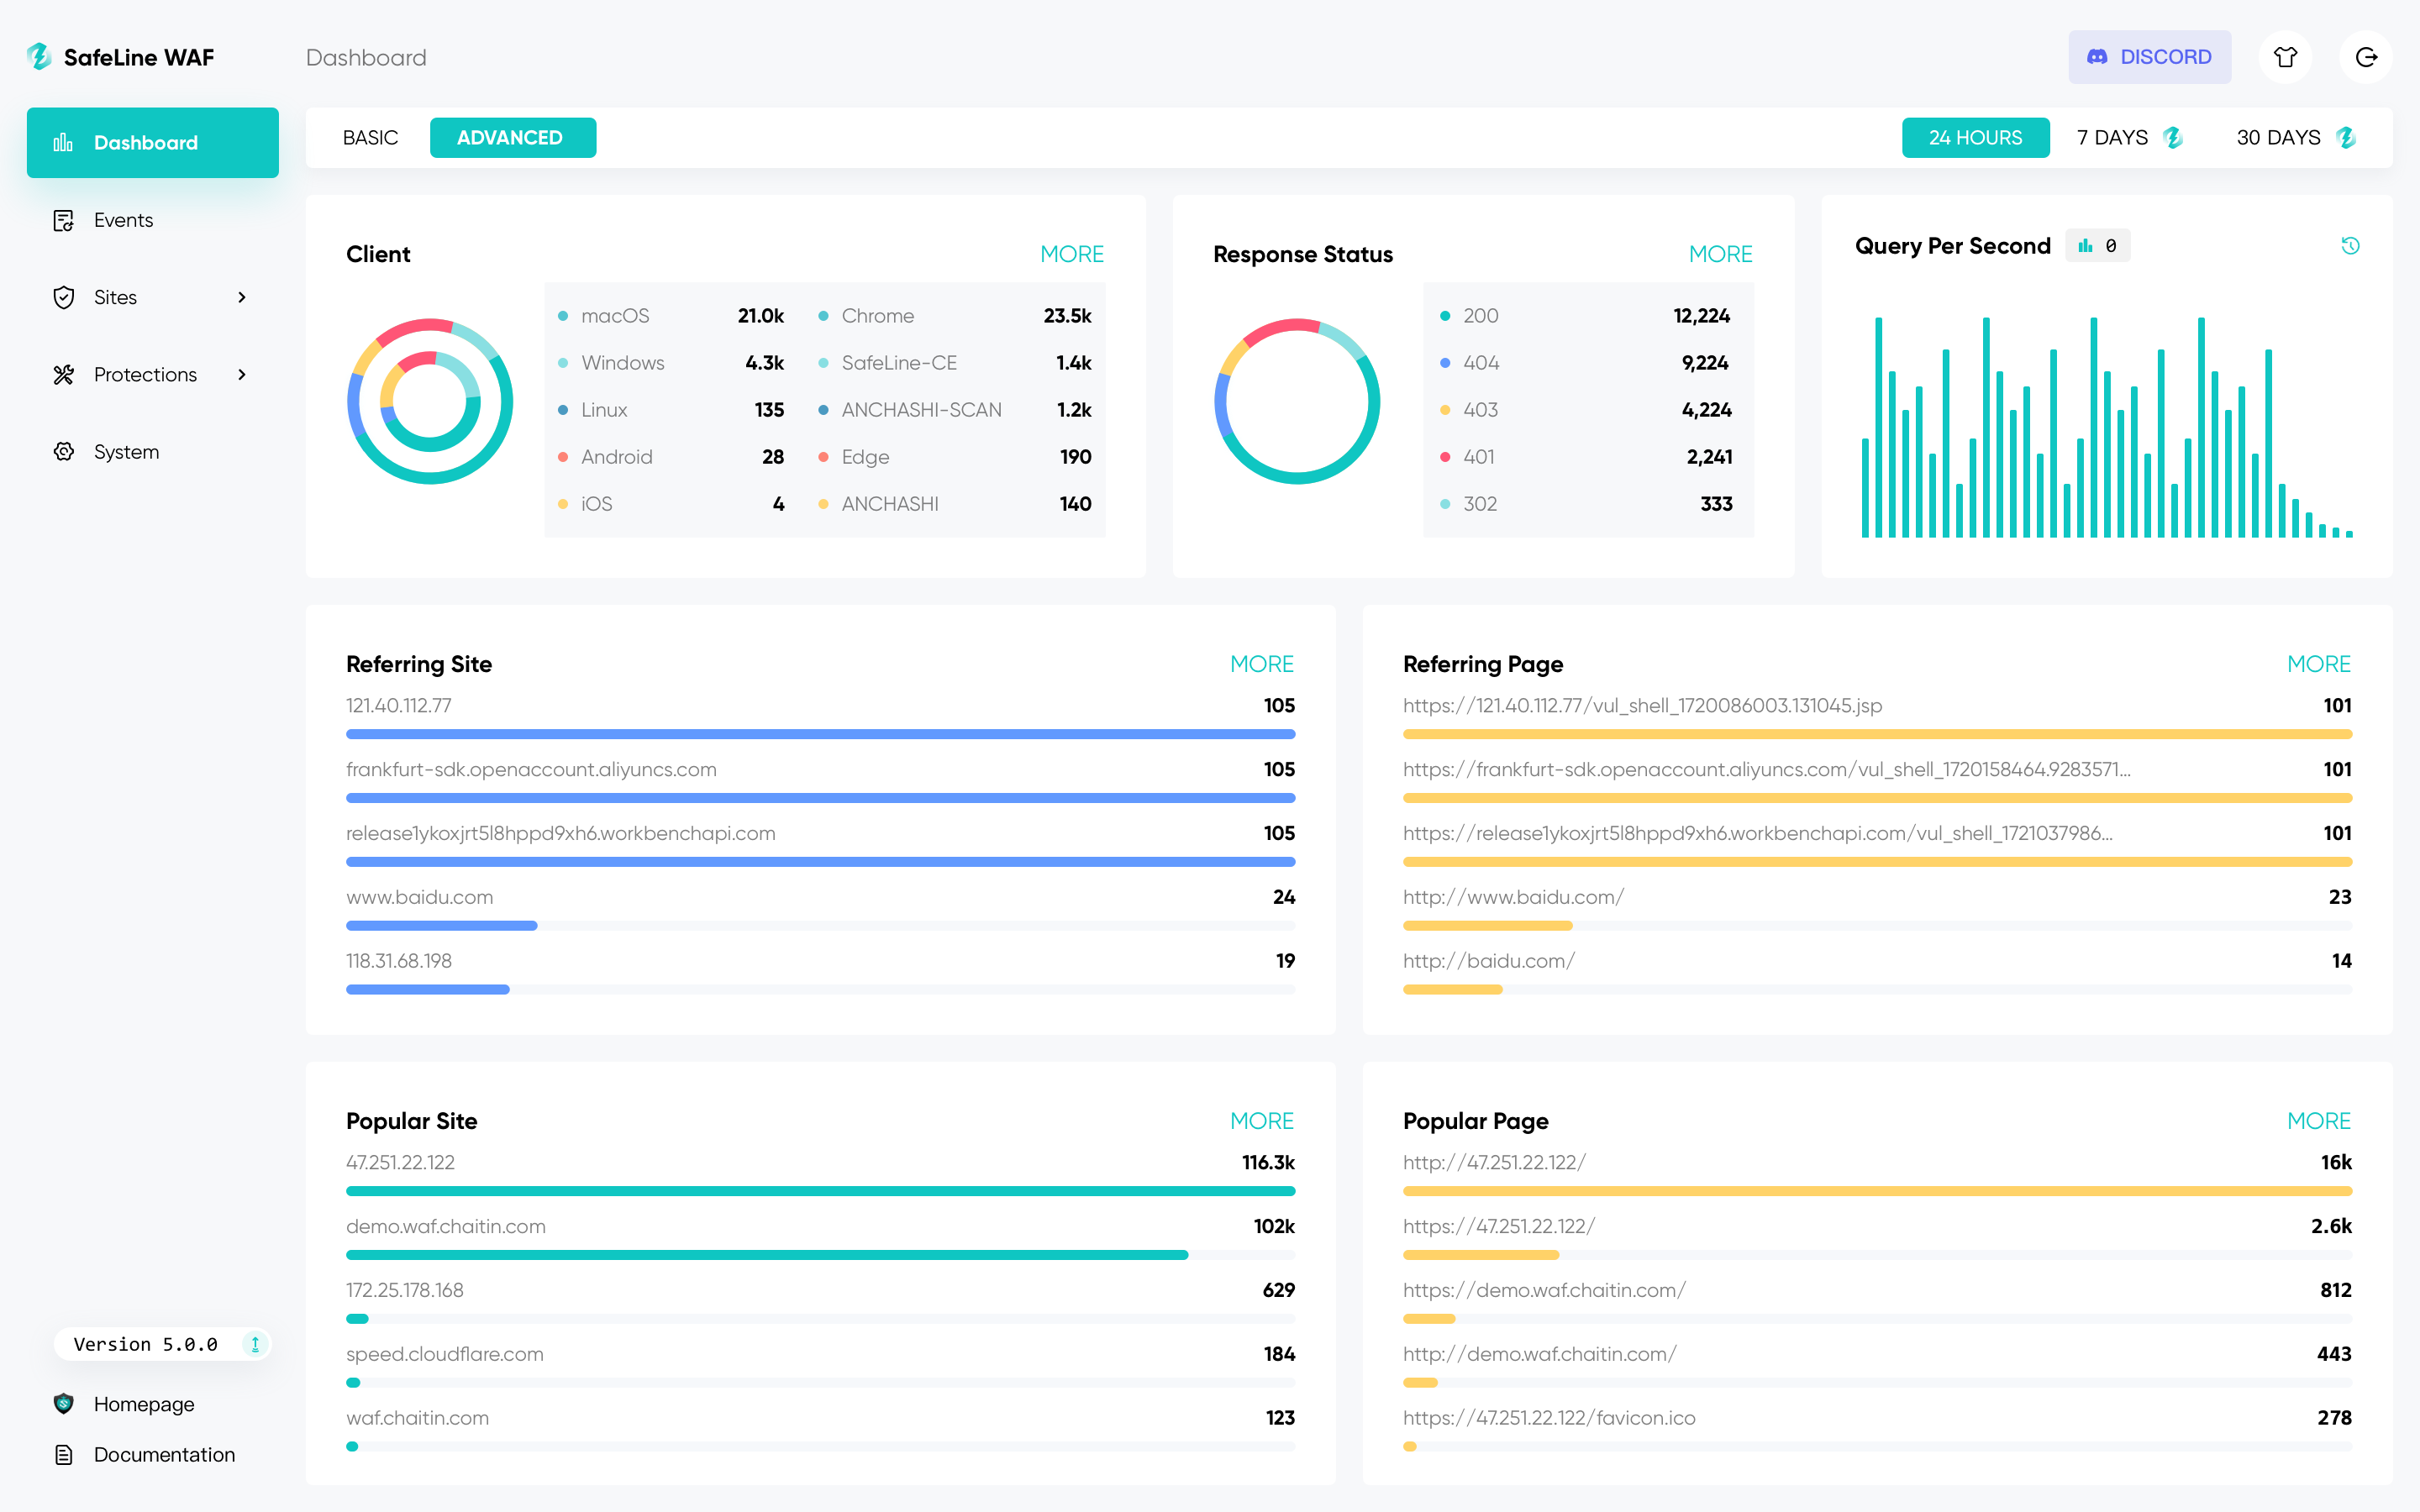
⚡️ Captures d'écran
 |  |
|---|---|
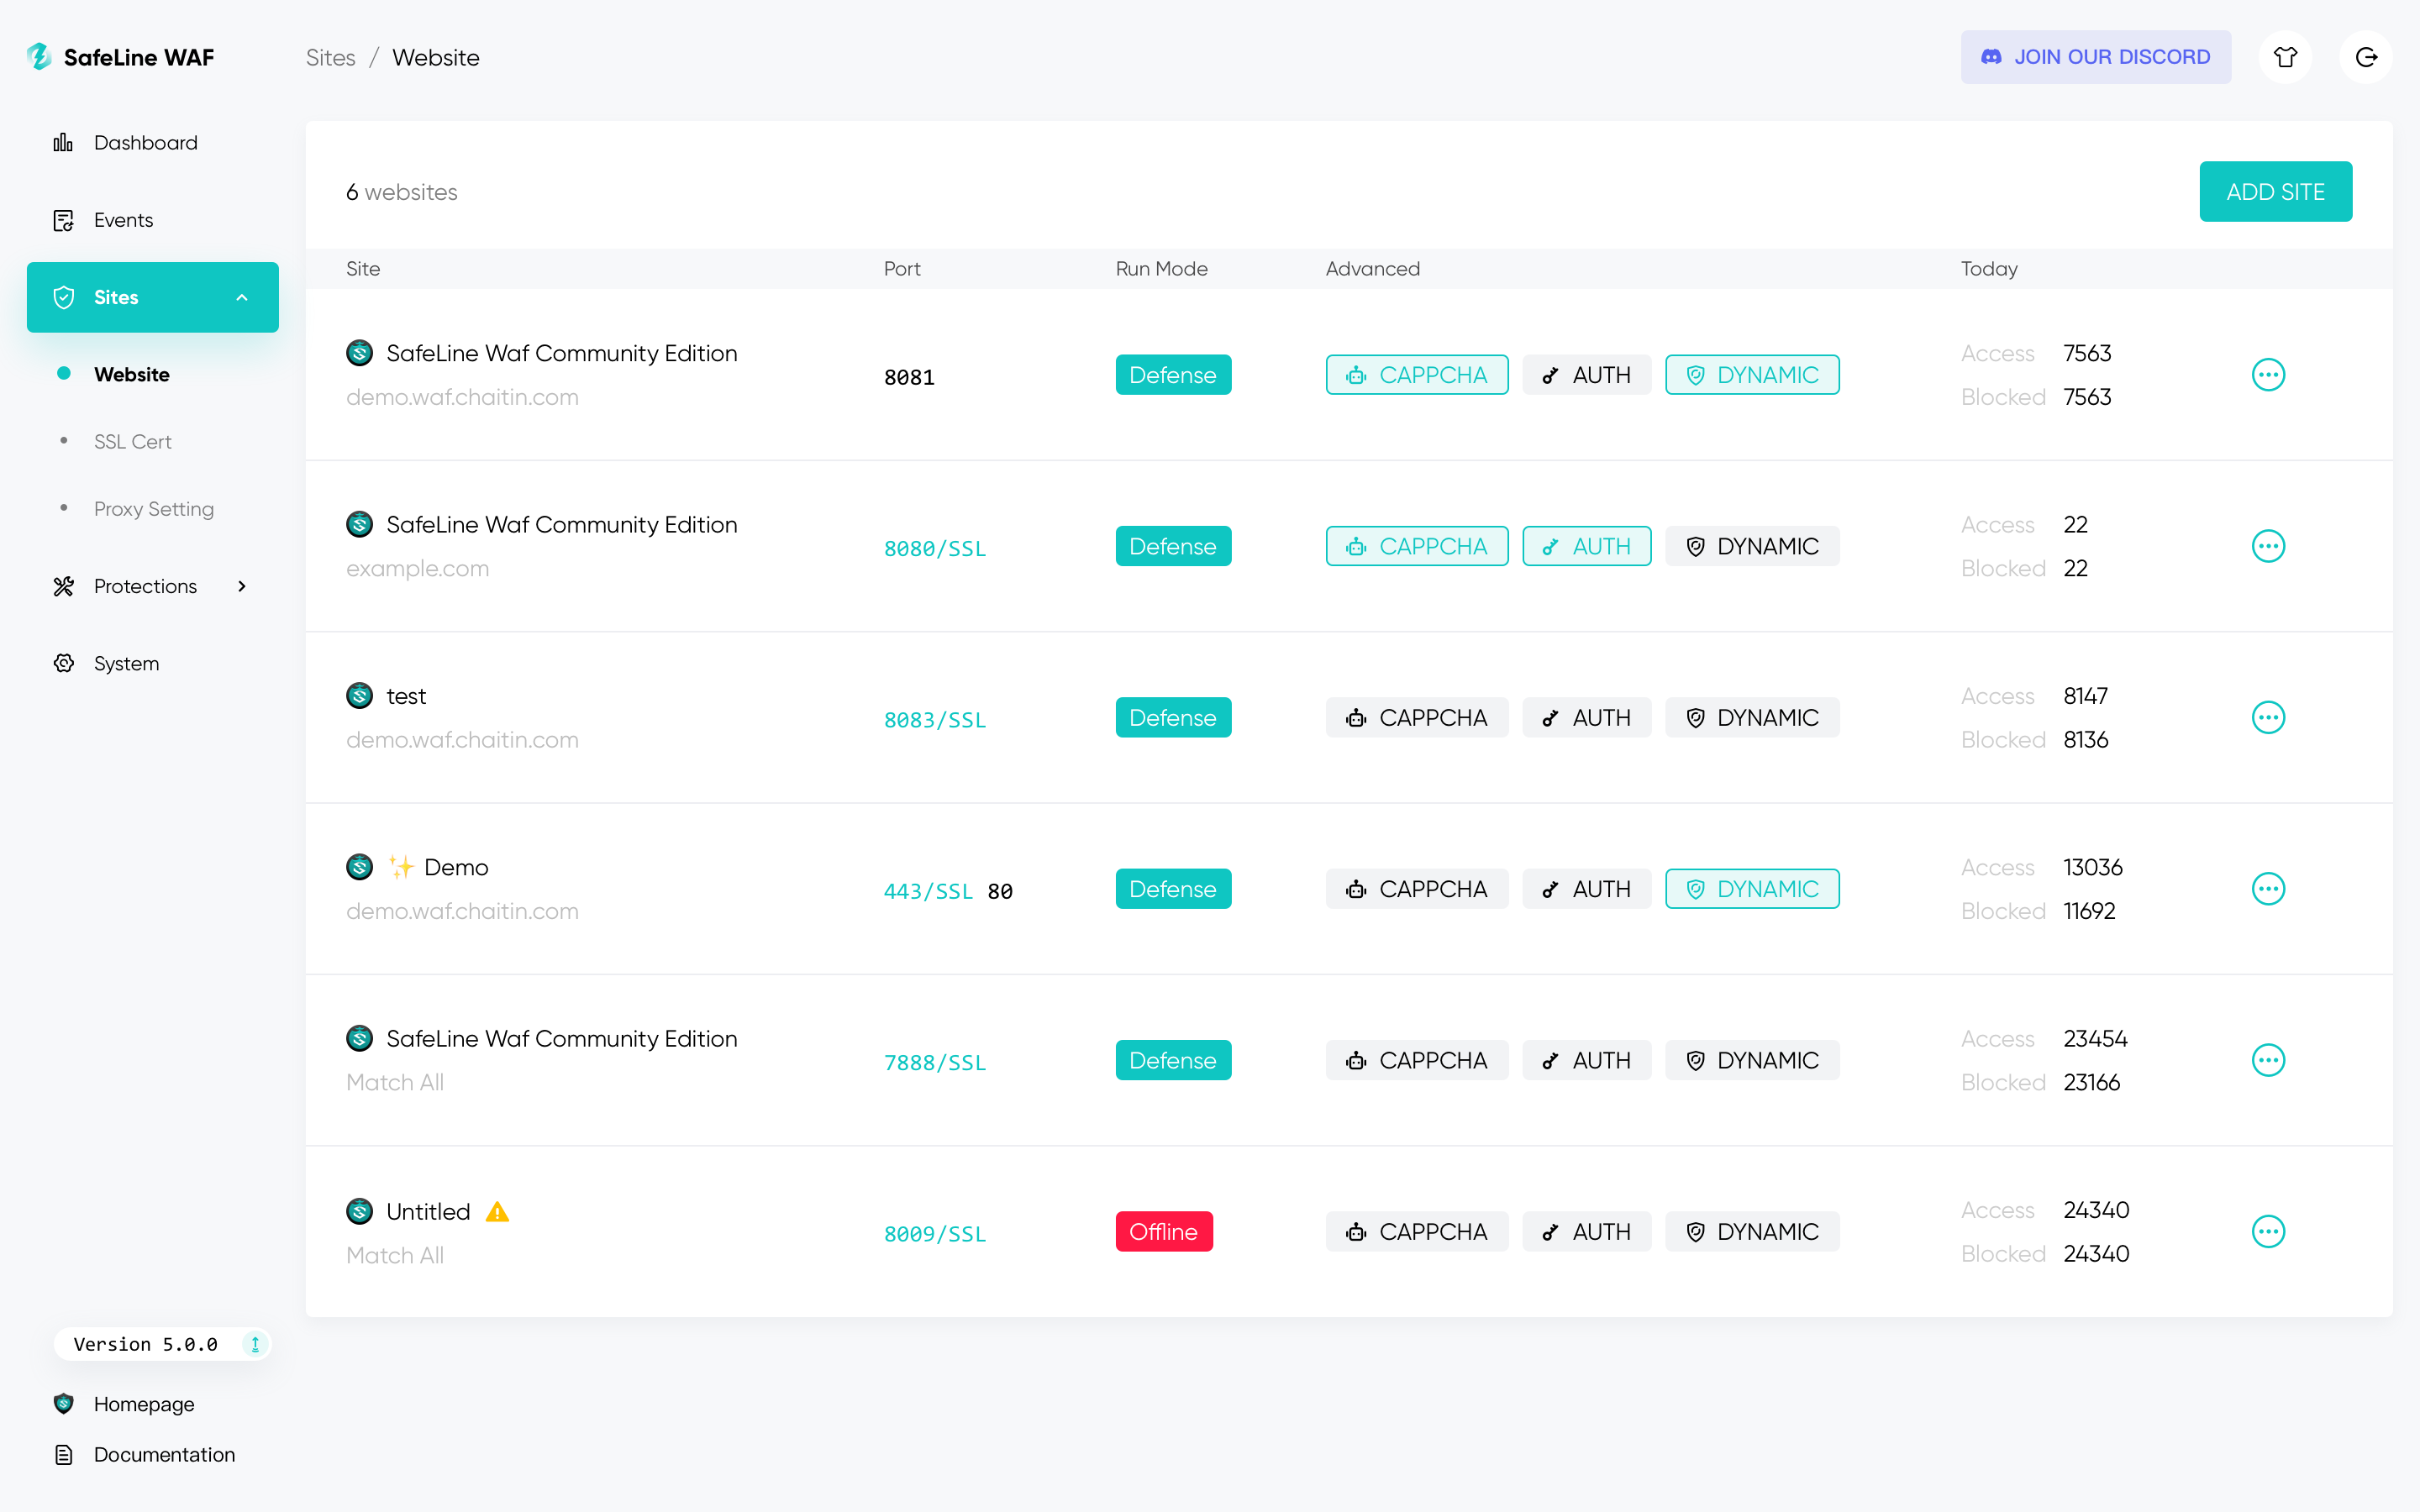 | 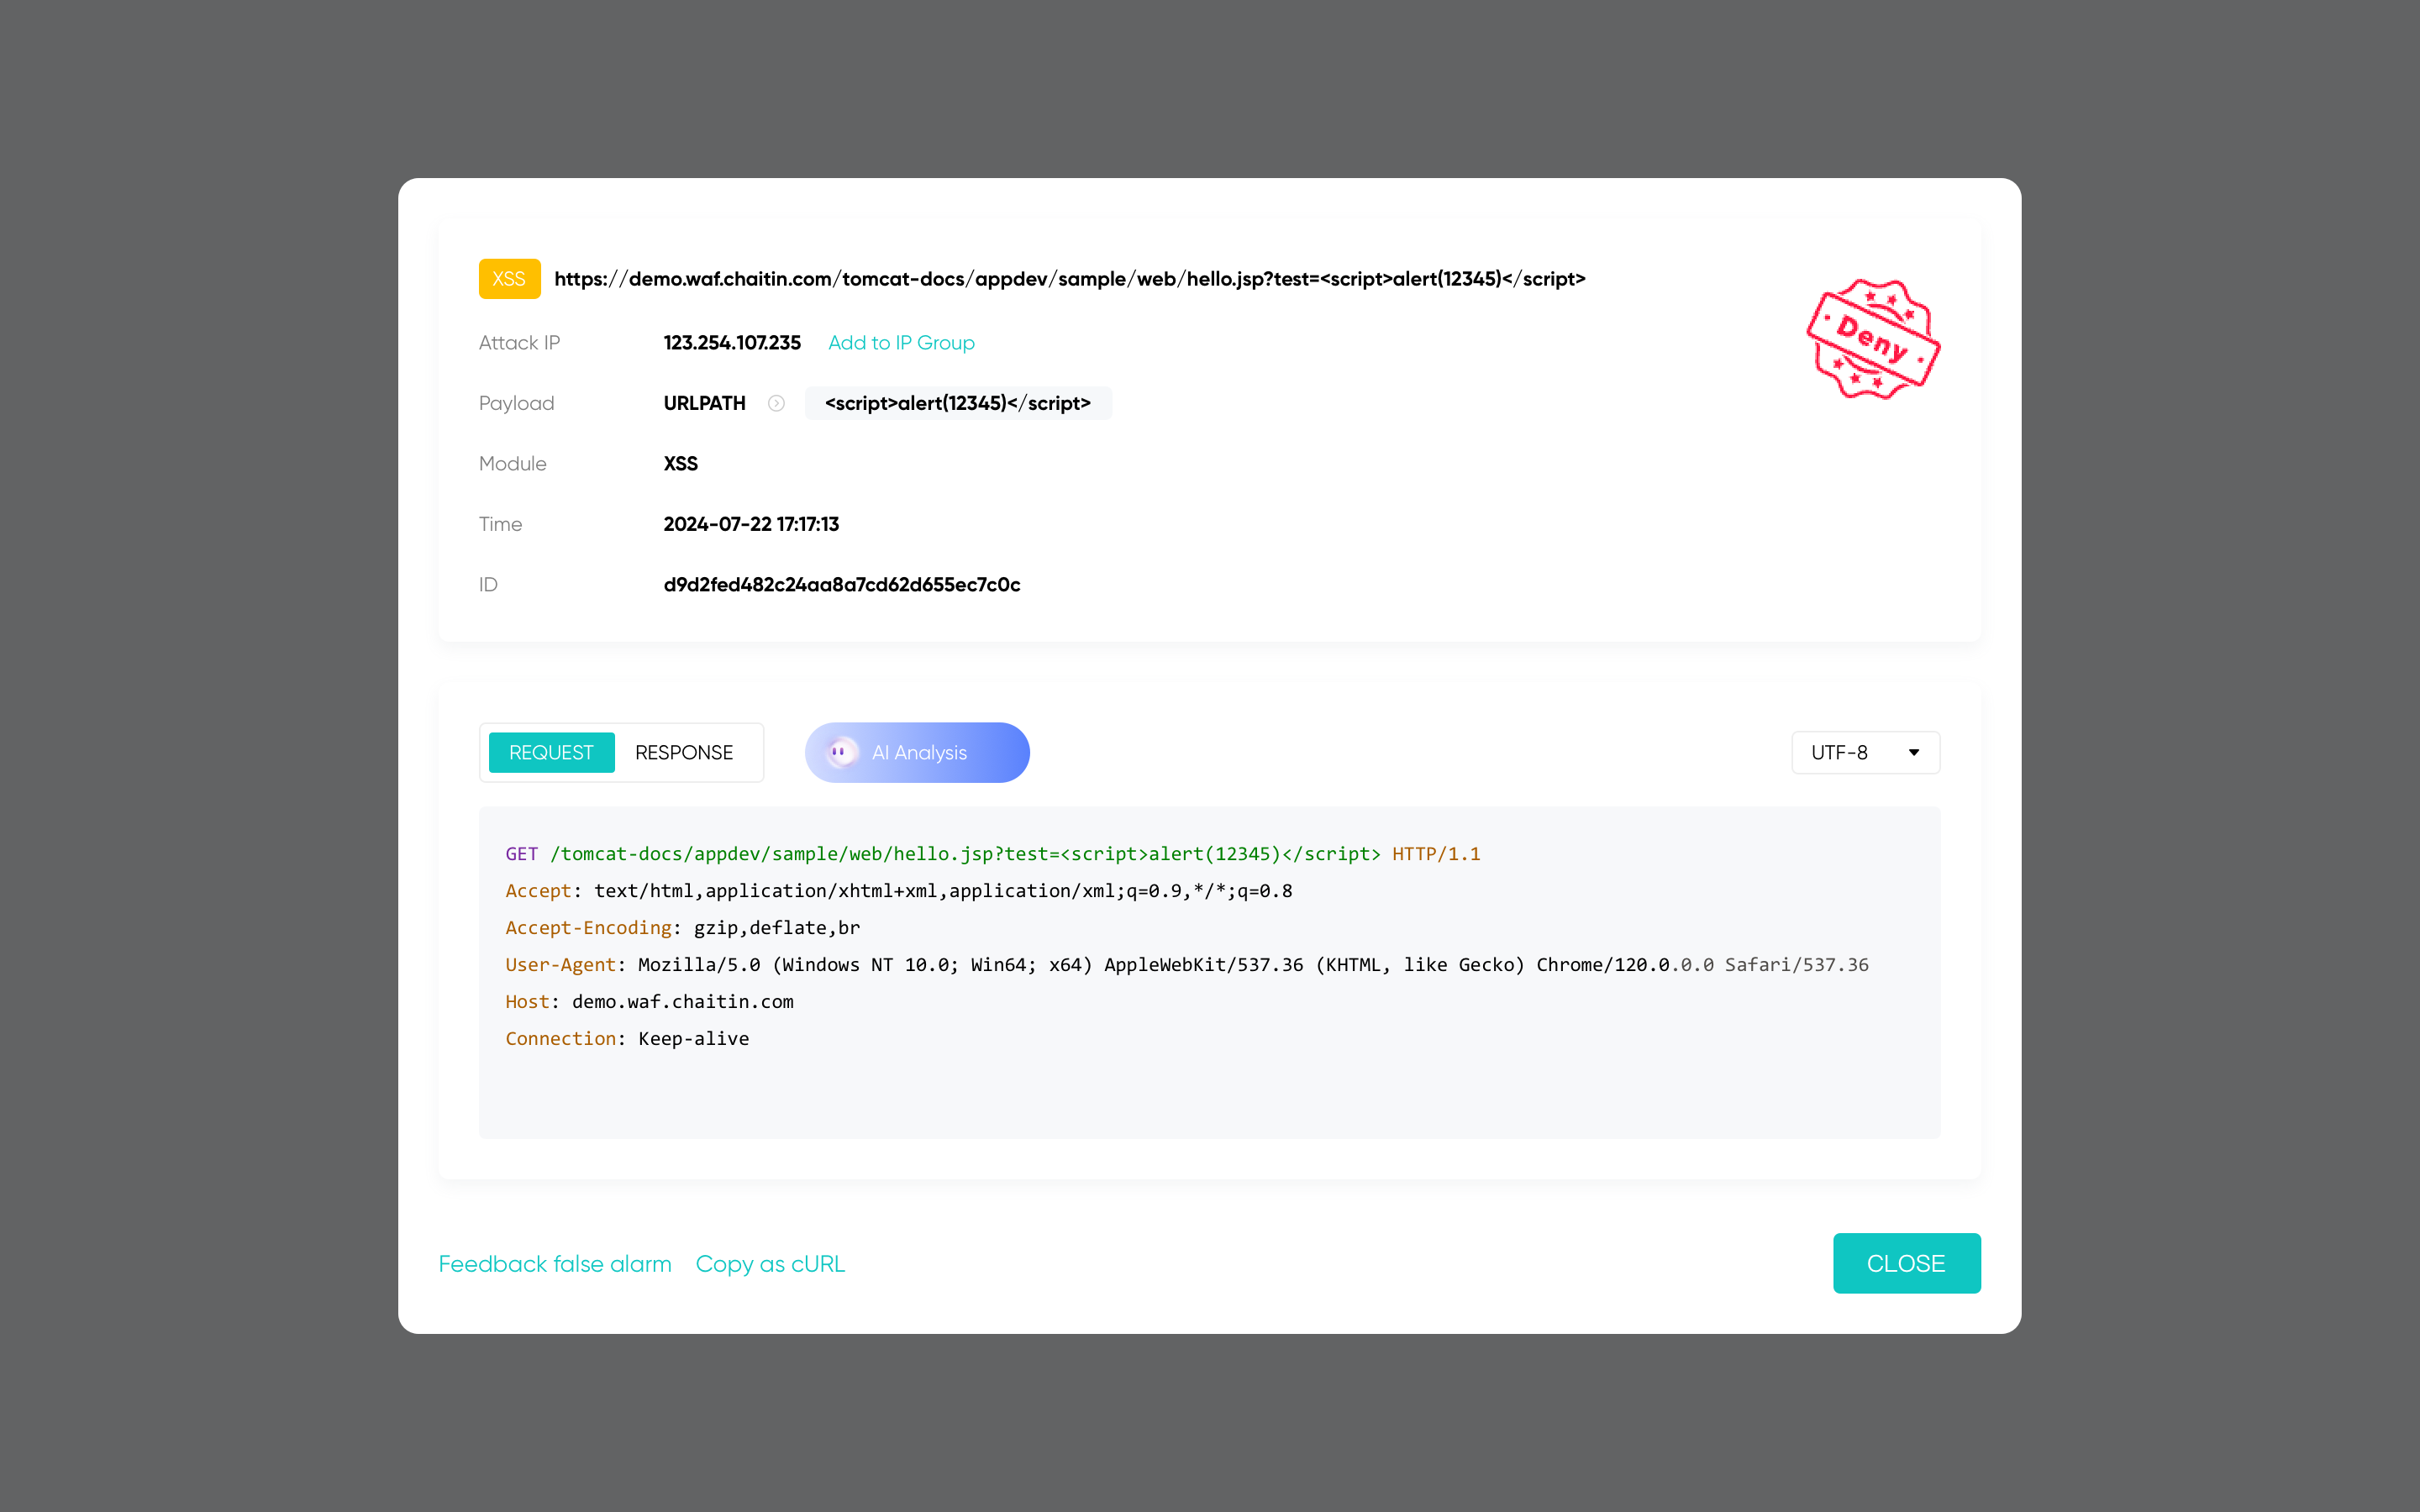 |
Obtenez la Démo en direct
🔥 FONCTIONNALITÉS
Liste des principales fonctionnalités ci-dessous :
Blocage des attaques web- Il protège contre toutes les attaques web, telles que l'
injection SQL, leXSS, l'injection de code, l'injection de commandes OS, l'injection CRLF, leXXE, leSSRF, lepath traversal, etc.
- Il protège contre toutes les attaques web, telles que l'
Limitation de débit- Protégez vos applications web contre les
attaques DoS, lestentatives de force brute, lespics de traficet autres types d'abus en limitant le trafic qui dépasse les limites définies.
- Protégez vos applications web contre les
Défi Anti-Bot- Des défis anti-bot pour protéger votre site web contre les
attaques de bots; les utilisateurs humains seront autorisés, les crawlers et les bots seront bloqués.
- Des défis anti-bot pour protéger votre site web contre les
Défi d'authentification- Lorsque le défi d'authentification est activé, les visiteurs doivent saisir le mot de passe, sinon ils seront bloqués.
Protection dynamique- Lorsque la protection dynamique est activée, les codes HTML et JS de votre serveur web seront chiffrés dynamiquement à chaque visite.