

checkov v3.3.28
Outil d'analyse statique pour l'infrastructure en tant que code qui détecte les mauvaises configurations cloud, les vulnérabilités et les secrets dans Terraform, Kubernetes, CloudFormation et les images conteneur lors de la construction.






Checkov est un outil d'analyse statique de code pour l'infrastructure as code (IaC) ainsi qu'un outil d'analyse de composition logicielle (SCA) pour les images et les paquets open source.
Il analyse l'infrastructure cloud provisionnée à l'aide de Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, charts Helm, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, modèles ARM, ou OpenTofu et détecte les erreurs de configuration de sécurité et de conformité à l'aide d'une analyse basée sur les graphes.
Il effectue une analyse de composition logicielle (SCA), qui consiste à analyser les paquets open source et les images à la recherche de vulnérabilités et expositions communes (CVE).
Checkov alimente également Prisma Cloud Application Security, la plateforme pensée pour les développeurs qui codifie et rationalise la sécurité cloud tout au long du cycle de vie de développement. Prisma Cloud identifie, corrige et prévient les erreurs de configuration dans les ressources cloud et les fichiers d'infrastructure as code.
Table des matières
Fonctionnalités
- Plus de 1000 politiques intégrées couvrent les bonnes pratiques de sécurité et de conformité pour AWS, Azure et Google Cloud.
- Analyse les fichiers de modèles Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM et OpenTofu.
- Analyse les fichiers de workflow Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions et GitLab CI
- Prend en charge les politiques de sensibilisation au contexte basées sur une analyse par graphe en mémoire.
- Prend en charge le format Python pour les politiques d'attributs et le format YAML pour les politiques d'attributs et composites.
- Détecte les identifiants AWS dans les EC2 Userdata, les variables d'environnement Lambda et les fournisseurs Terraform.
- Identifie les secrets à l'aide d'expressions régulières, de mots-clés et d'une détection basée sur l'entropie.
- Évalue les paramètres du fournisseur Terraform afin de réguler la création, la gestion et les mises à jour d'IaaS, PaaS ou SaaS gérés via Terraform.
- Les politiques prennent en charge l'évaluation des variables à leur valeur par défaut facultative.
- Prend en charge la suppression en ligne des risques acceptés ou des faux positifs afin de réduire les échecs d'analyse récurrents. Prend également en charge l'ignorance globale via la CLI.
- Sortie actuellement disponible en CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF et github markdown, avec un lien vers les guides de remédiation.
Captures d'écran
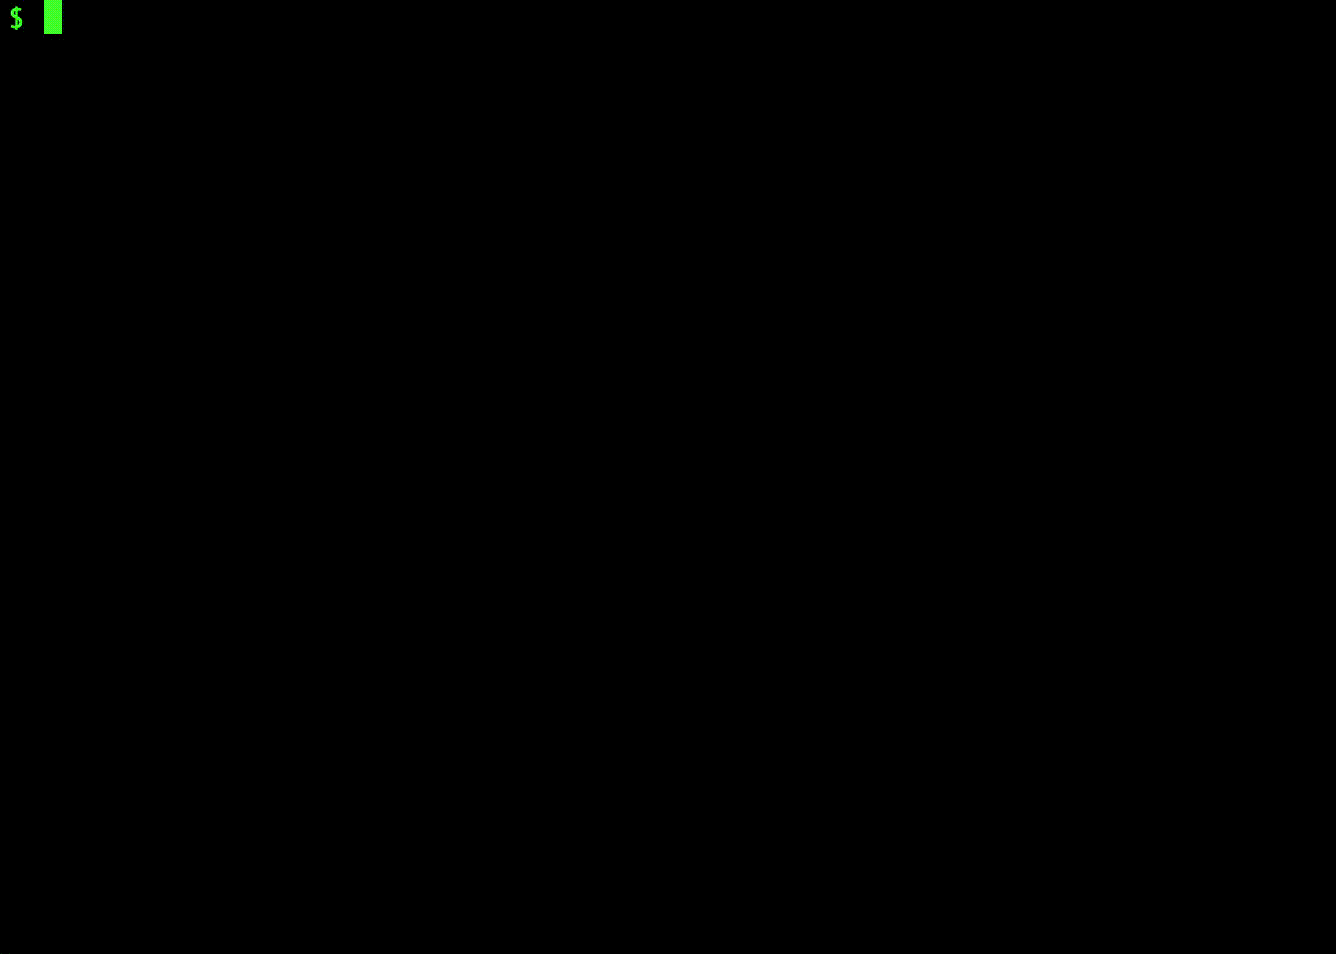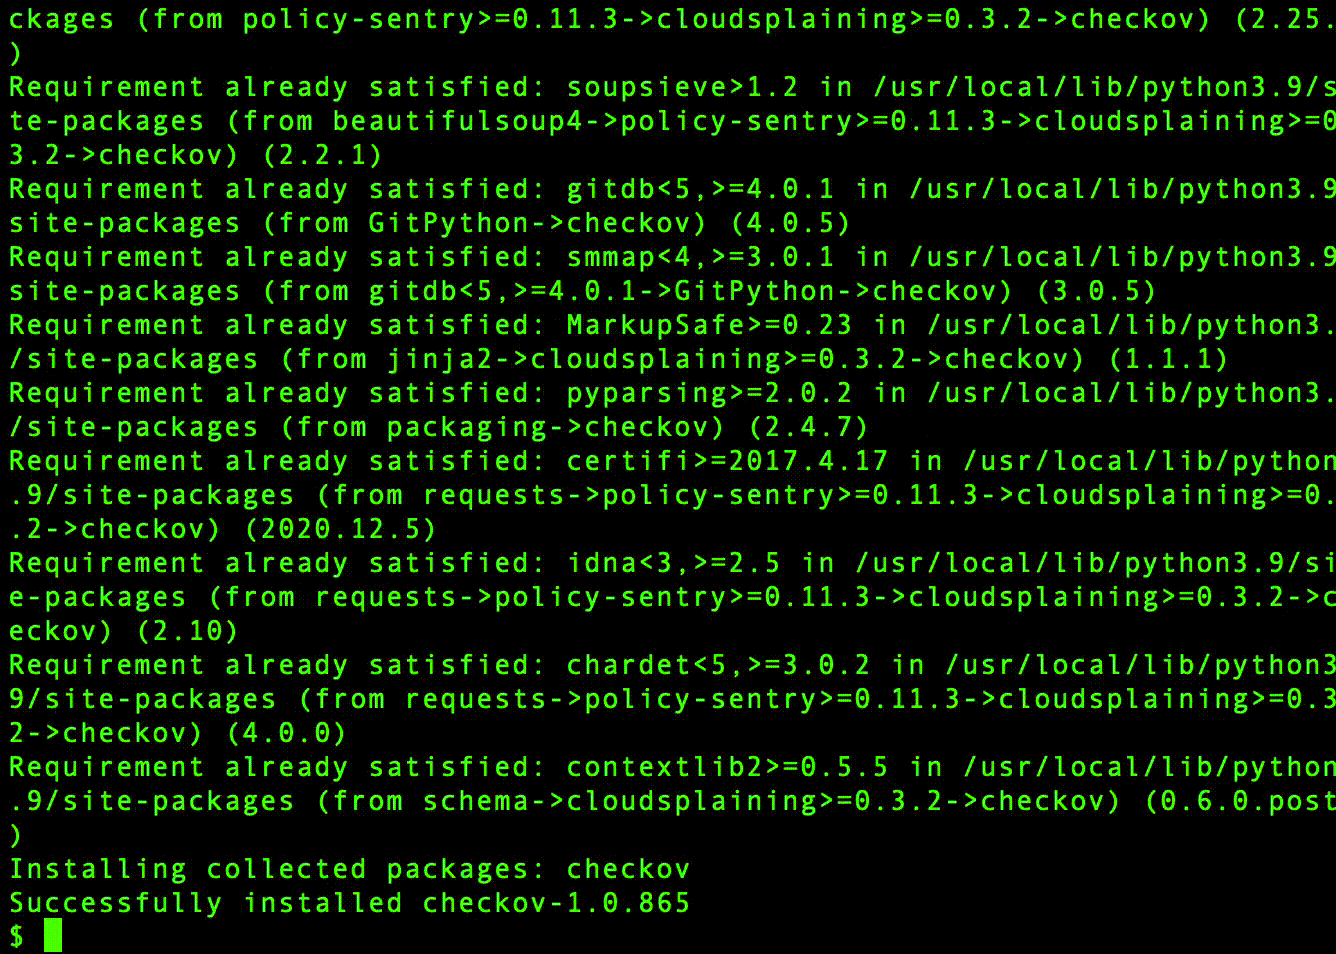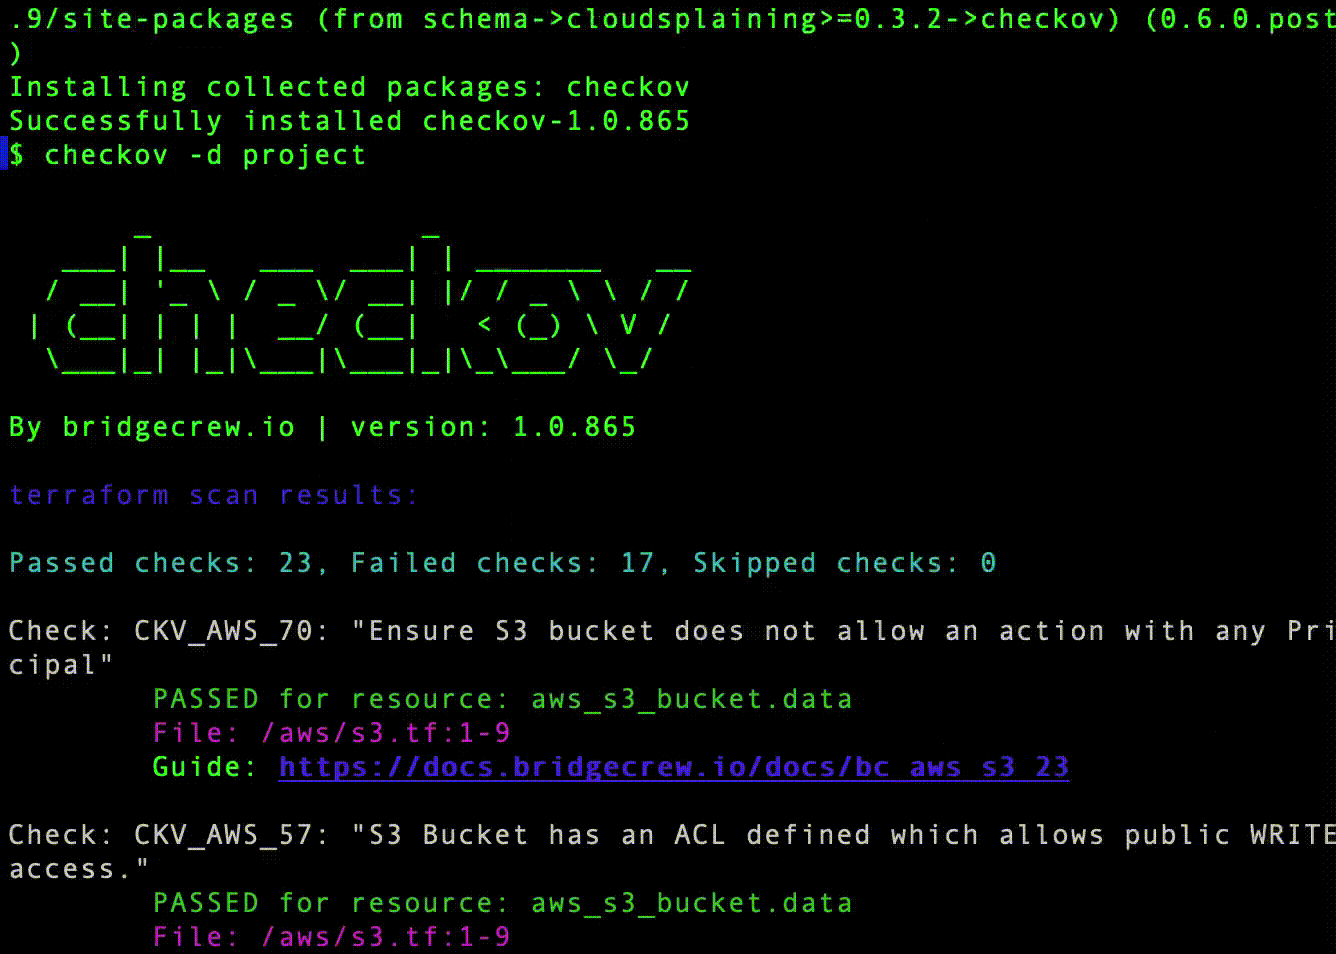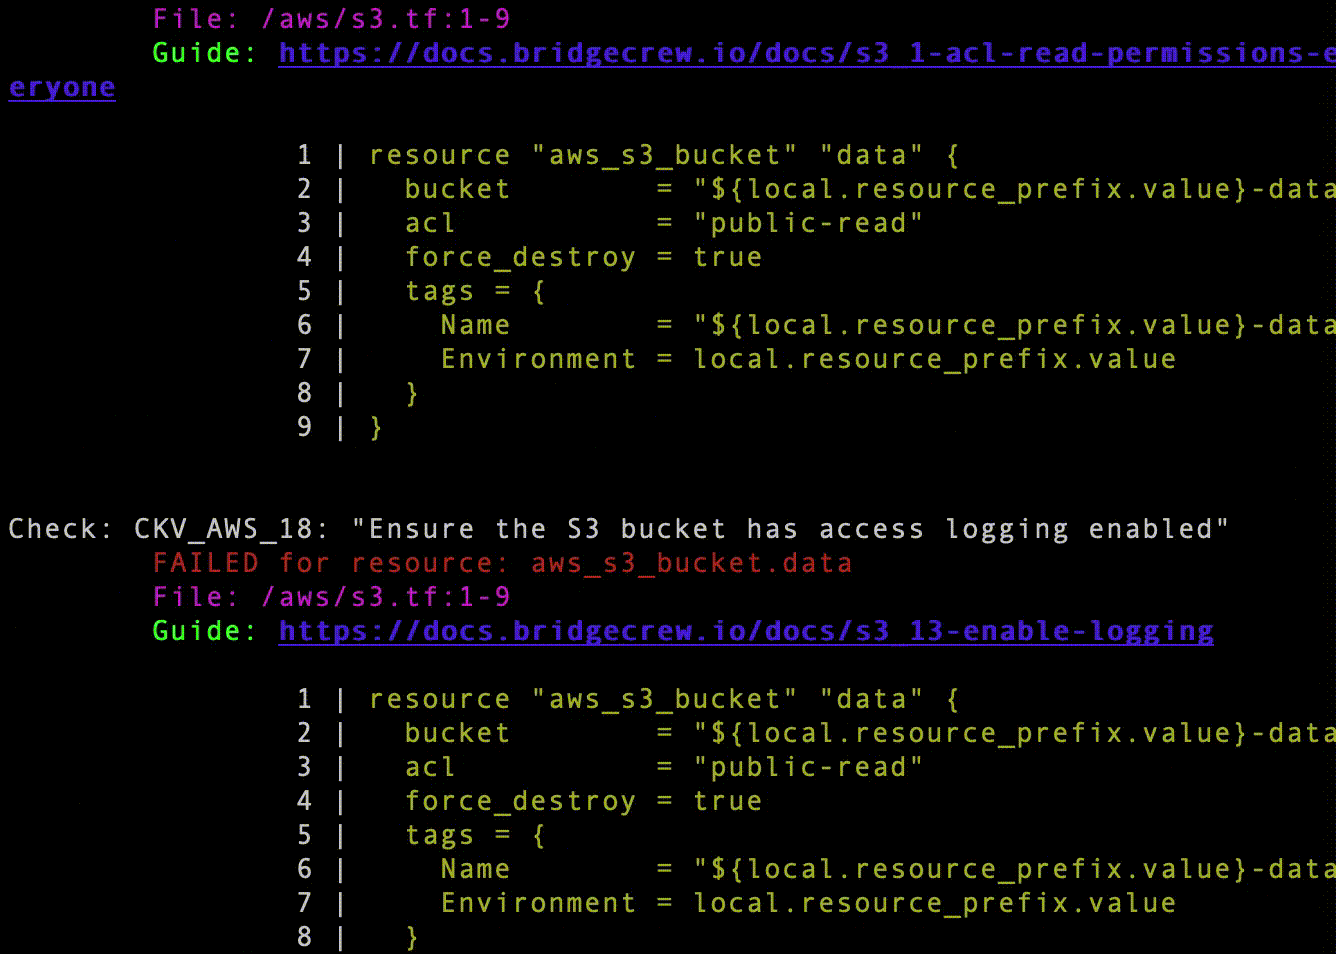
Résultats d'analyse dans la CLI
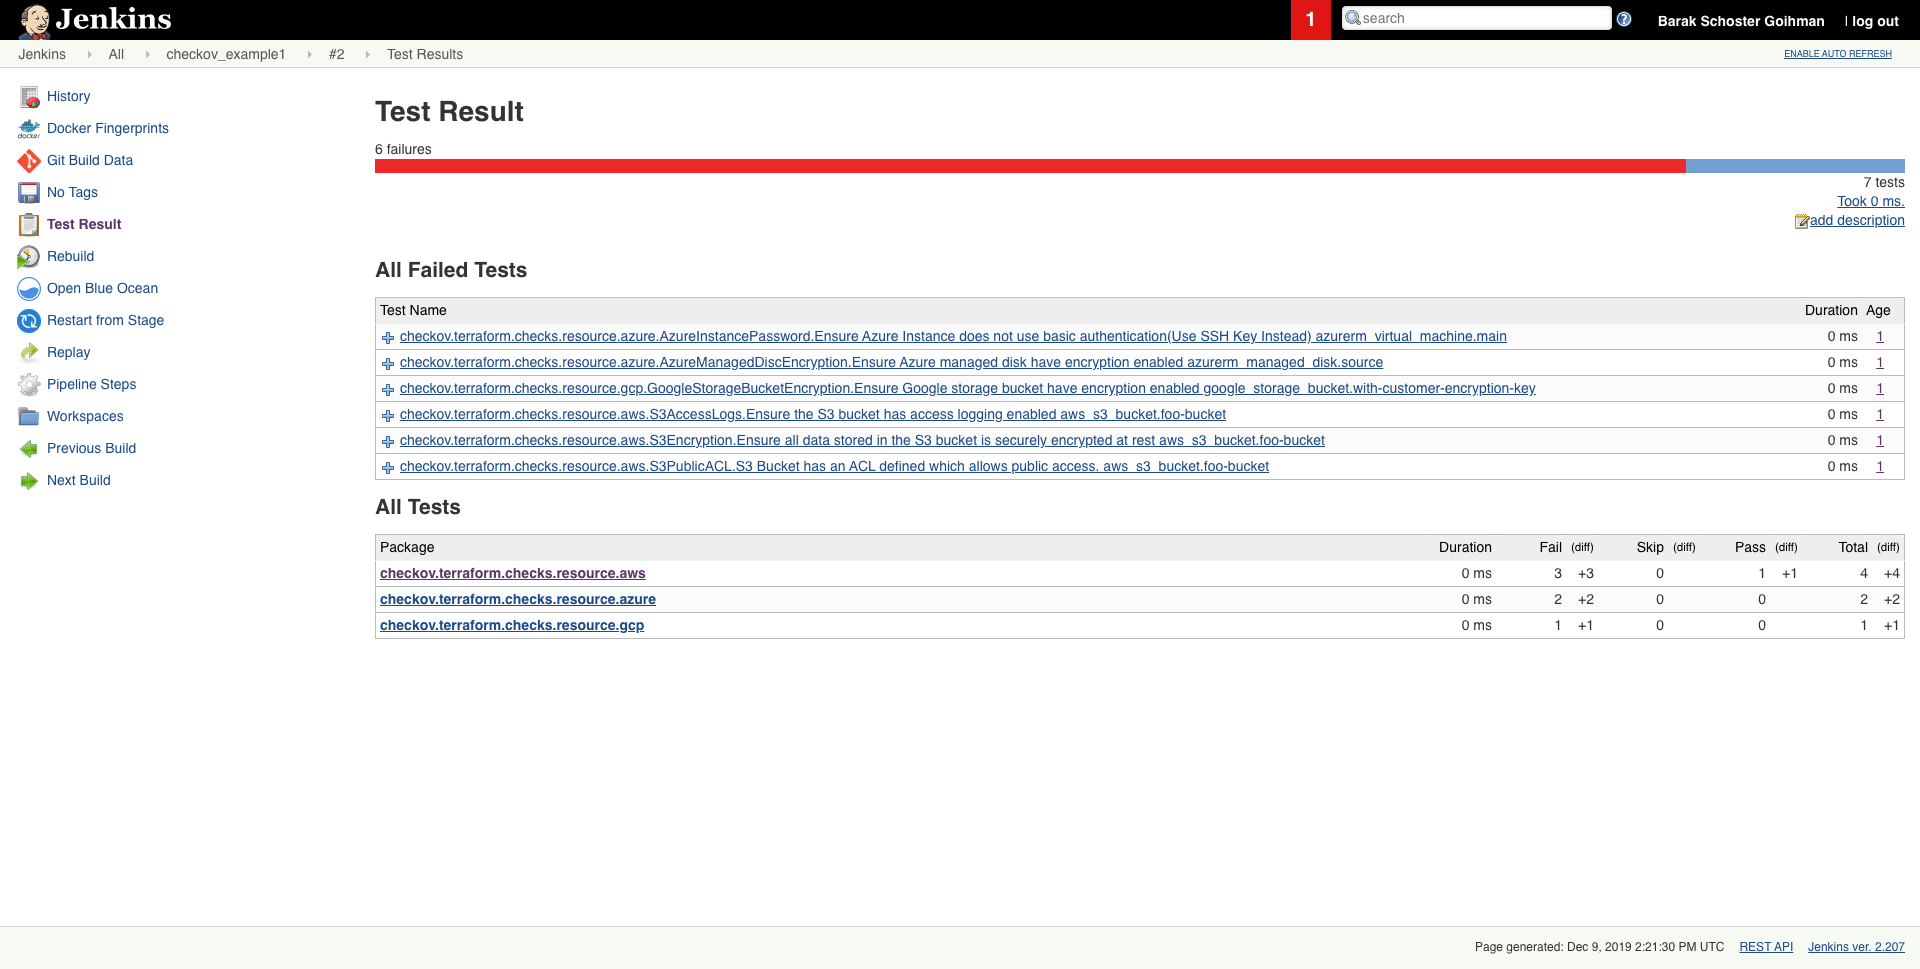
Résultat d'une analyse planifiée dans Jenkins
Premiers pas
Prérequis
- Python >= 3.10, <=3.13
- Terraform >= 0.12
Installation
Pour installer pip, suivez la documentation officielle
pip3 install checkov
Certains environnements (par exemple Debian 12) peuvent nécessiter l'installation de Checkov dans un environnement virtuel