
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 whitespots/fast-security-scanners
Contrôles de sécurité pour vos recherches
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin Burp pour log4j2 en version Java, dnslog a choisi un domaine autre que dnslog.cn
 sinkmanu/cookiescanner
Outil pour vérifier le drapeau de cookie sur plusieurs sites
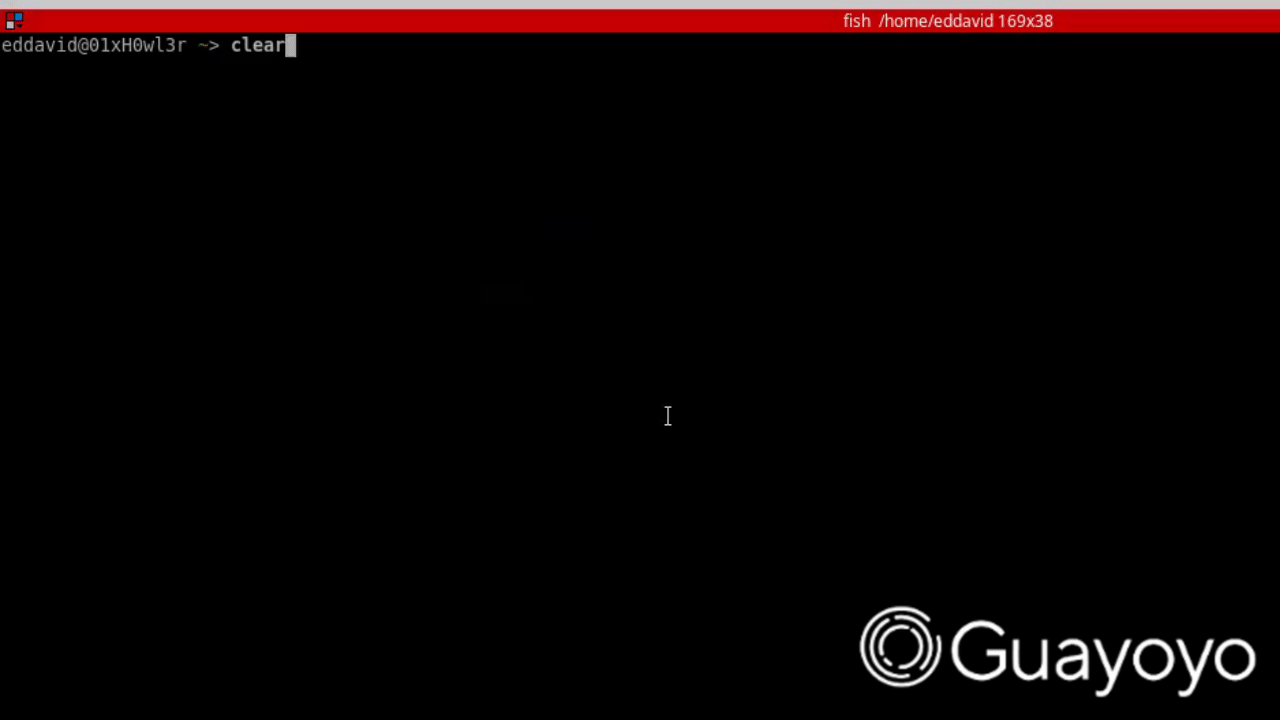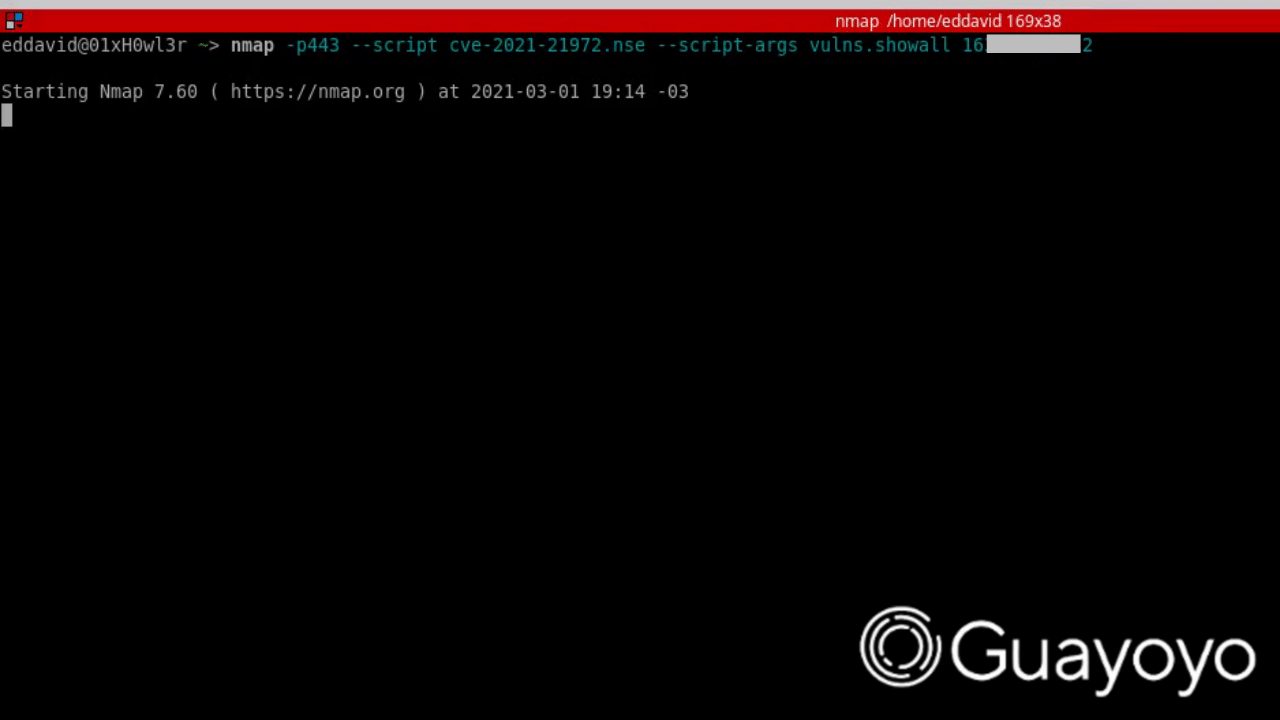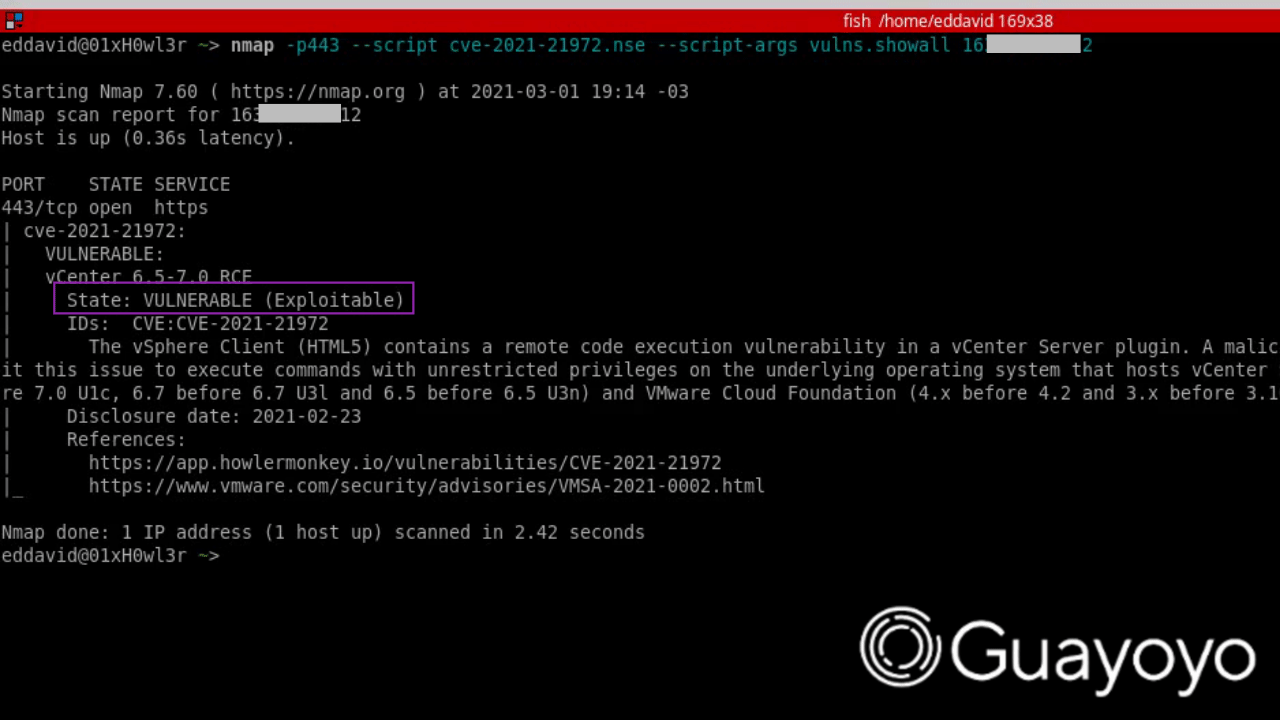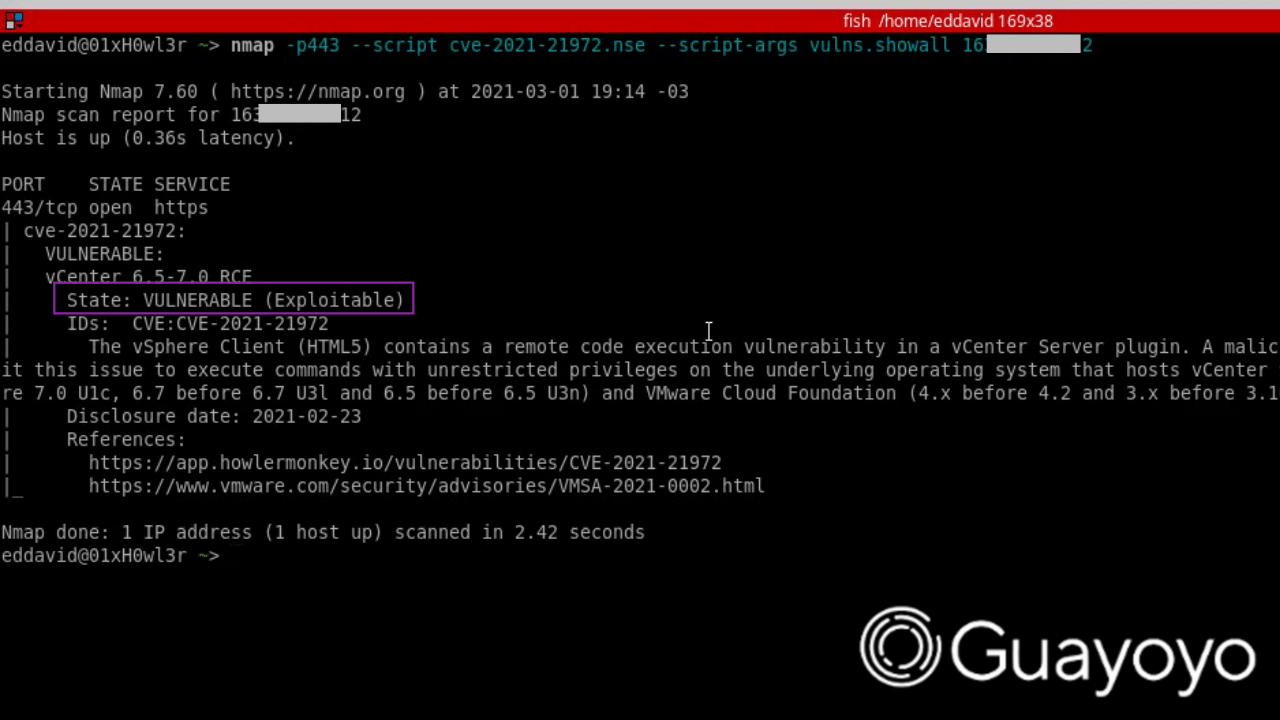 guayoyocyber/cve-2021-21972
Script Nmap pour vérifier la vulnérabilité CVE-2021-21972
 iriscouch/audit_couchdb
Détecter les problèmes de sécurité, qu'ils soient grands ou petits, dans un serveur CouchDB
 yslxotwod/wifisting
Boîte à outils de sécurité sans fil GTK4 avec 57 modules shell autonomes pour les attaques Wi-Fi, Bluetooth, RF, Zigbee, NFC et côté routeur, ainsi…
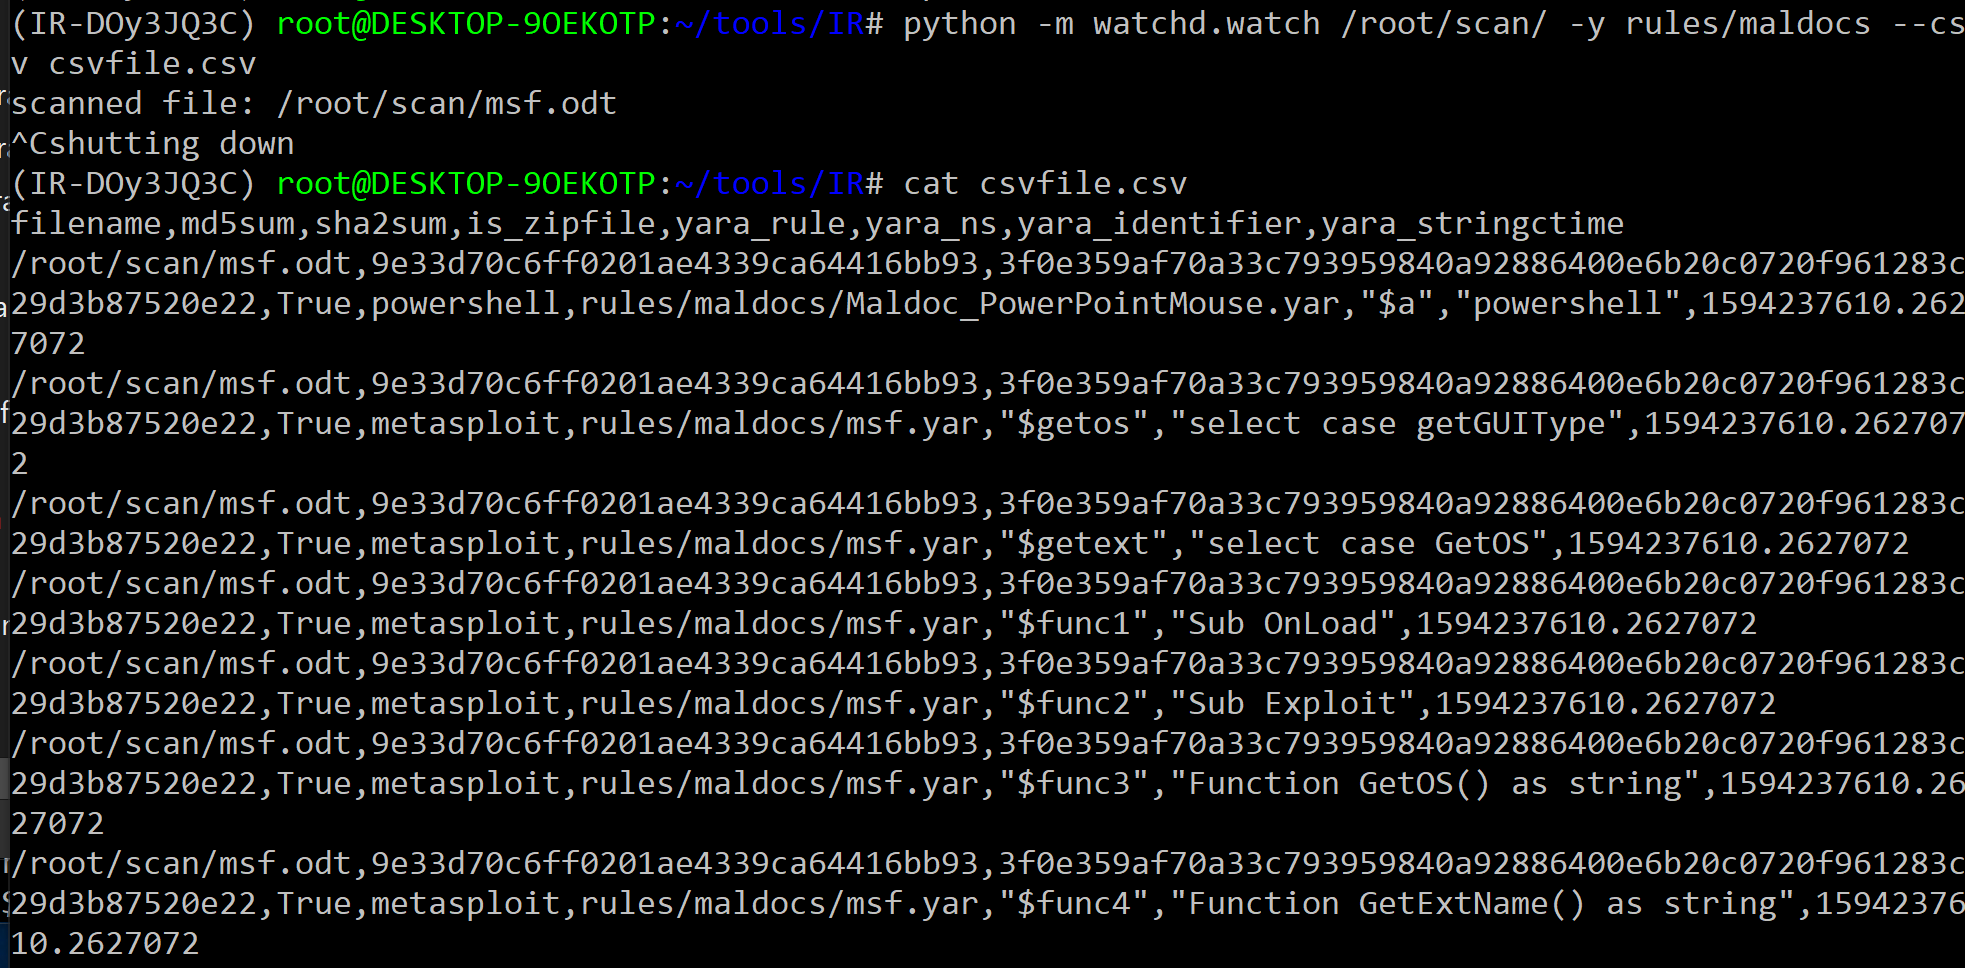 oxiqa/irfuzz
Scanner de fichiers basé sur YARA qui surveille les répertoires, détecte les logiciels malveillants dans les archives de documents et produit des…
 off-by-1-labs/flawed
Artefacts de type correctif avec défauts intégrés
 rxerium/cve-2025-61882-cve-2025-61884
Détection pour CVE-2025-61882 & CVE-2025-61884
 ayushpriya10/imdshift
Automatise la migration des workloads AWS de IMDSv1 vers IMDSv2 pour atténuer les attaques SSRF. Détecte l'utilisation d'IMDSv1 sur EC2, ECS, EKS,…
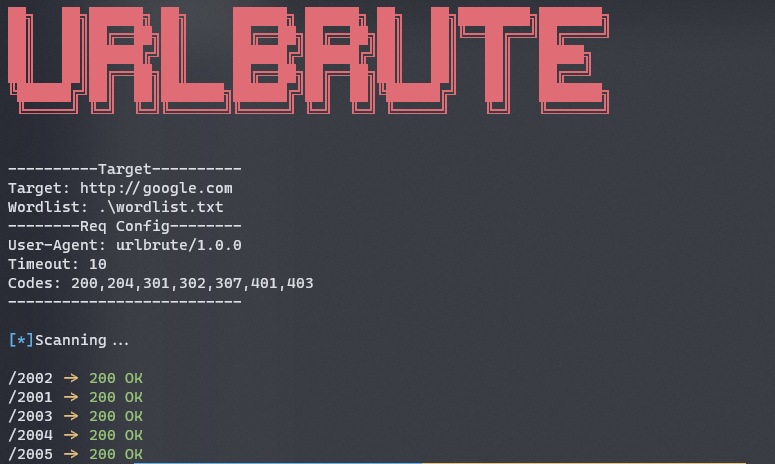 reddyyz/urlbrute
Scanner de répertoires/sous-domaines développé en GoLang.
 owasp/vulnreach
SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.
 noptrix/nullscan
Un framework modulaire conçu pour enchaîner et automatiser des tests de sécurité.
 manhnho/shellsum
Un outil de défense - détecter les shells web dans les répertoires locaux via md5sum
 nccgroup/amfdser-ngng
Un plugin Burp Extender qui prend des objets AMF désérialisés et les encode en XML à l'aide de la bibliothèque Xtream.
 incogbyte/laravel-phpunit-rce-masscaner
Scanner de masse pour la vulnérabilité RCE de Laravel phpunit (CVE-2017-9841) avec analyse de plages d'adresses IP et de listes de noms d'hôtes,…
 owasp/sapkiln
OWASP SAPKiln est un outil à interface graphique (GUI) conçu pour faciliter efficacement la sécurisation et l'audit des systèmes SAP.
 tangxiaofeng7/cve-2022-22965-spring-core-rce
Détection non intrusive par lot de CVE-2022-22965








