
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit

 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 akto-api-security/akto
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…
 kubescape/kubescape
Plateforme de sécurité Kubernetes open-source qui analyse les clusters, les manifests et les images à la recherche de mauvaises configurations, de…
 commixproject/commix
Outil automatisé tout-en-un d'exploitation des injections de commandes OS.
 anthropics/oss-scanner
Service qui compile les dépôts open-source enregistrés dans des VM hors ligne isolées et les analyse à la recherche de vulnérabilités de sécurité, en…
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 gautamvarmadatla/mcpsafetywarden
Serveur proxy qui encapsule les serveurs MCP avec profilage comportemental, analyse de sécurité, filtrage des risques et exécution sécurisée. Détecte…
 ssc-ict-innovatie/nl-kat-coordination
Framework de scan réseau modulaire qui intègre divers outils et bases de données externes pour détecter les vulnérabilités et les erreurs de…
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
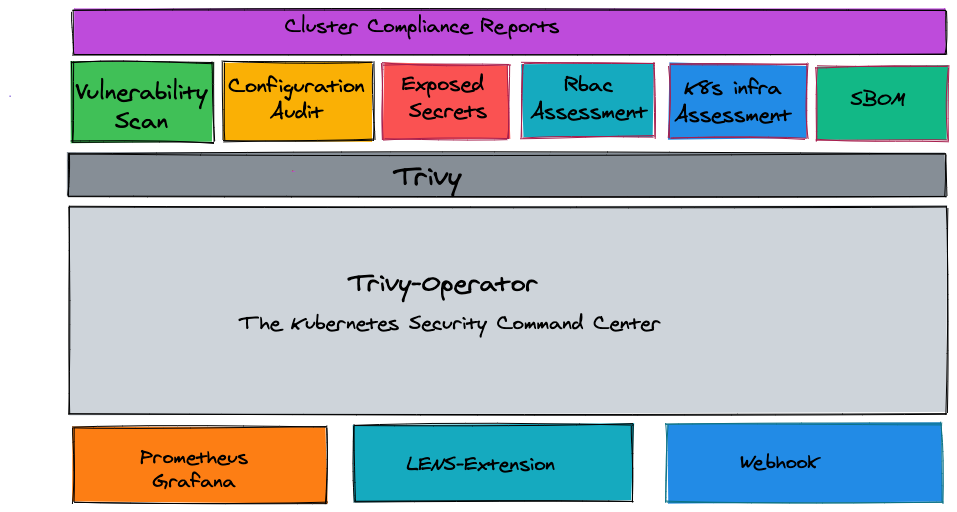 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
 giskard-ai/giskard-oss
🐢 Bibliothèque open source d'évaluation et de test pour agents LLM
 defectdojo/django-defectdojo
Open source - Gestion unifiée des vulnérabilités, DevSecOps & ASPM
 sheeki03/tirith
Sécurité du terminal pour les développeurs et agents IA. Intercepte les URL homographes, les redirections vers le shell (pipe-to-shell), les…
 mandiant/vulnerability-disclosures
Dépôt organisé de divulgations de vulnérabilités de Mandiant, incluant les CVE découvertes via la recherche interne, les évaluations d'équipes rouges…
 zan8in/afrog
Un outil de sécurité pour Bug Bounty, Pentest et Red Teaming.








