Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
prowler — Prowler est la plateforme de sécurité cloud open source la plus largement utilisée au monde, qui automatise la sécurité et la conformité sur tout environnement cloud. Connectez vos agents dès maintenant et construisez sur l'Agentic Cloud Defender. | Kitploit
Outils/GitHubGitHub/prowler-cloud/prowler
Sécurité de l'Infrastructure CloudOutils DéfensifsScanners de VulnérabilitésAnalyse des VulnérabilitésSécurité ServerlessAudit de ConfigurationAnalyse ForensiqueSécurité RéseauSécurité CloudDevSecOpsRenseignement sur les Menaces
14.3k2.3k1.9kil y a 13h 32mVérifié par Kitploit
Mauvaise Configuration
Sécurité des Bases de Données
Top en Sécurité de l'Infrastructure Cloud n°1
Top en Sécurité Cloud n°1
Top en Audit de Configuration n°3
Top en Sécurité des Bases de Données n°12
Top en Outils Défensifs n°17
Top en Mauvaise Configuration n°3
Top en Sécurité Réseau n°19
Top en Sécurité Serverless n°1
Top en Analyse des Vulnérabilités n°7
Top en Scanners de Vulnérabilités n°7
GitHubprowler-cloud/prowler

prowler

Prowler est la plateforme de sécurité cloud open source la plus largement utilisée au monde, qui automatise la sécurité et la conformité sur tout environnement cloud. Connectez vos agents dès maintenant et construisez sur l'Agentic Cloud Defender.
Voir le dépôtSite web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Prowler logo Prowler logo

Prowler est la plateforme de sécurité cloud ouverte (Open Cloud Security Platform) à laquelle des milliers d'utilisateurs font confiance pour automatiser la sécurité et la conformité dans tout environnement cloud. Avec des milliers de contrôles et de référentiels de conformité prêts à l'emploi, Prowler offre une surveillance en temps réel et personnalisable ainsi que des intégrations transparentes, rendant la sécurité cloud simple, évolutive et économique pour les organisations de toute taille.

Le défenseur cloud agentique
Essayez Prowler Cloud

Prowler community on Slack
Rejoignez notre communauté Prowler !


Slack Shield Python Version Python Version PyPI Downloads Docker Pulls AWS ECR Gallery Codecov coverage Linux Foundation insights health score

Version Version Contributors Issues License Twitter Twitter


Prowler Cloud demo

Description

Prowler est la plateforme de sécurité cloud open source la plus largement utilisée au monde, qui automatise la sécurité et la conformité sur tout environnement cloud. Avec des milliers de contrôles de sécurité prêts à l'emploi, des recommandations de remédiation et des référentiels de conformité, Prowler est conçu pour « sécuriser N'IMPORTE QUEL cloud à la vitesse de l'IA ». Prowler fournit des évaluations, tableaux de bord, rapports et intégrations pilotés par l'IA, personnalisables et faciles à utiliser, rendant la sécurité cloud simple, évolutive et économique pour les organisations de toute taille.

Prowler inclut des centaines de contrôles intégrés pour garantir la conformité aux normes et référentiels, notamment :

  • Prowler ThreatScore : notation de priorisation des risques pondérée qui vous aide à vous concentrer d'abord sur les constats de sécurité les plus critiques
  • Normes sectorielles : CIS, NIST 800, NIST CSF, CISA et MITRE ATT&CK
  • Conformité réglementaire et gouvernance : RBI, FedRAMP, PCI-DSS et NIS2
  • Référentiels pour les données sensibles et la vie privée : GDPR, HIPAA et FFIEC
  • Référentiels pour la gouvernance organisationnelle et le contrôle qualité : SOC2, GXP et ISO 27001
  • Référentiels spécifiques au cloud : AWS Foundational Technical Review (FTR), AWS Well-Architected Framework et BSI C5
  • Normes de sécurité nationale : ENS (Schéma National de Sécurité espagnol) et KISA ISMS-P (coréen)
  • Référentiels de sécurité personnalisés : adaptés à vos besoins

Prowler Cloud & Prowler Local Server

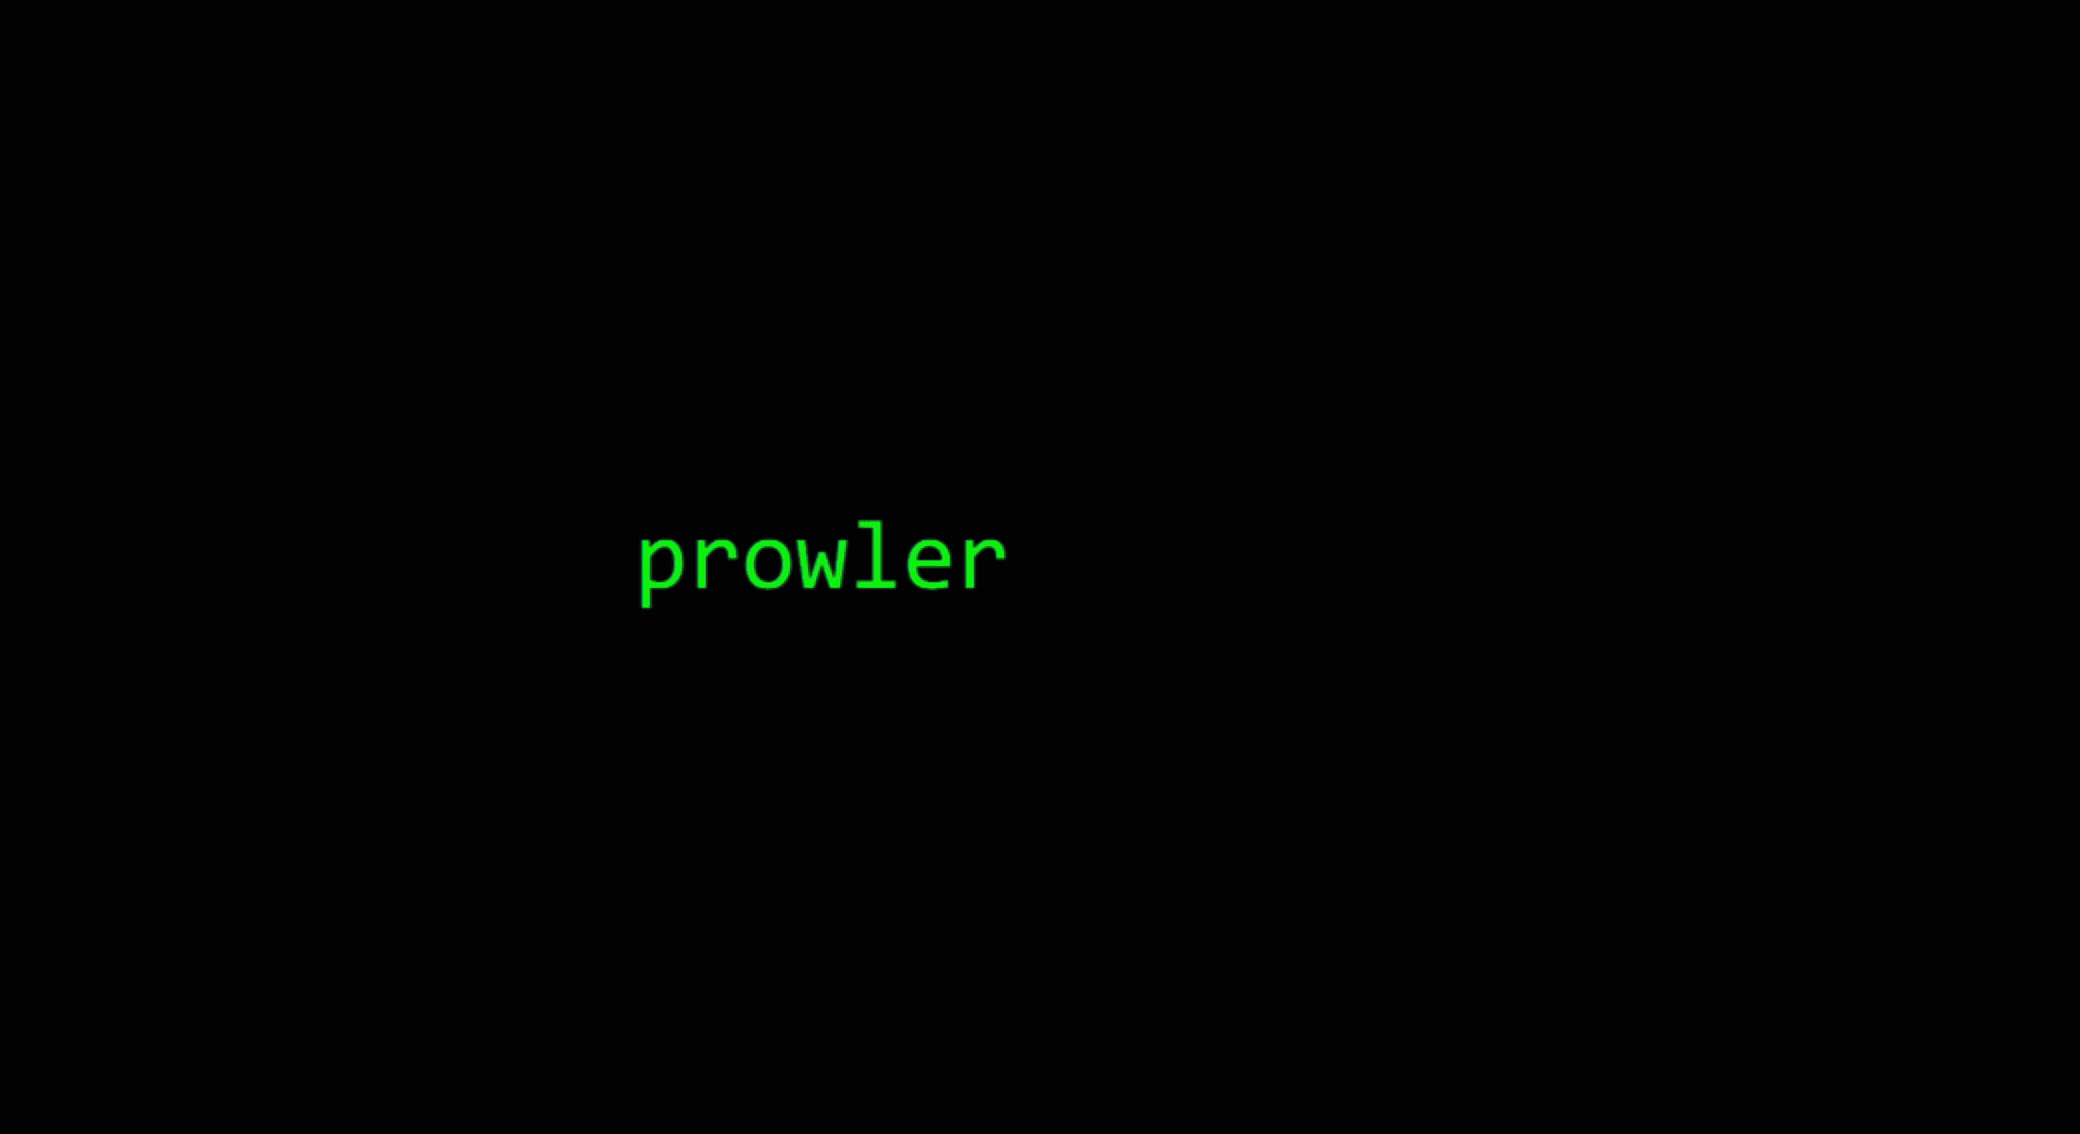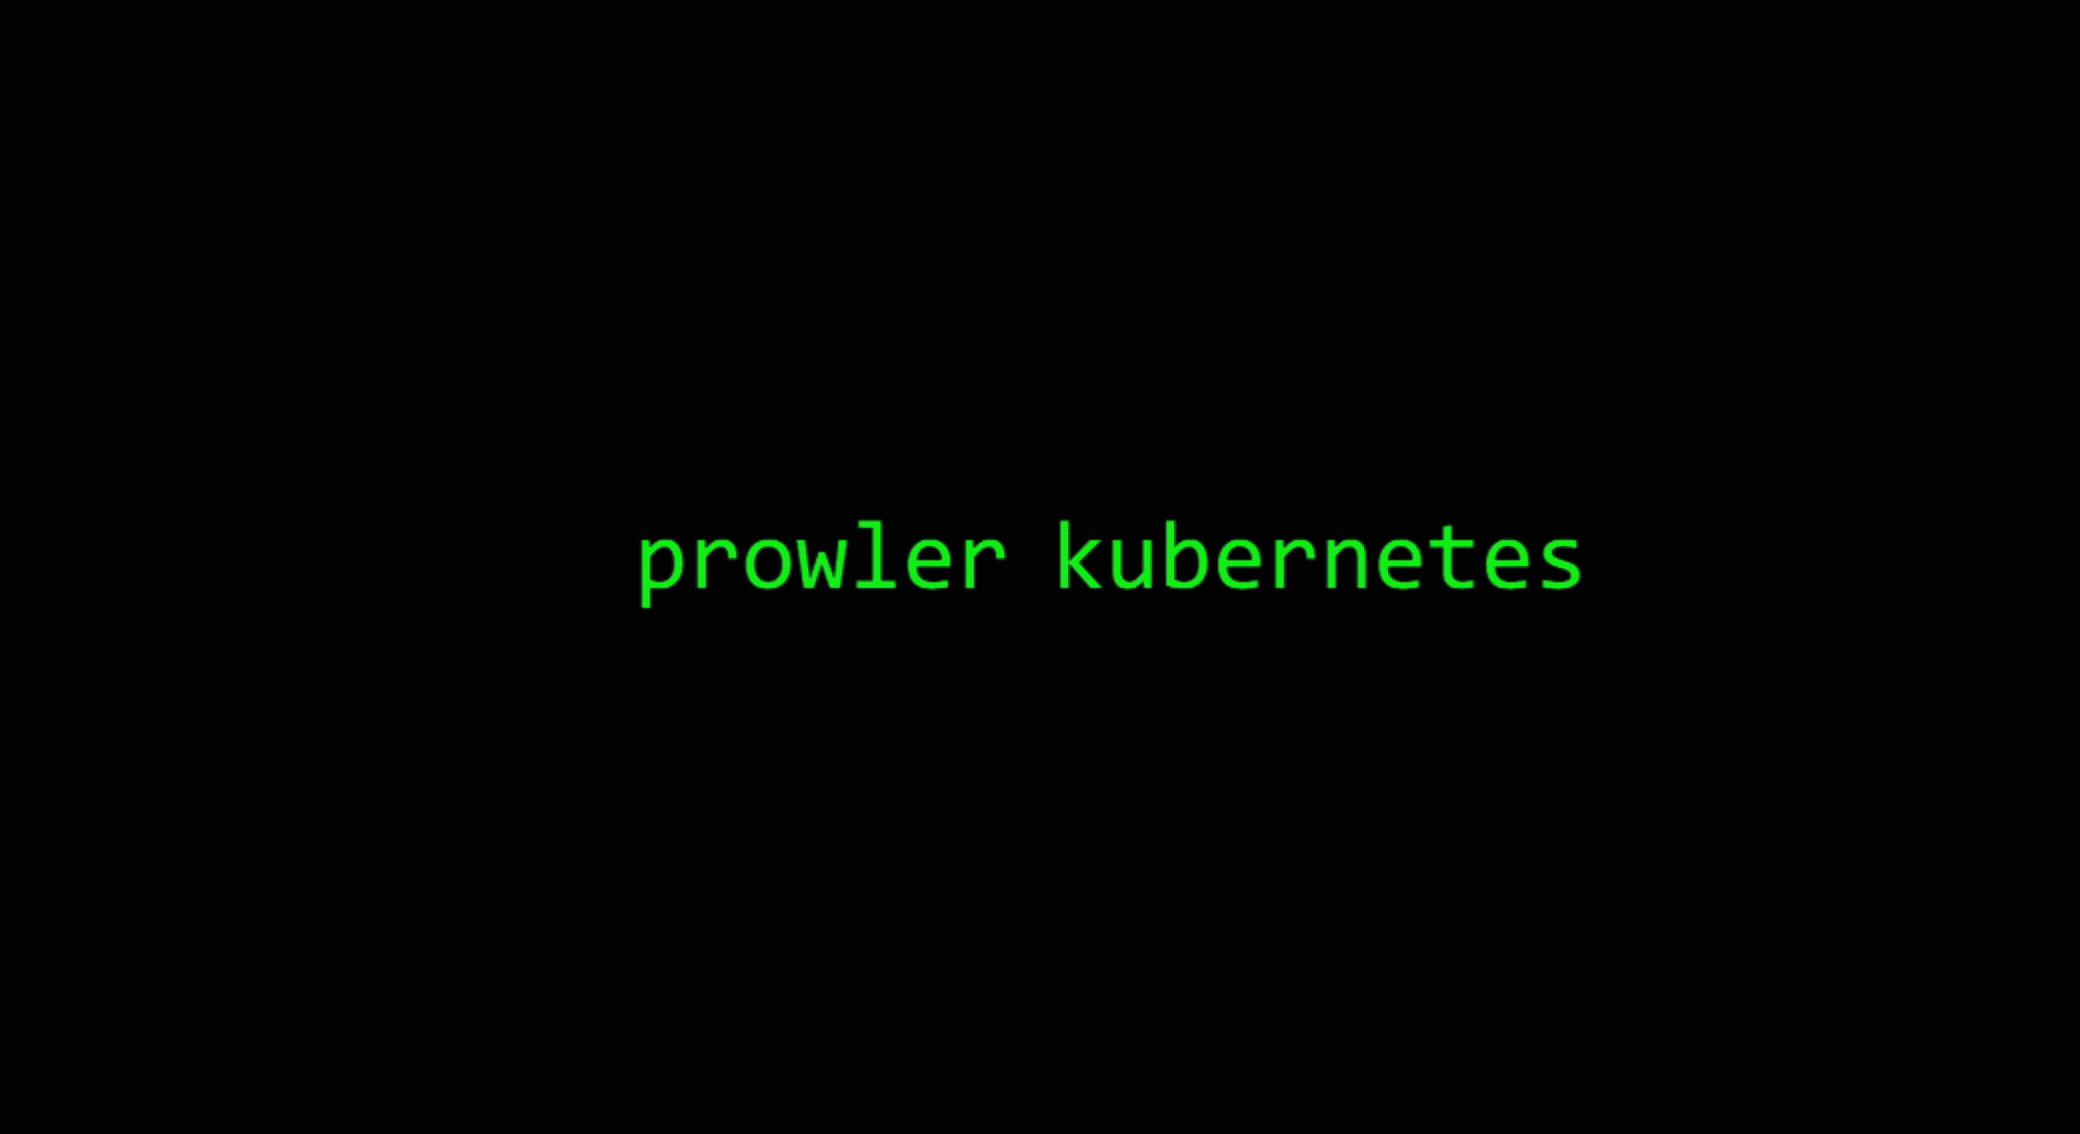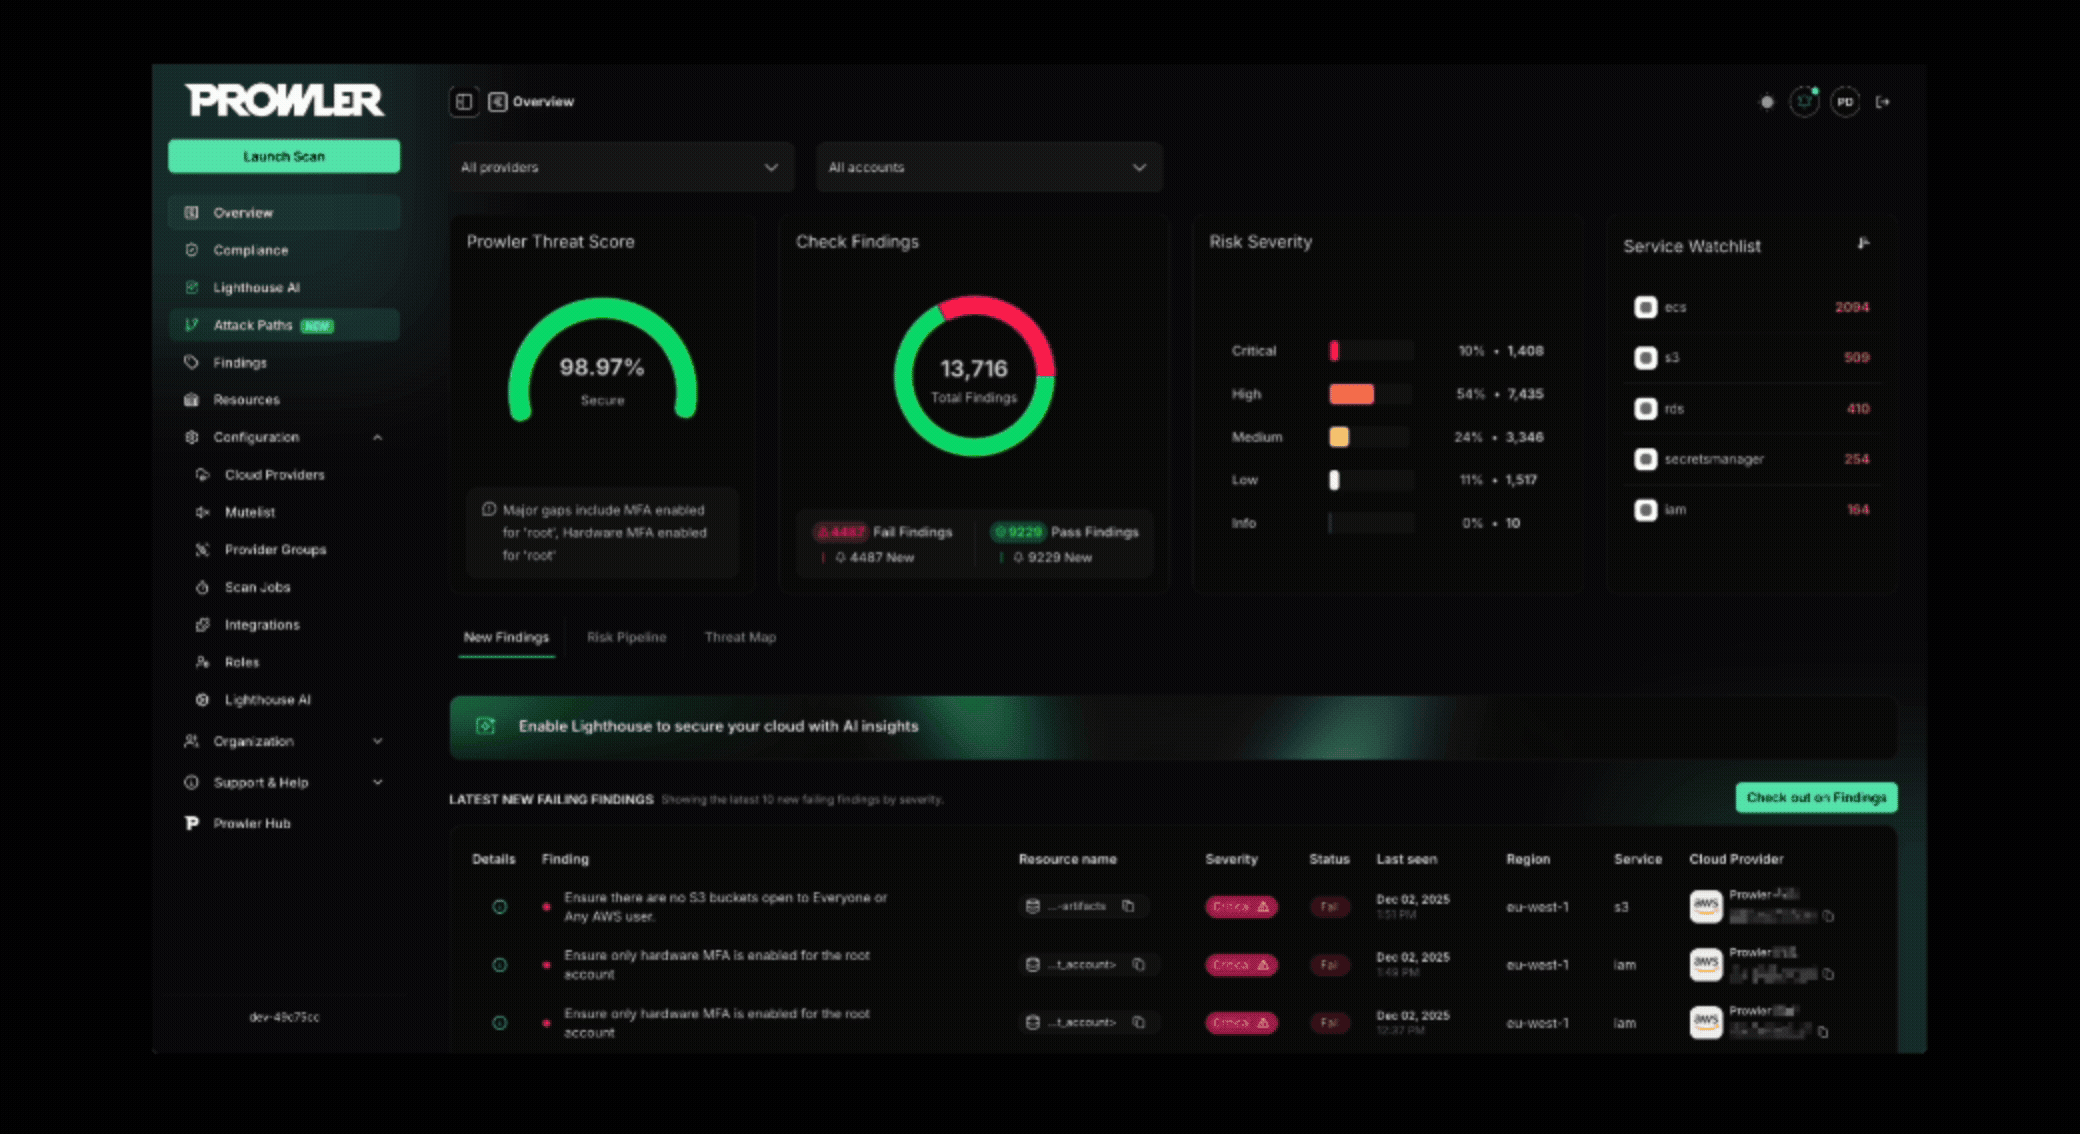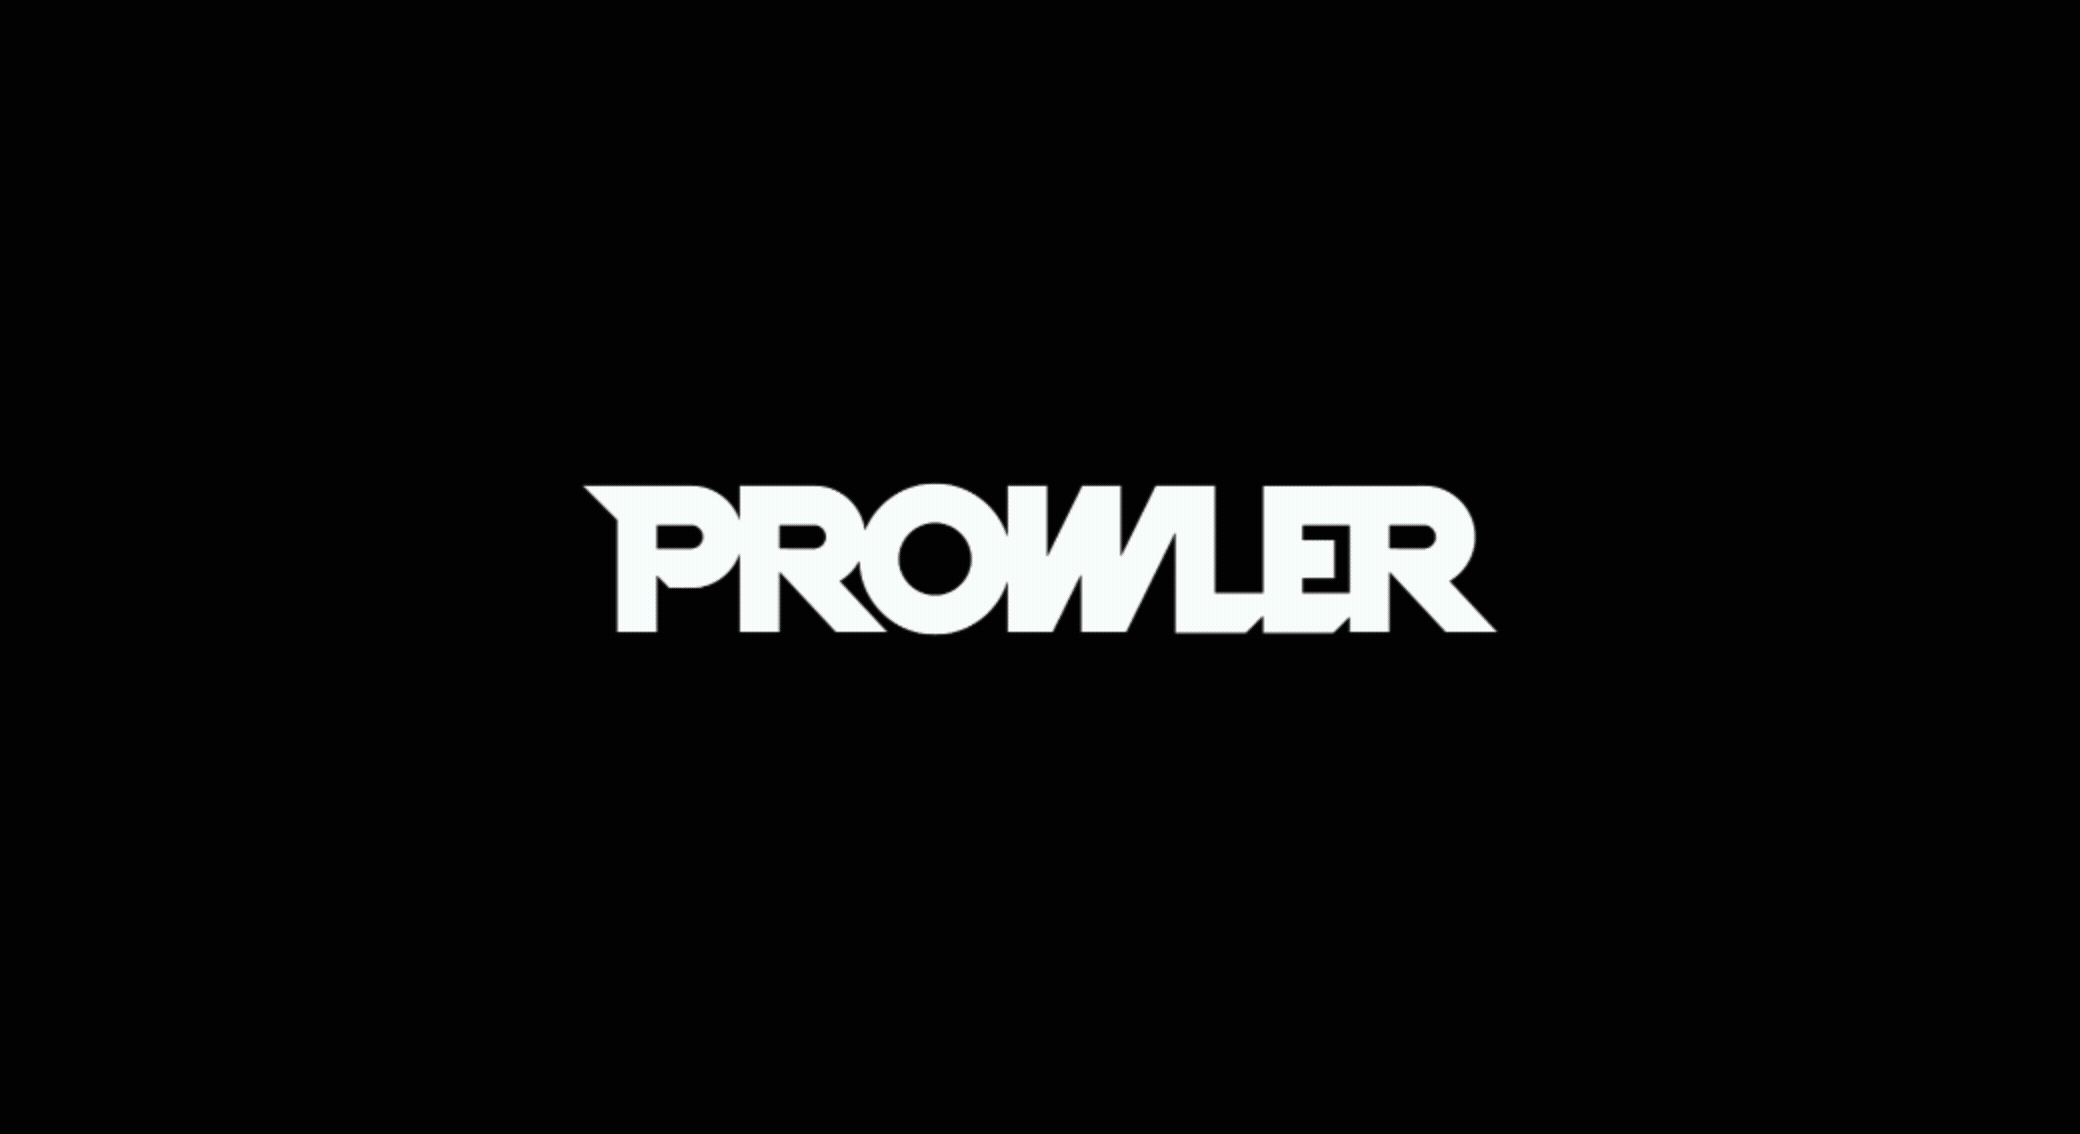
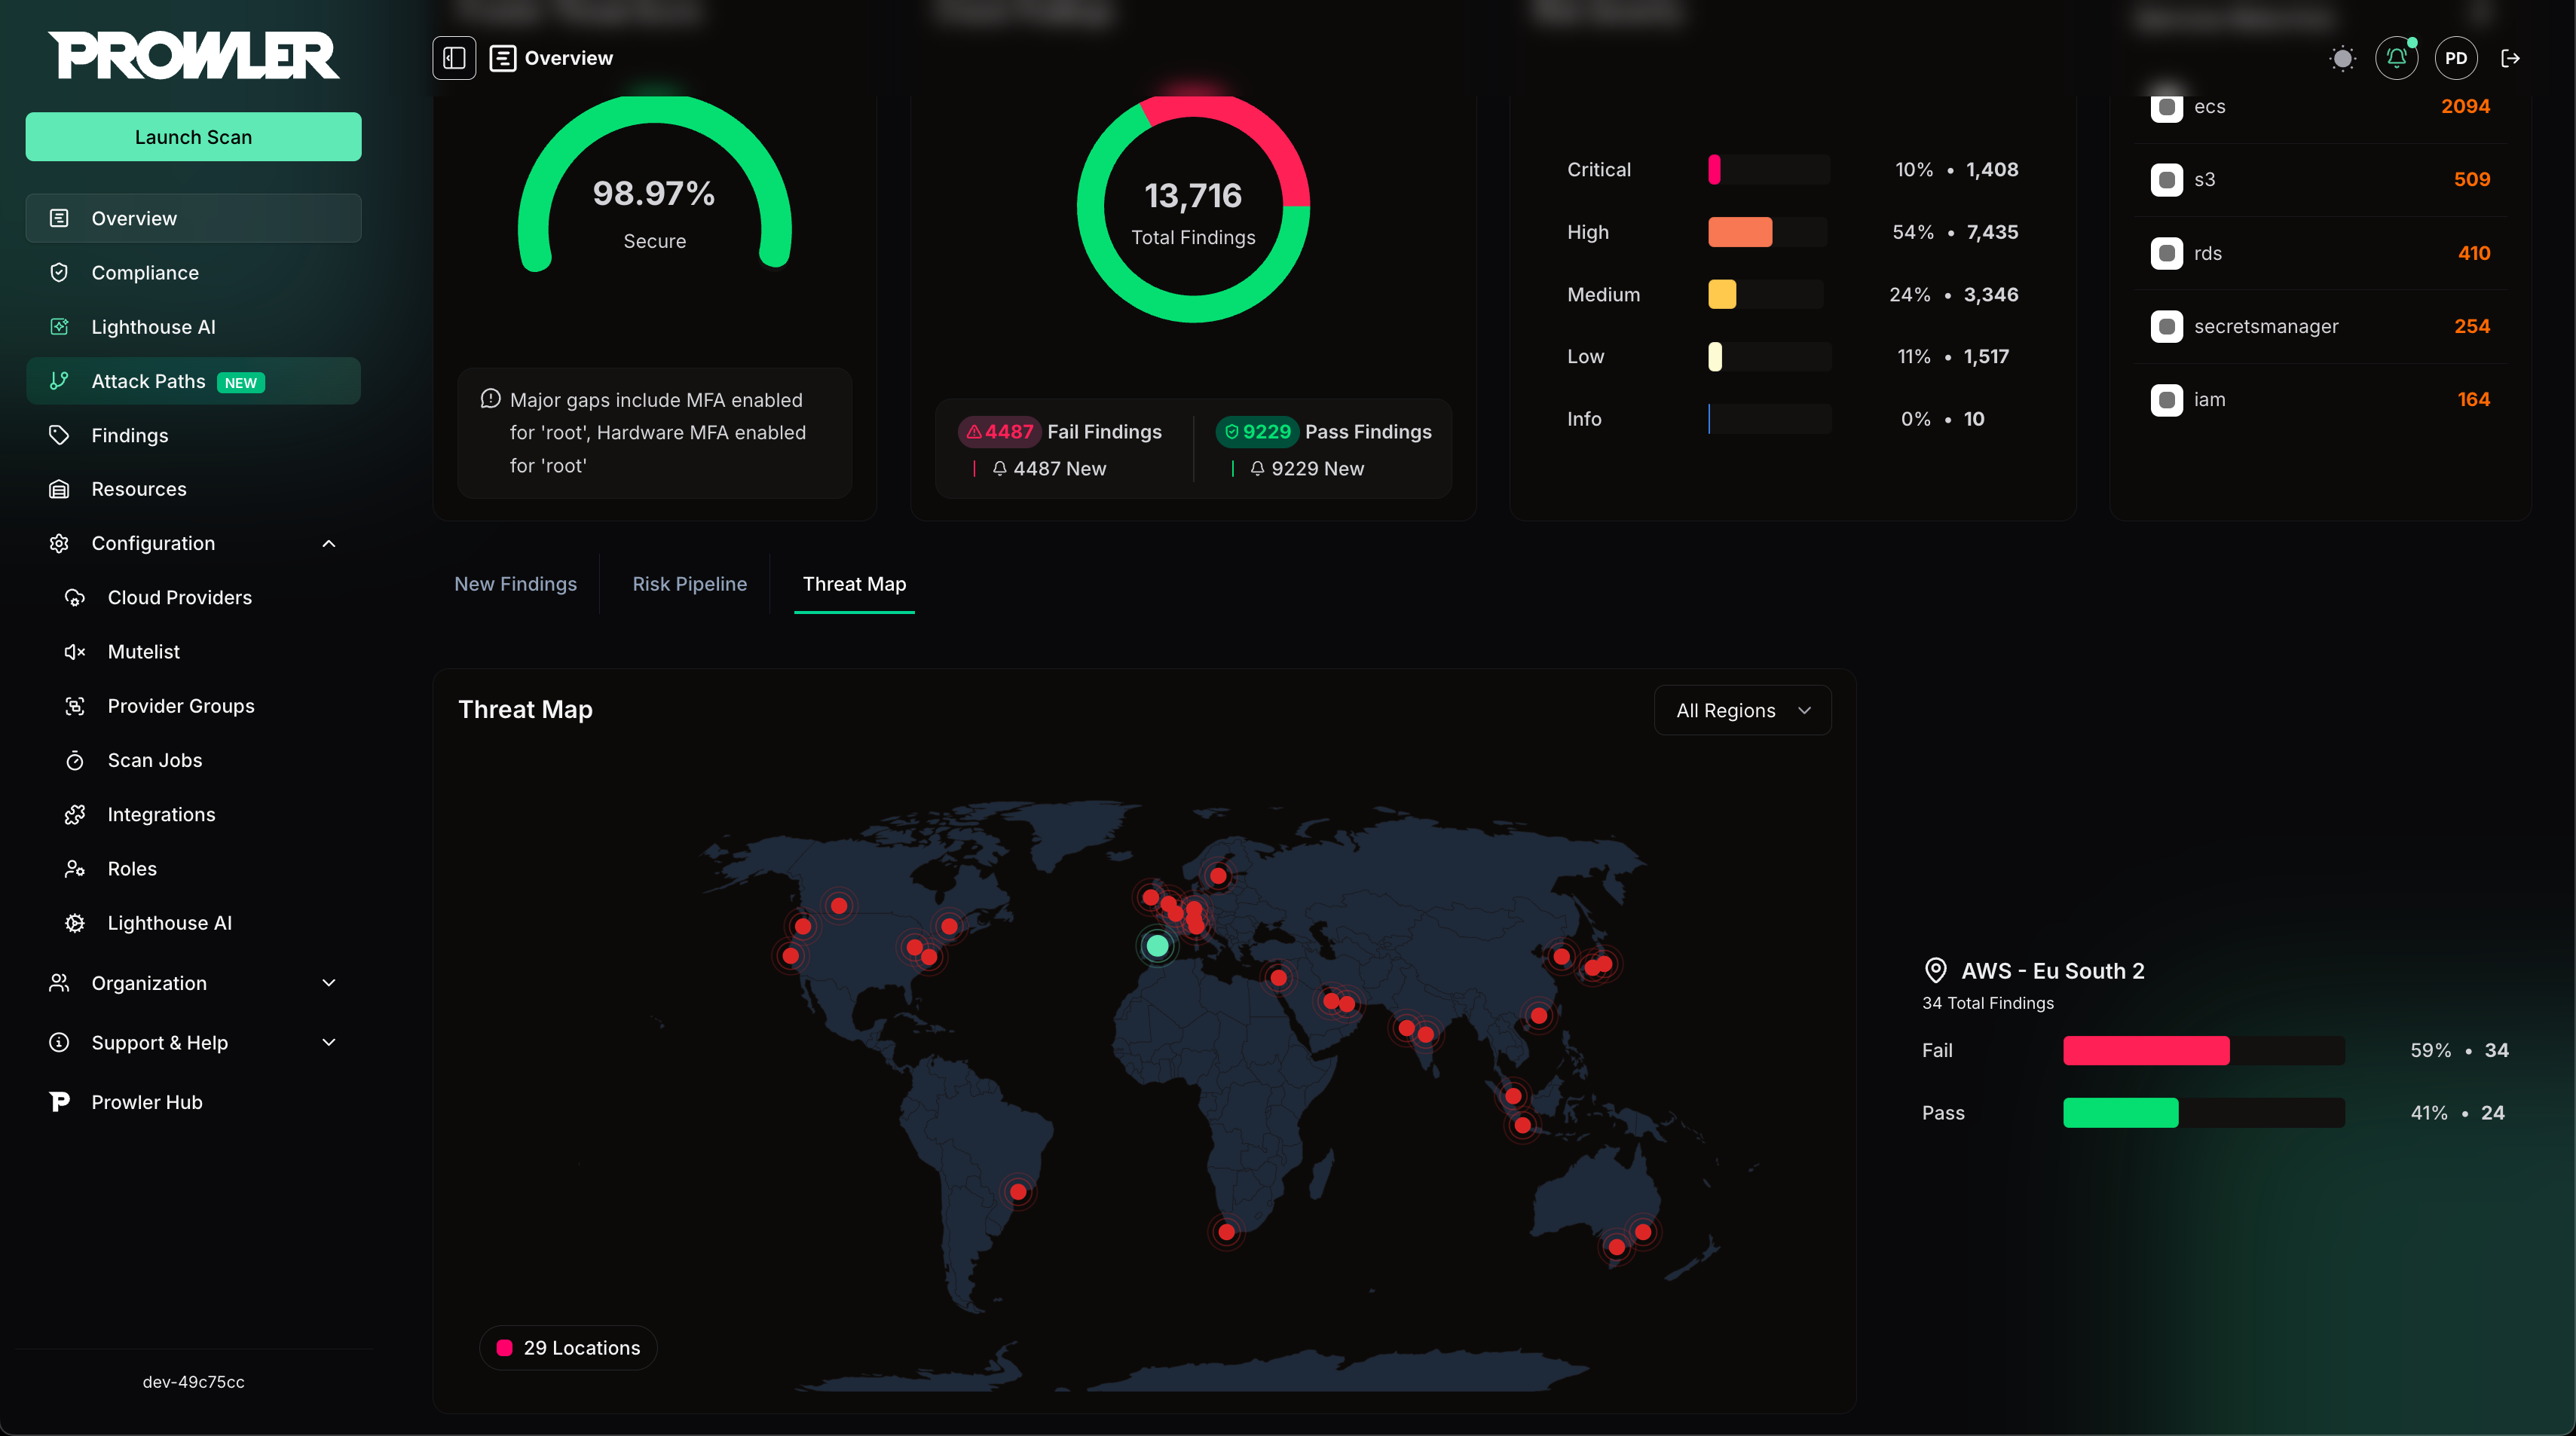
Prowler Cloud et Prowler Local Server, sa version open source auto-hébergée, sont des applications web qui simplifient l'exécution de Prowler sur les comptes de vos fournisseurs cloud. Elles offrent une interface conviviale pour visualiser les résultats et rationaliser vos évaluations de sécurité.
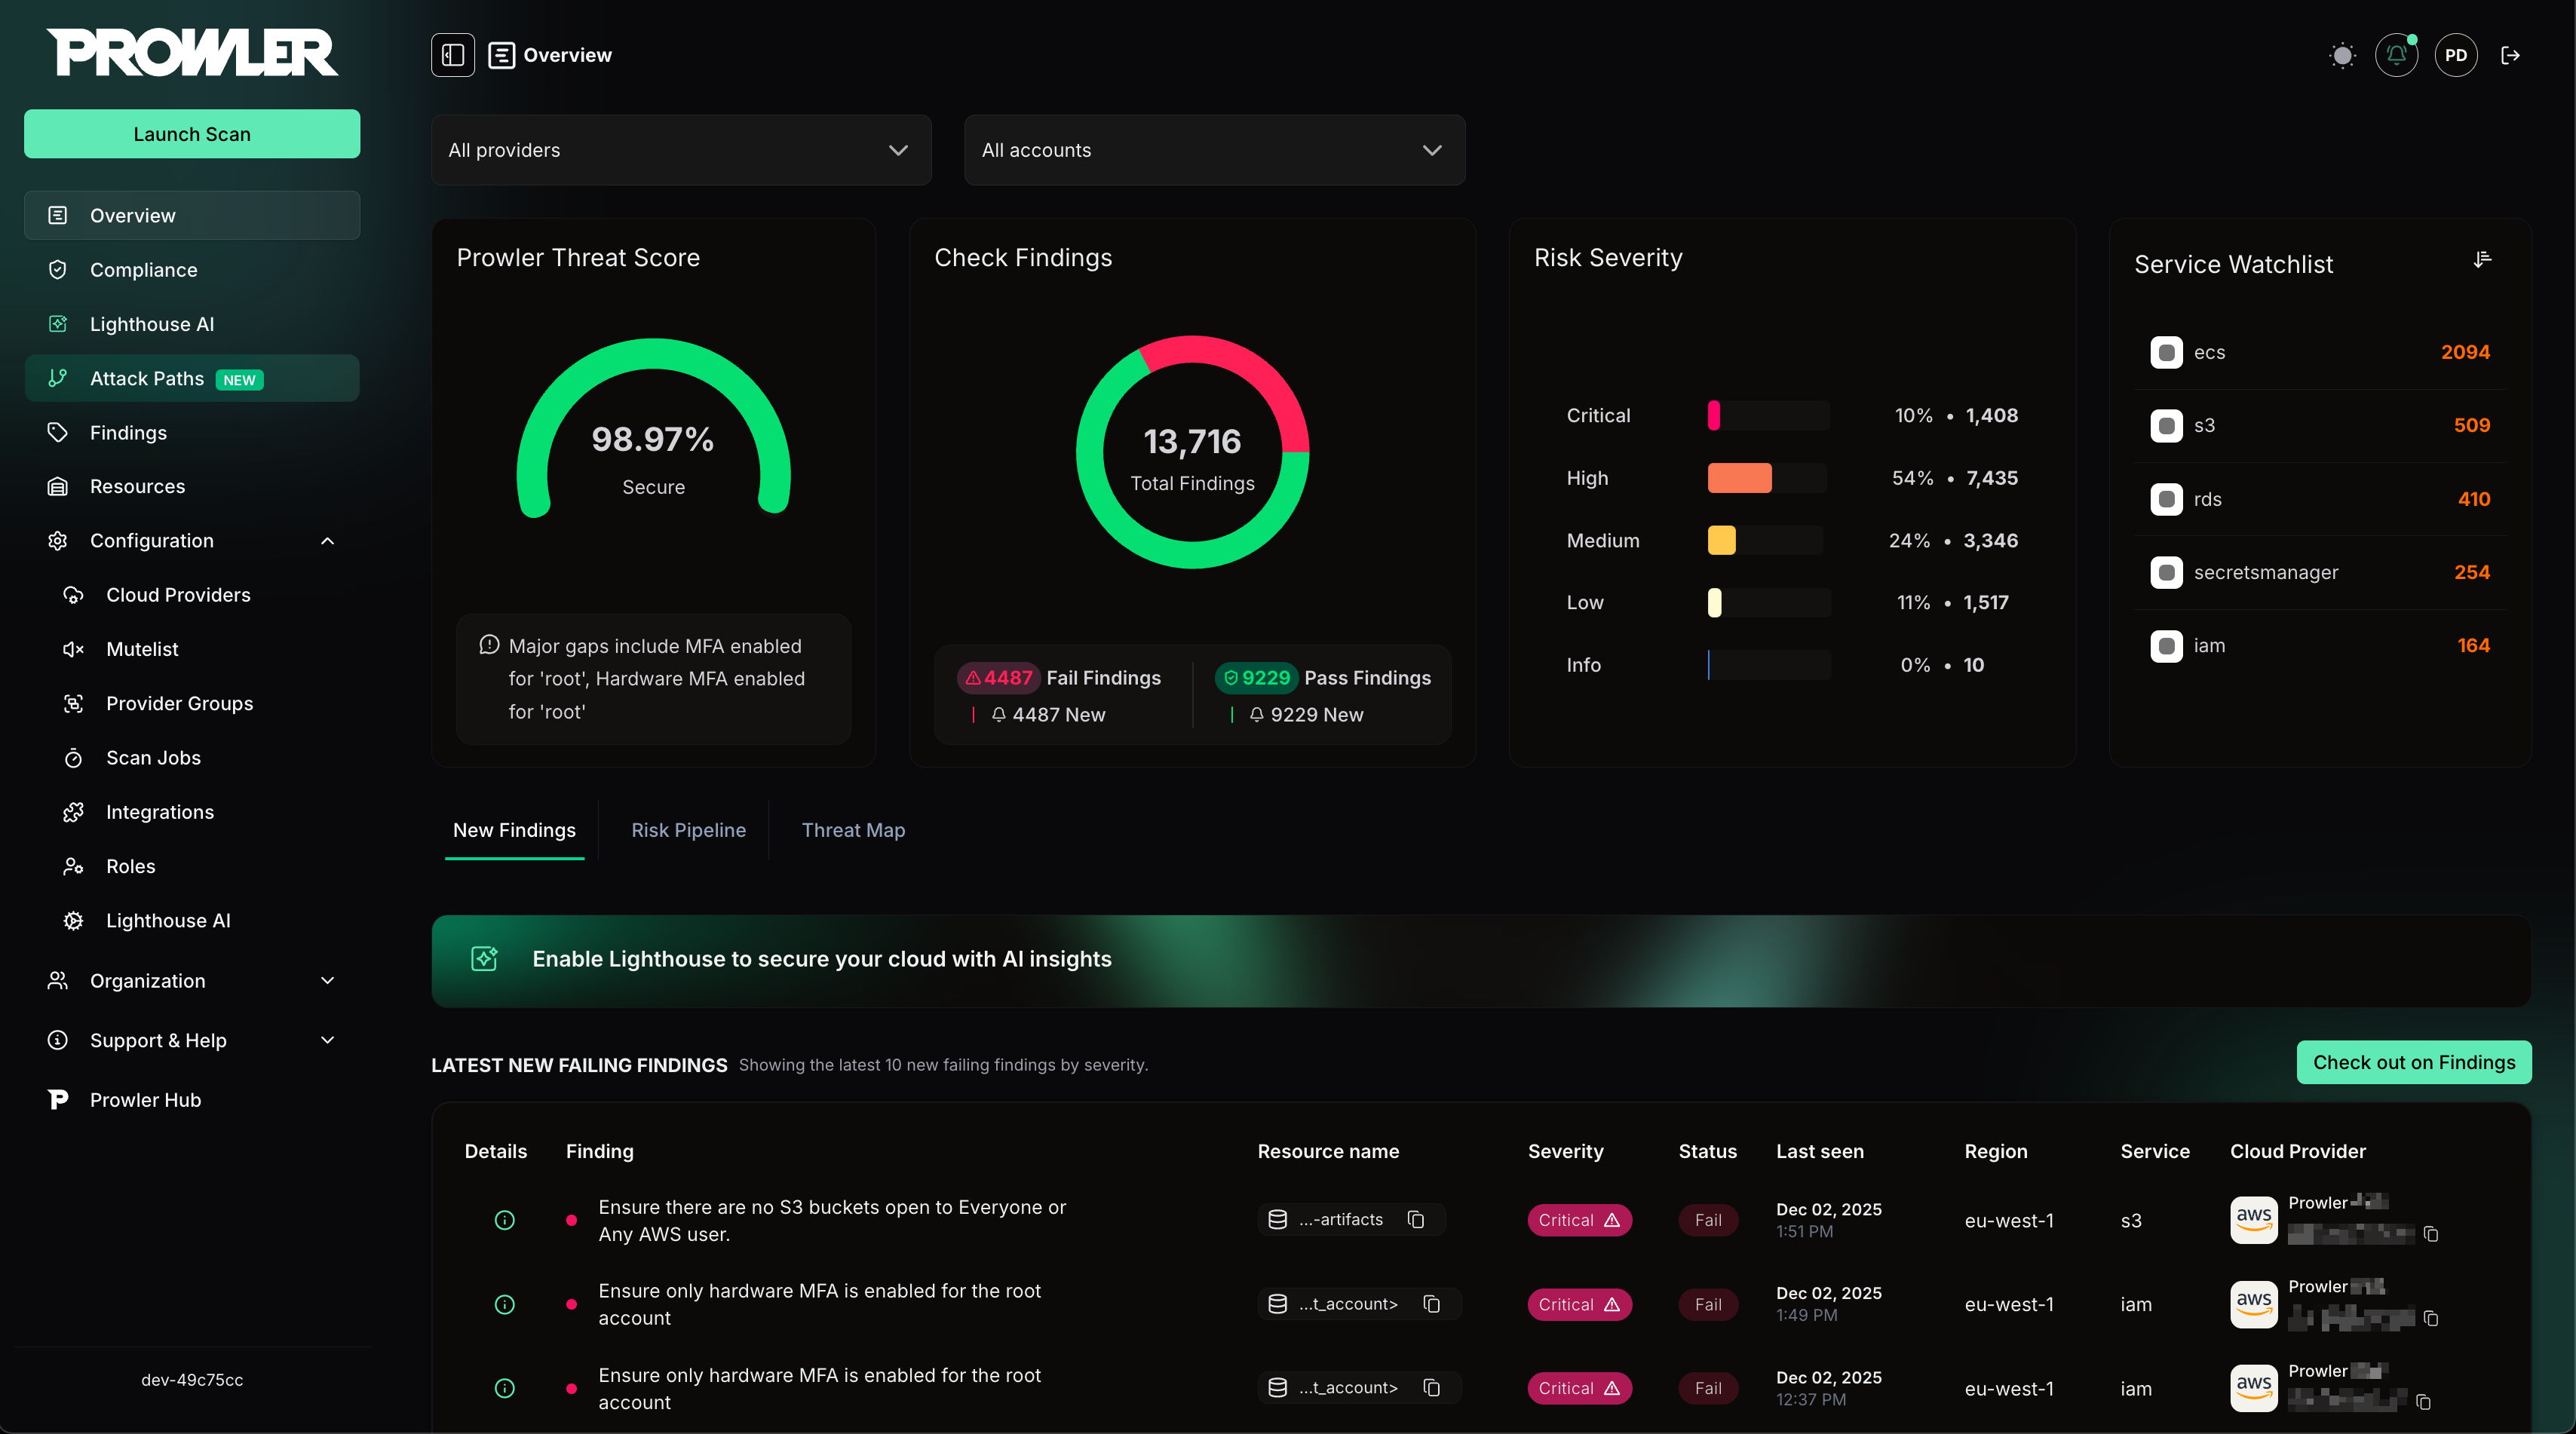
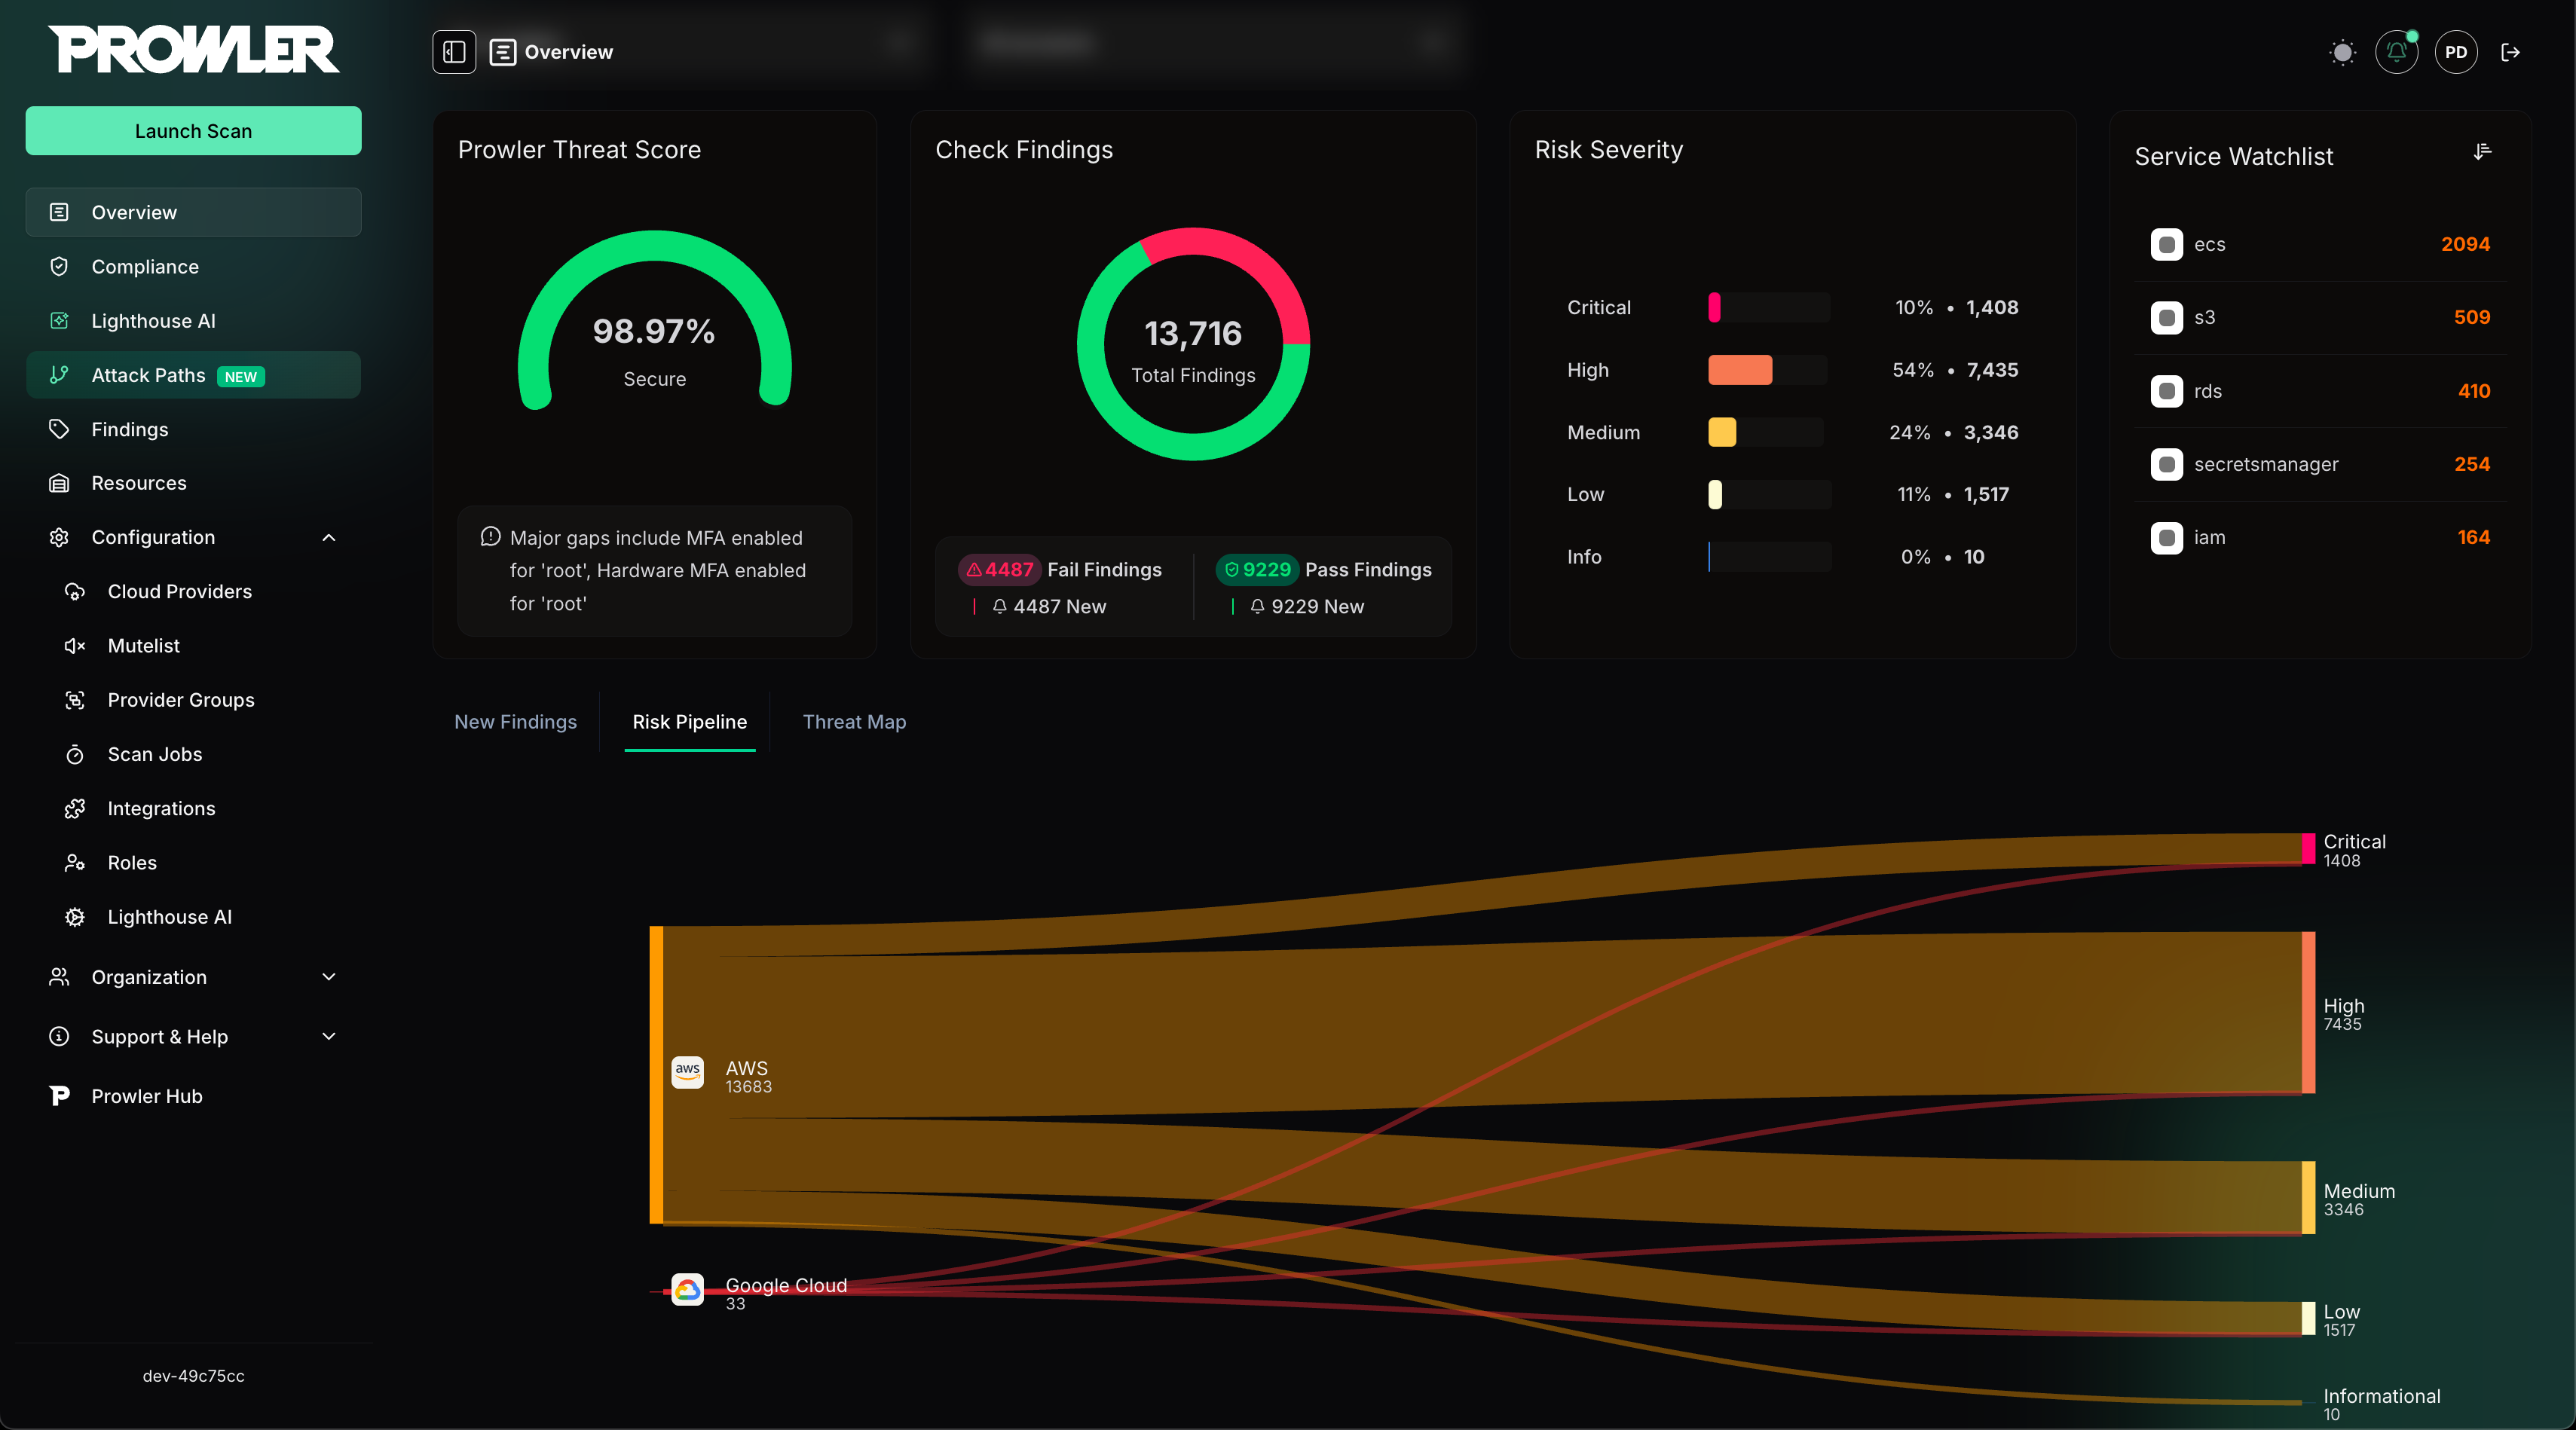
Prowler Cloud Risk Pipeline Threat Map

Pour plus de détails, consultez la documentation de Prowler Local Server

Prowler CLI

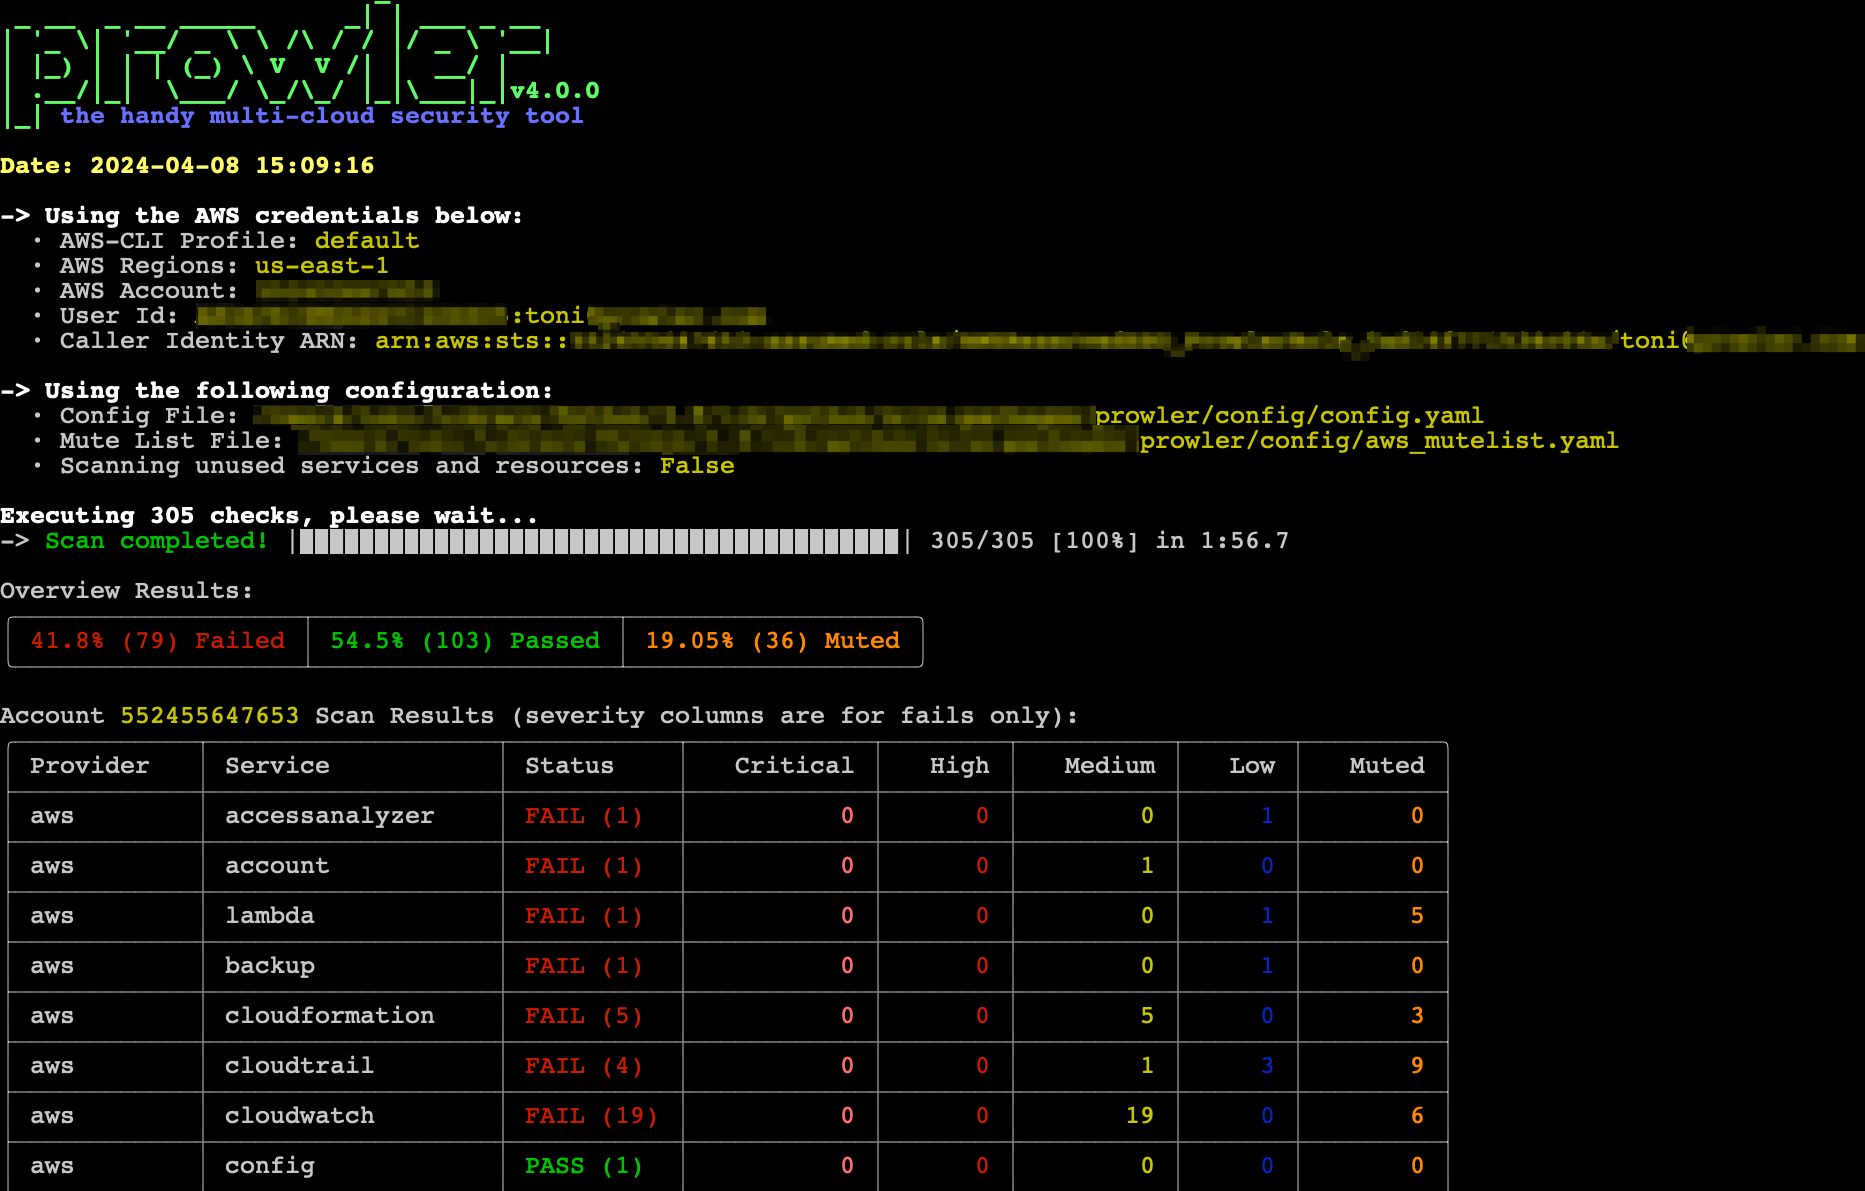
prowler <provider>

Exécution de la CLI Prowler

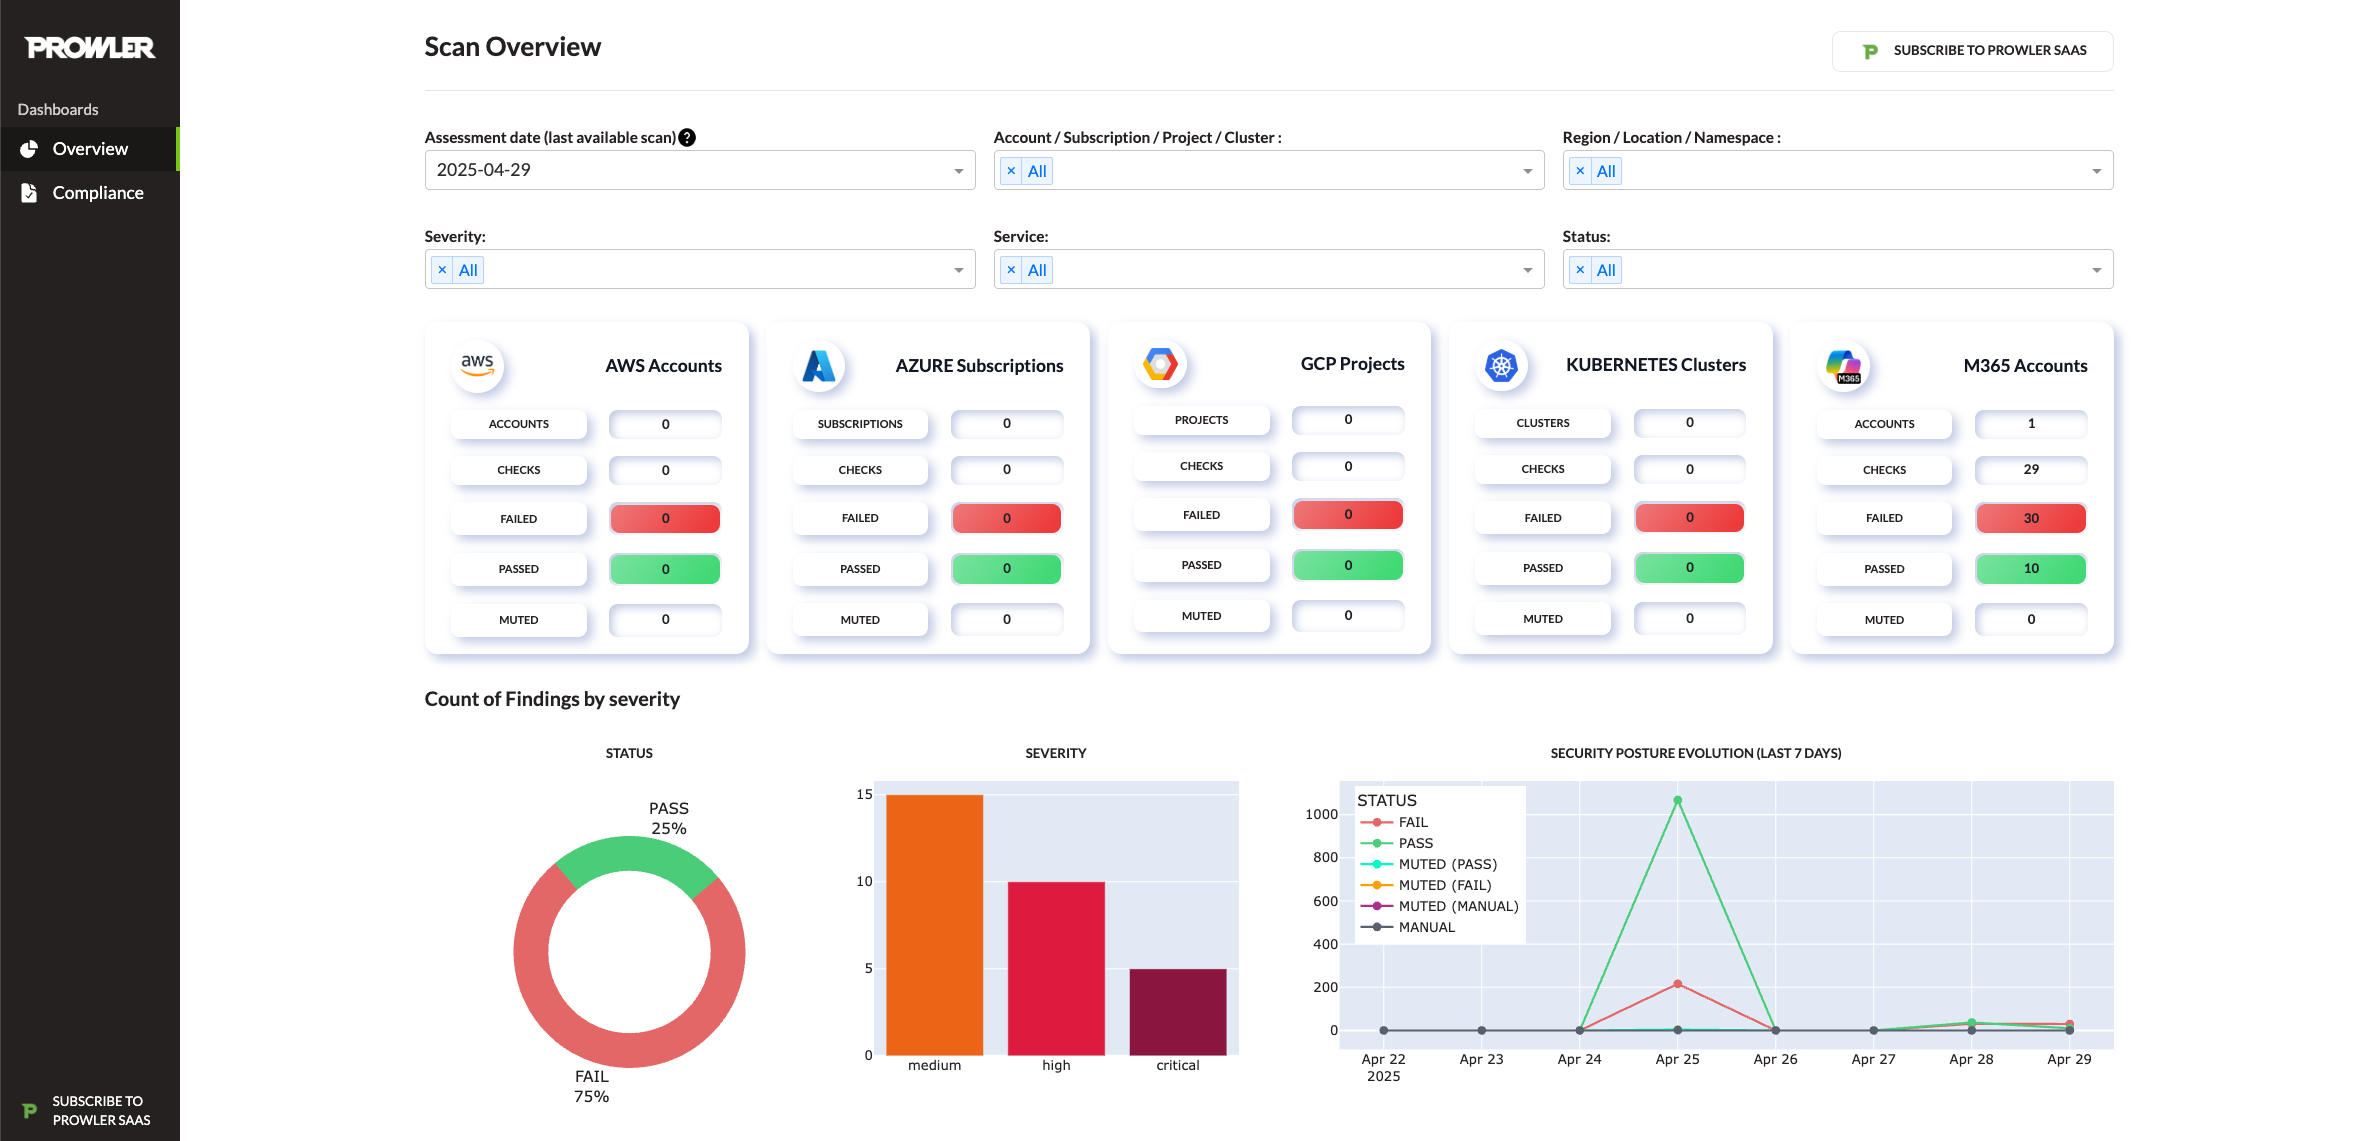
Tableau de bord local Prowler

prowler dashboard

Prowler Local Dashboard

Chemins d'attaque

Les chemins d'attaque étendent automatiquement chaque analyse AWS terminée avec un graphe qui combine l'inventaire cloud de Cartography avec les résultats de Prowler. La fonctionnalité s'exécute dans le worker de l'API après chaque analyse.

Deux backends de graphe sont pris en charge comme réceptacle de longue durée :

  • Neo4j (par défaut ; les fichiers Docker Compose incluent déjà un service neo4j).
  • Amazon Neptune (géré dans le cloud ; sur opt-in).

Sélectionnez le réceptacle avec ATTACK_PATHS_SINK_DATABASE (neo4j ou neptune ; par défaut neo4j).

Remarque : l'ingestion Cartography utilise toujours une base de données Neo4j temporaire, quel que soit le réceptacle configuré. Les variables NEO4J_* ci-dessous doivent rester définies même lorsque ATTACK_PATHS_SINK_DATABASE=neptune.

Réceptacle Neo4j

Télécharger l’outil