
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
laravel-phpunit-rce-masscaner — Scanner de masse pour la vulnérabilité RCE de Laravel phpunit (CVE-2017-9841) avec analyse de plages d'adresses IP et de listes de noms d'hôtes, prenant en charge la détection ciblée de vulnérabilités sur plusieurs cibles. | Kitploit
Outils/GitHubGitHub/incogbyte/laravel-phpunit-rce-masscaner
ReconnaissanceScanners de VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubincogbyte/laravel-phpunit-rce-masscaner

laravel-phpunit-rce-masscaner

Partager

Scanner de masse pour la vulnérabilité RCE de Laravel phpunit (CVE-2017-9841) avec analyse de plages d'adresses IP et de listes de noms d'hôtes, prenant en charge la détection ciblée de vulnérabilités sur plusieurs cibles.

Voir le dépôt
23731il y a 5 ansVérifié par Kitploit

laravel phpunit rce masscanner CVE-2017-9841

Scanneur de masse pour Laravel phpunit RCE CVE-2017-9841

dépendances

python3 -m pip install -r requirements.txt

ou 

pipenv install -r requirements.txt

Utilisation


usage: tool [-h] [--file <hostnames.txt>] [--range <ip-start>,<ip-end>] [--single SINGLE]

optional arguments:
  -h, --help                   affiche ce message d'aide et quitte
  --file <hostnames.txt>       Entrez votre liste d'hôtes cibles
  --range <ip-start>,<ip-end>  Définir la plage IP Ex.: 192.168.15.1,192.168.15.100
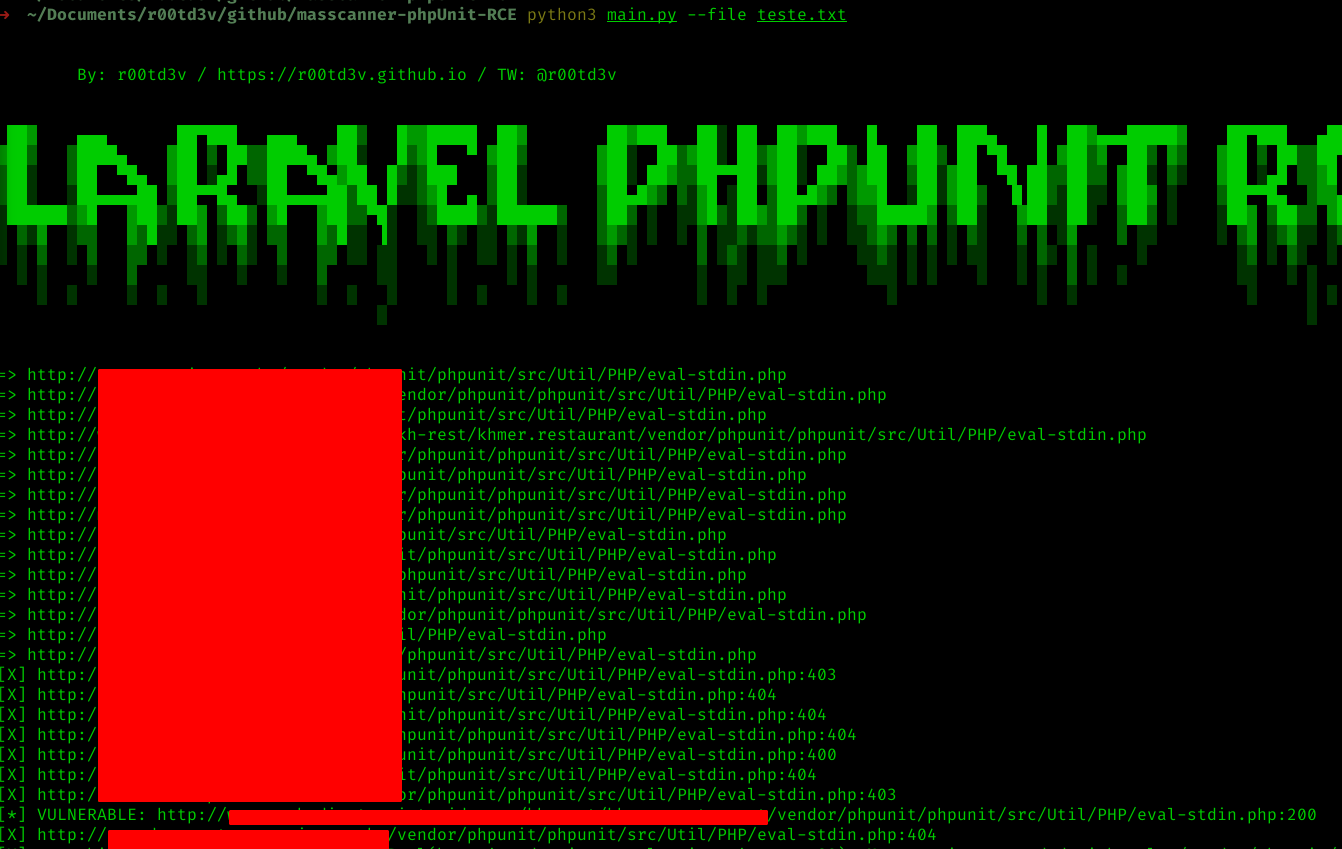
PoC

poc.png

Fonctionnalités

  • Plage d'IPs avec --range Ex.: python3 main.py --range 192.168.0.1,192.168.1.253
  • Liste d'hôtes avec --file Ex.: python3 main.py --file hostnames.txt
  • Dorks voir dorks.txt

Références

https://github.com/sebastianbergmann/phpunit/pull/1956

https://nvd.nist.gov/vuln/detail/CVE-2017-9841

ATTENTION

+------------------------------------------------------------------------------+
|  [!] Avis légal : L'utilisation de cet outil pour attaquer                   |
|  des cibles sans consentement mutuel préalable est illégale.                 |
|  Il est de la responsabilité de l'utilisateur final de respecter toutes      | 
|  les lois locales, étatiques et fédérales applicables.                       |
|  Les développeurs déclinent toute responsabilité et ne sont pas              |
|  responsables de tout usage abusif ou dommage causé par ce programme.        |
+------------------------------------------------------------------------------+

Au revoir !
tenor.gif

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






