
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
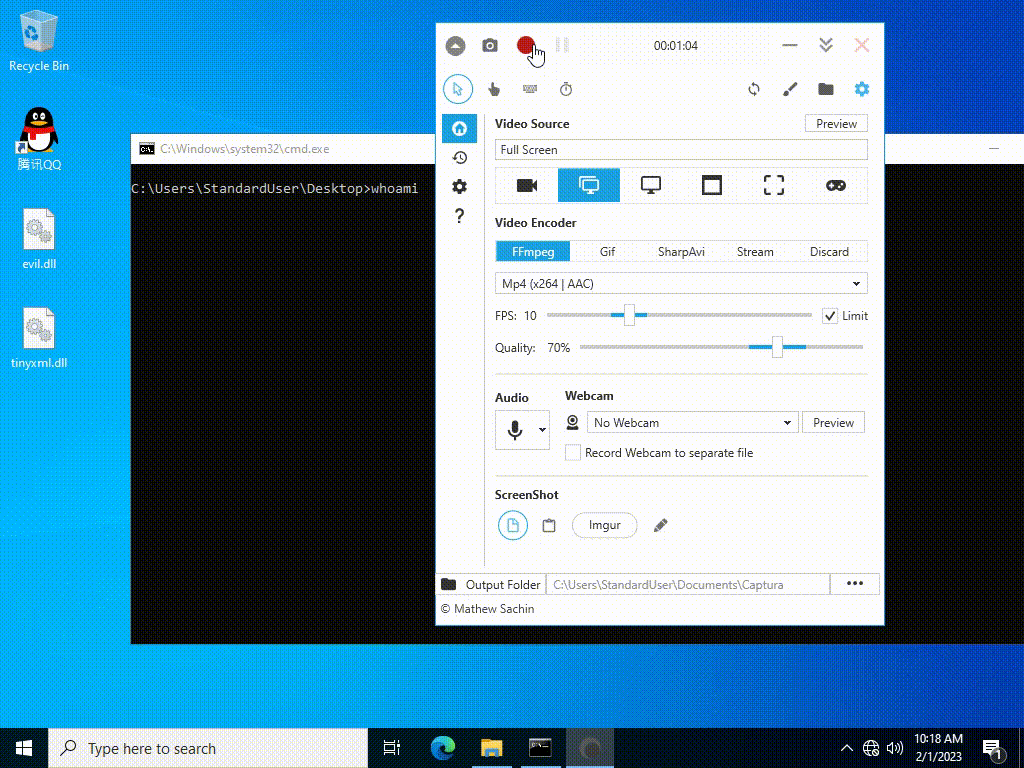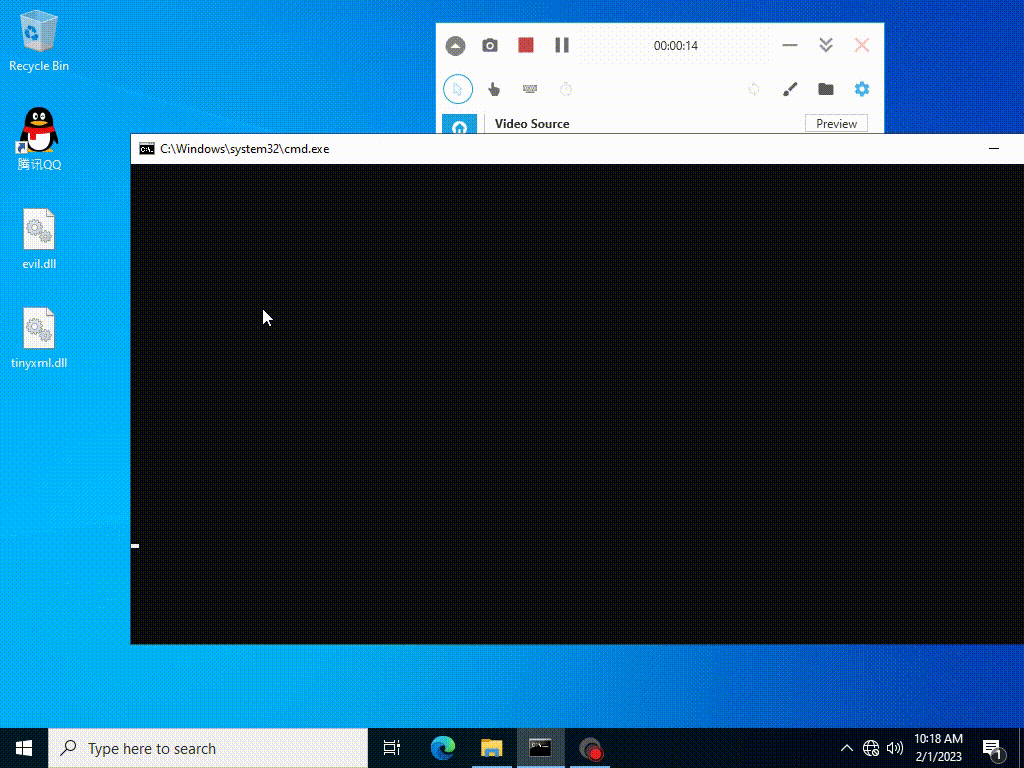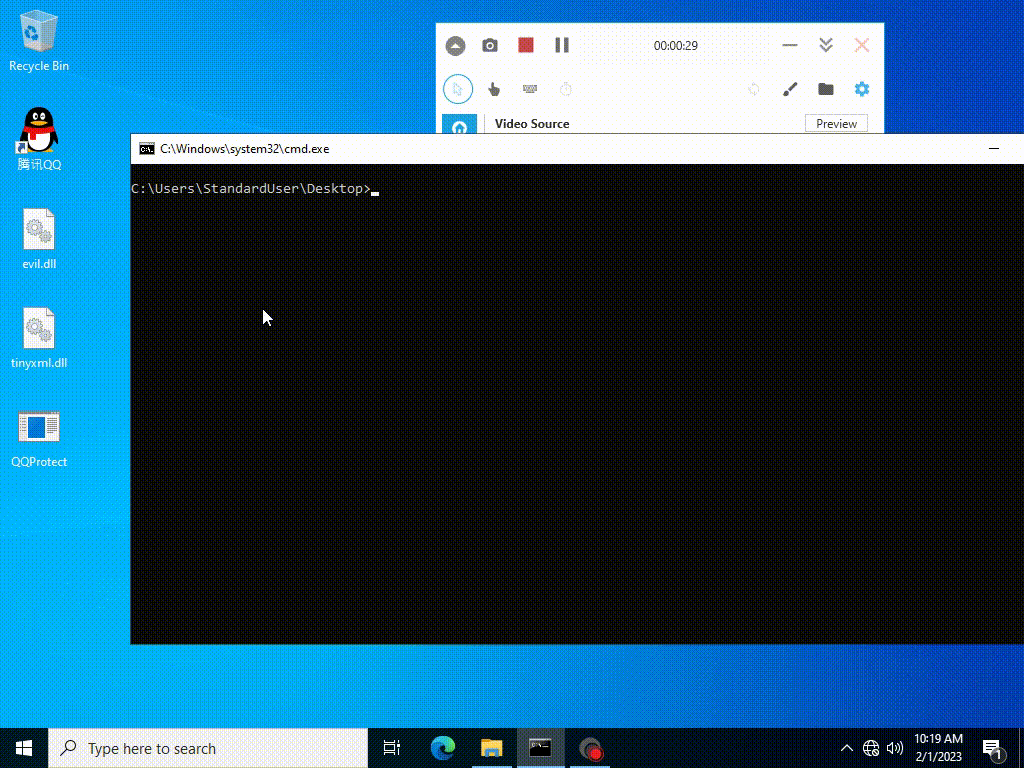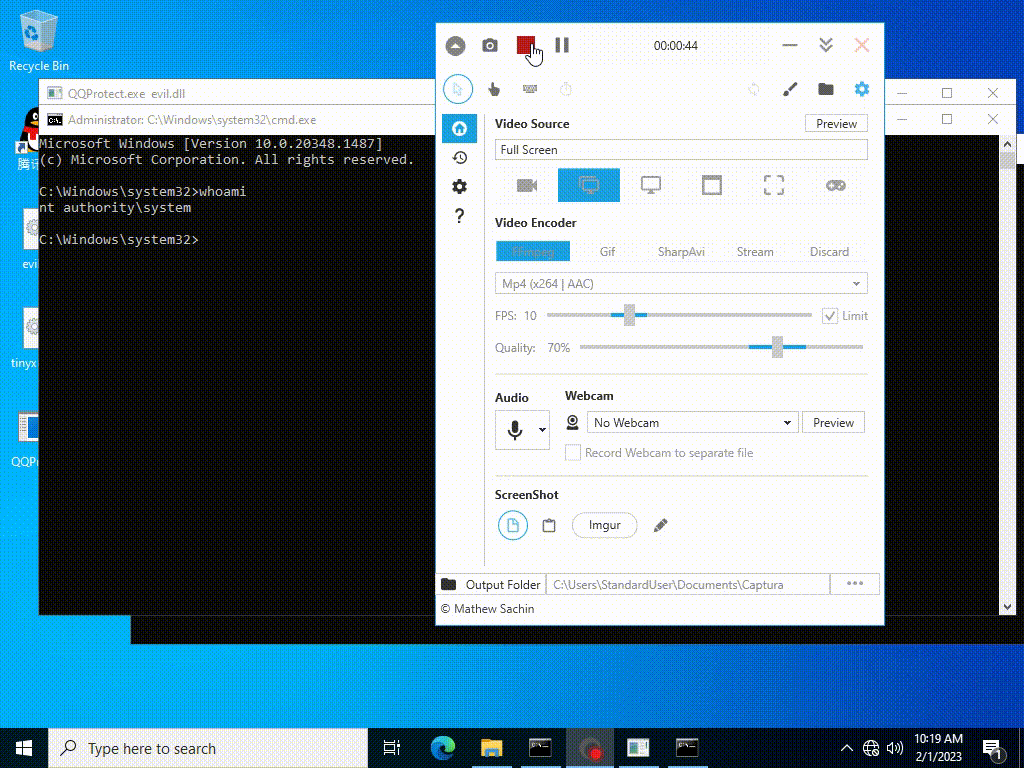
 vi3t1/qq-tim-elevation
CVE-2023-34312
 0x6rss/cve-2025-24071_poc
CVE-2025-24071 : Fuite de hachage NTLM via l'extraction de RAR/ZIP et le fichier .library-ms
 horizon3ai/cve-2022-40684
Un exploit de preuve de concept pour CVE-2022-40684 affectant Fortinet FortiOS, FortiProxy, et FortiSwitchManager
 dzonerzy/gowapt
Test de pénétration d'application web en Go
 its-arun/cve-2022-39197
Exploit de preuve de concept pour CVE-2022-39197, permettant l'exécution de code à distance contre CobaltStrike <= 4.7.1 via une charge utile SVG…
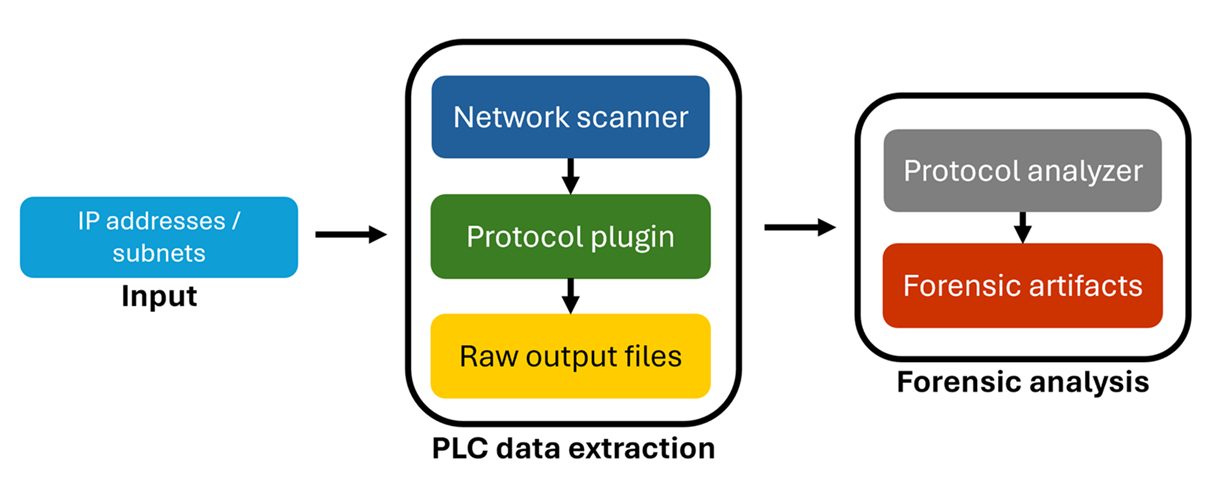 microsoft/ics-forensics-tools
Cadre forensique open-source pour analyser les métadonnées et les fichiers de projet des automates programmables industriels (PLC). Analyse les…
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…
 trustedsec/spoonmap
Wrapper Python autour de masscan et nmap pour la découverte de ports à grande échelle, la découverte d'hôtes, la récupération de bannières et…
 thomastjdev/wmd
Cadre Python pour outils de sécurité informatique
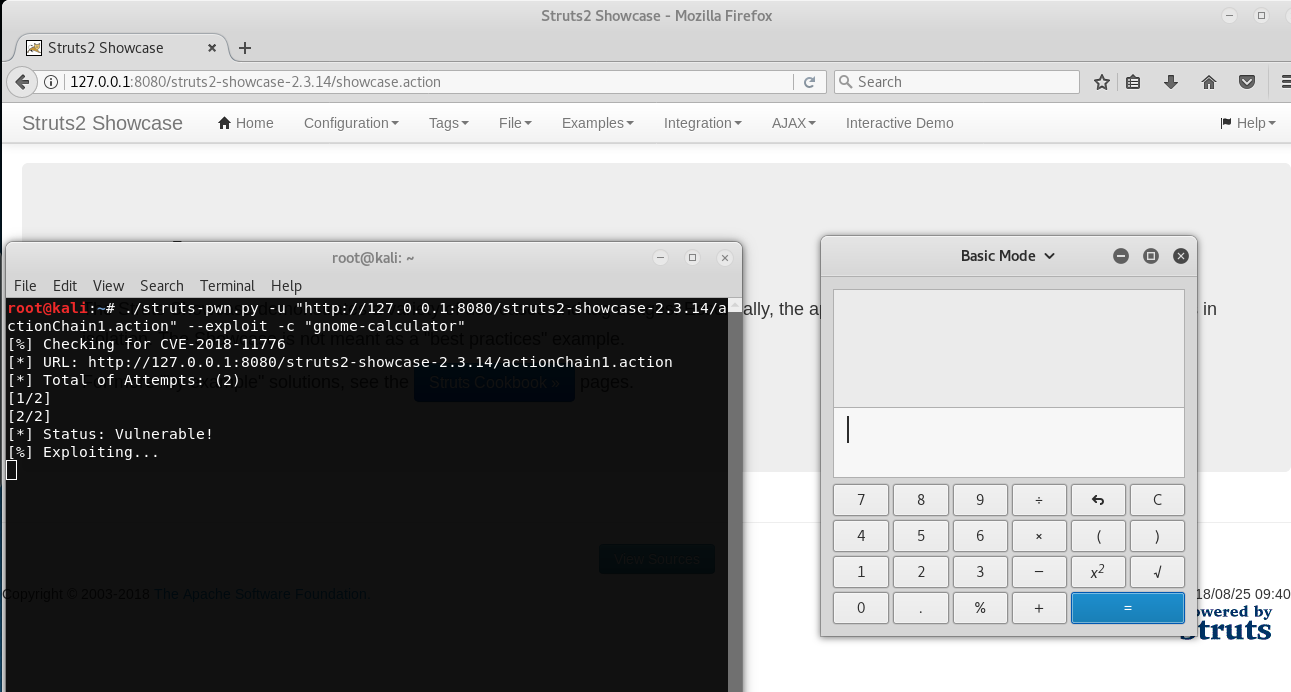 mazen160/struts-pwn_cve-2018-11776
Un exploit pour Apache Struts CVE-2018-11776
 last-emo-boy/rikune
Serveur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…
 opaxial/cve-2026-9830
CVE-2026-9830 Preuve de concept
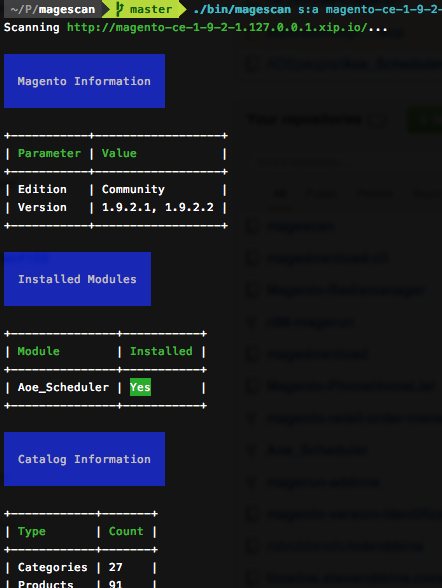 steverobbins/magescan
Scannez un site Magento pour obtenir des informations
 mrash/psad
psad : Détection d'intrusion et analyse des logs avec iptables
 johackim/docker-hacklab
Mon hacklab personnel, créez le vôtre.
 s0md3v/parth
Analyseur heuristique de paramètres vulnérables
 liuk3r/cve-2023-32233
CVE-2023-32233: Vulnérabilité de sécurité dans le noyau Linux
 teknogeek/ssrf-sheriff
Un simple sheriff de test SSRF écrit en Go.








