
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 soltanali0/cve-2025-53770-exploit
Outil d'exploitation d'injection de WebPart SharePoint
 genai-security-project/genai-llm-top10
Top 10 OWASP pour les applications de grands modèles de langage
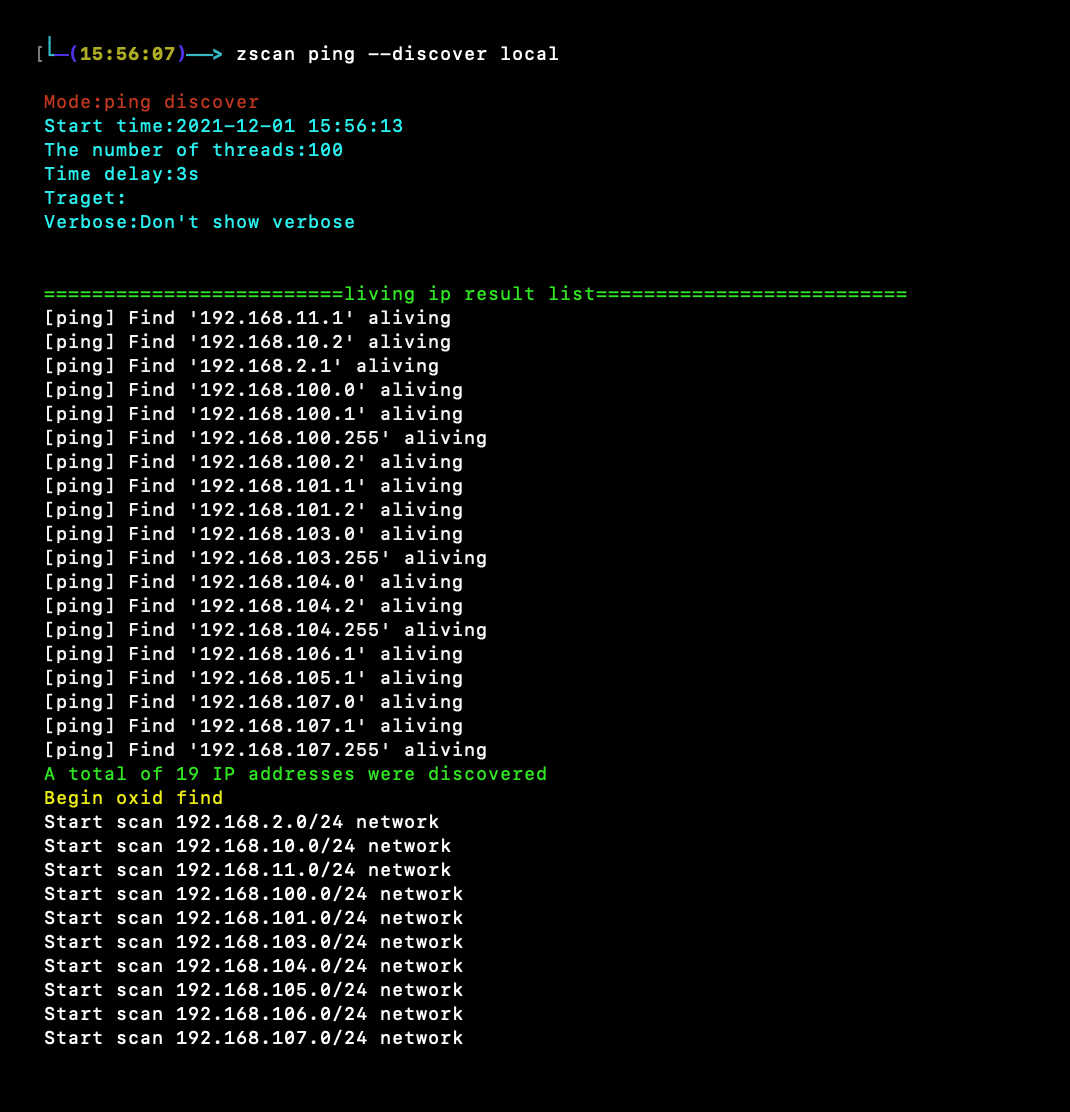 zyylhn/zscan
Zscan un ensemble d'outils de scan agressif
 cisagov/kev-data
Reflète le catalogue Known Exploited Vulnerabilities (KEV) de la CISA au format CSV et JSON avec un schéma JSON, permettant un accès programmatique…
 flipkart-incubator/rta
Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
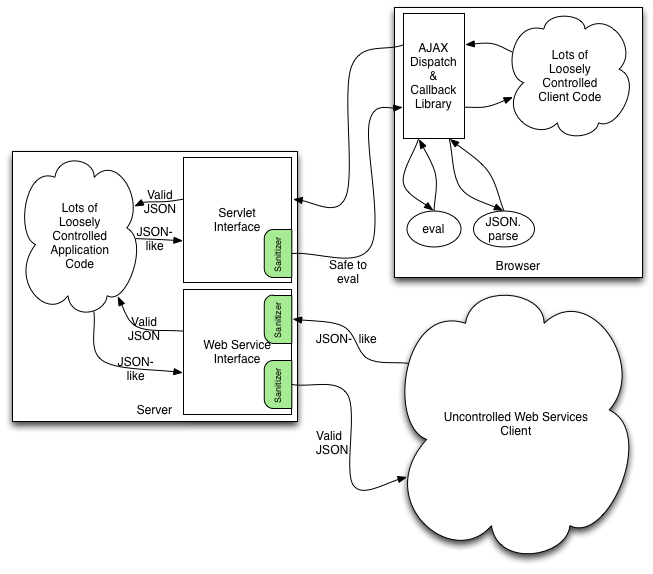 owasp/json-sanitizer
Étant donné un contenu de type JSON, le JSON Sanitizer le convertit en JSON valide.
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
 elttam/semgrep-rules
Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…
 ethicalhackingplayground/ssrf-king
Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes
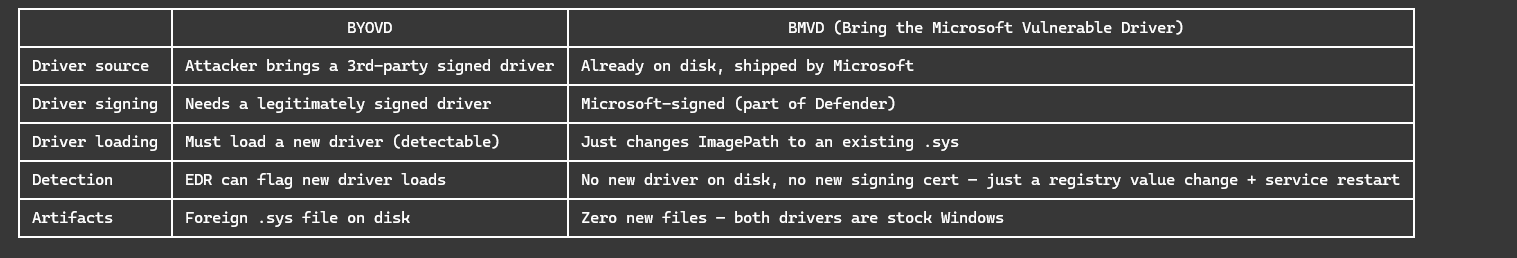 andreisss/ksldump
KslDump — Pourquoi apporter votre propre couteau quand Defender en a déjà laissé un dans la cuisine ?
 evict/poc_cve-2018-1002105
Exploit de preuve de concept pour CVE-2018-1002105 ciblant le serveur API Kubernetes. Prend en charge l'escalade de privilèges authentifiée et non…
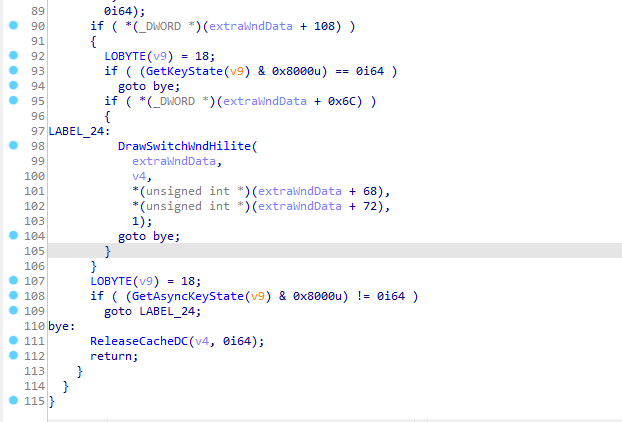 piotrflorczyk/cve-2019-1458_poc
POC pour cve-2019-1458
 garatc/bitunlocker
Attaque par downgrade pour CVE-2025-48804
 zblurx/certsync
Dump NTDS avec des certificats dorés et UnPAC the hash
 cyberark/blobhunter
Trouvez des données exposées dans Azure avec ce scanner de blobs publics.
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…








