
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 nbs-system/php-malware-finder
Scanner basé sur YARA qui détecte les malwares PHP obfusqués et les webshells en utilisant la correspondance de motifs sémantiques plutôt que des…
 rderaison/bromure
Sandboxing approprié pour le codage agentique et la navigation web
 sektioneins/suhosin
SUHOSIN [수호신] pour PHP 5.x - L'extension de sécurité PHP.
 bishopfox/gadgetprobe
Sonder les points de terminaison consommant des objets sérialisés Java afin d'identifier les classes, les bibliothèques et les versions de…
 maddiestone/conpresentations
Présentations de mes conférences
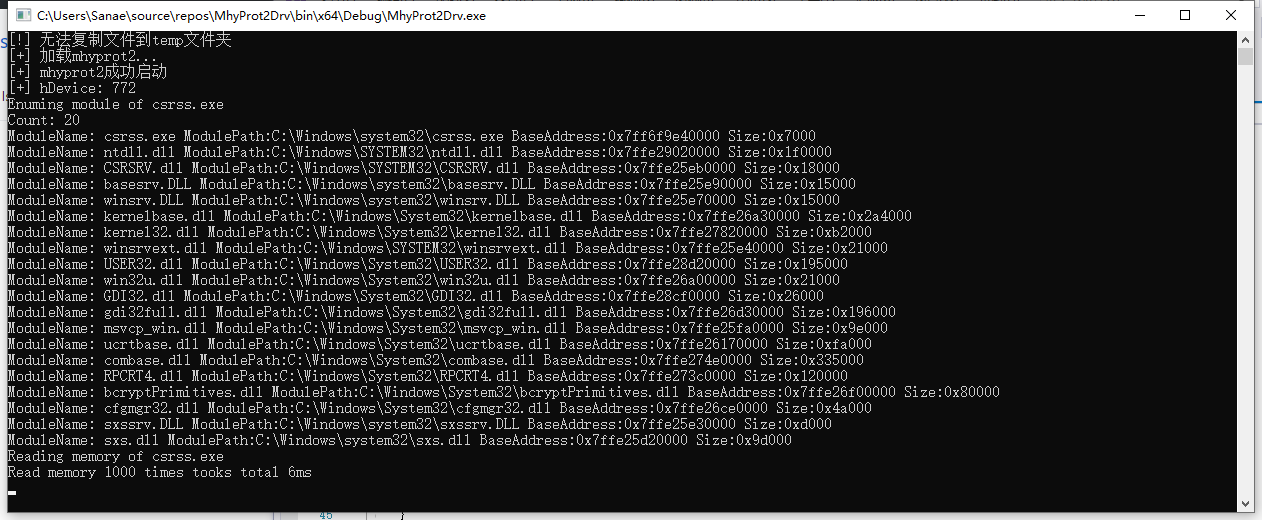 kagurazakasanae/mhyprot2drvcontrol
Une bibliothèque qui permet d'utiliser le pilote mhyprot2 pour énumérer les modules de processus, lire/écrire la mémoire des processus et tuer des…
 l0ss/grouper2
Trouver des vulnérabilités dans la stratégie de groupe AD
 assetnote/batchql
Script d'audit de sécurité GraphQL avec un accent sur la réalisation de requêtes et mutations GraphQL par lots.
 google/clusterfuzzlite
Solution de fuzzing continue intégrée dans les workflows d'intégration continue (CI) pour trouver des vulnérabilités dans les modifications de code…
 bugcrowd/templates
Dépôt pour héberger des modèles markdown destinés aux chercheurs
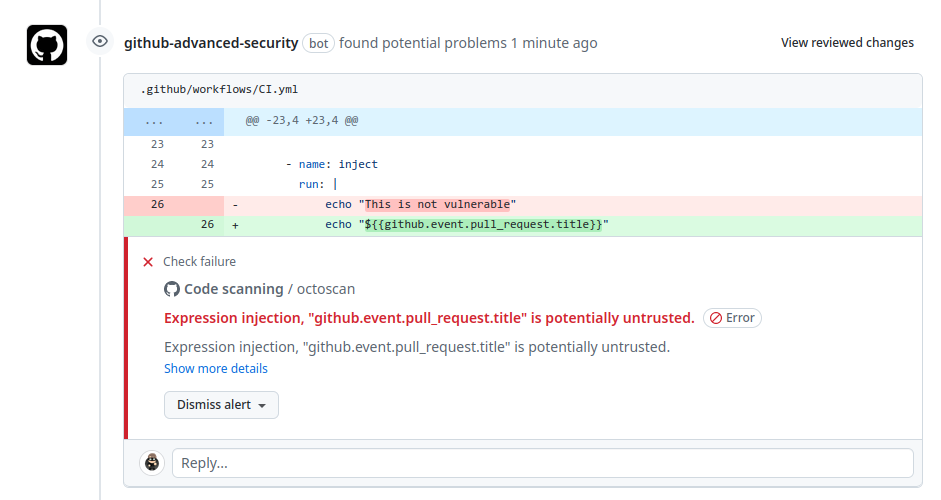 synacktiv/octoscan
Octoscan est un scanner statique de vulnérabilités pour les workflows GitHub Actions.
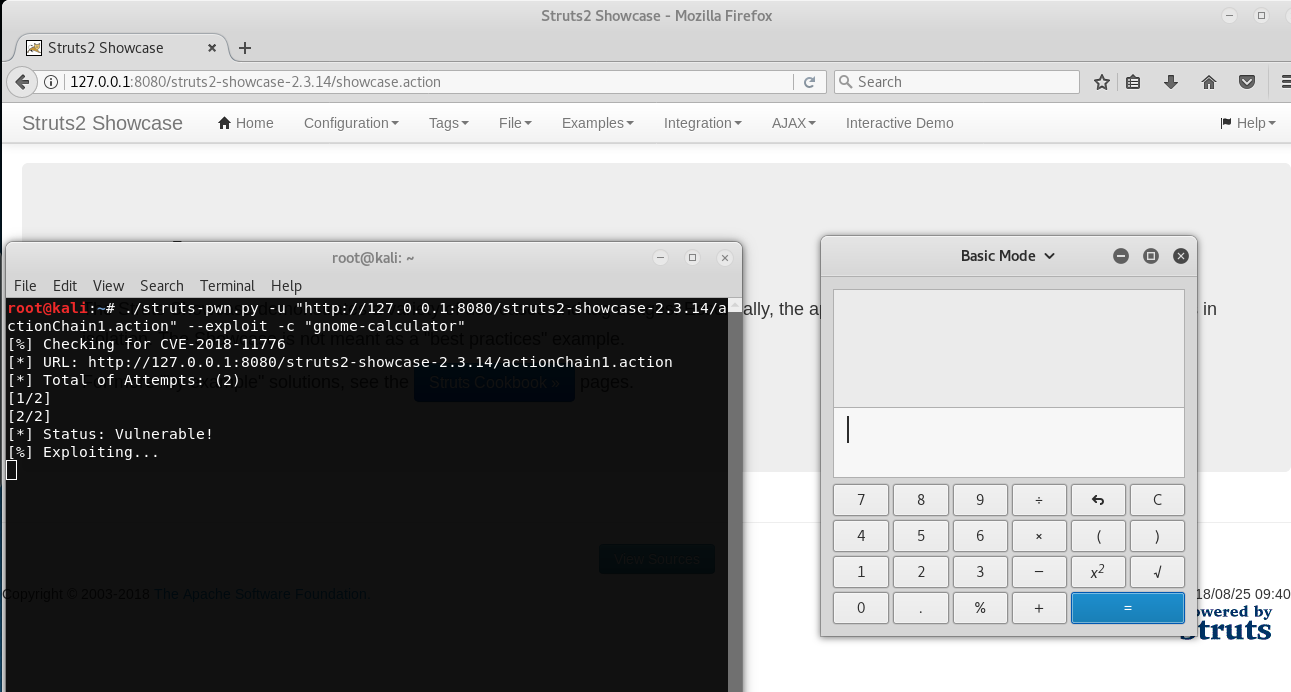 mazen160/struts-pwn_cve-2018-11776
Un exploit pour Apache Struts CVE-2018-11776
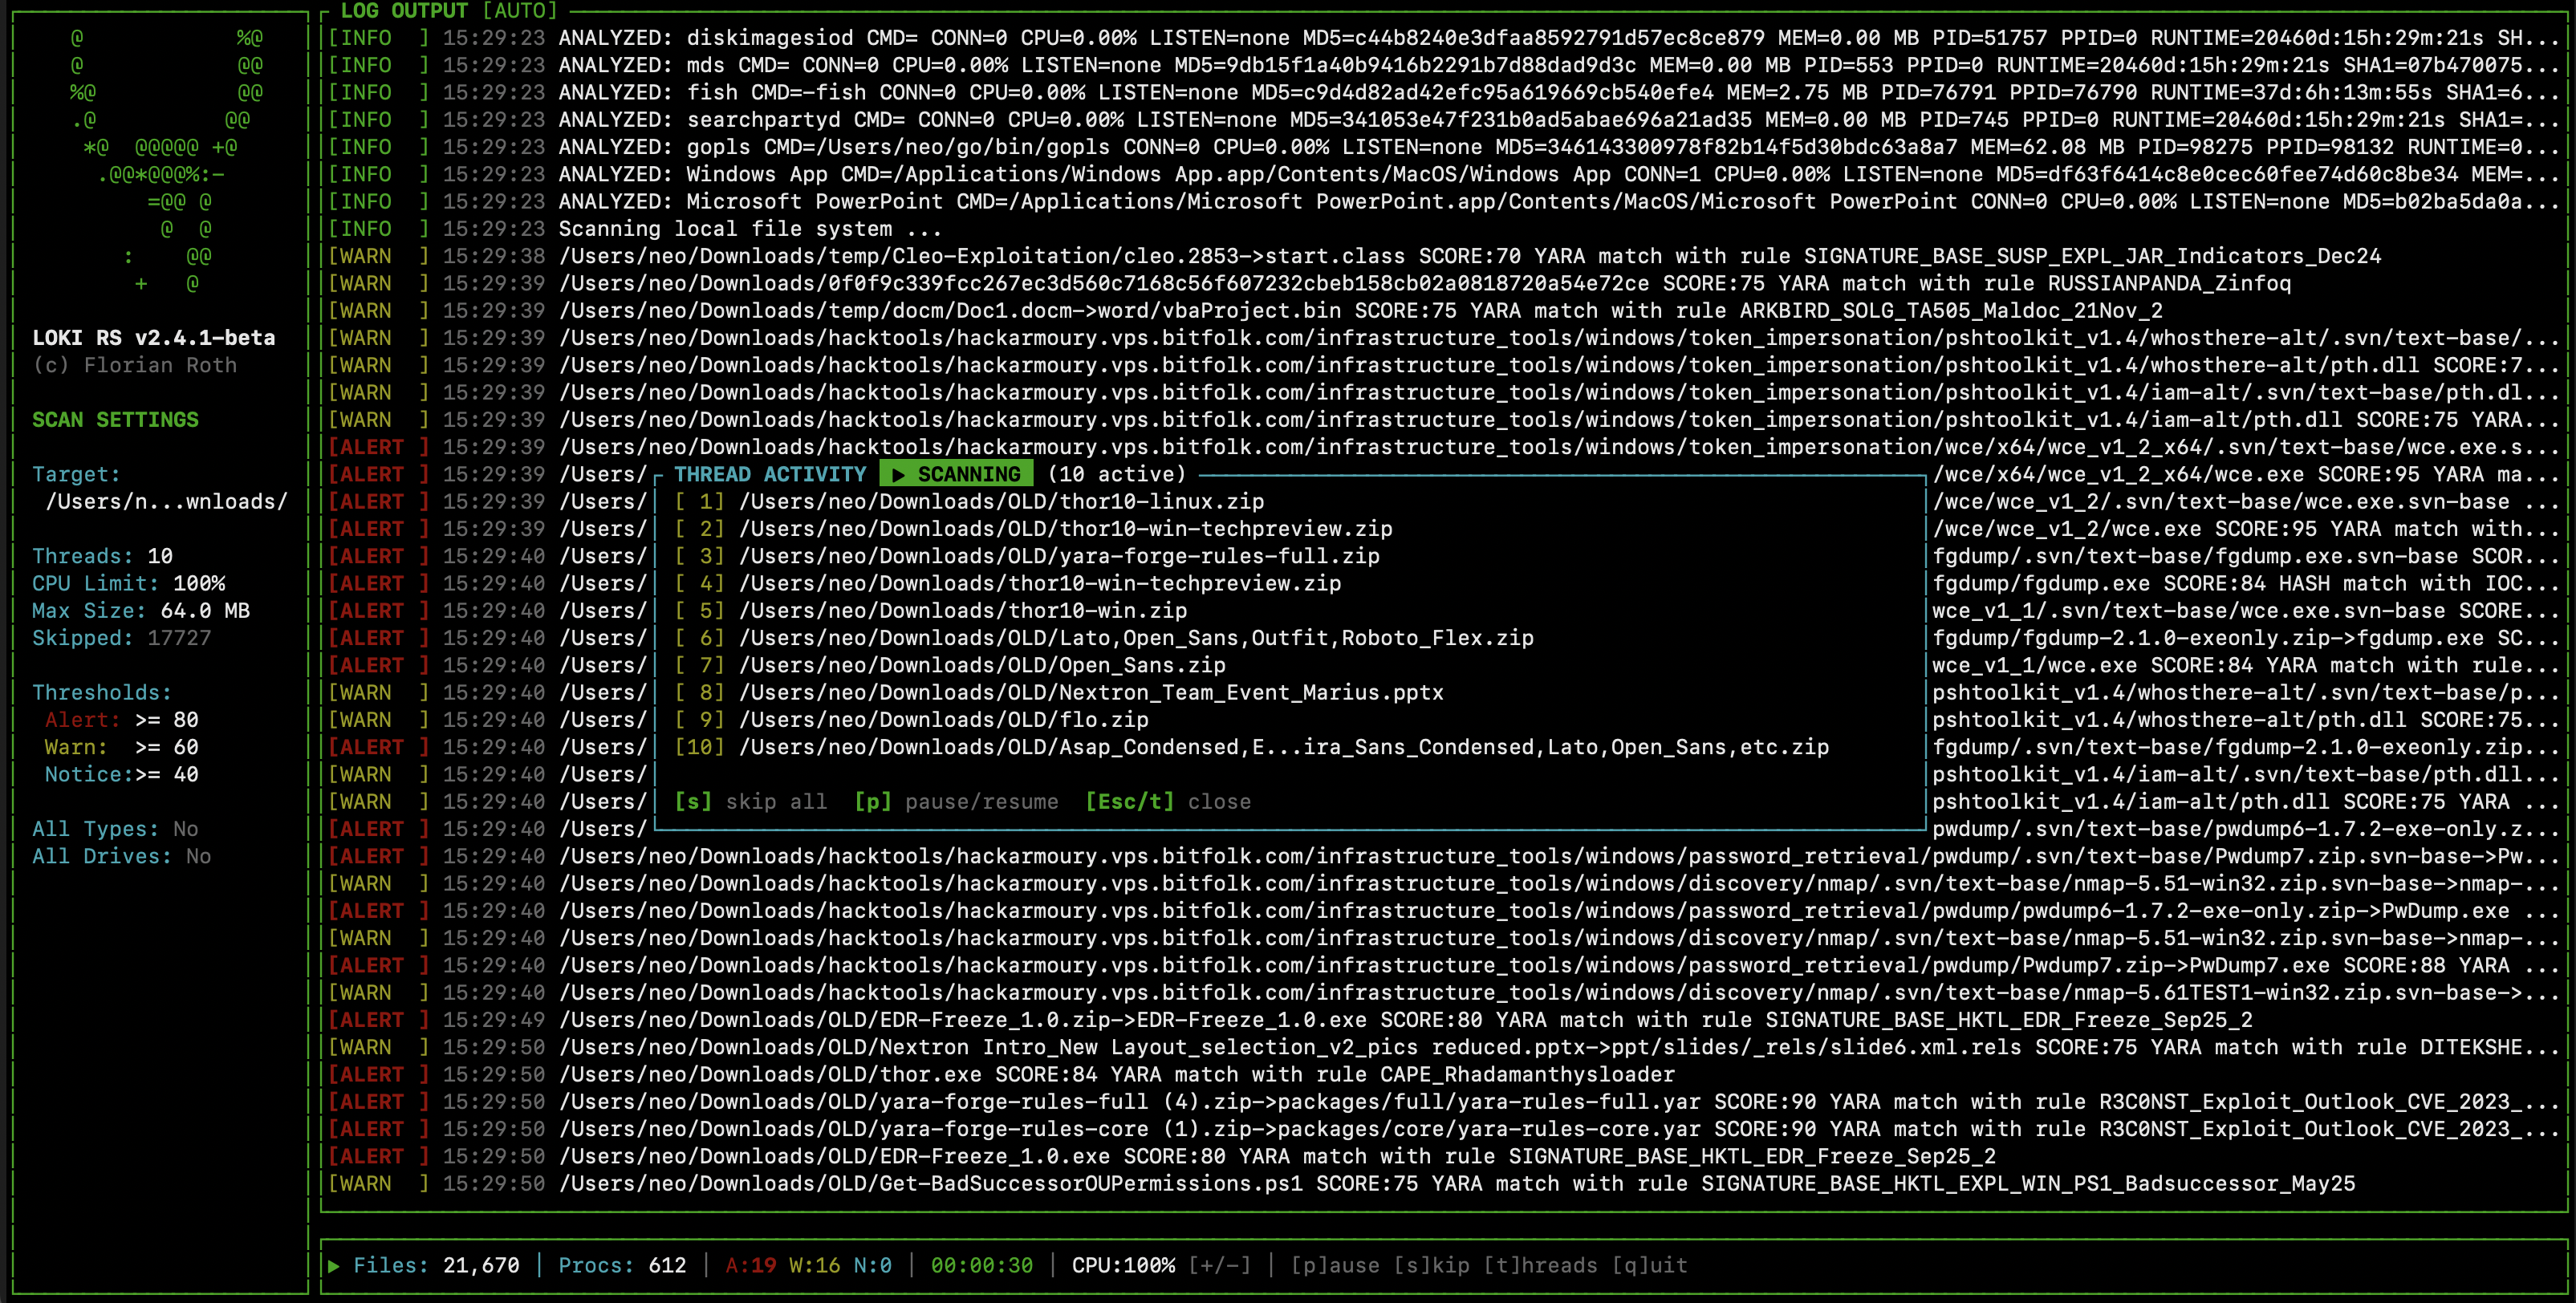 neo23x0/loki-rs
🐍 Scanneur YARA et IOC haute performance, multi-thread
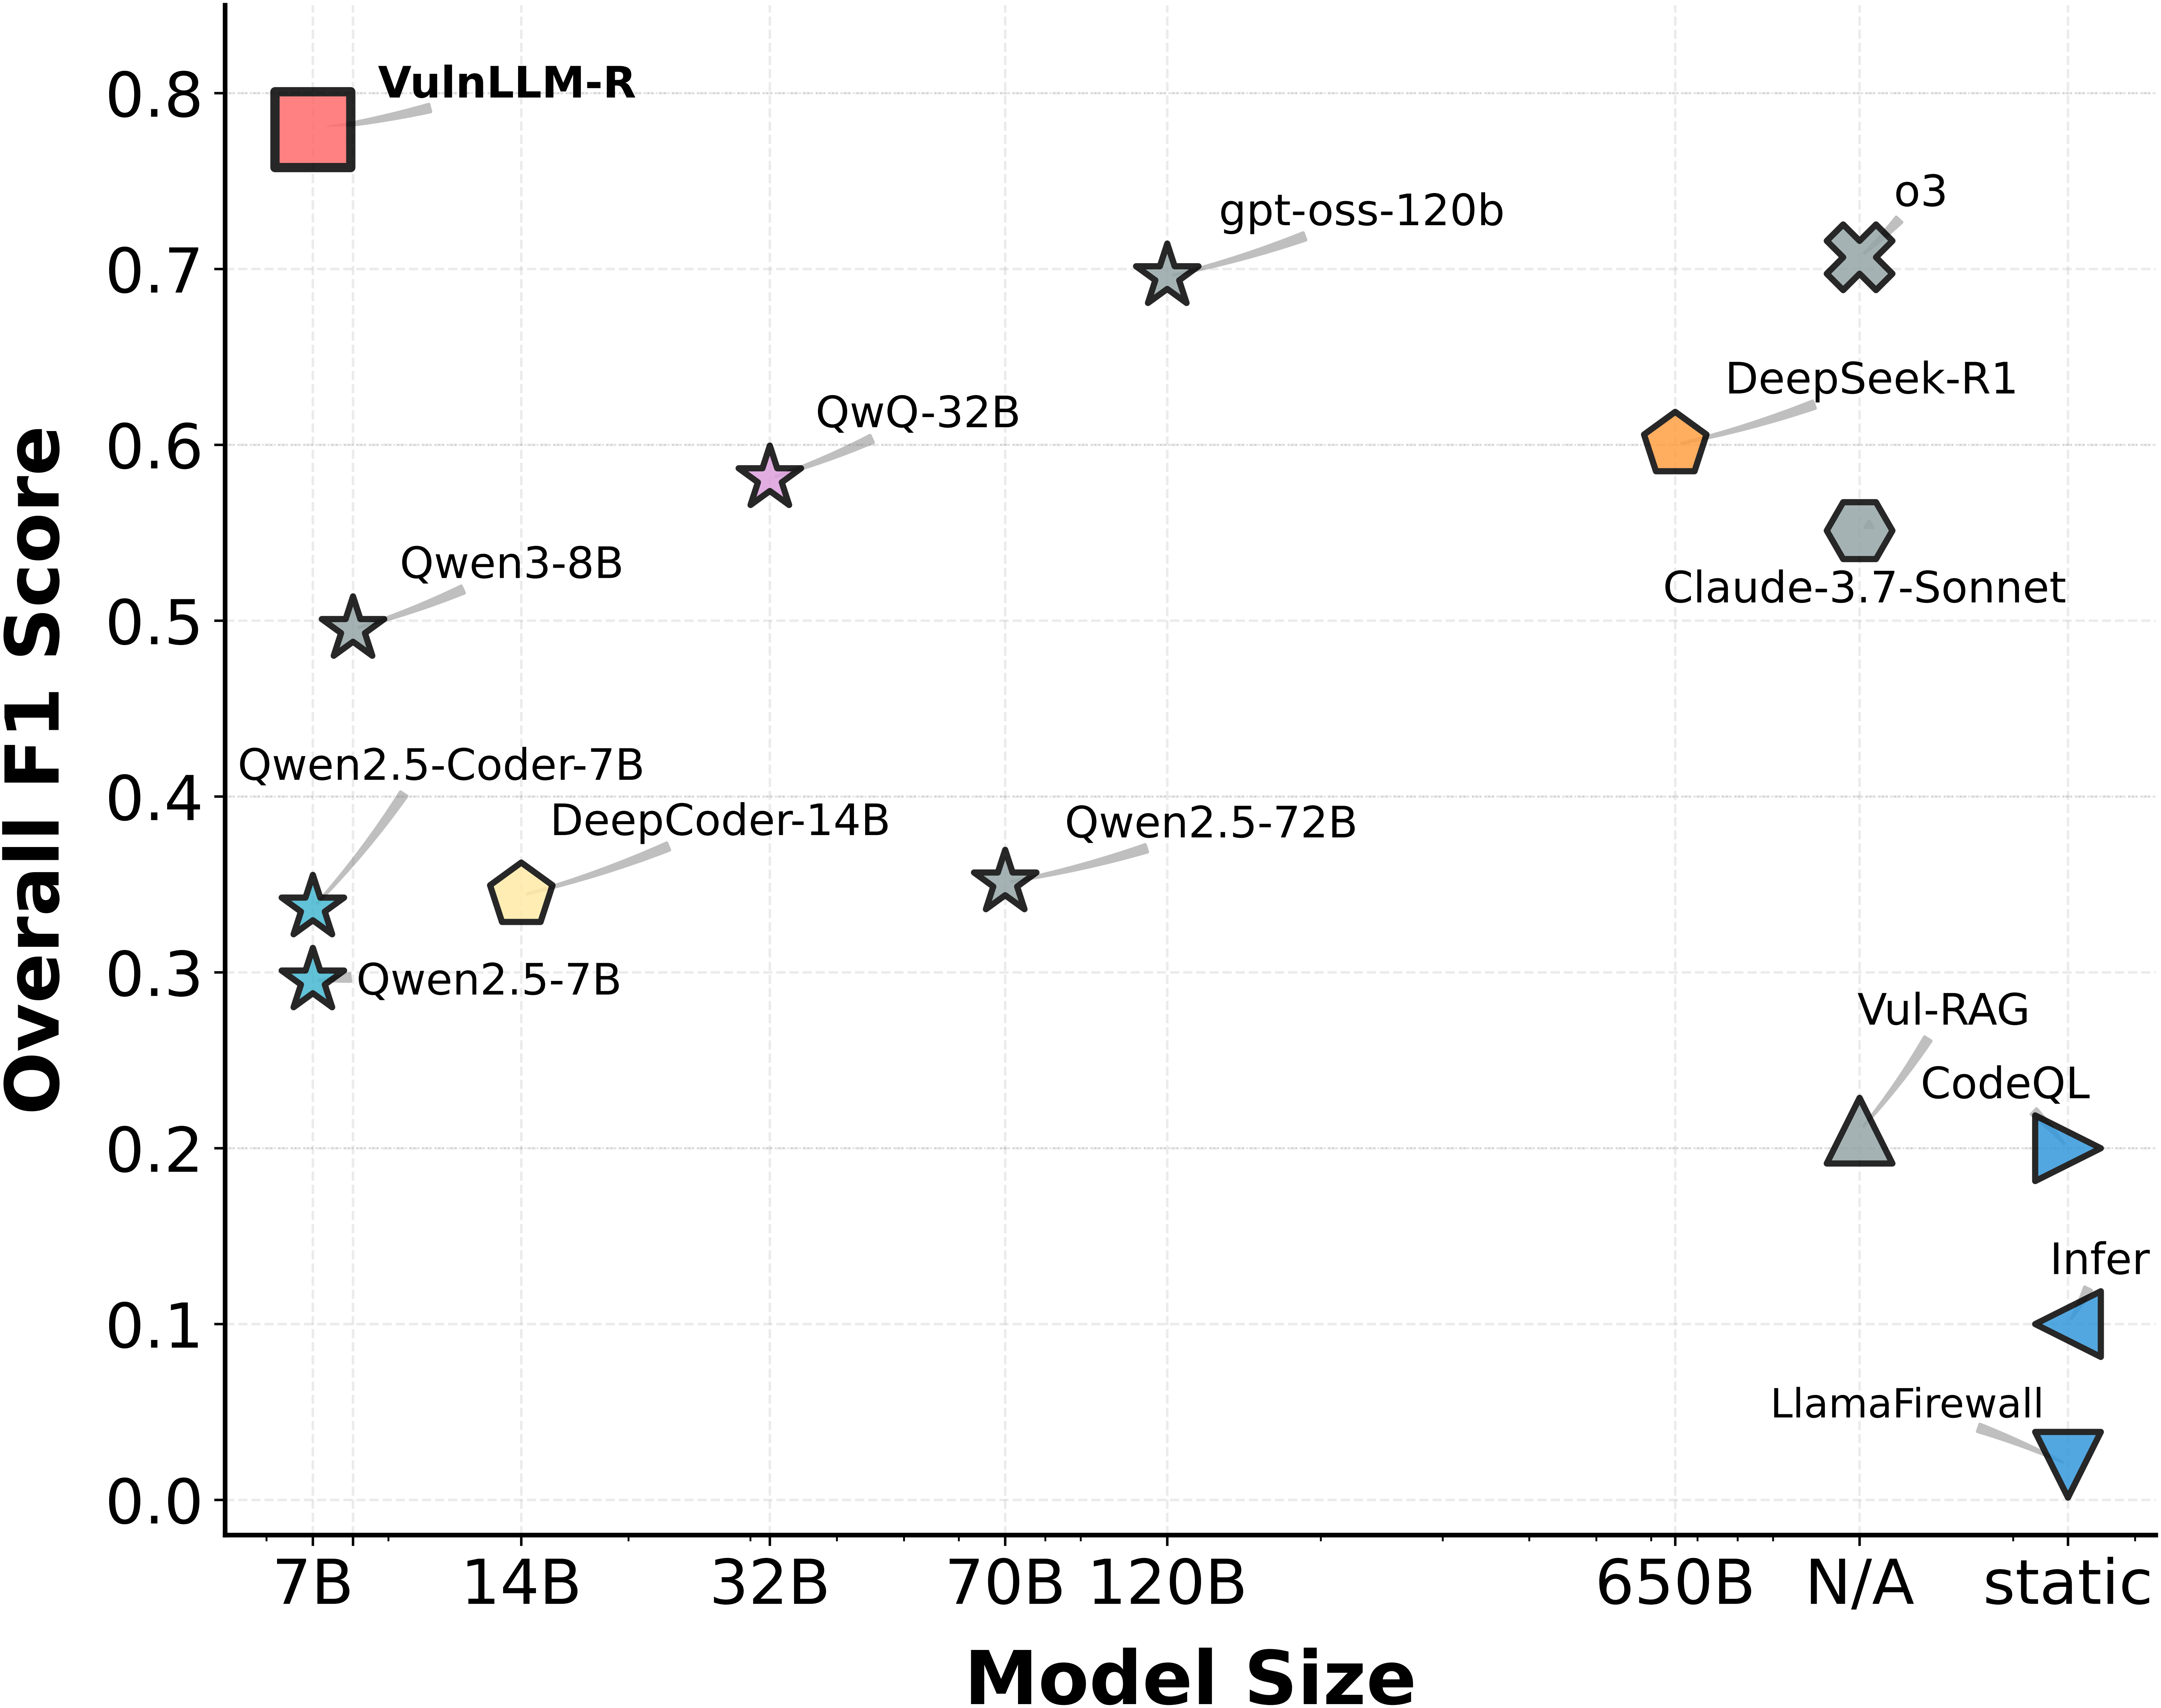 ucsb-mlsec/vulnllm-r
LLM de raisonnement spécialisé pour la détection de vulnérabilités dans le code source en C/C++ et Python, avec construction de jeux de données,…
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 genai-security-project/genai-llm-top10
Top 10 OWASP pour les applications de grands modèles de langage
 owasp/igoat
OWASP iGoat - Un outil d'apprentissage pour le pentesting et la sécurité des applications iOS par Swaroop Yermalkar
 tgies/copy-fail-c
Port C multiplateforme de l'exploit Copy Fail Linux LPE (CVE-2026-31431). Divulgué le 2026-04-29 par Theori / Xint.








