Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/s0md3v/parth
ReconnaissanceAnalyse des VulnérabilitésCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubs0md3v/parth

Parth

Analyseur heuristique de paramètres vulnérables

Voir le dépôt
6029432il y a 4 ansVérifié par Kitploit
Partager


Parth
Parth

Scanner heuristique de paramètres vulnérables

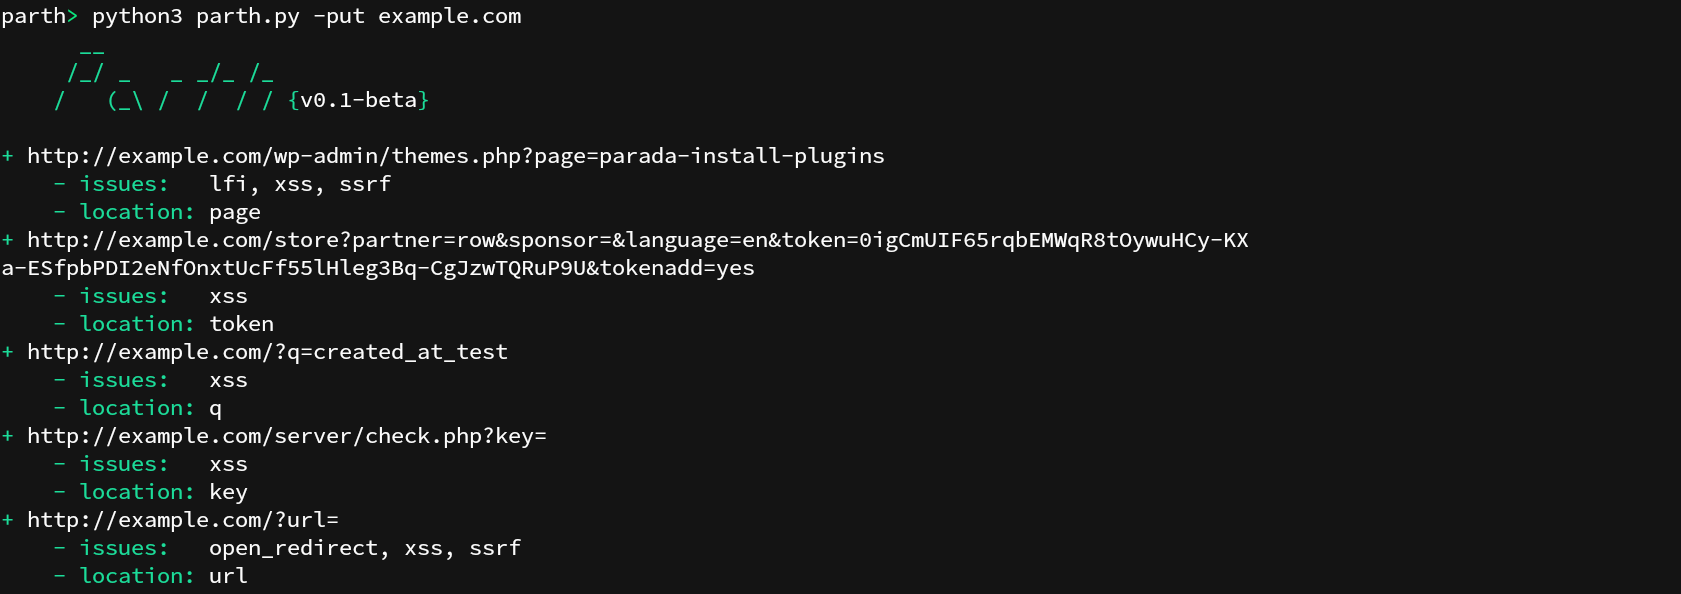
demo

Introduction

Certains noms de paramètres HTTP sont plus souvent associés à une fonctionnalité qu'à d'autres. Par exemple, le paramètre ?url= contient généralement des URLs comme valeur et est donc souvent victime d'attaques d'inclusion de fichier, de redirection ouverte et de SSRF. Parth peut parcourir votre historique Burp, une liste d'URLs ou ses propres URLs découvertes pour trouver ces noms de paramètres et les risques qui leur sont généralement associés. Parth est conçu pour aider les tests de sécurité web en facilitant la priorisation des composants à tester.

Utilisation

Installation : pip3 install parth

Importer des cibles depuis un fichier

Cette option fonctionne pour les 3 types d'import pris en charge : historique Burp Suite, fichier texte délimité par des sauts de ligne ou fichier texte de requête HTTP.

parth -i example.history

Importer des cibles depuis l'entrée standard

cat urls | parth

Une option exclusive --pipe est disponible lors de l'import de cibles depuis l'entrée standard. Elle peut être utilisée pour afficher les URLs vulnérables à une vulnérabilité spécifique.

cat urls | parth --pipe xss

Problèmes pris en charge : lfi, ssrf, sqli, xss, open_redirect, rce

Trouver des URLs pour un domaine

Cette option utilise CommonCrawl, Open Threat Exchange et Waybackmachine pour trouver des URLs du domaine cible.

parth -t example.com

Ignorer les noms de paramètres en double

Les noms de paramètres identiques dans toutes les URLs sont ignorés.

parth -ut example.com

Enregistrer les noms de paramètres

Cette option écrit tous les noms de paramètres trouvés dans un fichier nommé params-{target}.txt pour une utilisation ultérieure.

parth -pt example.com

Sortie JSON

La commande suivante enregistre le résultat sous forme d'objet JSON dans le fichier spécifié.

parth -t example.com -o example.json

Crédits

La base de données des noms de paramètres et des risques qui leur sont associés est principalement créée à partir du travail public de divers membres de la communauté, comme @Jhaddix.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →