
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 edera-dev/cve-tarmageddon
Démonstration de CVE-2025-62518 : un bogue critique de remplacement de taille d'en-tête étendu PAX dans les bibliothèques tar tokio-tar et async…
 nationwide-group-oss/cryptoptic
Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…
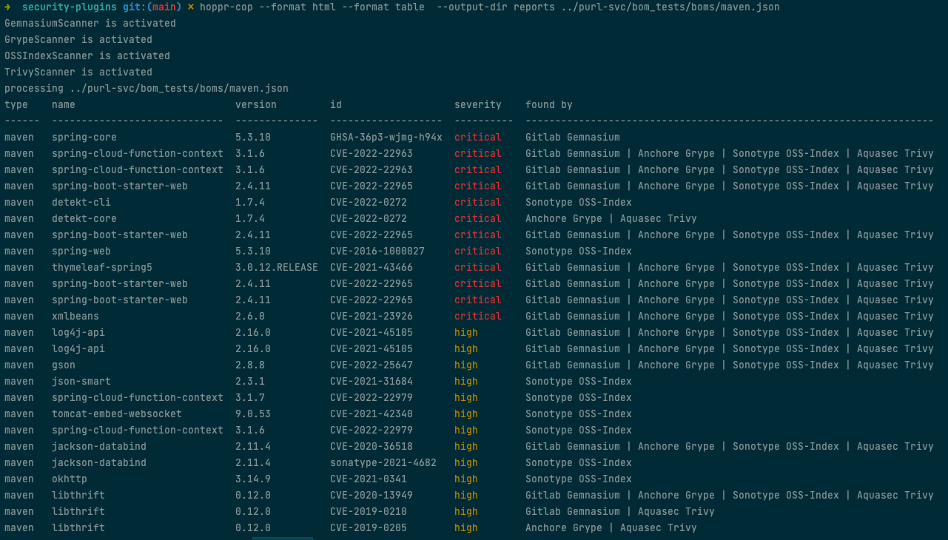
 hoppr/hoppr-cop
Aggrège les données de vulnérabilités provenant de multiples bases de données en SBOM CycloneDX, générant des rapports VEX dédupliqués, HTML, et…
 rapticore/orenpmguard
Défense contre l'attaque de la chaîne d'approvisionnement Shai-Hulud
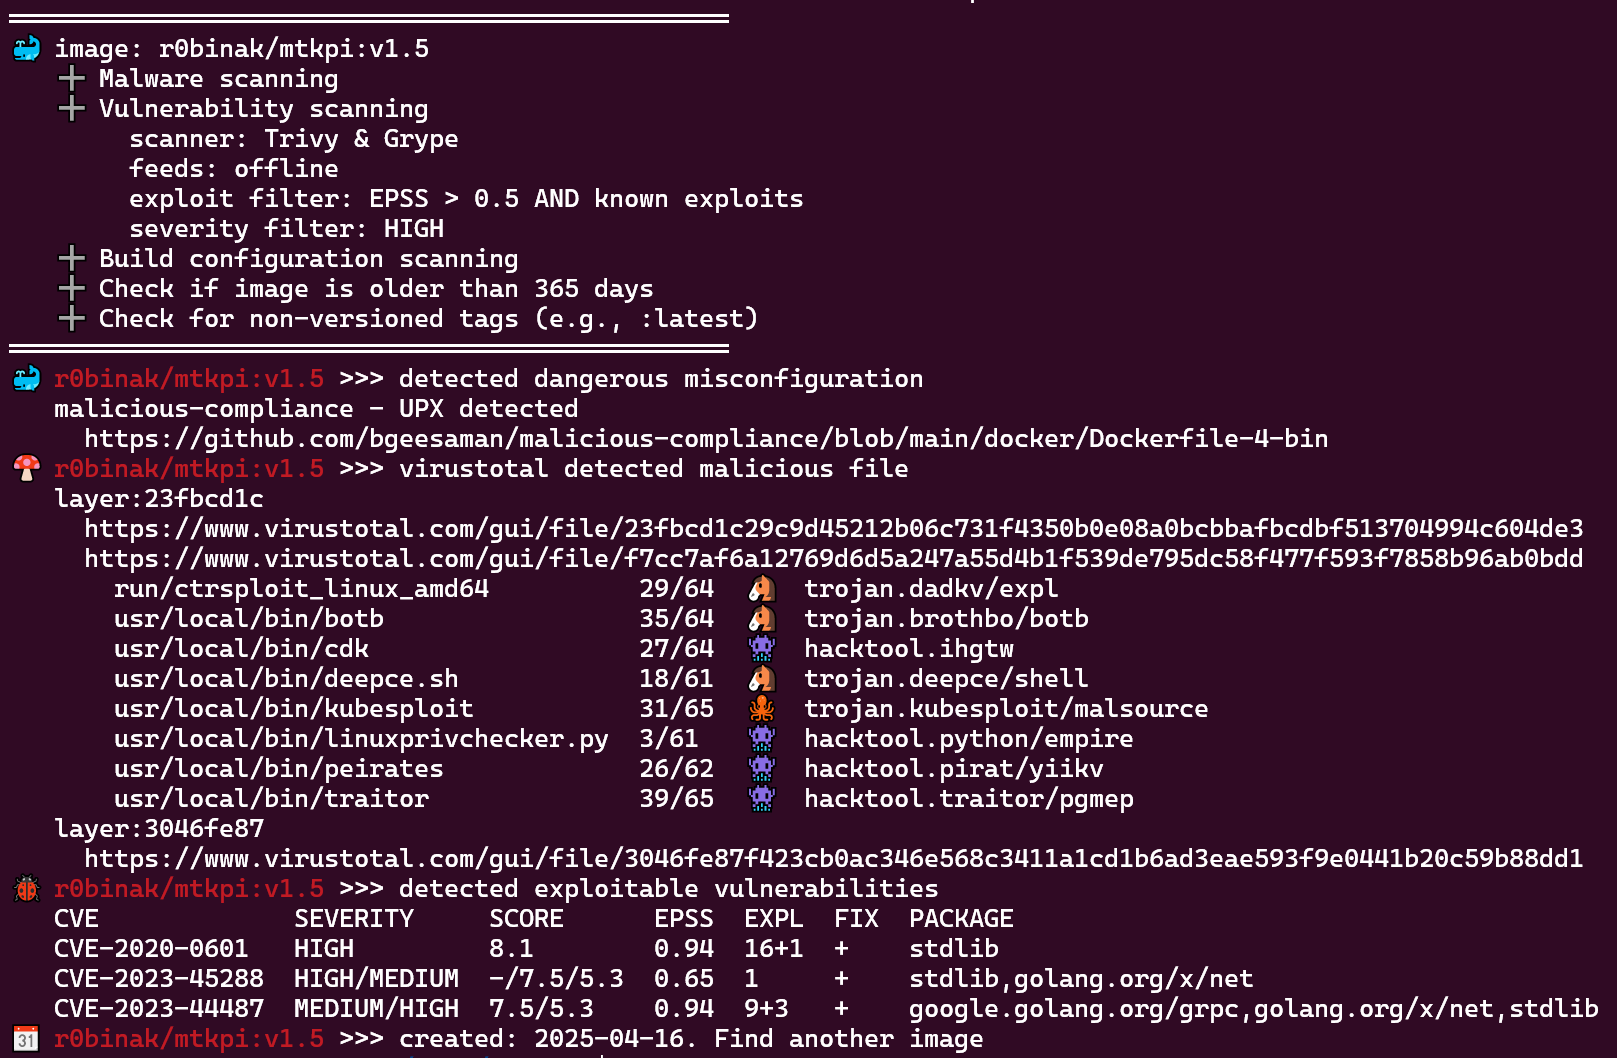 ecomtech-oss/pisc
Vérificateur de sécurité d'images OCI publiques (images Docker)
 ammaraskar/vscode-github-token-grab-extension
Extension pour récupérer le jeton GitHub depuis VSCode
 aquasecurity/trivy-enforcer
[EXPÉRIMENTAL] Kubernetes Operator pour Image Assurance
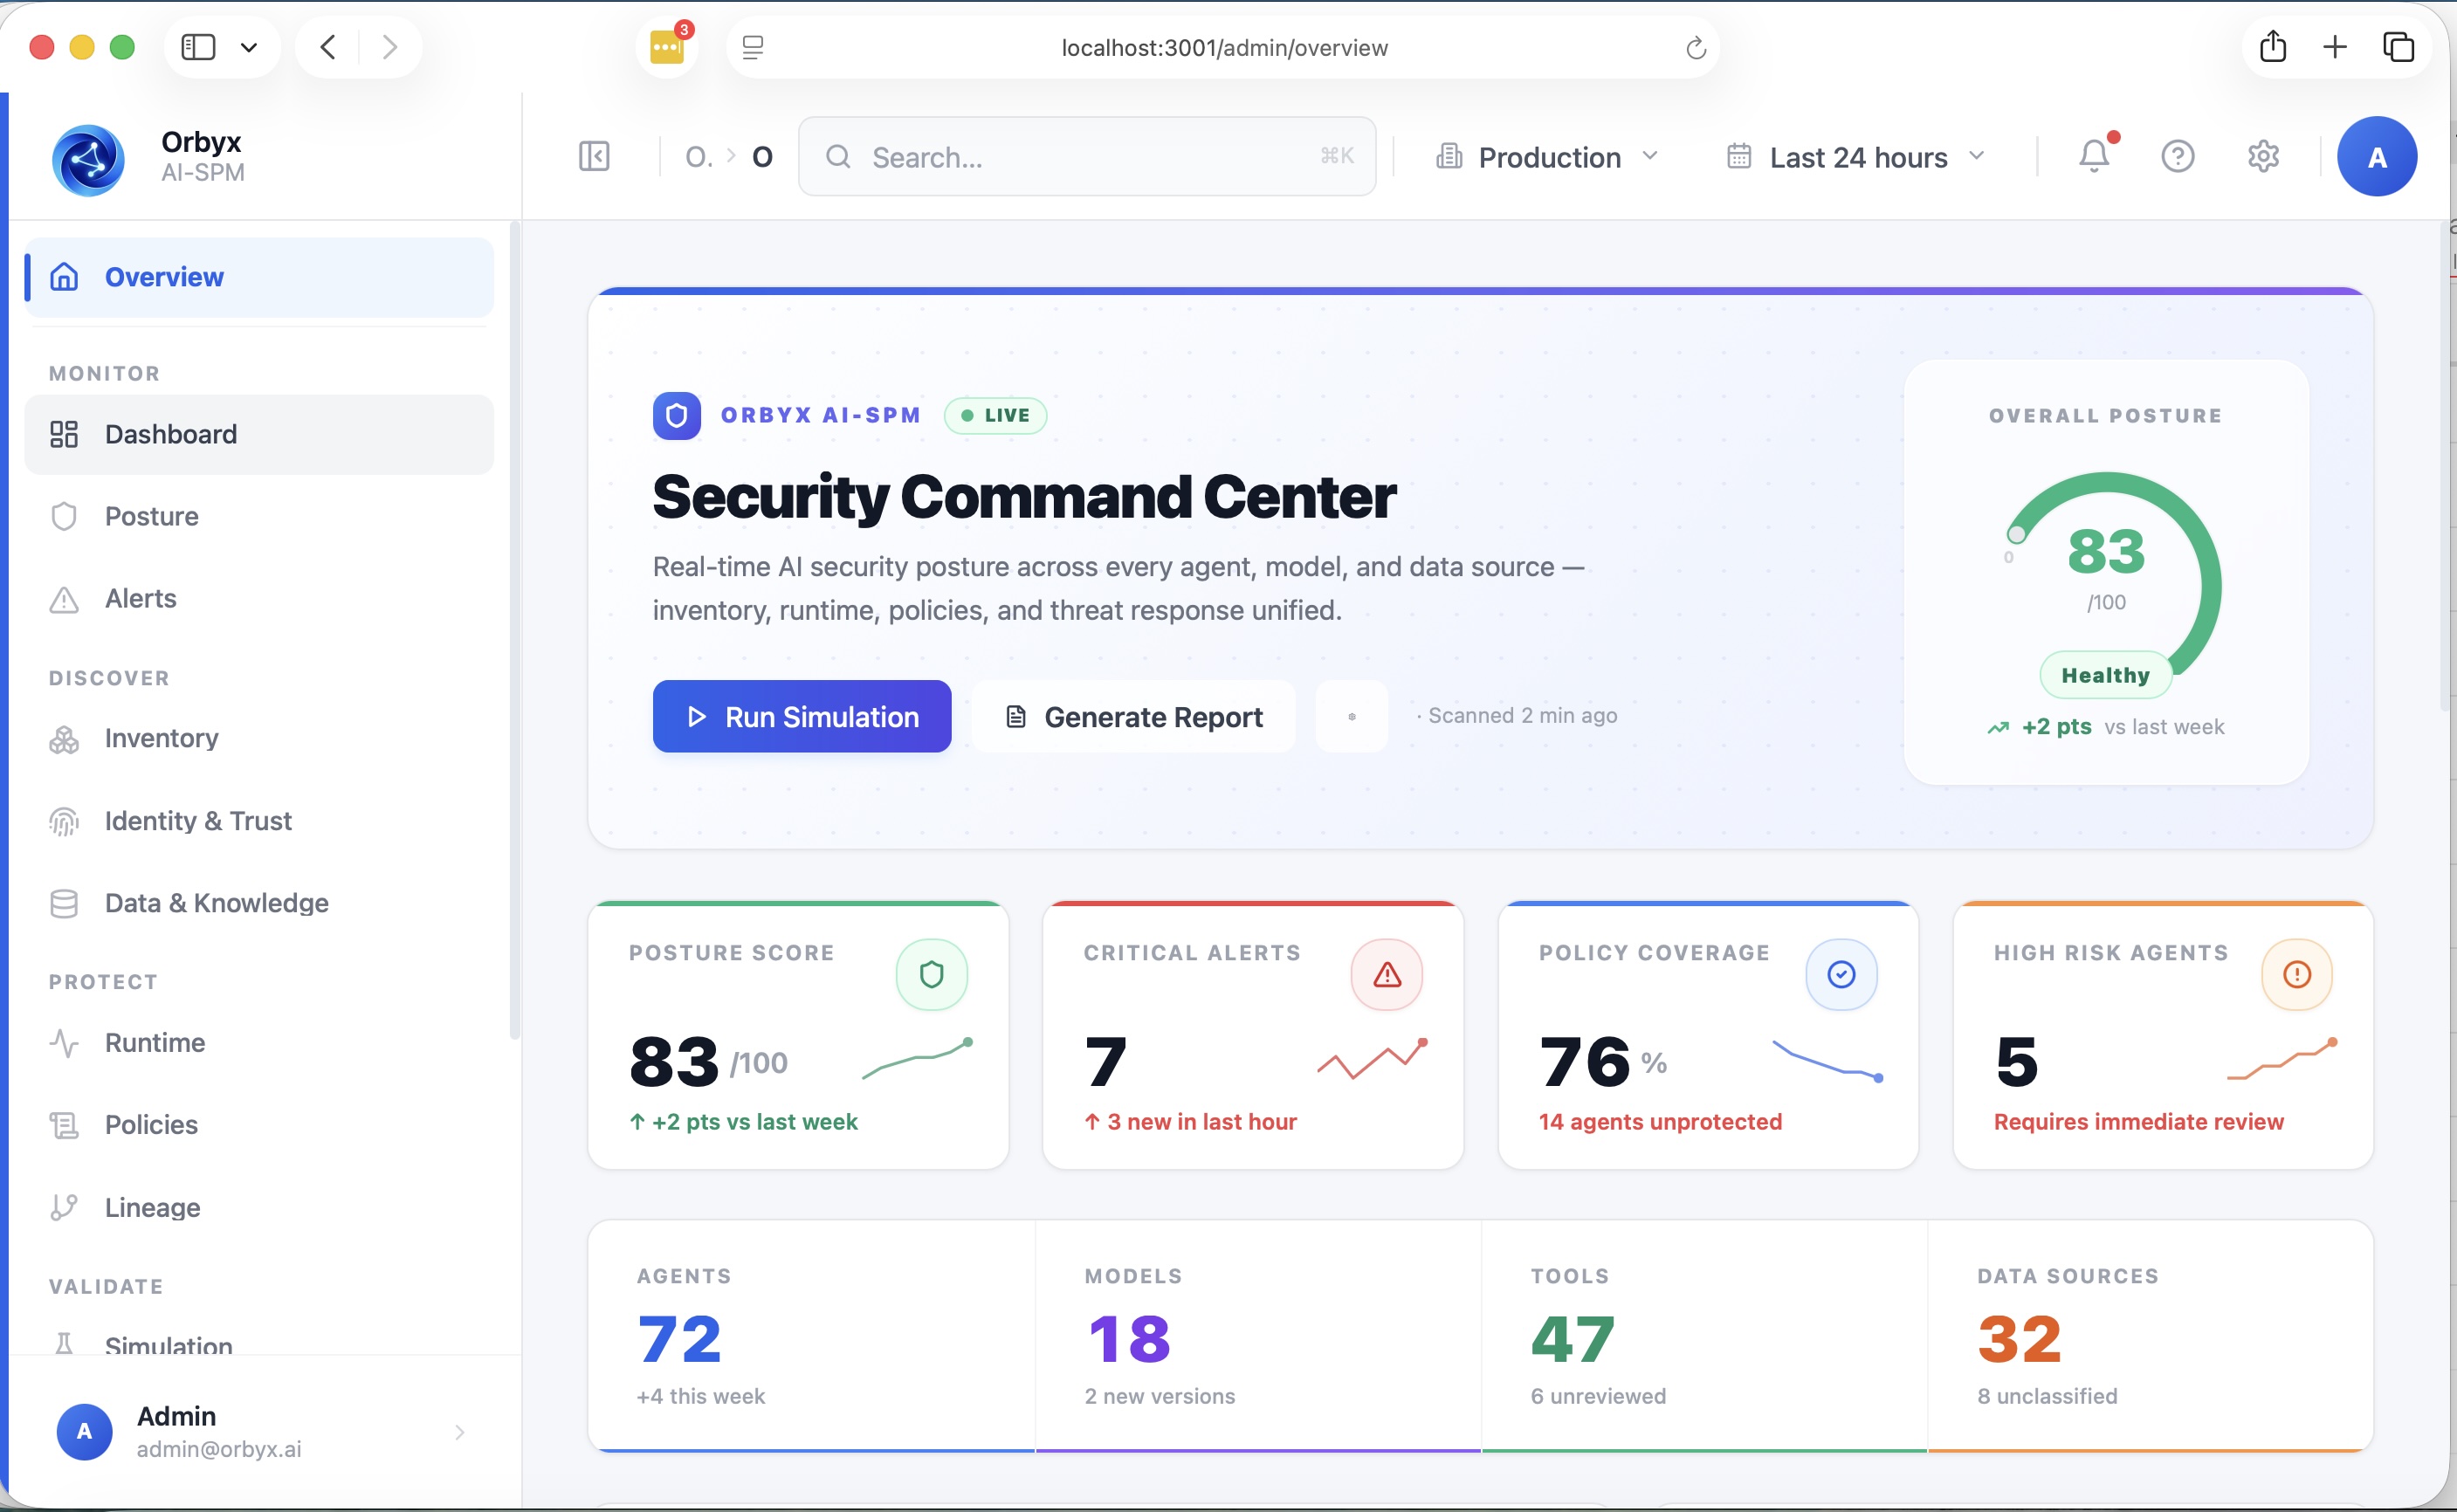 dshapi/ai-spm
Ce projet open source est dédié à la mise en œuvre de l'AI-SPM au niveau entreprise. Ce faisant, les organisations peuvent protéger de manière…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282 : Élévation de privilèges locale via la préservation des bits SUID/SGID lors de l'extraction d'archives
 gautamvarmadatla/mcpsafetywarden
Serveur proxy qui encapsule les serveurs MCP avec profilage comportemental, analyse de sécurité, filtrage des risques et exécution sécurisée. Détecte…
 doyensec/malicious-devfile-registry
Exploit CVE-2024-0402 pour GitLab Workspaces utilisant un registre Devfile malveillant avec une archive de path traversal pour écraser…
 ugurrates/teampcp-supply-chain-attack
CVE-2026-33634 (CVSS 9.4) — L'attaque de la chaîne d'approvisionnement CI/CD la plus marquante de 2026 à ce jour.
 bekk/retire.js
retire.js a une nouvelle maison
 agentshield-ai/sigma-ai
Règles de détection Sigma pour la surveillance de sécurité des agents IA
 r0binak/xzk8s
Dockerfile et manifests Kubernetes pour reproduire la CVE-2024-3094
 jackadamson/cve-2021-26700
Preuve de concept pour CVE-2021-26700 : exécution de code à distance dans l'extension VSCode npm-script via un settings.json d'espace de travail…
 aquasecurity/secfixes-tracker
Forké depuis https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 koblers/np-audit
Analyse statique de sécurité pour les paquets npm. Détecte le code obfusqué, les patterns malveillants et les vulnérabilités connues avant…








