
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit

 aquasecurity/secfixes-tracker
Forké depuis https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 owasp/donkai
DonkAI est un laboratoire pratique pour l'OWASP Top 10 des applications LLM (2025) - aucun vrai LLM n'est requis.
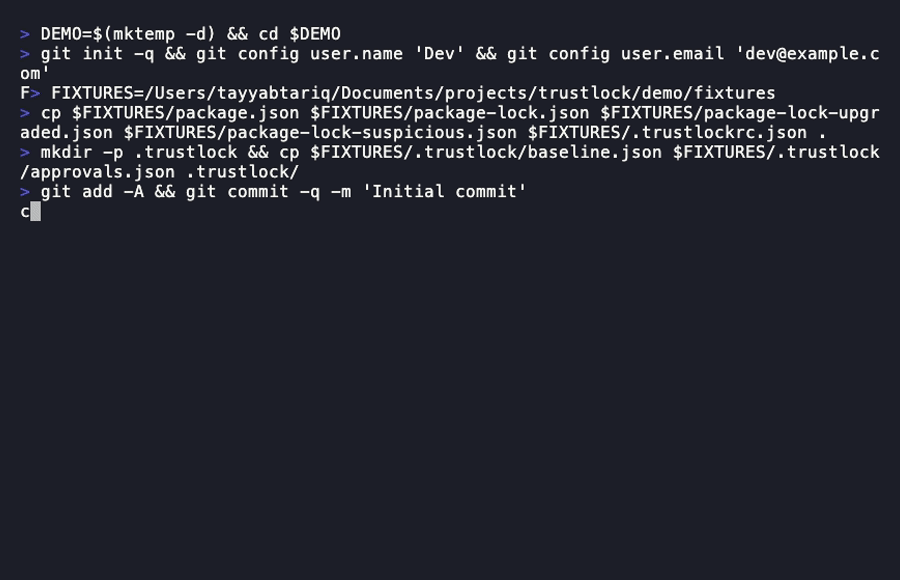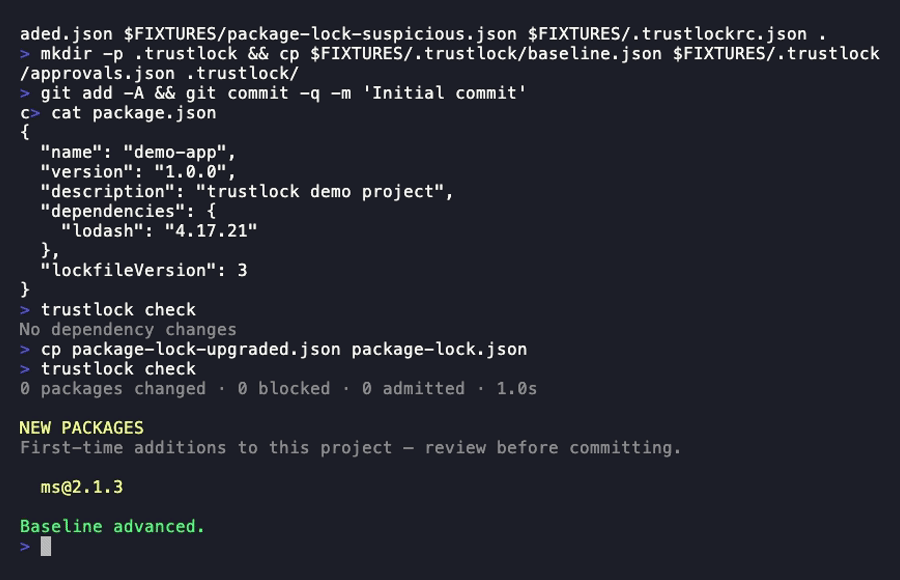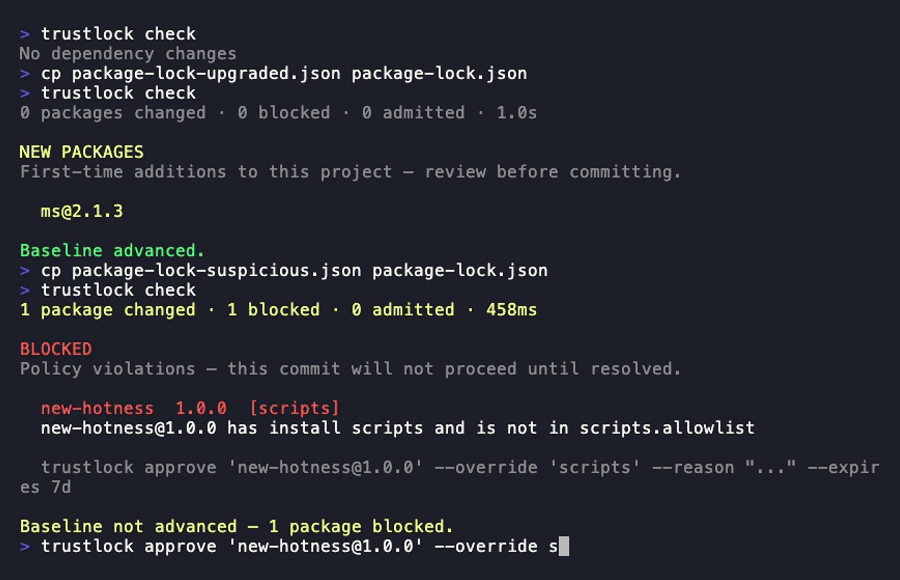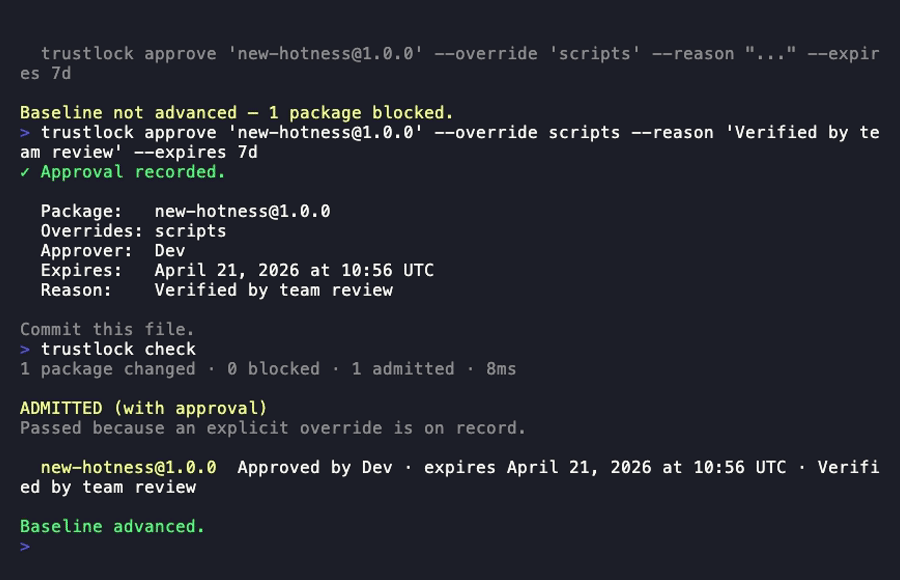 tayyabt/trustlock
Un contrôleur d'admission de dépendances natif à Git. Évalue les signaux de confiance à chaque modification de dépendance et bloque les commits ou…
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract (Test sur Ubuntu 23.10)
 martyx00/vulnfanatic-ng
Plugin BianryNinja pour identifier les vulnérabilités dans les binaires décompilés, avec des analyses programmatiques et le support LLM.
 ltmthink/cve-2023-51385_test
une vérification de CVE-2023-51385
 boxed-dev/vibe-coding-security
Liste de contrôle de sécurité pré-lancement pour les applications générées par IA (Lovable, v0, Bolt, Cursor). 69 vérifications couvrant Supabase…
 eastarctica/cve-2026-43813
CVE-2026-43813 : contournement de enforceEnvironment dans CloudAttestation
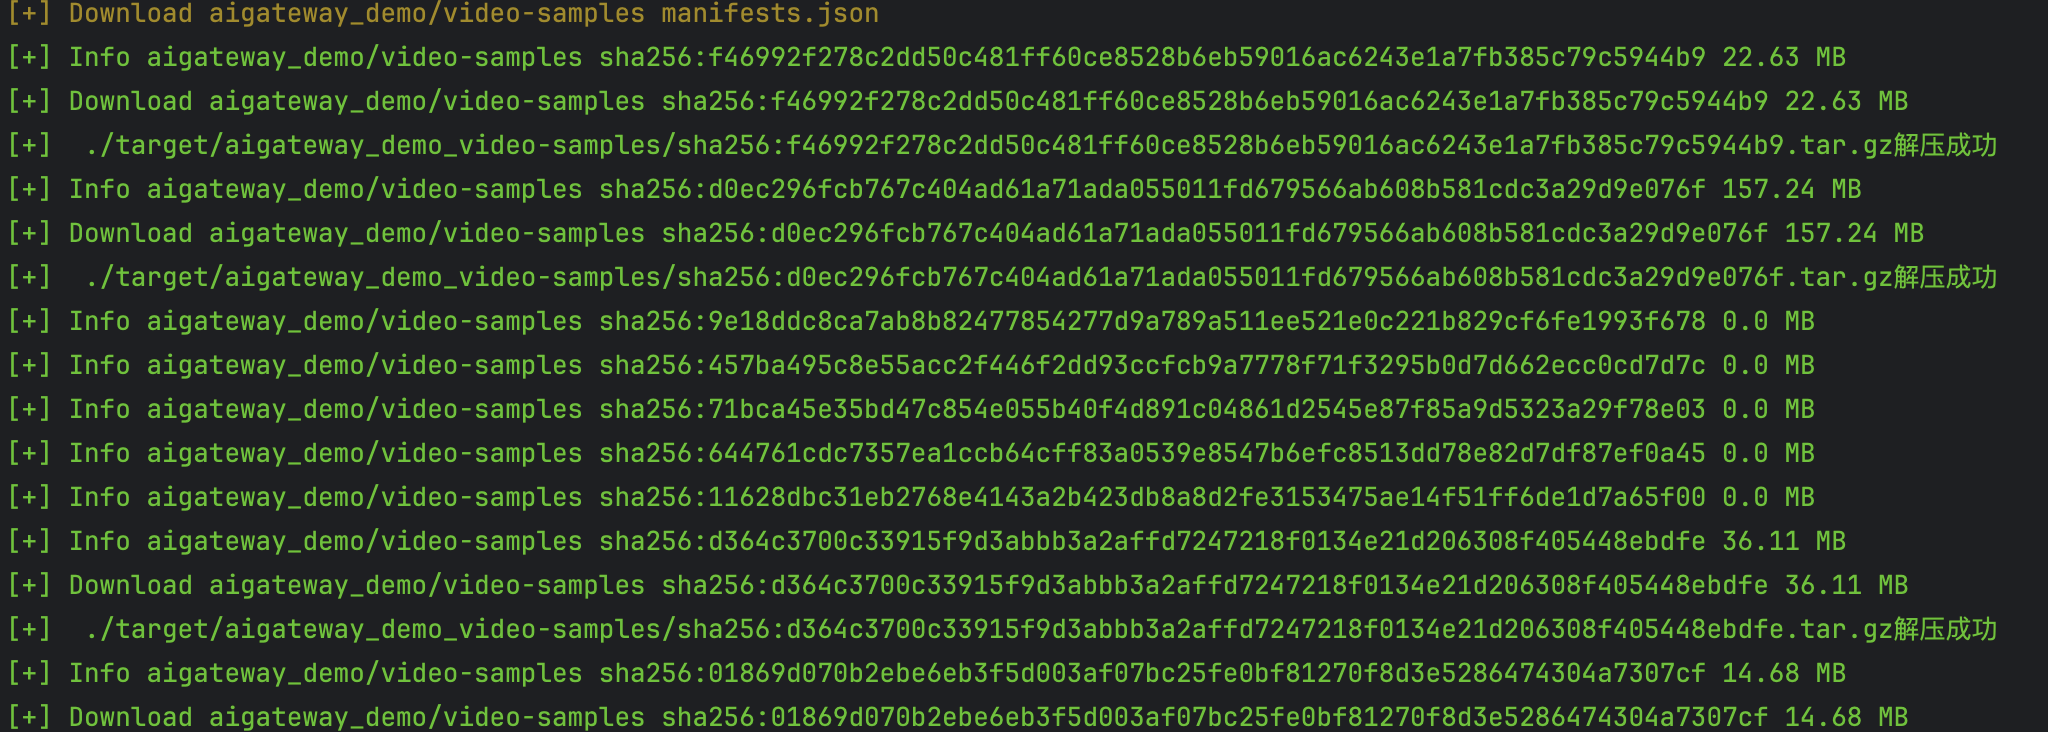 codesecurityteam/harbor
CVE-2022-46463 script de téléchargement entièrement automatique des images publiques Harbor
 anee769/conduit
Passerelle API sur site pour agents de codage IA avec attribution des coûts par ingénieur, budgets stricts, gouvernance des sorties (scan de…
 tomjwxf/scopeblind-gateway
Passerelle de sécurité pour serveurs MCP avec application de politiques par outil, reçus d'audit signés Ed25519 et journalisation en mode furtif.…
 aquasecurity/vexhub-crawler
Collecter les documents VEX et mettre à jour VEX Hub
 emirkmo/xz-backdoor-github
Historique des commits liés à la porte dérobée xz découverte le 29 mars 2024 : CVE-2024-3094.
 simplylu/cve-2021-42574
Générez des fichiers malveillants à l'aide de l'attaque bidi récemment publiée (CVE-2021-42574)
 aquasecurity/binfinder
Trouver les fichiers binaires non installés via le gestionnaire de paquets
 timwr/cve-2017-1000117
Preuve de concept de CVE-2017-1000117
 commonguy25/authproof-sdk
Reçus de délégation signés cryptographiquement pour les agents IA. Définissez exactement ce qu'une IA peut et ne peut pas faire — signé, vérifiable,…
 mergebase/log4j-samples
Données de test publiques. Échantillons de versions de la bibliothèque log4j pour aider les scanners / détecteurs log4j à améliorer leur précision…








