
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 google/osv-scanner
Scanner de vulnérabilités écrit en Go qui utilise les données fournies par https://osv.dev
 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 kyverno/kyverno
Appliquez la sécurité et la conformité sur les clusters Kubernetes via des contrôles d'admission, la mutation de ressources, des analyses en…
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 anchore/grype
Un scanner de vulnérabilités pour les images de conteneurs et les systèmes de fichiers
 trufflesecurity/trufflehog
Trouver, vérifier et analyser les identifiants divulgués
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 aquasecurity/trivy
Trouvez des vulnérabilités, des erreurs de configuration, des secrets, des SBOM dans les conteneurs, Kubernetes, les dépôts de code, les clouds et…
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 snyk/cli
Snyk CLI analyse et surveille vos projets pour détecter les vulnérabilités de sécurité.
 sheeki03/tirith
Sécurité du terminal pour les développeurs et agents IA. Intercepte les URL homographes, les redirections vers le shell (pipe-to-shell), les…
 9pings/fad-checker
Auditeur de dépendances sans build qui analyse 10 écosystèmes hors ligne, signalant les CVE priorisées par CISA KEV et EPSS, les paquets en fin de…
 mmiszczyk/cve-2021-33879
Interception MITM de la mise à jour de GameLoop
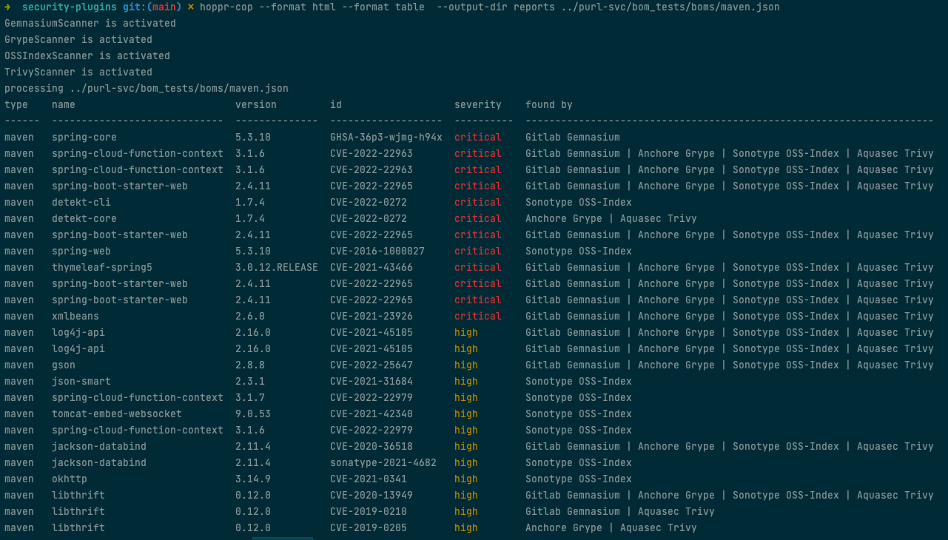
 hoppr/hoppr-cop
Aggrège les données de vulnérabilités provenant de multiples bases de données en SBOM CycloneDX, générant des rapports VEX dédupliqués, HTML, et…
 semgrep/semgrep
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.
 vulncheck-oss/cli
VulnCheck's official command line tool
 mongodb/kingfisher
Détecte les secrets + validation en direct. Cartographie le rayon d'impact. Révoque rapidement. Utilise le CLI ou intègre-le en Rust et Python.
 mubix/ai-ctf
Plateforme locale de Capture-the-Flag avec des leçons guidées sur l'injection de prompt, l'abus d'appels d'outils et l'OSINT contre six personas de…






