
 hoppr/hoppr-cop
Aggrège les données de vulnérabilités provenant de multiples bases de données en SBOM CycloneDX, générant des rapports VEX dédupliqués, HTML, et compatibles GitLab pour une surveillance continue de la sécurité de la chaîne d'approvisionnement.

Hoppr Cop est une interface en ligne de commande et une bibliothèque Python qui génère des informations de vulnérabilité de haute qualité à partir d'un cyclone-dx Software Bill of Materials (SBOM) en regroupant des données provenant de multiples bases de données de vulnérabilités. Ce projet fait partie de l'écosystème hoppr, mais il est totalement fonctionnel en tant qu'interface en ligne de commande ou bibliothèque Python autonome.
Pour plus d'informations, veuillez consulter la documentation du projet
Version initiale
Les SBOM offrent un moyen idéal d'inventorier toutes les dépendances d'un projet. Les vulnérabilités d'un projet doivent être surveillées régulièrement.
hoppr-cop fournit un mécanisme simple pour maintenir à jour les informations sur les vulnérabilités sans avoir à régénérer un SBOM.
Les rapports vex et html offrent un moyen idéal de communiquer l'état des vulnérabilités aux utilisateurs, même dans des réseaux déconnectés.
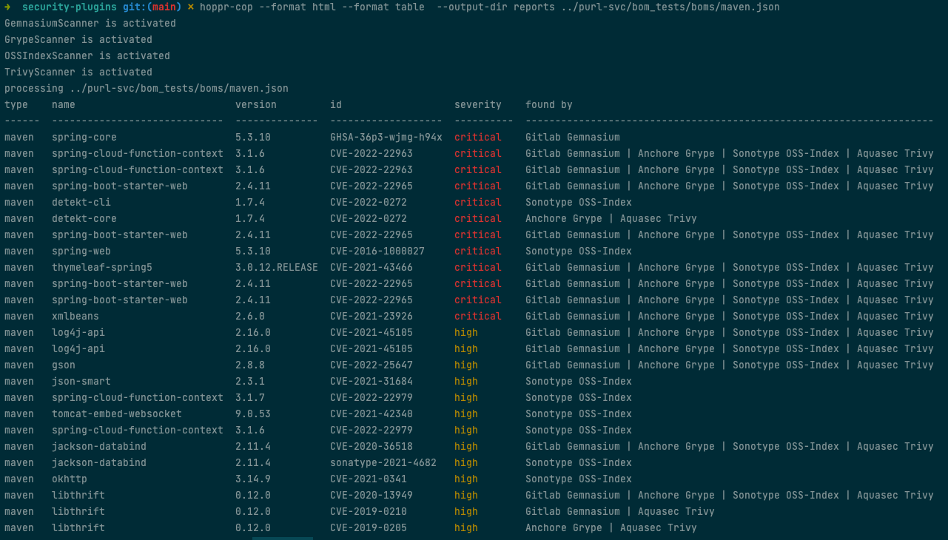
Pour plus d'informations, veuillez consulter la documentation du projet
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
