
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit
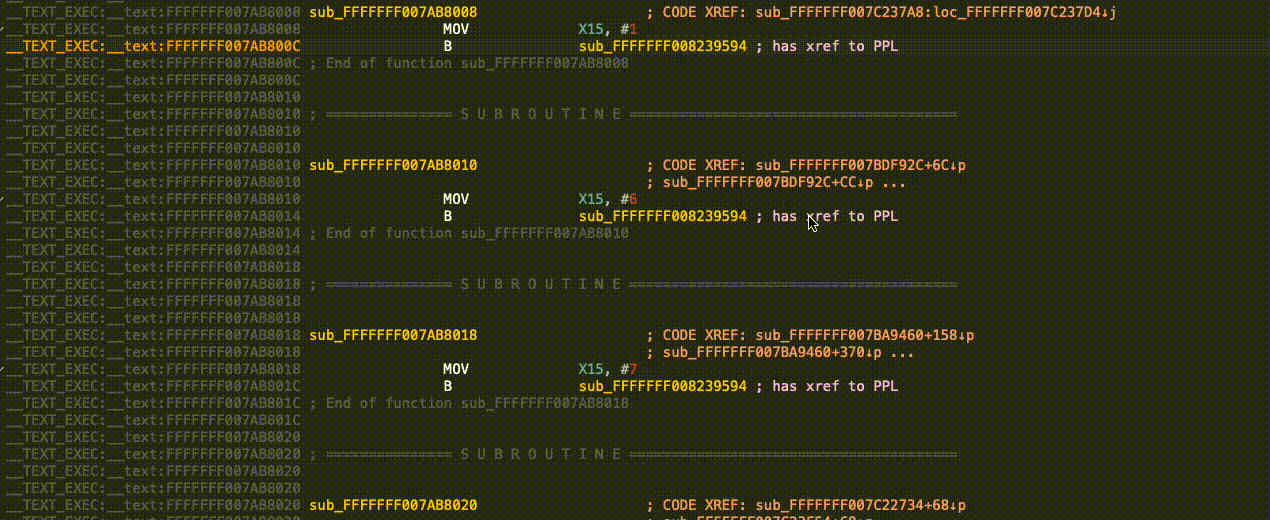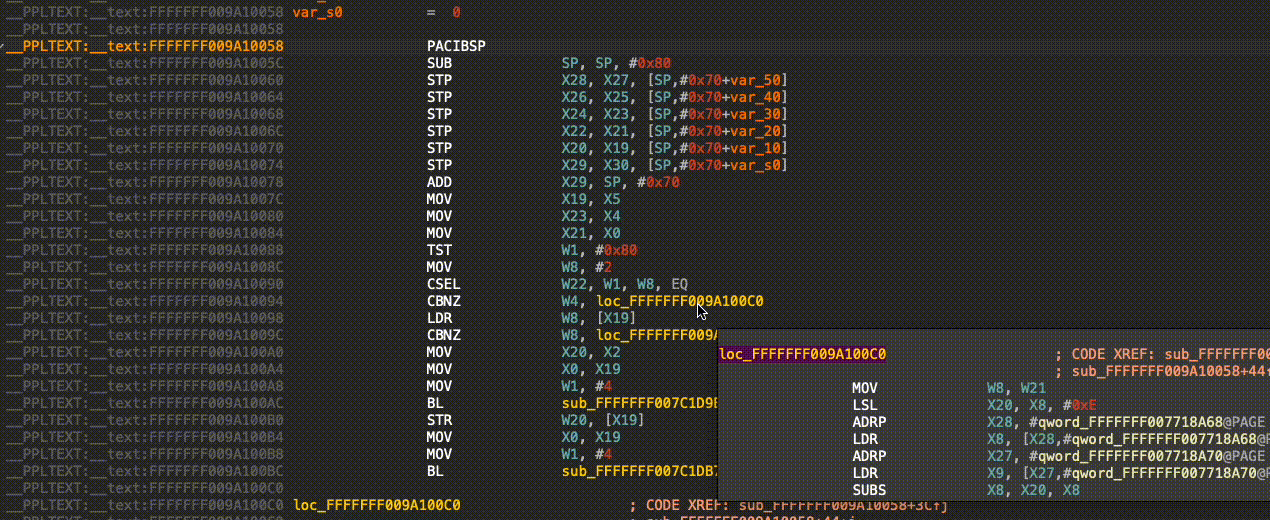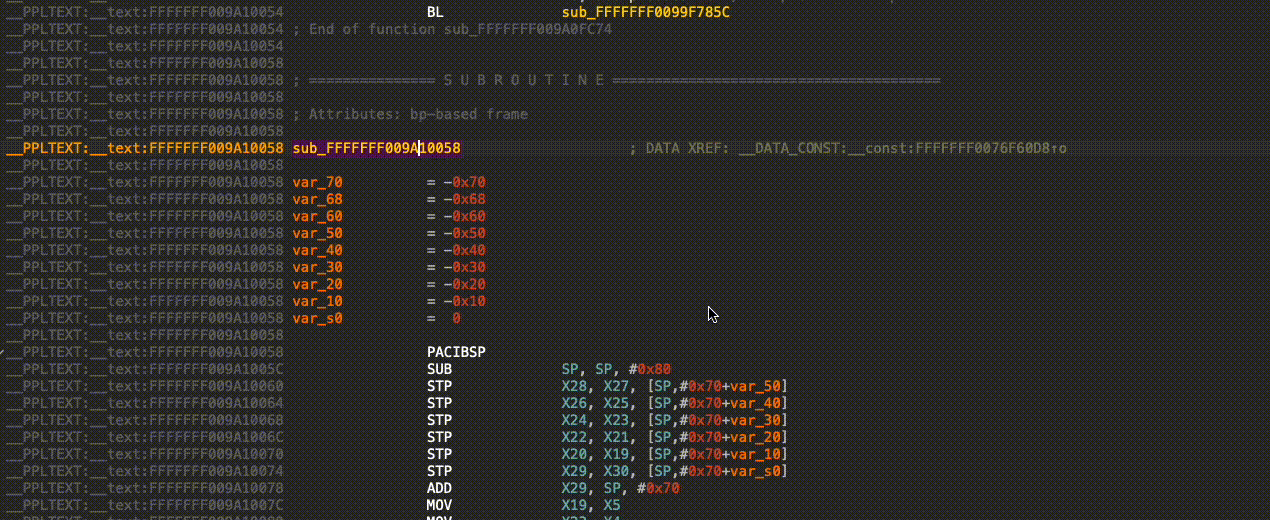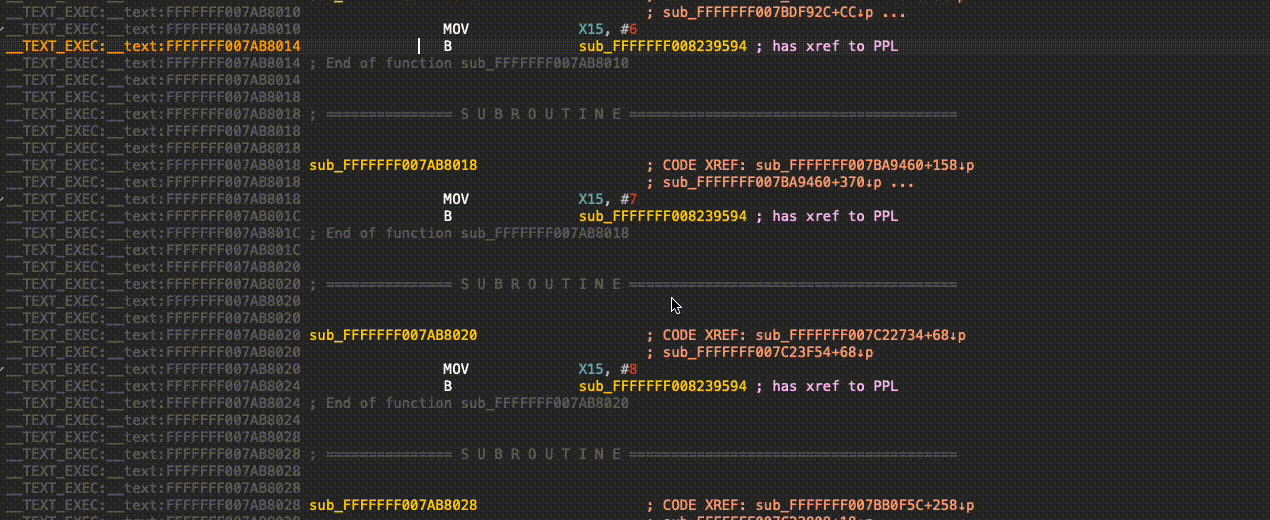
 cellebrite-labs/pplorer
Plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle.
 splintersfury/autopiff
Moteur d'analyse sémantique pour détecter les correctifs de vulnérabilité dans les pilotes du noyau Windows — 58 règles YAML, décompilation Ghidra,…
 darkarnium/log4j-cve-detect
Détections pour CVE-2021-44228 dans des binaires imbriqués
 n7on/dllspy
Découvrez les surfaces d'entrée et les problèmes de sécurité dans des assemblys .NET compilés — sans les exécuter.
 zypherion-technologies/unconfuserex
Un désobfuscateur ConfuserEx2 prenant en charge l'anti-tamper, le compresseur, les constantes, le flux de contrôle et la récupération de ressources.
 nccgroup/ghidra-nanomips
nanoMIPS module for Ghidra
 ga1ois/blackhat-europe-2022
Sélectionner les bugs d'un binaire où le motif ressemble à CVE-1337-Days
 emicoecommerce/magento-apsb22-48-security-patches
Ce dépôt contient des correctifs de sécurité potentiels pour la vulnérabilité de sécurité Magento APSB22-48 et CVE-2022-35698.
 hackinglz/svg_phishing_tools
Outils d'analyse et de génération SVG pour le phishing par pièces jointes SVG couramment rencontré
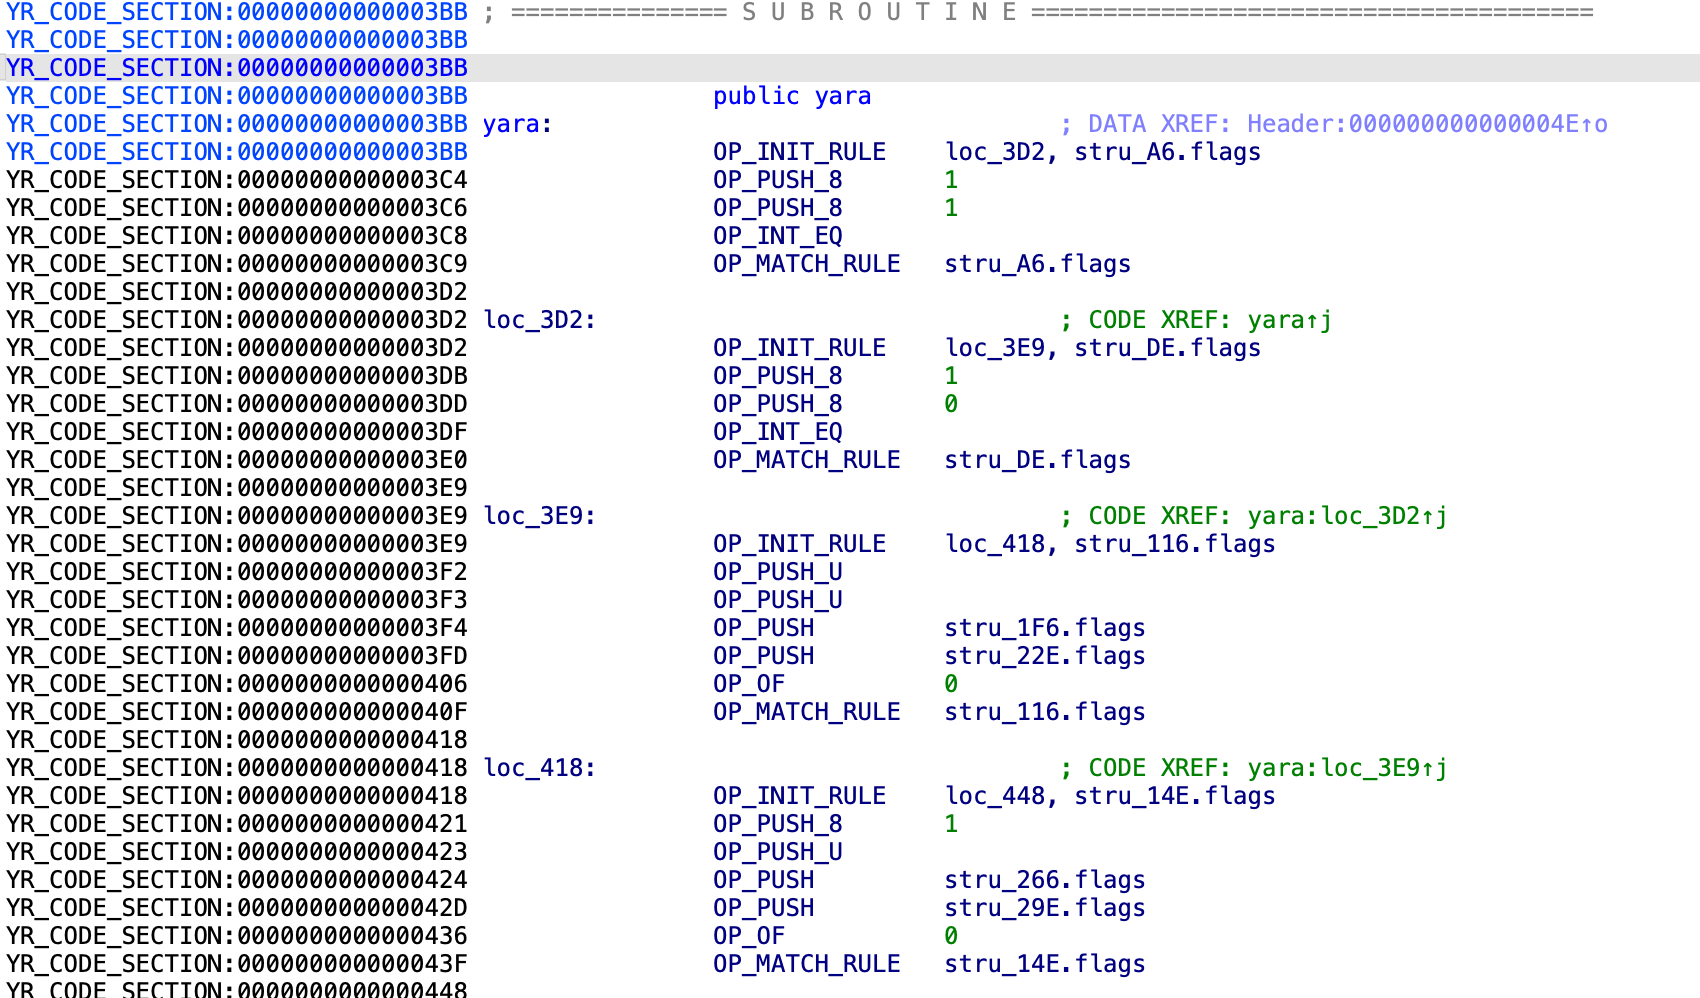 milankovo/yaravm
Ce dépôt contient un processeur IDA pour charger et désassembler des règles yara compilées.
 dr4k0nia/tooling-playground
Une collection de petits scripts et outils pour la désobfuscation et l'analyse de logiciels malveillants.
 mucoze/umay
Plateforme d'analyse de similarité de malwares IoT
 rakosn1cek/oversight
Un auditeur de sécurité léger et un bac à sable pour scripts shell. Oversight combine un moteur d'analyse statique (Rust) avec une application…
 iilegacyyii/exportdumper
Un petit outil que j'ai créé pour dumper la table d'exportation des fichiers PE. Le principal cas d'utilisation visait le proxying de DLL.
 raoufmaklouf/jsecret
Scanner statique rapide basé sur Go pour détecter les données sensibles (clés API, jetons, mots de passe) dans les fichiers JavaScript et le code…
 akatorich/kernelflirt
Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
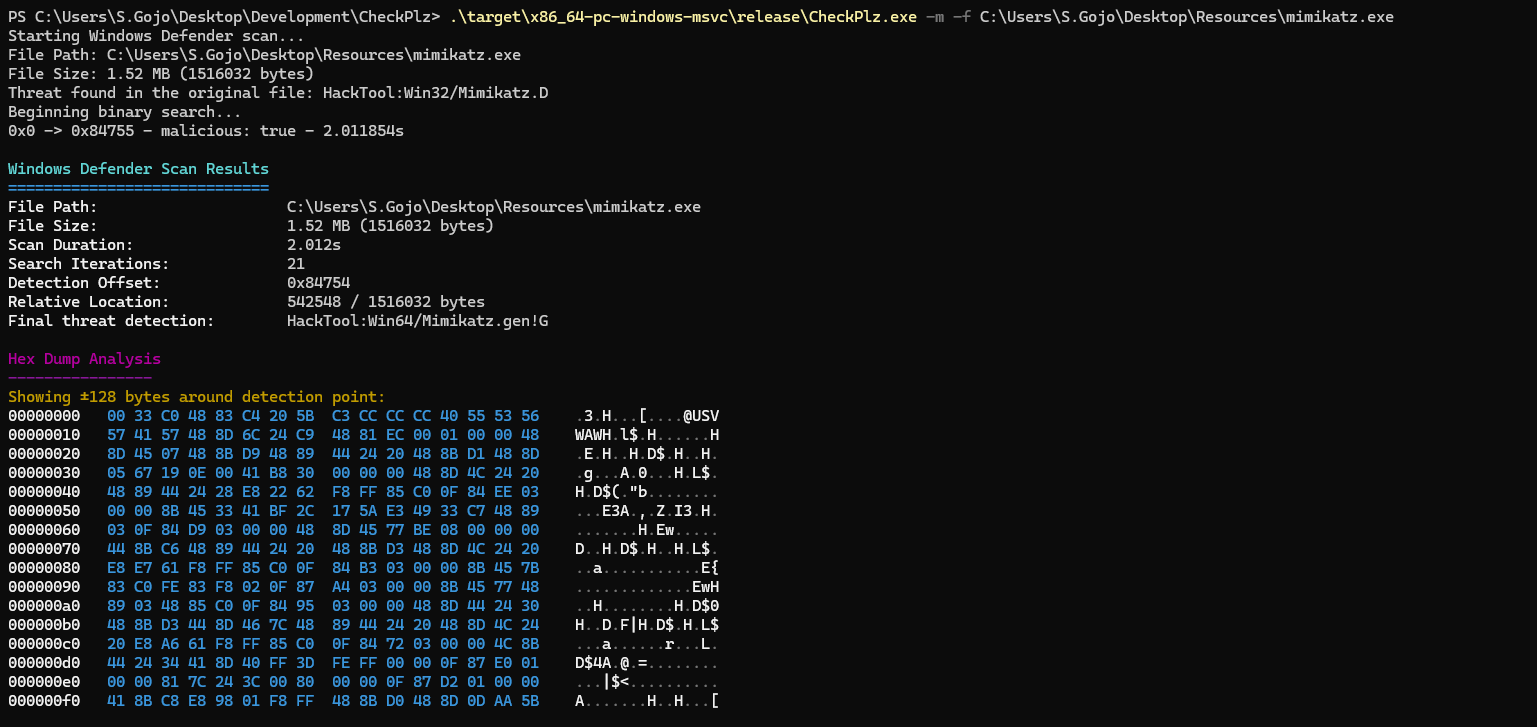 blacksnufkin/checkplz
Analysez les fichiers à la recherche de menaces potentielles en tirant parti d'AMSI (Antimalware Scan Interface) et de Windows Defender. En isolant…
 reverserid/jurig
un agent IA entièrement autonome pour le reverse engineering








