
 #1
Outils pour l'examen des binaires et du code malveillant sans exécution (ex. désassembleurs, décompresseurs).
Recommandé par Kitploit

 dmdhrumilmistry/security-harness
Harnais d'analyse statique de sécurité applicative multi-agents pour les agents de codage IA : cartographie les bases de code, traque les classes de…
 josue87/wp_hunter
Analyse statique des plugins wordpress
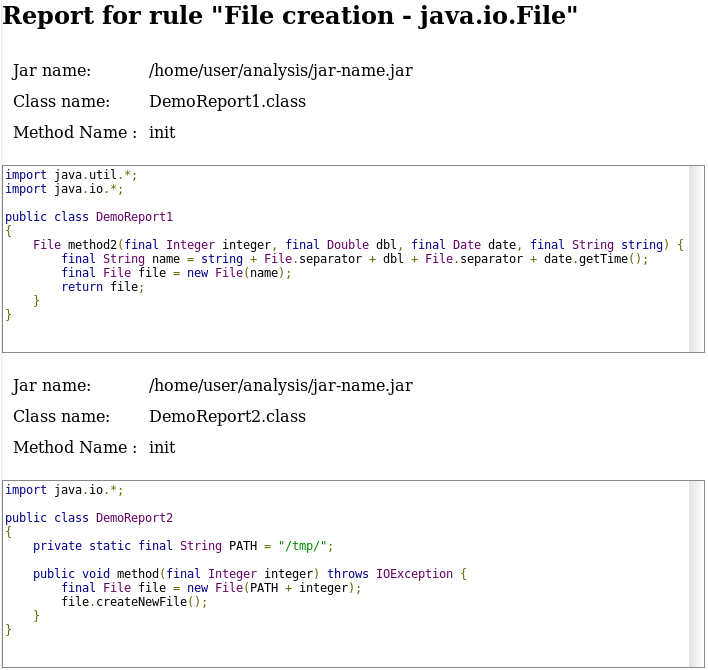 fergarrui/custom-bytecode-analyzer
Analyseur de bytecode Java personnalisable via des règles JSON
 bronils/aotopsy
Analyseur statique pour les instantanés AOT Flutter/Dart — récupère les noms de fonctions, les hiérarchies de classes, les graphes d'appel et les…
 svdwi/bluebox
Plateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…
 hasherezade/sig_finder
Signature finder (depuis PE-bear)
 blacksnufkin/cheshire
Plugin de service Adaptix C2 qui pilote l'analyse des payloads LitterBox depuis l'interface opérateur.
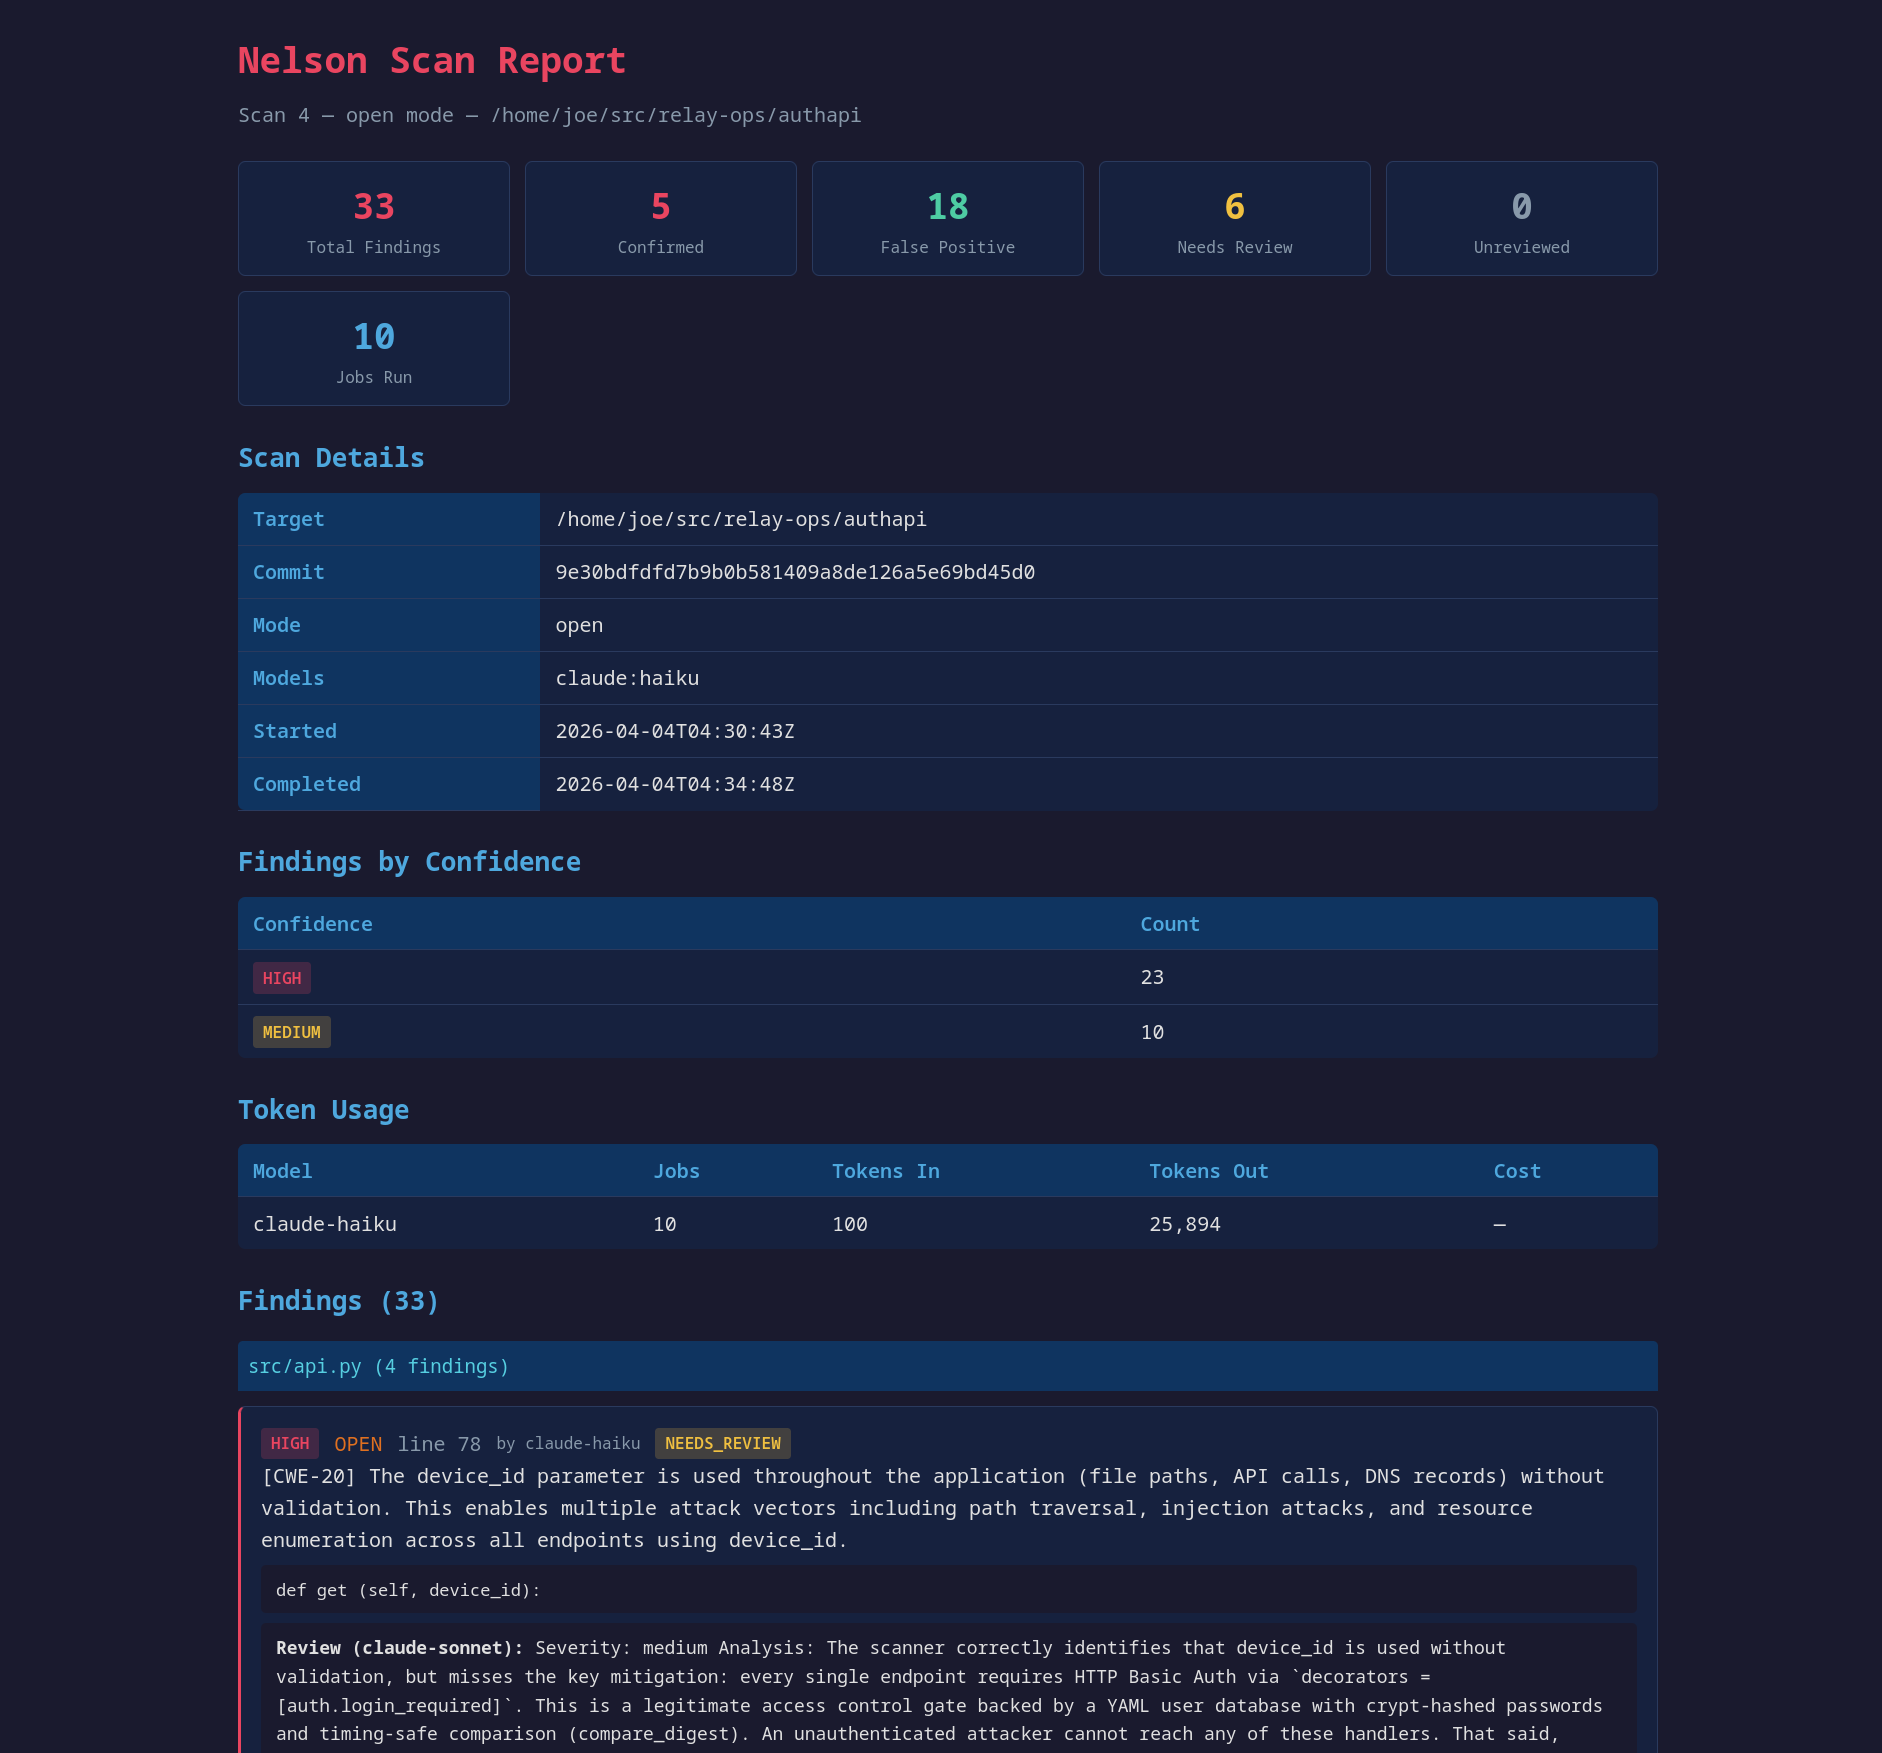 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
 traxes/zeno
Découverte automatique de vulnérabilités
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
 ikkisoft/parrotng
Outil basé sur Java pour détecter les fichiers Adobe Flex SWF vulnérables à la CVE-2011-2461, utilisable comme utilitaire en ligne de commande ou…
 yaklang/javajive
Pure-Go Java Decompiler and Serialization Operator
 owasp/cwe-sdk-javascript
Un SDK Node.js Common Weakness Enumeration (CWE) conforme à MITRE / CAPEC
 blackvectorops/semantic_firewall
Générer des empreintes sémantiques déterministes pour les fonctions Go. Détecter les backdoors de style xz et vérifier l'équivalence sémantique à…
 libtero/idaguides
plugin de guides d'indentation pour le décompilateur Hex-Rays
 neuralprogram/qlcoder
Agentic Framework for Synthesizing CodeQL Queries
 l33tdawg/aether
Framework d'analyse de sécurité des contrats intelligents et de génération de PoC par IA
 dump-guy/get-pdinvokeimports
Module PowerShell pour la détection automatique de P/Invoke, Dynamic P/Invoke et D/Invoke dans les assemblys .NET. Révèle les appels API non managés,…








