
 #1
Outils d'analyse de clés API, détection de fuites de credentials et gestion des secrets.
Recommandé par Kitploit

 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
 sourcecode-ai/aura
Audit de code source Python et analyse statique à grande échelle
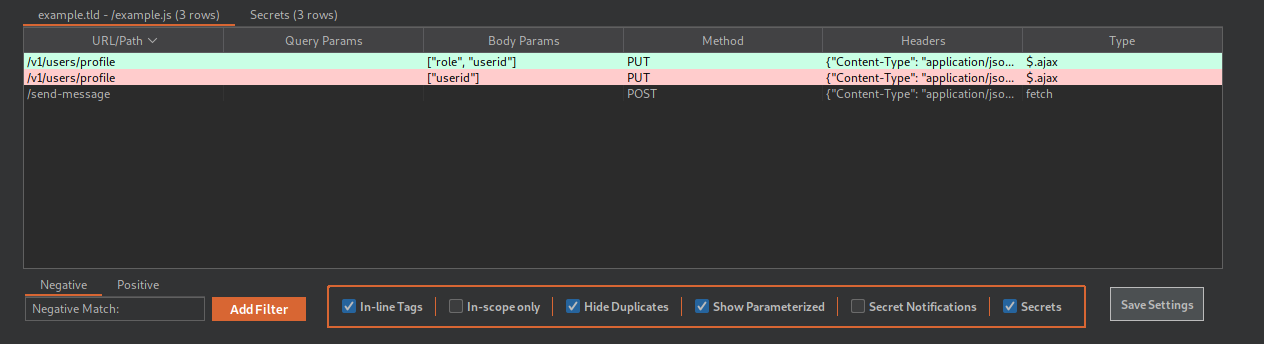 0x999-x/jsluicepp
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.
 ustayready/golddigger
Recherche récursivement dans les fichiers des informations sensibles à l'aide de motifs regex personnalisables, conçu pour les testeurs d'intrusion…
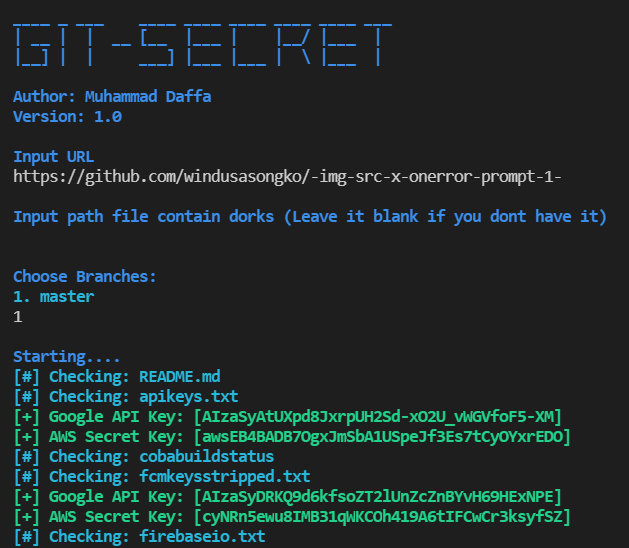 daffainfo/git-secret
Scripts Go pour trouver des données sensibles comme des clés API ou certains mots-clés dans un dépôt GitHub
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 traceforce/mcp-xray
Scanneur de sécurité unifié pour les serveurs MCP avec les modes config, pentest et repo-scan. Génère des rapports SARIF pour l'intégration CI/CD,…
 coffinxp/gemini-api-key-hunter
Analyse les sites web et les fichiers JS à la recherche de clés API Gemini exposées, les vérifie en direct, énumère les services accessibles et…
 makerchecker/makerchecker
Passerelle de sécurité open source & scanner statique pour les agents IA. Appliquez le contrôle d'accès basé sur les rôles (RBAC), les approbations…
 6mile/gimmepatz
Outil de reconnaissance de jetons d'accès personnel (PAT) pour les chasseurs de primes de bugs, les testeurs d'intrusion et les équipes rouges.
 farenhytee/database-sentinel
Audits de sécurité open source pour Supabase : un serveur MCP en lecture seule, un agent CLI et un Claude Skill. Détecte les erreurs de configuration…

 thalesgroup/oss-analyzer
Passerelle de sécurité et de conformité open source pour GitLab CI et GitHub Actions : SBOM, vulnérabilités des dépendances, SAST, secrets, IaC et…
 cybertix-pvt-ltd/one-liner-collections
Ce dépôt contient une liste de One Liners avec des descriptions et les exigences d'installation.
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 skyscanner/whispers
Identifier les secrets codés en dur dans un texte structuré statique
 t3l3machus/eviltree
Une réécriture en python3 de la commande classique « tree » avec la fonctionnalité supplémentaire de recherche de mots-clés/regex fournis par…
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
 blackfan/bfscan
Outil pour trouver des URL, des chemins, des secrets et générer des requêtes HTTP brutes et des spécifications OpenApi à partir de fichiers de…








