 zupit/horusec
Horusec est un outil open source qui améliore l'identification des vulnérabilités dans votre projet en une seule commande.


2.1. Prérequis
2.2. Installation
3.1. Utilisation en CLI
3.2. Avec Docker
3.3. Versions antérieures
3.4. Avec l'application Horusec-Web
3.5. Avec Visual Studio Code
3.6. Avec le Pipeline
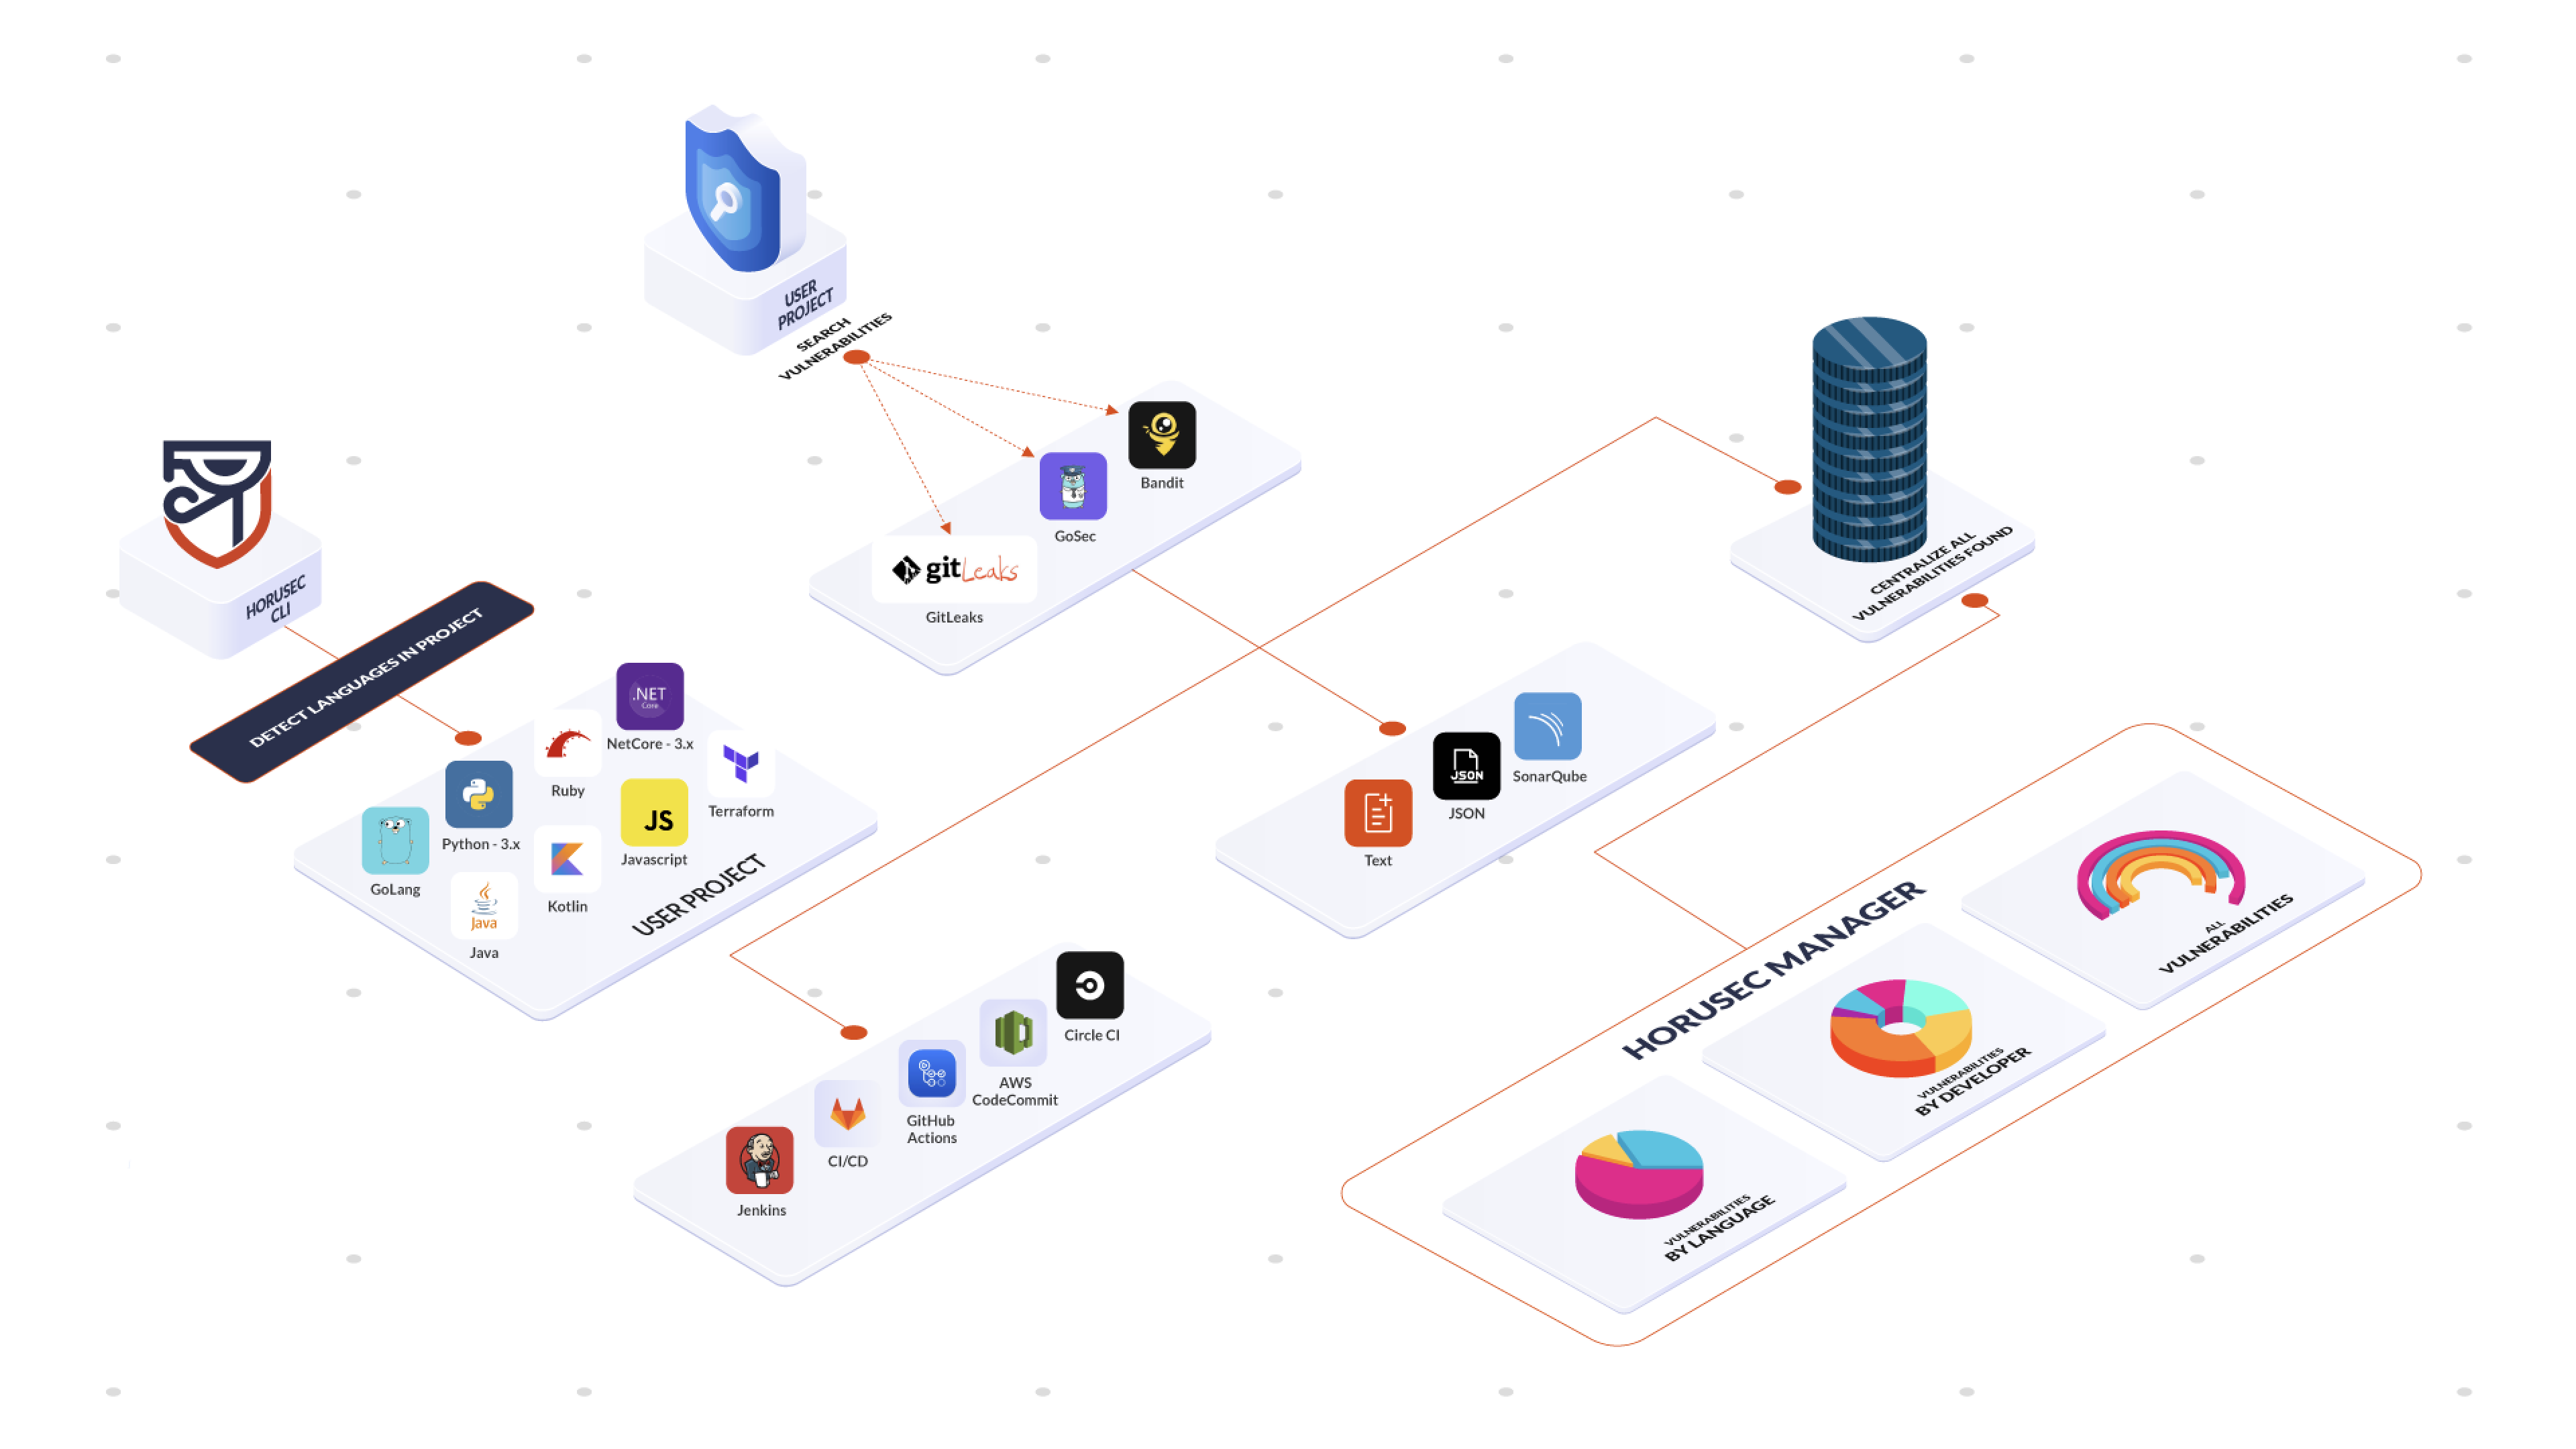
Horusec est un outil open source qui effectue une analyse statique de code pour identifier les failles de sécurité pendant le processus de développement. Actuellement, les langages analysés sont : C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx. L'outil propose des options pour rechercher les fuites de clés et les failles de sécurité dans tous les fichiers de votre projet, ainsi que dans l'historique Git. Horusec peut être utilisé par le développeur via la CLI et par l'équipe DevSecOps sur les pipelines CI/CD.
Consultez notre Documentation, vous y trouverez la liste complète des outils et langages analysés par Horusec.
Vous avez besoin de Docker installé sur votre machine pour exécuter Horusec avec tous les outils que nous utilisons.
Si vous n'avez pas Docker, nous avons un flag -D true qui désactive la dépendance, mais cela réduit aussi considérablement la puissance d'analyse.
Nous recommandons de l'utiliser avec Docker.
Si vous activez les auteurs de commits -G true, il y a aussi une dépendance à git.
make install
ou
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
Vous trouverez tous les binaires avec leurs versions sur notre page des versions.
Pour plus de détails sur l'installation, consultez la documentation
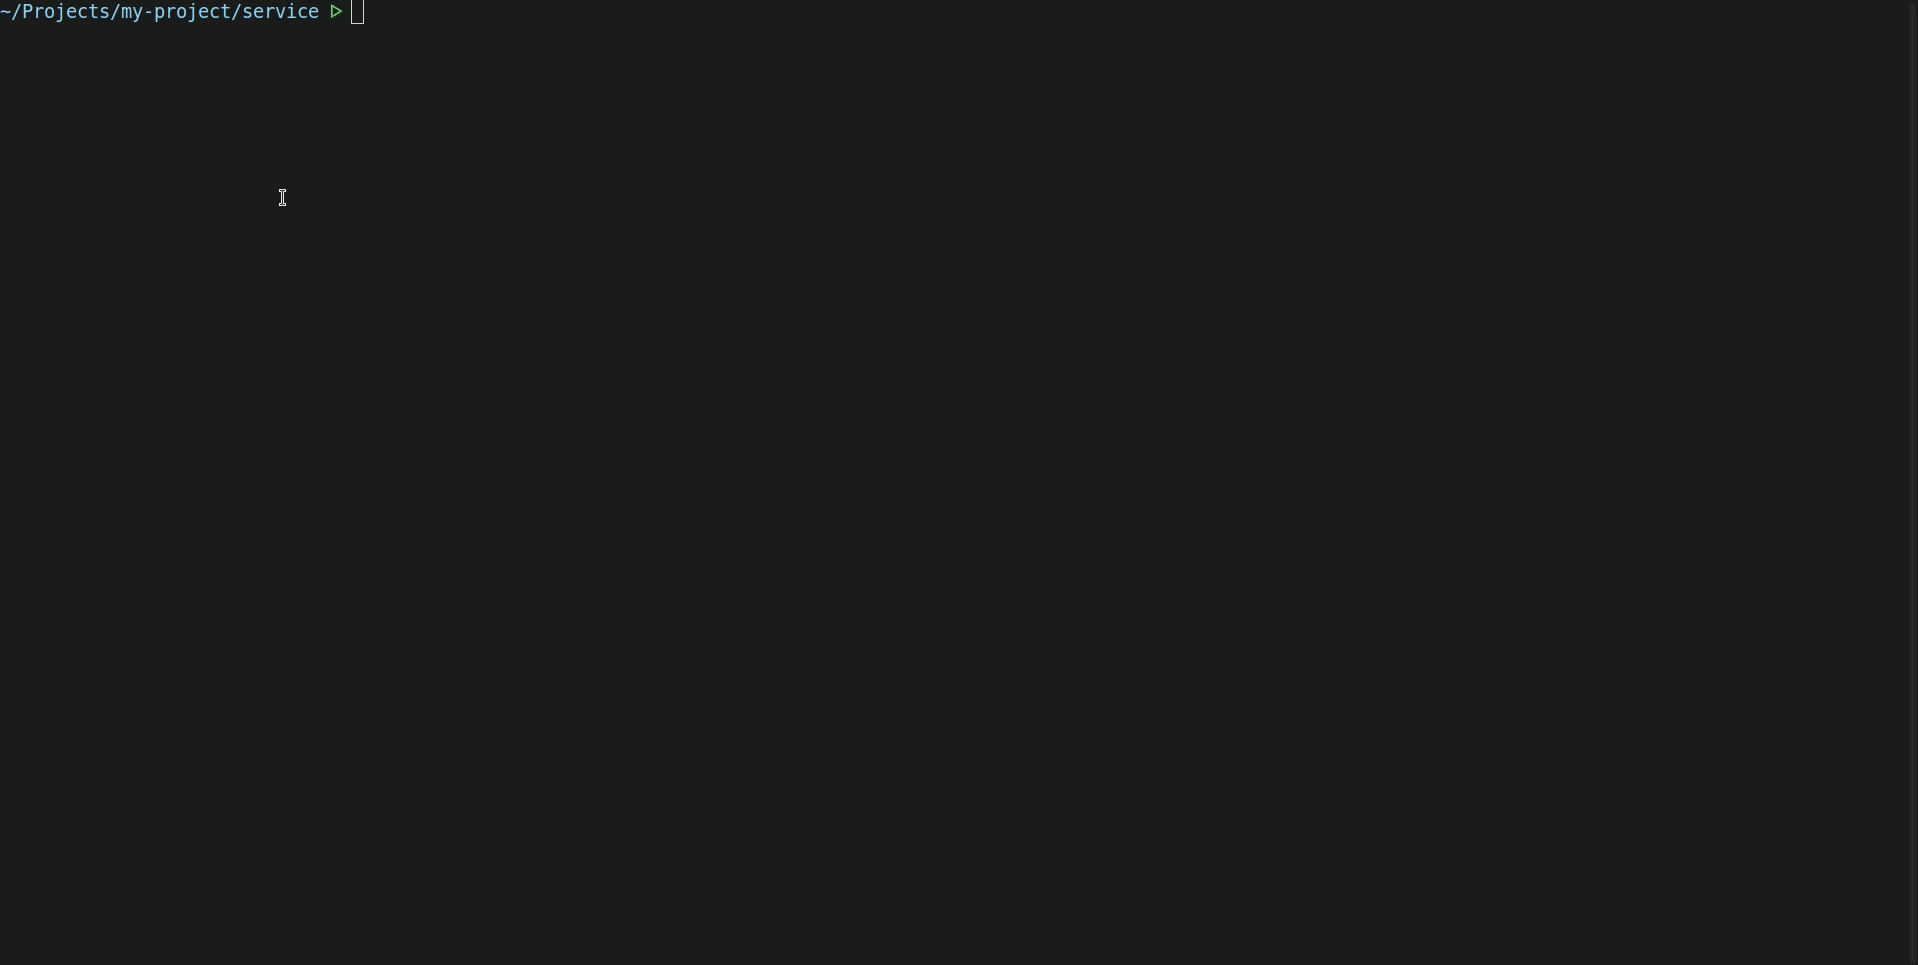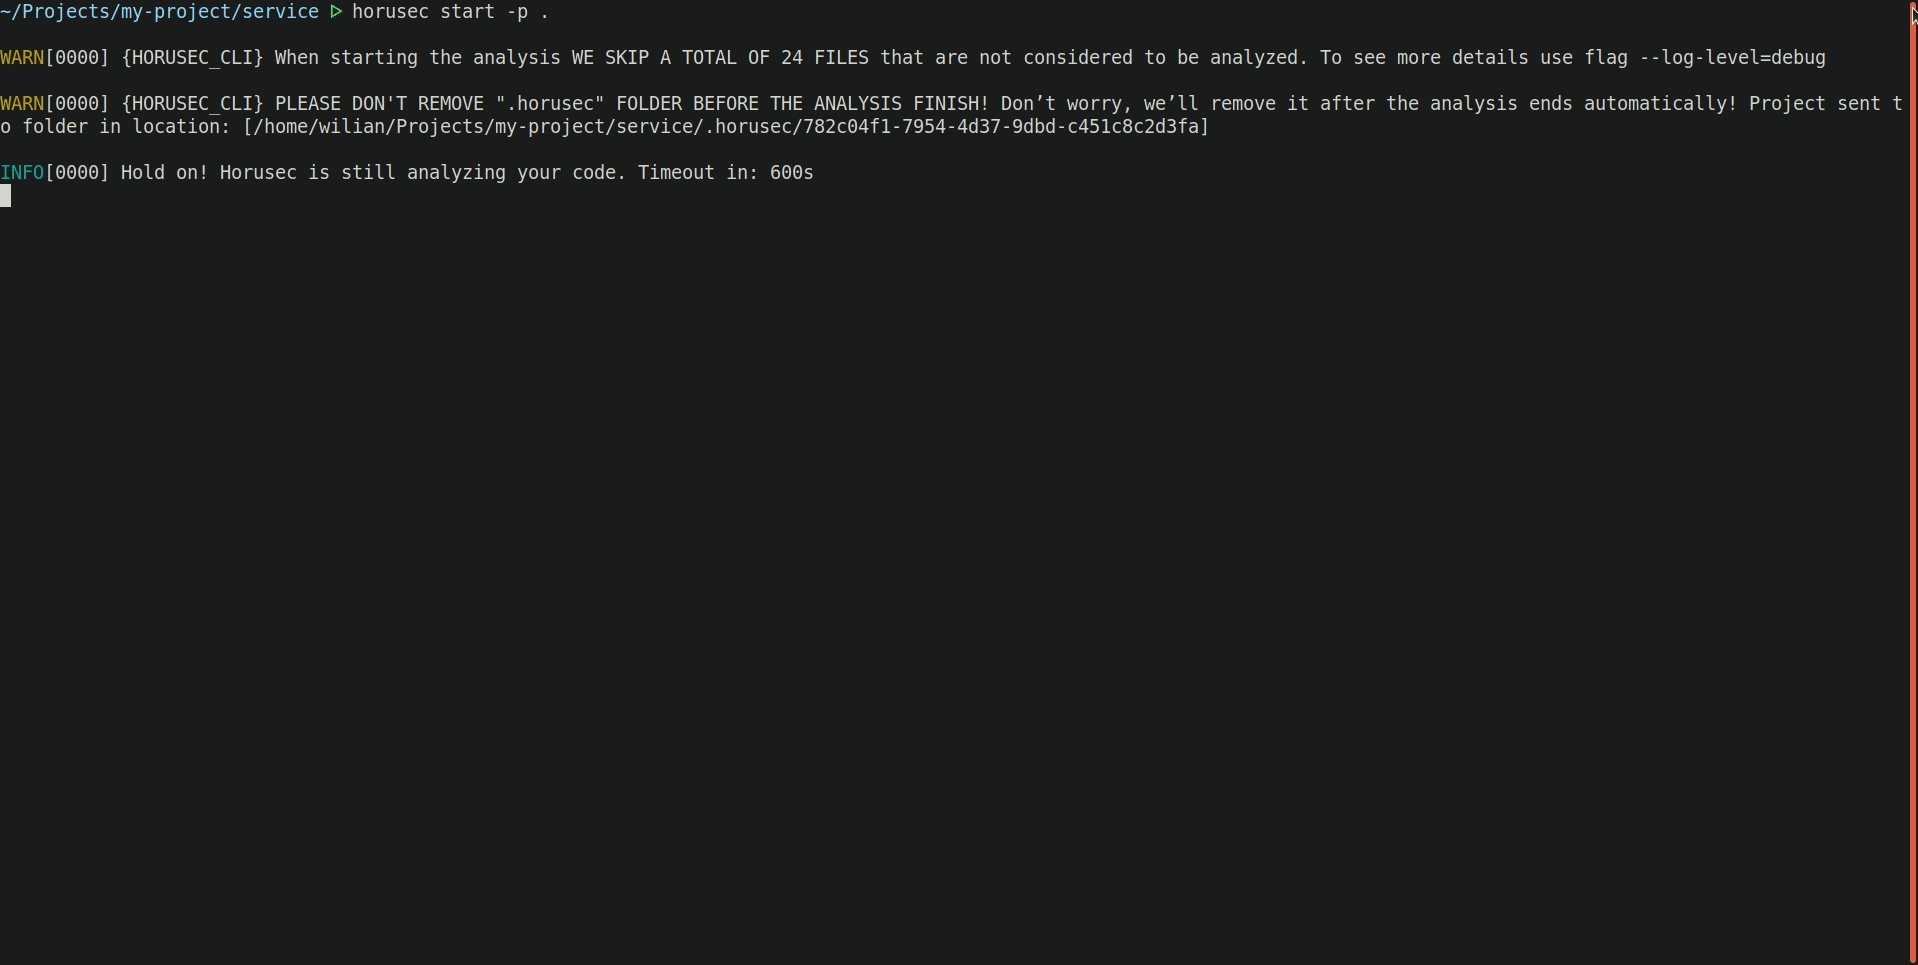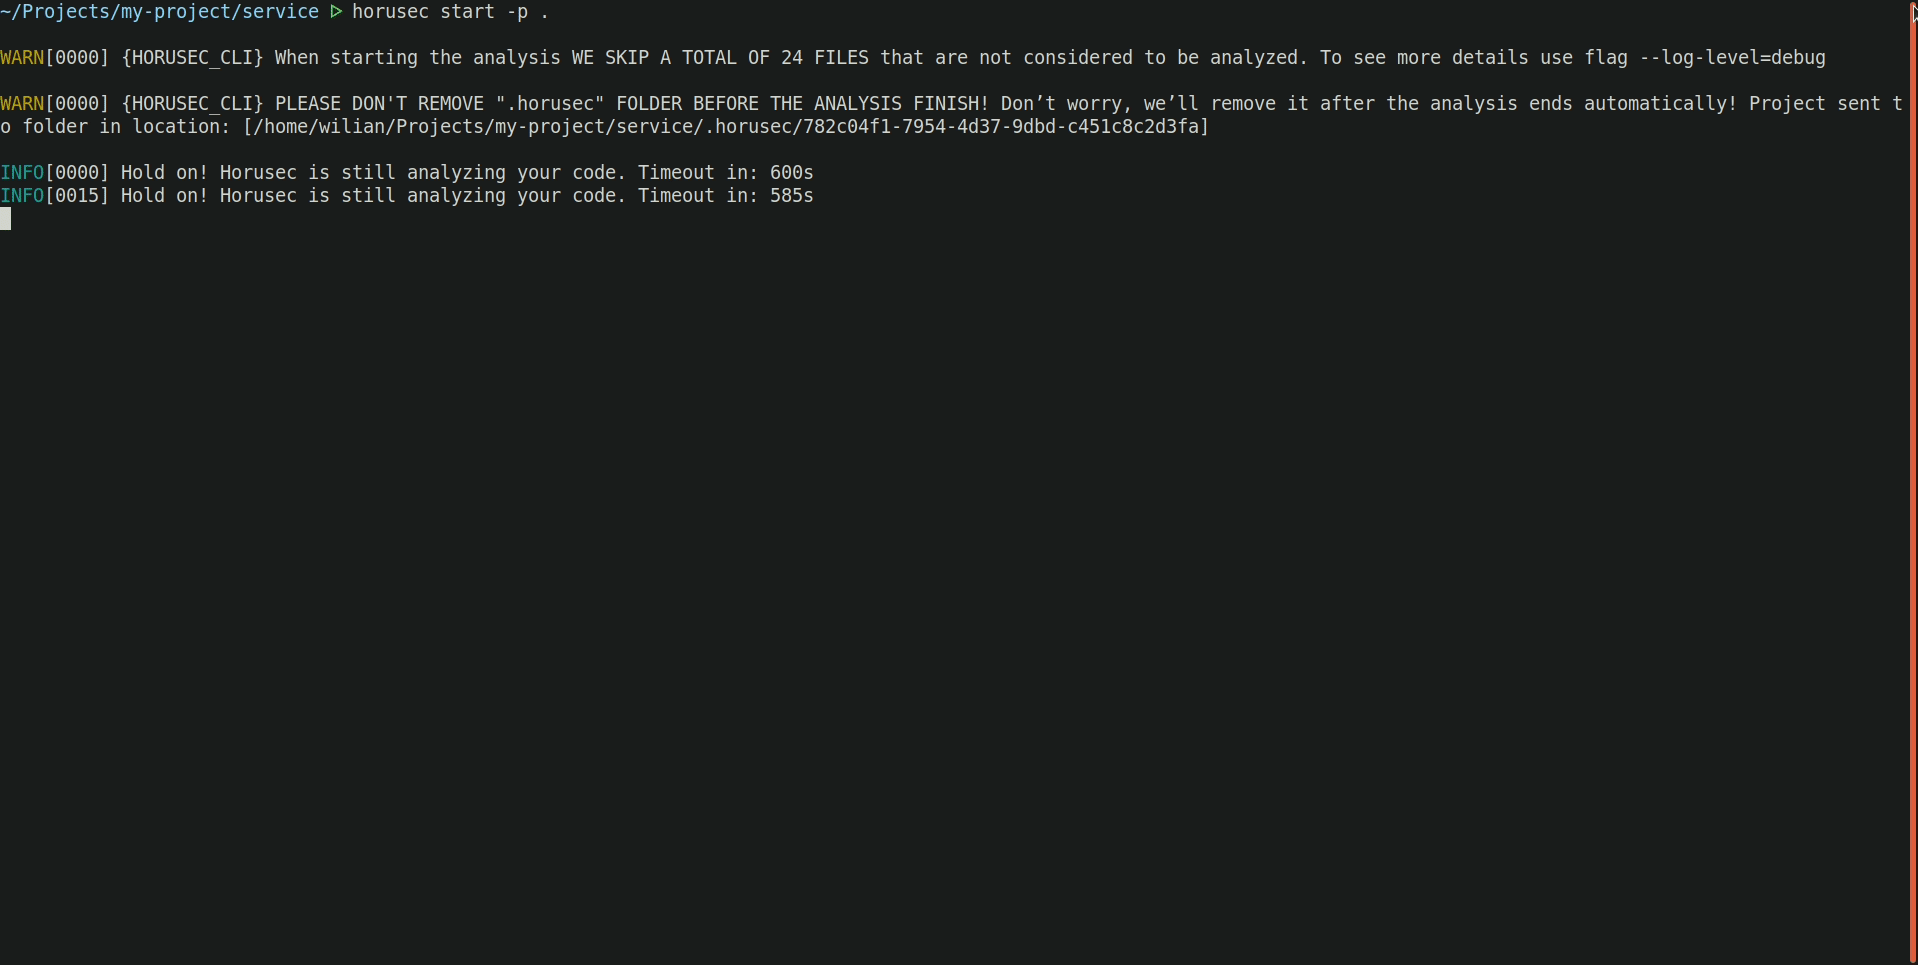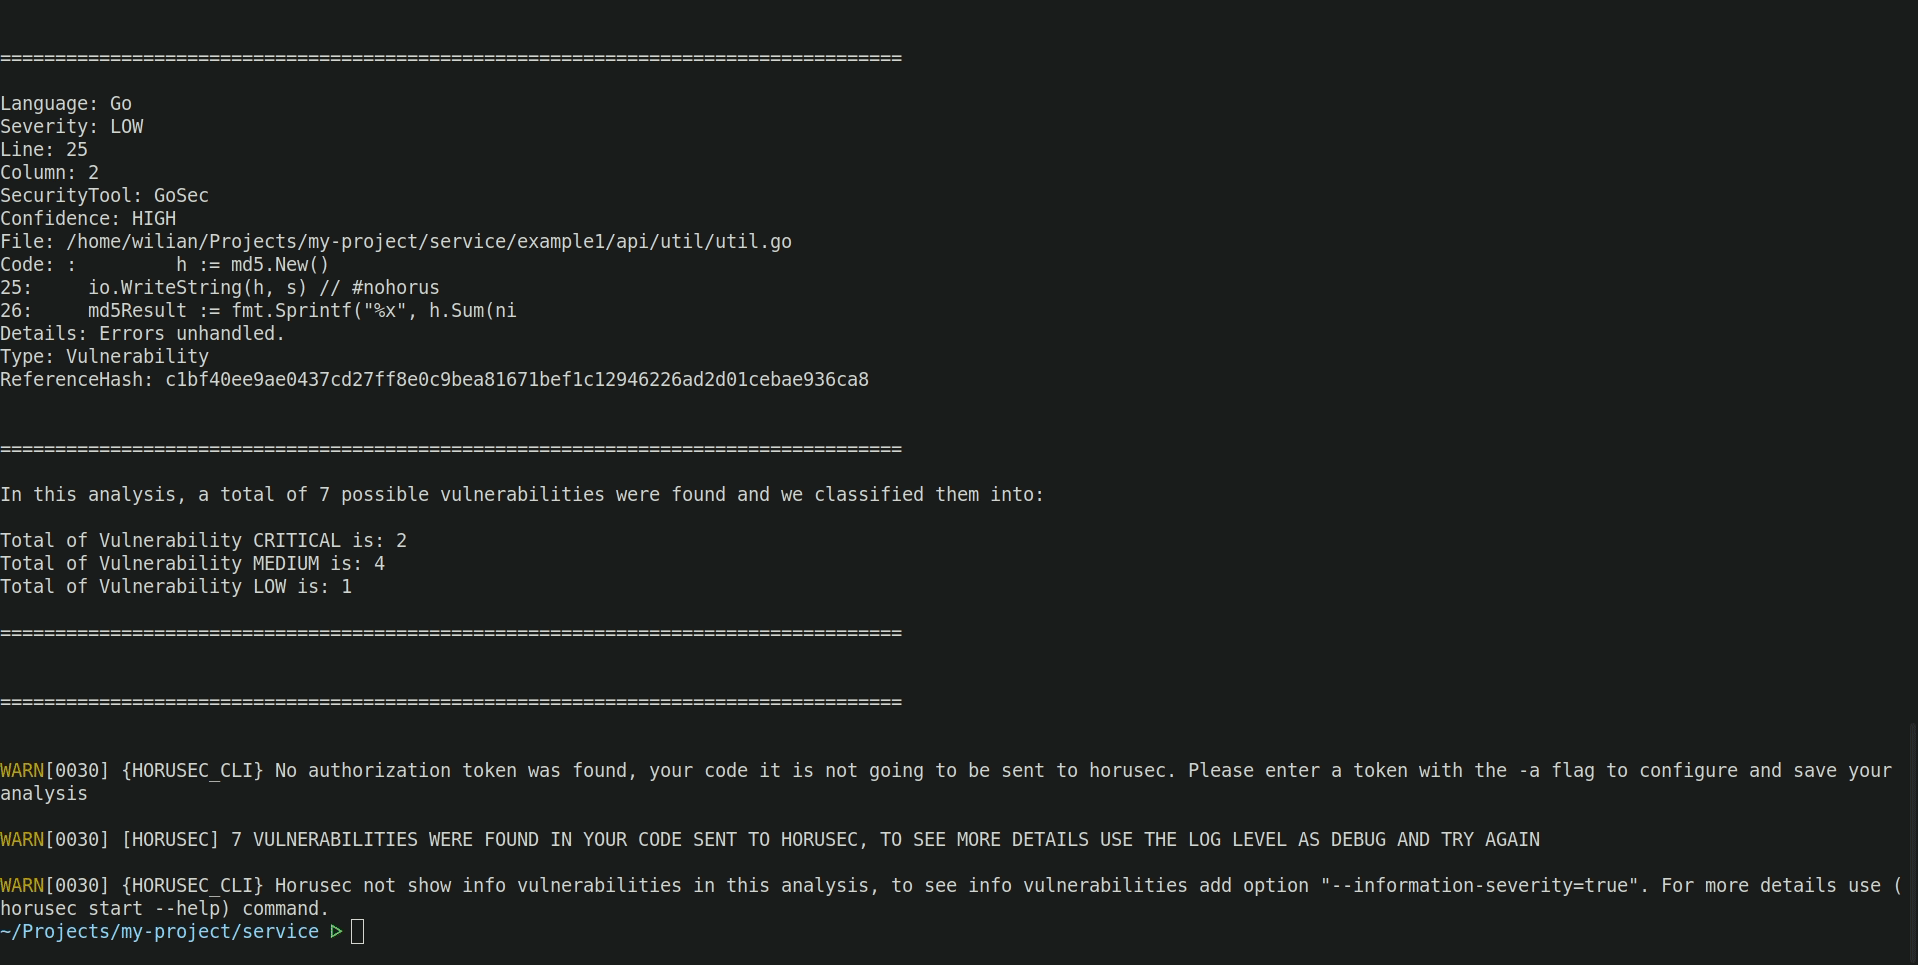
Pour utiliser horusec-cli et vérifier les vulnérabilités de l'application, utilisez la commande suivante :
horusec start -p .
Quand Horusec démarre une analyse, il crée un dossier appelé
.horusec. Ce dossier est la base pour ne pas modifier votre code. Nous vous recommandons d'ajouter la ligne.horusecdans votre fichier.gitignoreafin que ce dossier ne soit pas envoyé sur votre serveur git.
Il est possible d'utiliser Horusec via une image Docker horuszup/horusec-cli:latest.
Exécutez la commande suivante :
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.Avec l'image Docker, nous avons deux chemins où le projet peut se trouver. Le flag -p représente le chemin du projet à l'intérieur du conteneur, dans notre exemple /src. Le flag -P représente le chemin du projet à l'extérieur du conteneur, dans notre exemple $(pwd). Il faudra également passer le chemin du projet pour monter le volume -v $(pwd):/src.
La v1 de Horusec est toujours disponible.
ATTENTION : Le point d'accès pour la v1 sera déprécié, veuillez mettre à jour votre CLI vers la v2. Consultez plus de détails dans la documentation.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3.

