
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
eviltree — Une réécriture en python3 de la commande classique « tree » avec la fonctionnalité supplémentaire de recherche de mots-clés/regex fournis par l'utilisateur dans les fichiers, et de mise en évidence de ceux qui contiennent des correspondances. | Kitploit
Outils/GitHubGitHub/t3l3machus/eviltree
Escalade de PrivilègesReconnaissanceCollecte d'InformationsPost-ExploitationUtilitaires et FrameworksDétection de Secrets
GitHubt3l3machus/eviltree

eviltree

Une réécriture en python3 de la commande classique « tree » avec la fonctionnalité supplémentaire de recherche de mots-clés/regex fournis par l'utilisateur dans les fichiers, et de mise en évidence de ceux qui contiennent des correspondances.

Voir le dépôt
4114549il y a 1 anVérifié par Kitploit
Partager

EvilTree

Python 3.x License Linux Windows

Un remake autonome en python3 de la commande classique "tree" avec la fonctionnalité supplémentaire de rechercher des mots-clés/expressions régulières fournis par l'utilisateur dans les fichiers, en mettant en évidence ceux qui contiennent des correspondances. Créé pour deux raisons principales :

  • Lors de la recherche de secrets dans des fichiers de structures de répertoires imbriquées, pouvoir visualiser quels fichiers contiennent des mots-clés/expressions régulières fournis par l'utilisateur et où ces fichiers se trouvent dans la hiérarchie des dossiers offre un avantage significatif.
  • "tree" est un outil formidable pour analyser les structures de répertoires. Il est très pratique de disposer d'une alternative autonome de cette commande pour l'énumération post-exploitation car elle n'est pas préinstallée sur toutes les distributions Linux et est assez limitée sous Windows (par rapport à la version UNIX).

Exemples d'utilisation

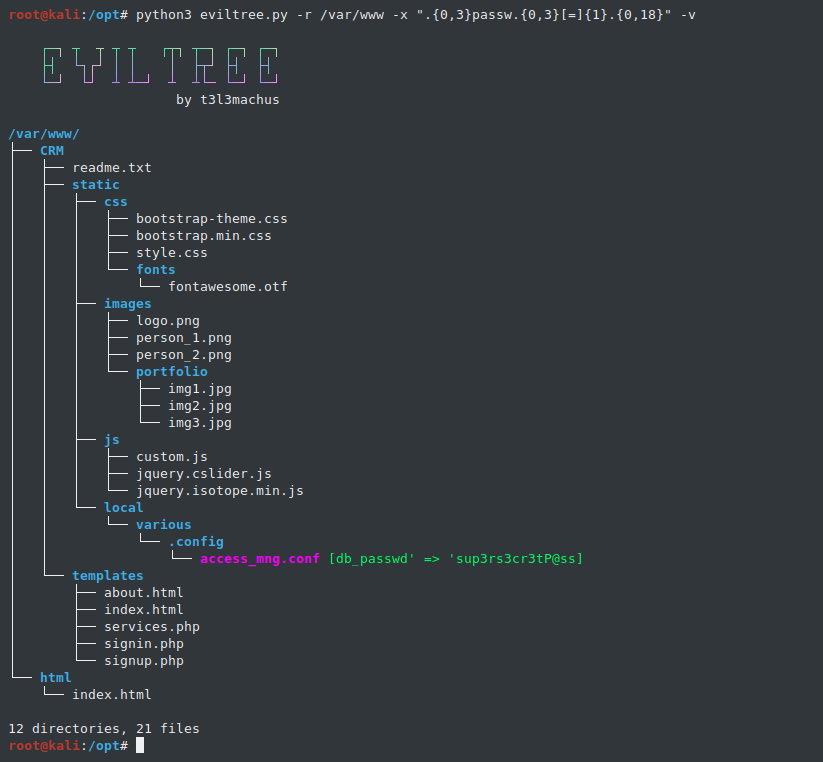
Exemple #1 : Exécution d'une regex qui correspond essentiellement à des chaînes similaires à : password = something contre /var/www
image

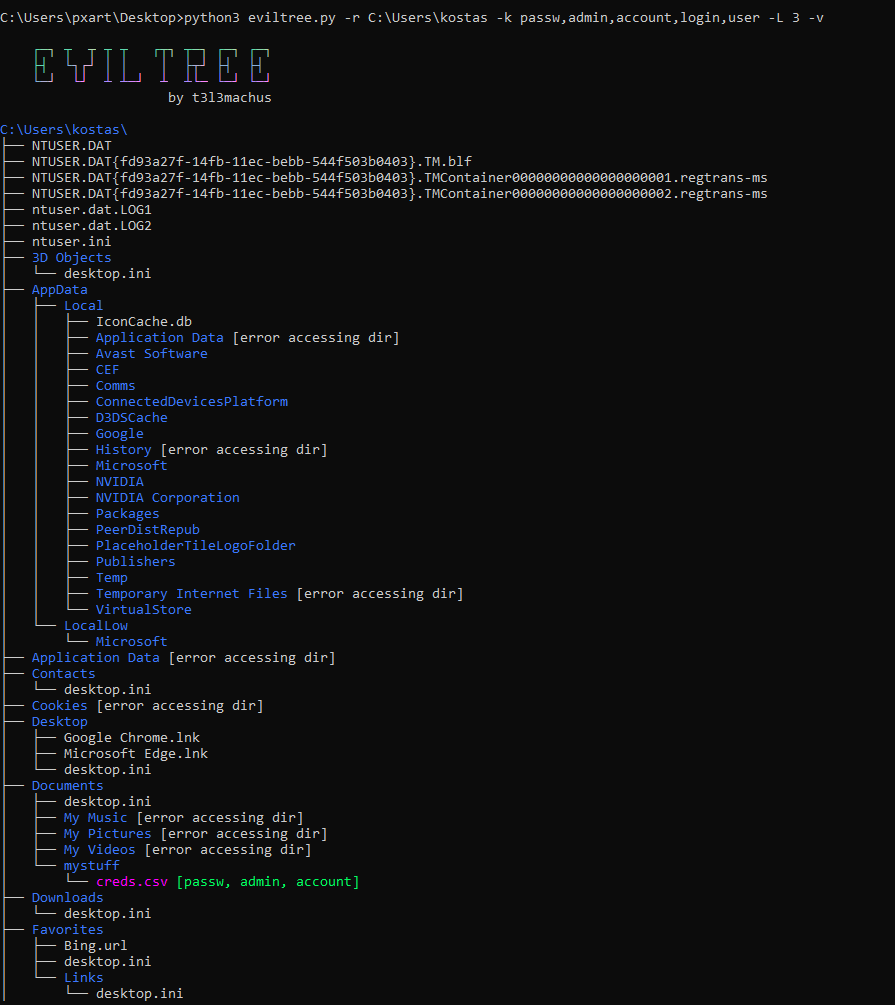
Exemple #2 : Utilisation de mots-clés séparés par des virgules au lieu d'une regex :
image
Avertissement : Testé uniquement sous Windows 10 Pro.

Commandes rapides

python3 eviltree.py -r C:\xampp -k password,passwd,admin -i -v -q 
python3 eviltree.py -r /var/www -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -L 3
python3 eviltree.py -r / -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -A -f -L 3

Autres options et conseils d'utilisation

Fonctionnalités notables :

  • La recherche par regex -x renvoie en fait une liste unique de tous les motifs correspondants dans un fichier. Soyez prudent lors de sa combinaison avec -v (--verbose), essayez d'être spécifique et limitez la longueur des caractères à faire correspondre.
  • Vous pouvez également rechercher des mots-clés/regex dans les fichiers binaires en fournissant l'option -b.
  • Vous pouvez utiliser cet outil comme la commande classique "tree" si vous ne fournissez pas de mots-clés -k et de valeurs regex -x. Ceci est utile si vous avez obtenu un shell limité sur une machine et souhaitez disposer de "tree" avec une sortie colorée pour vous repérer.
  • Il existe une variable de liste filetype_blacklist dans eviltree.py qui peut être utilisée pour exclure certaines extensions de fichiers de la recherche de contenu. Par défaut, elle exclut les suivantes : gz, zip, tar, rar, 7z, bz2, xz, deb, img, iso, vmdk, dll, ovf, ova.
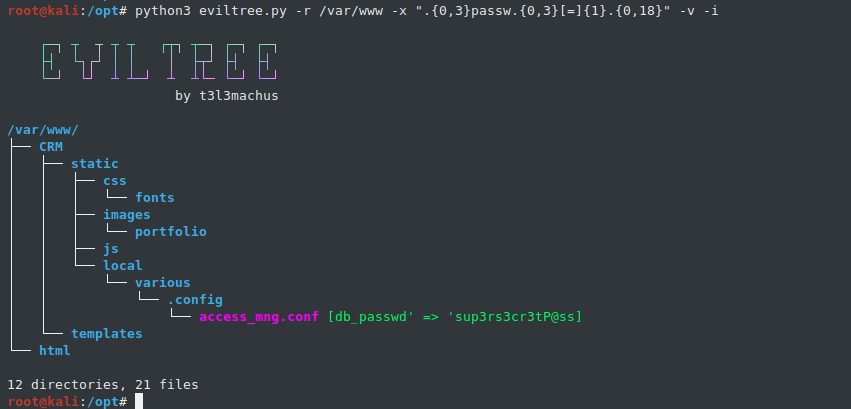
  • Une fonctionnalité très utile est l'option -i (--interesting-only). Elle indique à eviltree de lister uniquement les fichiers dont le contenu correspond aux mots-clés/regex, réduisant ainsi considérablement la longueur de la sortie :
image

Modèles de mots-clés/expressions régulières utiles

  • Regex pour rechercher des mots de passe : -x ".{0,3}passw.{0,3}[=]{1}.{0,18}"
  • Mots-clés pour rechercher des informations sensibles : -k passw,db_,admin,account,user,token

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






