
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
 goichot/cve-2020-3433
PoCs et analyse technique pour trois vulnérabilités Windows Cisco AnyConnect : élévation de privilèges locale (CVE-2020-3433), déni de service…
 evilashz/cve-2021-1675-lpe-exp
PrintNightmare , escalade de privilèges locale de CVE-2021-1675 ou CVE-2021-34527
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() Élévation de privilèges
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
Chaîne CVE-2024-40431+CVE-2022-25479 pour EOP(DATA ONLY ATTACK)
 kamalx06/tornadorevc2
Framework modulaire de post-exploitation gérant les sessions reverse-shell via TCP/TLS/mTLS avec des plugins pour l'énumération, l'exécution en…
 sbousseaden/gluegate
Proxy d'API mémoire via mozglue.dll signée
 jvbotelho/ghosthound
GhostHound est une extension OpenGraph de BloodHound qui met en évidence la réanimation de tombstones Active Directory comme un chemin d'attaque de…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 panique du noyau linux dans netfilter_queue
 xalgord/react2shell
Kit d'exploitation avancé pour les actions serveur Next.js (CVE-2025-55182)
 sarabpal-dev/cheese-cake
Une preuve de concept pour CVE-2025-21479, combinée à une technique Dirty Pagetable.
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE, prend en charge l'ajout/suppression d'utilisateurs et l'exécution de commandes CLI/commandes système.
 thinkycx/cve-2017-8890
Implémentation de l'exploit CVE-2017-8890 avec documents d'analyse détaillés pour l'élévation de privilèges sur les noyaux Ubuntu 16.04 et Nexus 6P.
 mobilehackinglab/ghostlock-a17
Exploit noyau pour CVE-2026-43499 sur Samsung Galaxy A17 permettant d'obtenir root via un bypass de KDP, une récupération de KASLR et l'exécution…
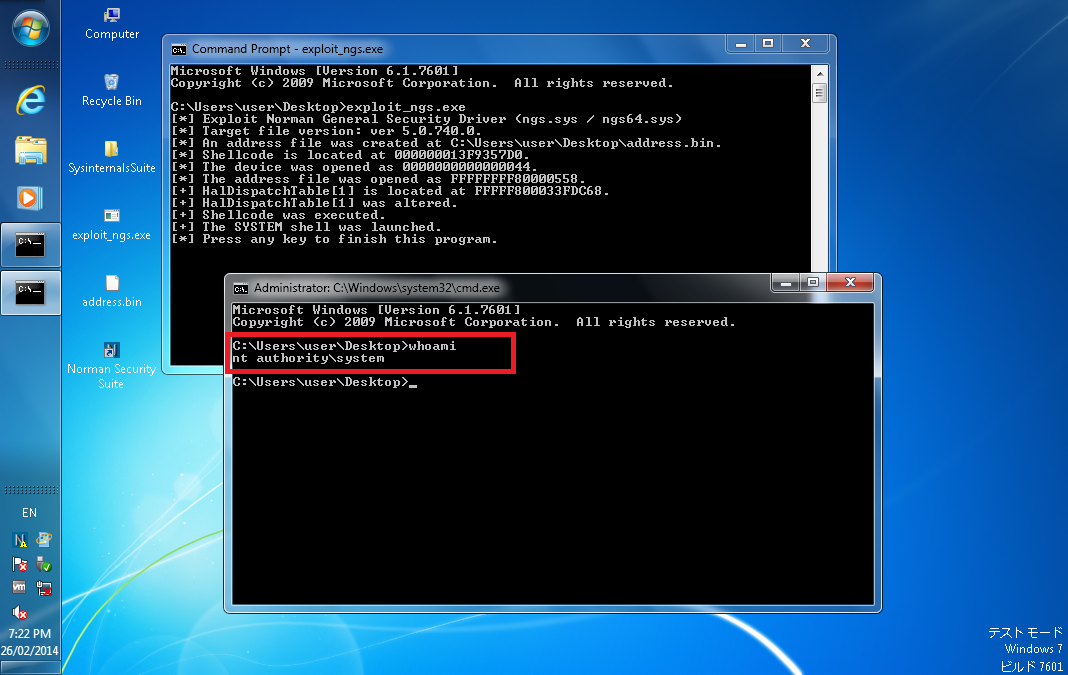 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - Exécution de code à distance authentifiée dans VMware vCenter Server (Exploit)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 avec délégation Kerberos








