
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 owasp/masvs
L'OWASP MASVS (Mobile Application Security Verification Standard) est la norme industrielle pour la sécurité des applications mobiles.
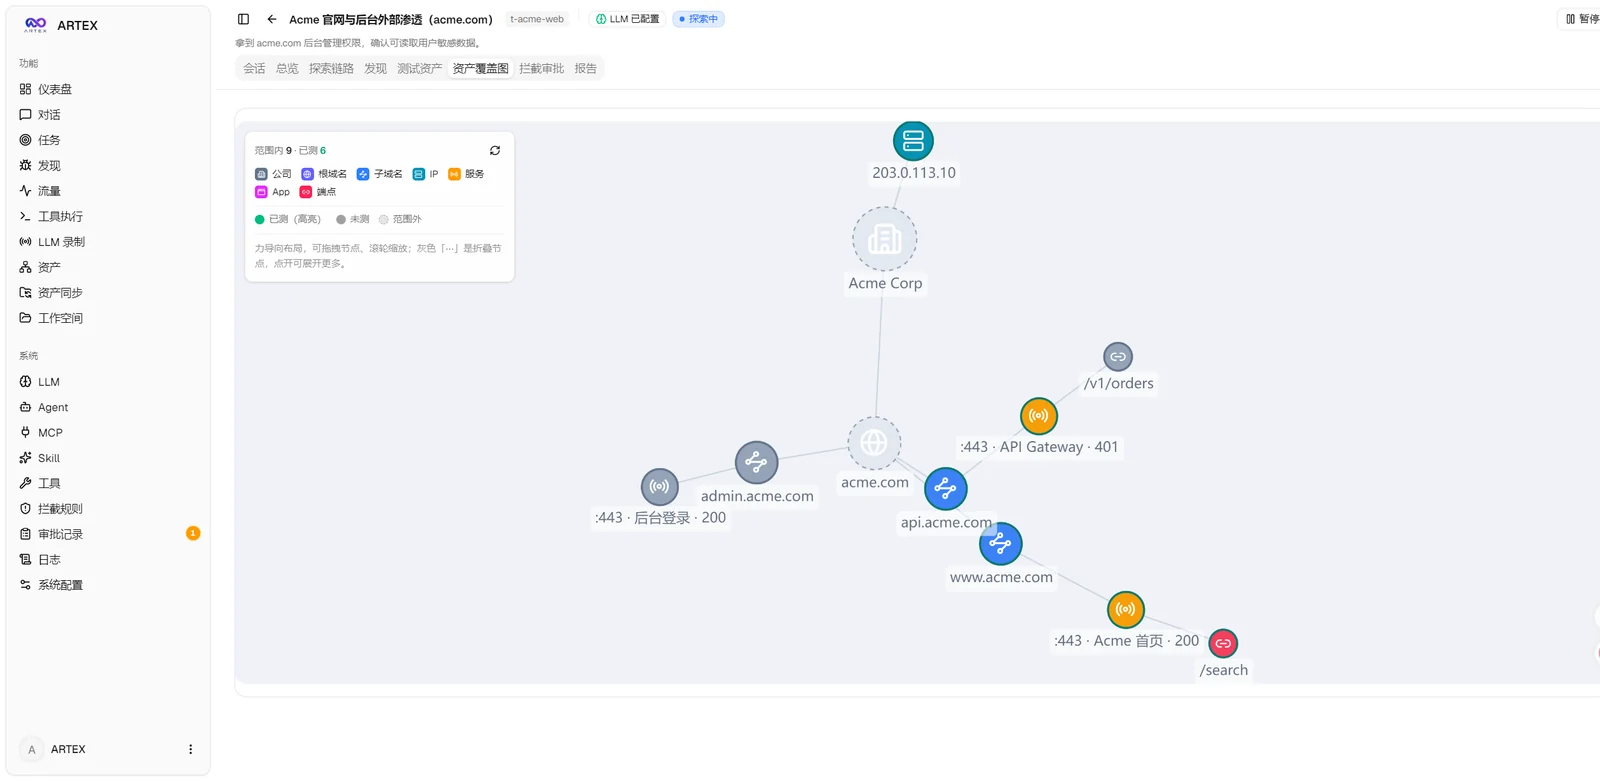 trhhubsd/artex
Système LLM multi-agents pour les tests d'intrusion autonomes dans des laboratoires isolés : les agents planificateur/ouvrier partagent des graphes…
 iagox86/dnscat2
Tunnel de commande et contrôle chiffré via le protocole DNS. Crée des canaux C&C furtifs pour les tests d'intrusion, avec transfert de fichiers,…
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
 thehackingsage/hacktronian
Outils pour le Pentesting
 lanjelot/patator
Patator est un outil de brute-force polyvalent, avec une conception modulaire et une utilisation flexible.
 netbiosx/checklists
Red Teaming & Pentesting : listes de contrôle pour divers engagements
 tmylla/awesome-llm4cybersecurity
Revue systématique de la littérature de plus de 756 articles sur les applications des LLM en cybersécurité, couvrant le renseignement sur les…
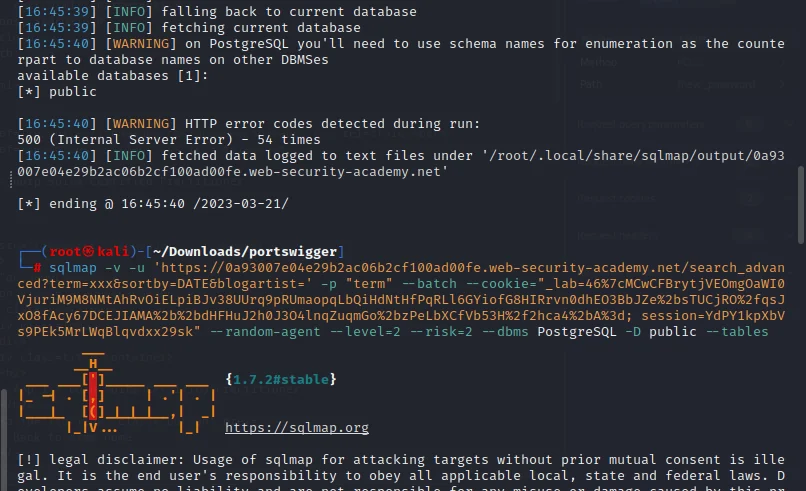 botesjuan/burp-suite-certified-practitioner-exam-study
Notes d'étude pratiques et guides pas à pas pour les laboratoires PortSwigger Academy, couvrant les vulnérabilités web, les payloads, l'énumération…
 owasp/threat-dragon
Un outil open source de modélisation des menaces de l'OWASP
 wddadk/offensive-osint-tools
Liste organisée d'outils OSINT pour la sécurité offensive, couvrant la collecte d'adresses e-mail, l'énumération de sous-domaines, le renseignement…
 kpwn/yalu102
jailbreak iOS 10.2 incomplet pour appareils 64 bits par qwertyoruiopz et marcograssi
 epinna/tplmap
Outil de détection et d'exploitation d'injection de modèles côté serveur et d'injection de code
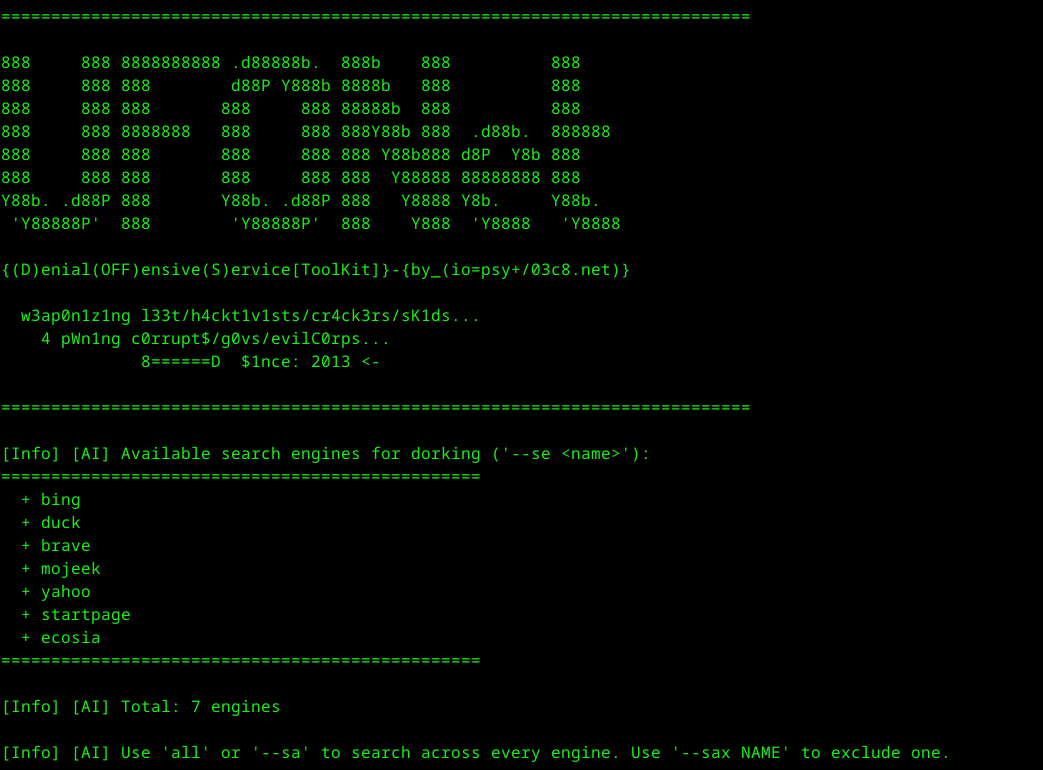 epsylon/ufonet
UFONet - Boîte à outils de déni de service
 d4vinci/cr3dov3r
Connaissez les dangers des attaques par réutilisation d'identifiants.
 v12-security/pocs
poc-le comme si c'était chaud
 ly4k/certipy
Outil pour l'énumération et l'abus des services de certificats Active Directory
 protectai/vulnhuntr
Découverte de vulnérabilités zero-shot à l'aide de LLMs








